
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 demining/ramnesia-attack
Rowhammer 및 DRAM 인터포지션 공격을 통해 Bitcoin 인프라에서 ECDSA 키 복구를 가능하게 하는 하드웨어 취약점(CVE-2025-6202, CVE-2023-39910)에 대한 과학적 조사.
 insider77circle/ai-password-testing-agent
AI가 비밀번호 공격을 무작위 열거에서 적응형 캠페인으로 전환하는 방식과 이를 막는 탐지 규칙 및 대응책을 다룹니다. 연구 및 방어 내용만 포함하며, 실제 동작하는 공격 코드는 없습니다.

 prof.shafiei/abdal-lockbox
로컬 우선(local-first) 방식의 Android용 암호화 비밀번호 볼트로, 마스터 비밀번호(Master Password) 접근, 복구 키(Recovery Key) 지원, 자동 완성(Autofill) 통합, 휴대 가능한 암호화 ABLBX 백업을 제공합니다.…
 shoucheng3/asf__nifi_cve-2023-36542_1-22-0
데이터 처리 및 배포를 위한 자동화 데이터 흐름 플랫폼으로, 출처 추적, 보안 구성, 확장 가능한 파이프라인 관리가 내장되어 있어 사이버 보안 및 옵저버빌리티(observability) 사용 사례를 지원합니다.
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
IMAP, SMTP, POP3 및 JMAP을 지원하며 Docker 배포, 분산 아키텍처, CLI 관리를 갖춘 모듈식 Java 메일 서버로, 안전한 기업 이메일 인프라를 제공합니다.
 nexaiceo/nexus-os
통제형 에이전틱 AI 운영 체제 — Rust + Tauri 2.0 | 65 crates, 658 명령어, 84 페이지, 5,029 테스트, 10/10 OWASP
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
CVE-2024-21413에 대한 TryHackMe 룸 워크스루로, Outlook Moniker Link 보호된 보기 우회, NTLM 해시 유출, Responder를 통한 자격 증명 캡처를 다룹니다.
 zhairiazzeddine/exploit-cve-2023-6063-poc-vuln
CVE-2023-6063에 대한 Python PoC로, WP Fastest Cache <=1.2.2에서 발생하는 인증되지 않은 시간 기반 블라인드 SQL 인젝션을 이용해 WordPress 비밀번호 해시와 이메일을 추출합니다.
 spipm/depixelization_poc
Depix는 픽셀화된 스크린샷에서 평문을 복구하는 기술에 대한 PoC입니다.
 chip-red-pill/microcodedecryptor
Intel Atom 마이크로코드 업데이트를 복호화하고, 복구된 RC4 키로 XuCode를 언패킹하여 하드웨어 보안 연구를 위한 내부 CPU 마이크로코드 구조를 드러냅니다.

 tanc7/exocet-av-evasion
EXOCET - AV 회피, 탐지 불가능한 페이로드 전달 도구
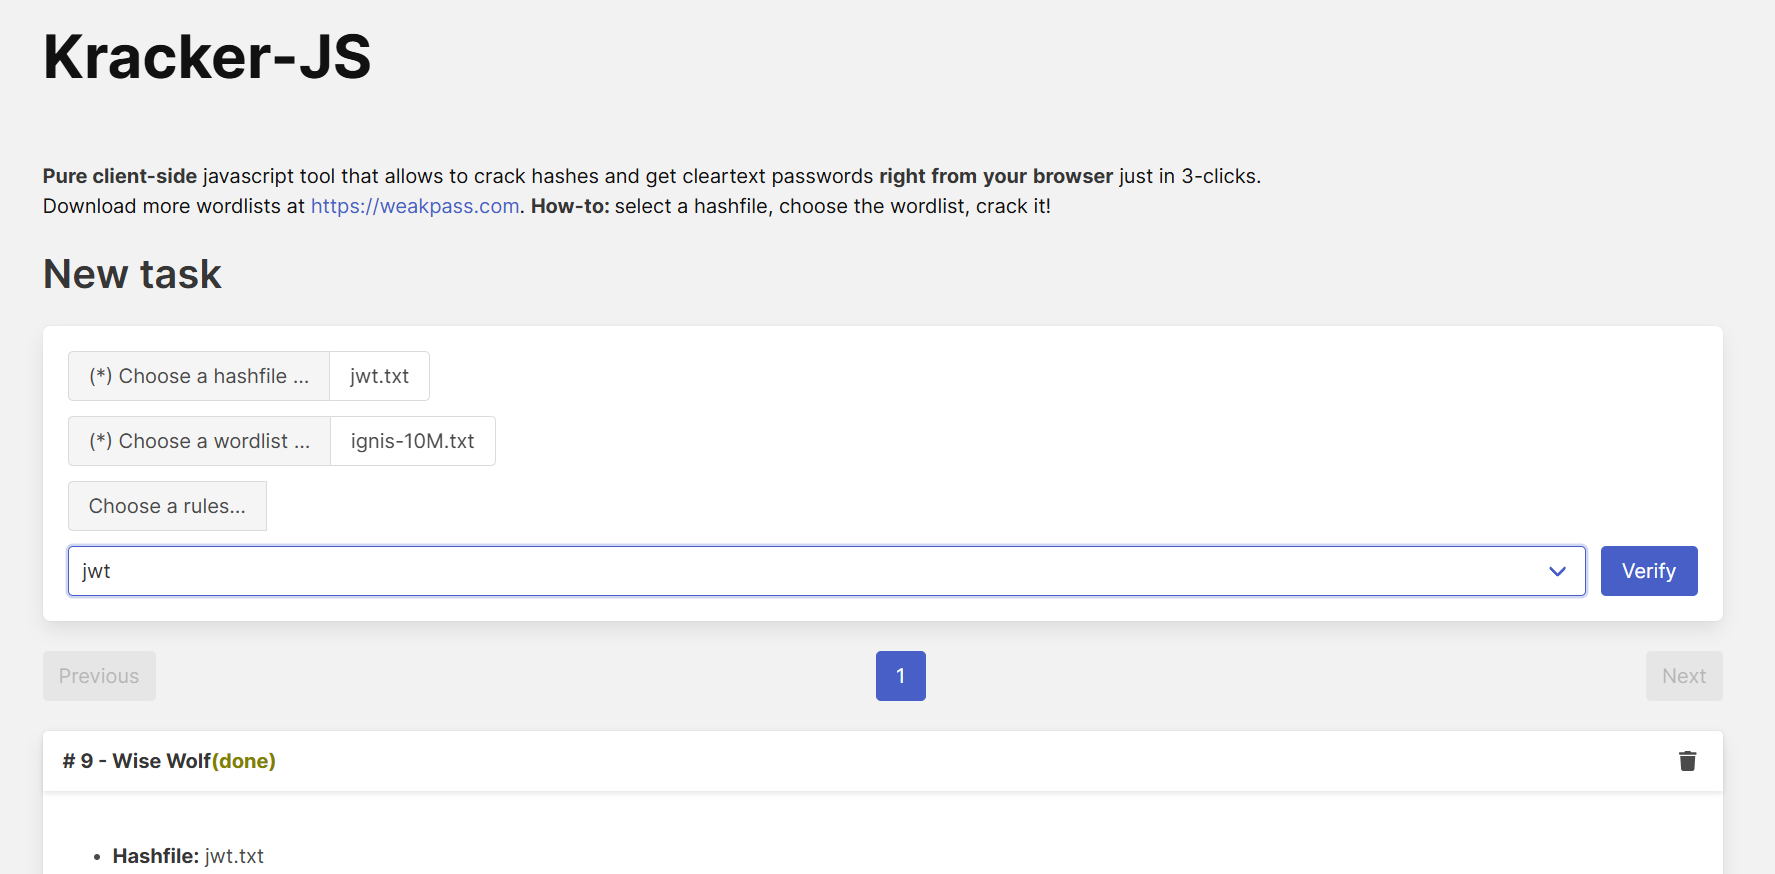 zzzteph/weakpass
브라우저 기반의 비밀번호 크래킹 툴킷으로, 해시 조회, 단어 목록 생성, 규칙 기반 공격 시뮬레이션 및 클라이언트 측 해시 크래킹을 통한 침투 테스트 기능을 제공합니다.
 hashcat/maskprocessor
고성능 워드 생성기로, 각 위치별로 구성 가능한 문자셋을 지원합니다.
 optiv/talon
Windows Active Directory 환경에서 Kerberos 및 LDAP 서비스를 대상으로 하는 비밀번호 추측 도구입니다.
 zerkereod/krakenhashes
GPU/CPU 에이전트를 Hashcat을 통해 조정하여 고속 해시 복구를 수행하는 분산 비밀번호 크래킹 플랫폼으로, 실시간 작업 관리, 체크포인팅, 침투 테스터 및 레드팀을 위한 분석 기능을 제공합니다.
 securityfirst/umbrella_android
오픈소스 Android, iOS 및 Web 앱으로, 디지털 및 물리적 보안에 대해 배우고 관리할 수 있습니다. 안전한 메시지 보내는 방법부터 납치 대처까지 다룹니다. Umbrella는 40개 이상의 주제에 대한 모범 사례 가이드를 여러 언어로 제공합니다. 고위험…








