
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: WordPress 코어의 인증되지 않은 원격 코드 실행(RCE)
 jan0/isslfix
CVE-2011-0228 구형 아이디바이스/펌웨어용 수정
 salgio/ewelink-qr-code
이 저장소는 eWeLink IoT 기기의 QR 코드 기반 페어링 프로세스에 영향을 미치는 취약점(CVE-2020-12702)을 설명합니다.
 x-cmd-build/xz
xz-utils 5.8.3의 포터블 바이너리 배포판으로, CVE-2024-3094 검증을 포함합니다. 압축 및 해제를 위해 Linux, macOS, Windows용 정적 빌드를 제공합니다.
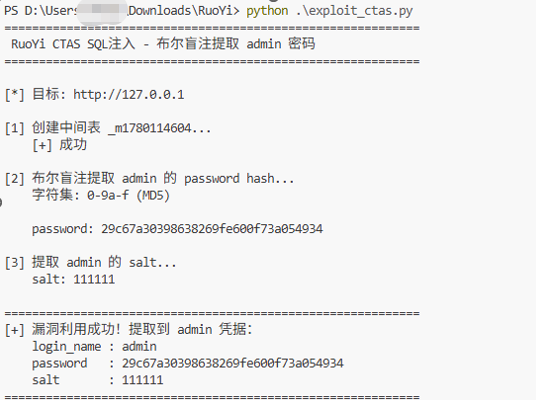 chinesespeople/cve-2026-52614
Ruoyi v4.8.3 백엔드에 SQL 삽입 취약점이 존재합니다.
 am0nt31r0/password-analysis
비밀번호 목록을 엔트로피와 사전 기반 취약 비밀번호에 따라 분석하는 Go 스크립트입니다. 침투 테스트 및 피싱 캠페인에 유용합니다.
 isaca0315/cve-2026-44351-poc
CVE-2026-44351에 대한 개념 증명(Proof-of-concept)으로, fast-jwt <6.2.4에서 빈 HMAC 키를 통해 공격자가 유효한 것으로 인정되는 임의의 JWT를 위조할 수 있게 하는 인증 우회 취약점입니다.
 gmh5225/eac-kernel-packet-fucker
Easy Anti-Cheat 커널 드라이버를 리버스 엔지니어링하여 메모리 할당을 가로채 위반 패킷을 억제하는 우회 기법으로, 보고서 복호화 루틴과 분석 노트를 포함합니다.
 matrix-org/synapse
Synapse: Python/Twisted로 작성된 Matrix 홈서버.
 echowei/deeptraffic
네트워크 트래픽 분류를 위한 딥러닝 모델
 someshkar/colabcat
:smiley_cat: Google Colab에서 Hashcat 실행 — 세션 백업 및 복원 포함

 cleasbycode/jdvrif
Steganography Tool for JPG Images
 sayanarijit/cottage
팀을 위한 현대적인 git 기반 age 암호화 비밀 관리자입니다.
 kira2040k/redbloodc2
FUD 페이로드 생성, 암호화된 통신, 세션 관리, 데이터 유출 및 Windows 지속성을 위한 모듈을 갖춘 Node.js 명령 및 제어 서버.
 emn4tor/seal
P2P, 종단 간 암호화 채팅. 받은편지함 없음. 복구할 계정 없음. 아무도 듣지 않습니다 — 우리조차도요.
 shinthink/cve-2025-32044
Moodle 4.5.0-4.5.2 스택 트레이스 인수 누출로 인한 비인증 REST API 사용자 데이터 노출 | CVSS 7.5
 raspberrypi/rp2350_hacking_challenge
Raspberry Pi RP2350 해킹 챌린지: 보안 부팅과 OTP 잠금으로 보호되는 128비트 OTP 비밀을 추출하며, Pico 2 보드용 설정 스크립트와 펌웨어를 포함합니다.








