
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 nawaralseelawi/pvbrf-id
비밀 공유, Merkle 감사 및 Pedersen 커밋을 사용하는 사설·검증 가능·비잔틴 견고 연합 침입 탐지 프로토콜을 위한 시뮬레이션 코드 및 결과.
 k8gege/k8tools
K8 도구 모음(내부망 침투/권한 상승 도구/원격 오버플로/취약점 익스플로잇/포트 스캔/비밀번호 크래킹/안티바이러스 우회/Exploit/RCE/LPE/0day/Shellcode/Payload/BypassUAC/OverFlow/WebShell/PenTest/hacking…
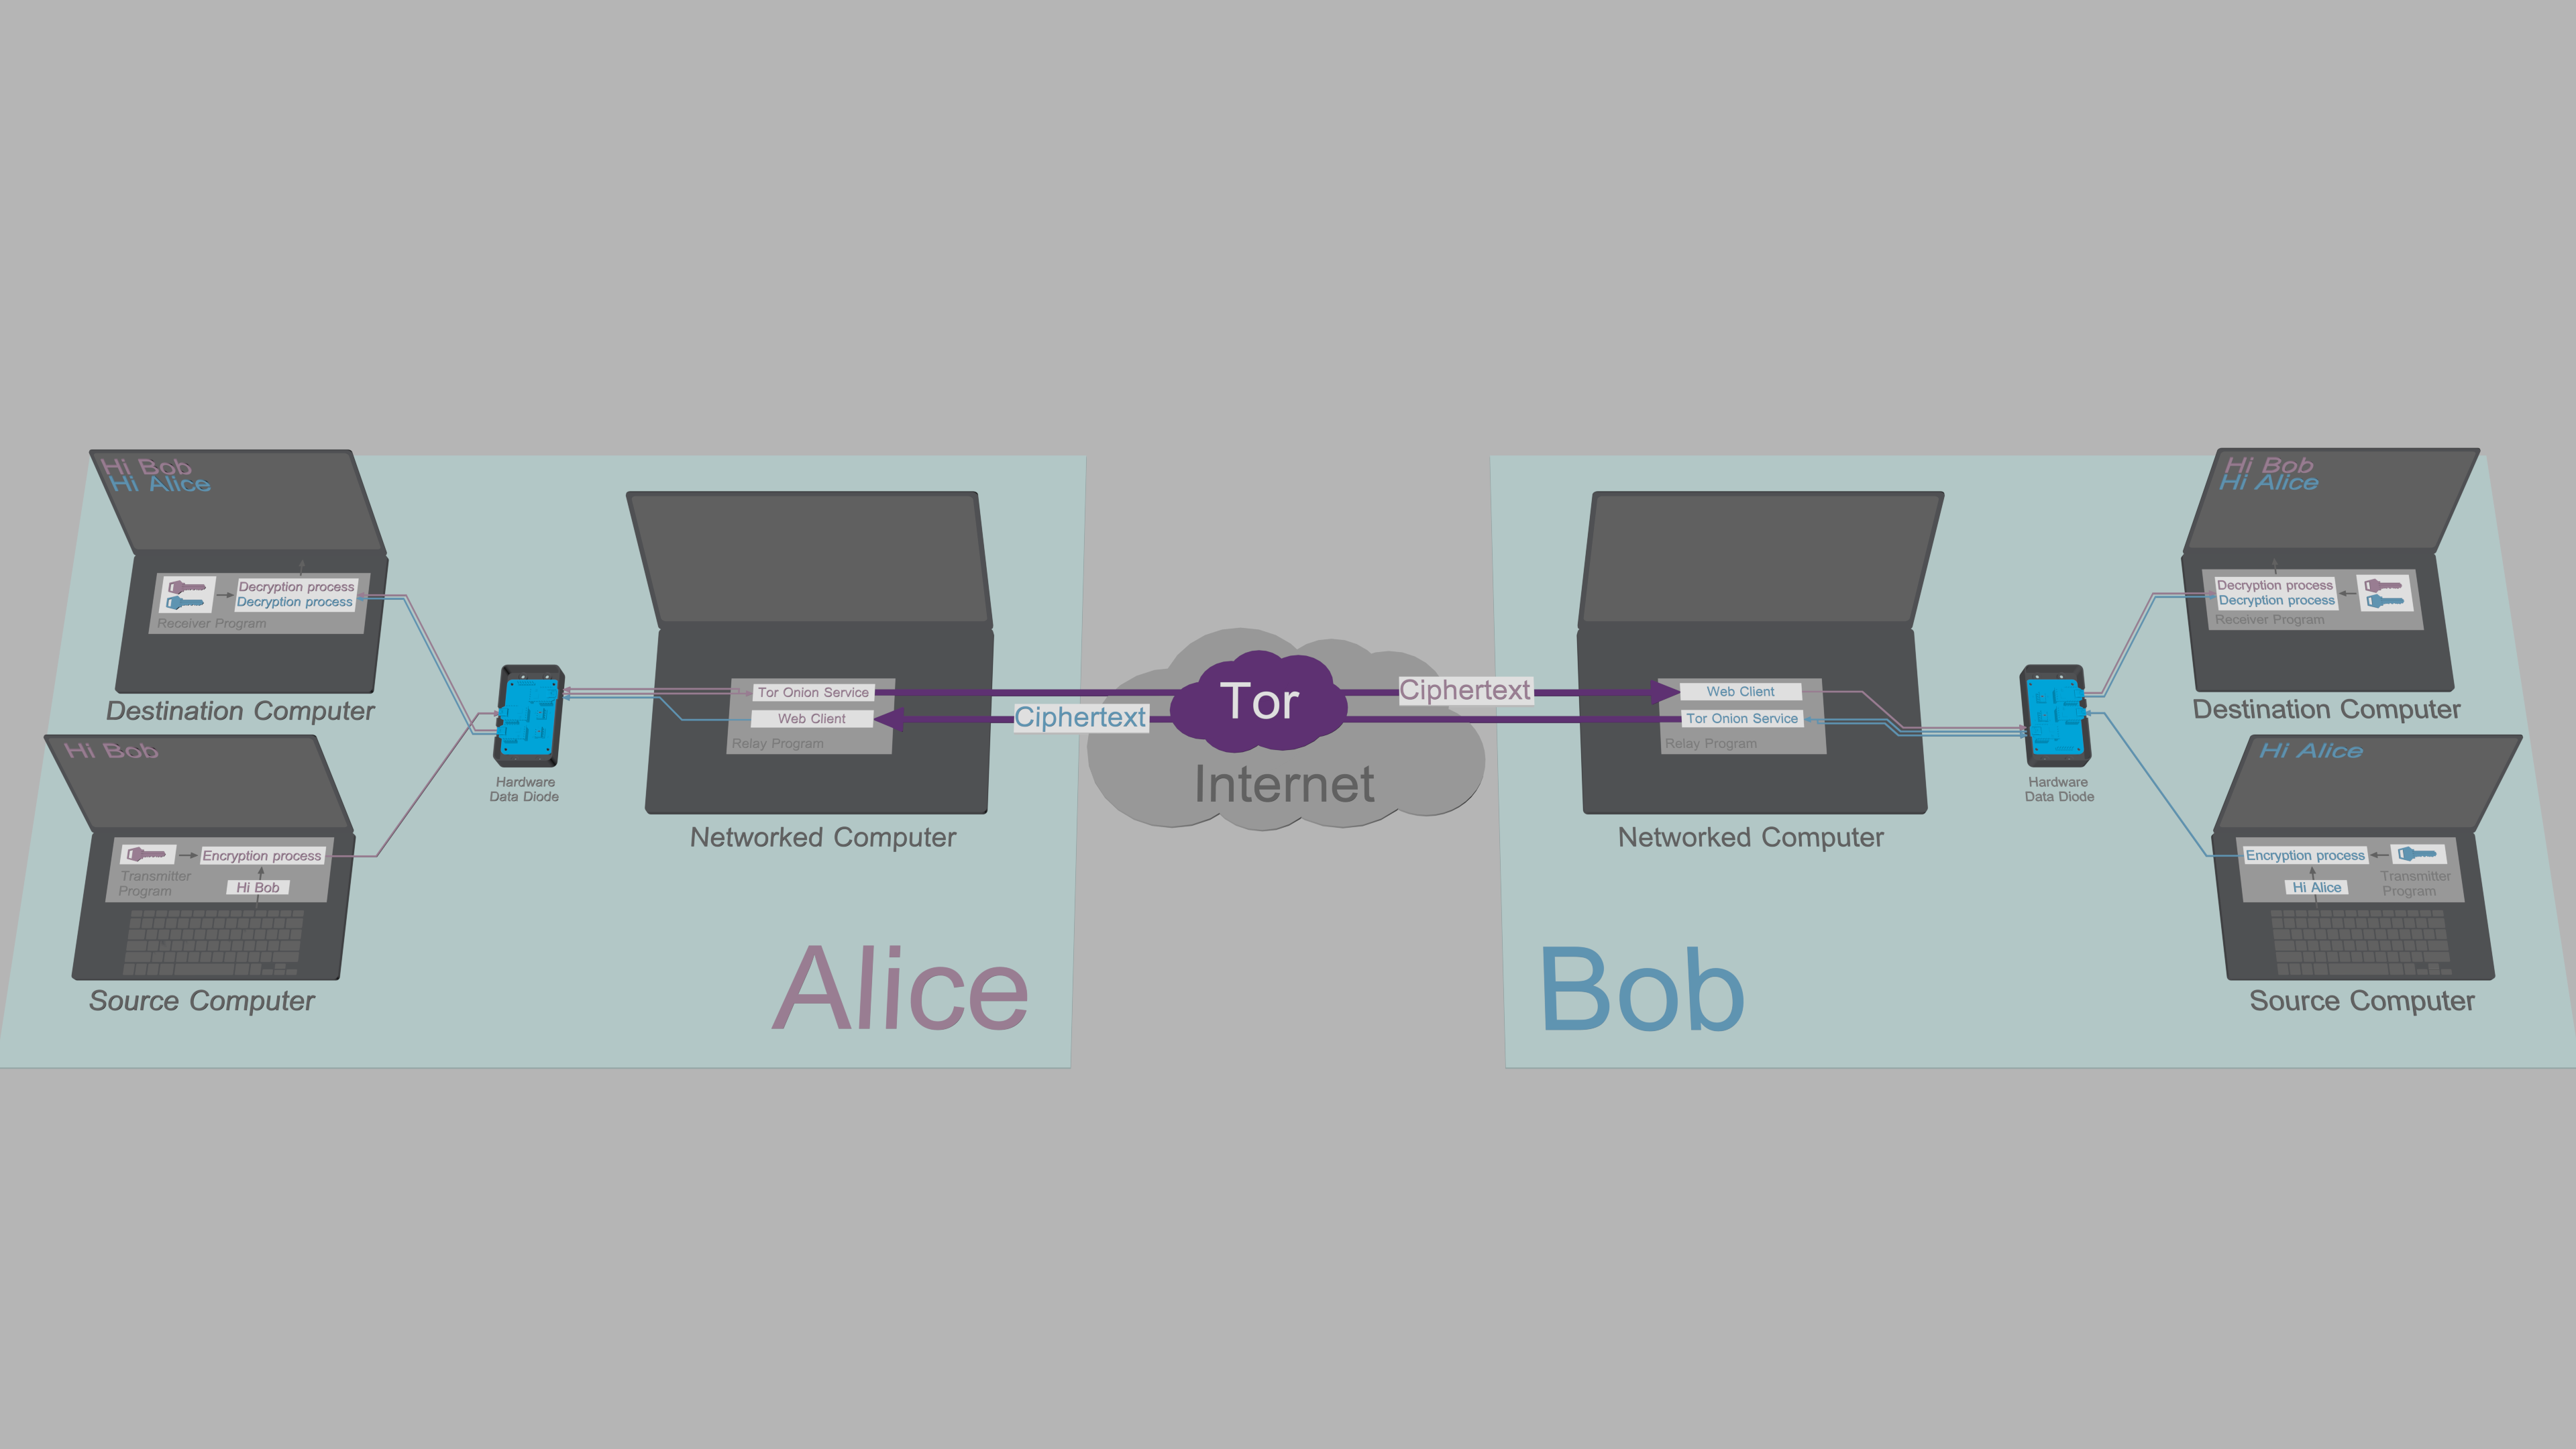

 cloud-gouv/securix
SécurixOS는 소규모 및 중간 규모 팀에 맞춰진 NixOS 기반 보안 운영 체제입니다. 강력한 격리, 재현성 및 정책 기반 구성을 통해 최소한의 강화된 환경을 제공하여 운영 보안과 규정 준수를 보장합니다.
 wmal/linux-kodachi
강화된 Debian 기반 개인정보 보호 OS로, 사전 통합된 익명성 스택(Tor, VPN, DNSCrypt), 안티-포렌식 도구, SOC 보안 센터, 그리고 침투 테스트, 포렌식, 침해 대응을 위한 독립형 보안 바이너리를 갖추고 있습니다.
 p0dalirius/extractbitlockerkeys
도메인에서 BitLocker 복구 키를 자동으로 추출하는 시스템 관리 또는 사후 침투 스크립트입니다.
 almounah/silph
스텔스 인메모리 로컬 패스워드 하베스터(SILPH) 도구: 간접 syscall을 통한 LSA, SAM 및 DCC2 덤프
 blacknbunny/encdecshellcode
XOR 암호를 통한 셸코드 암호화 및 복호화기
 moscowchill/lstar-en
LSTAR - CobaltStrike EN으로 번역됨
 demining/vulnerable-to-debian-openssl-bug-cve-2008-0166
중대한 취약점이 있는 OpenSSL 0.9.8 CVE-2008-0166을 사용하는 이전 버전의 Bitcoin Core에서 BTC 코인을 검색합니다.
 rayferrufino/make-and-break
사용자 정의 가상 머신을 구축했으며, Ubuntu 18.04.1 및 Webmin 1.810을 실행 중입니다. CVE-2019-15107을 사용하여 Linux 머신의 백도어를 악용합니다.
 tinfoilsh/cvmimage
AMD SEV-SNP 및 Intel TDX에서 보안 추론과 사용자 정의 컴퓨팅을 위한 밀폐되고 재현 가능한 기밀 VM 이미지를 빌드하며, 소스에서 측정값까지 감사 가능한 빌드를 제공합니다.
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
JBL Wave Buds 2(BES1306) 펌웨어에 대한 리버스 엔지니어링 노트 및 Python 도구: OTA 컨테이너 형식, 플래시 레이아웃, BLE/GATT 프로토콜, CRC-32 신뢰 모델.
 nserser/lr-webpki
LR+ 사후 양자 인증의 WebPKI CA 컨텍스트 기반 참조 구현으로, 재현 가능한 연구를 위한 코퍼스 파이프라인, 재구성, 평가 및 출처 매니페스트를 포함합니다.
 facebook/threatexchange
디지털 유해에 맞서 공동으로 대응하기 위한 신뢰 및 안전 도구
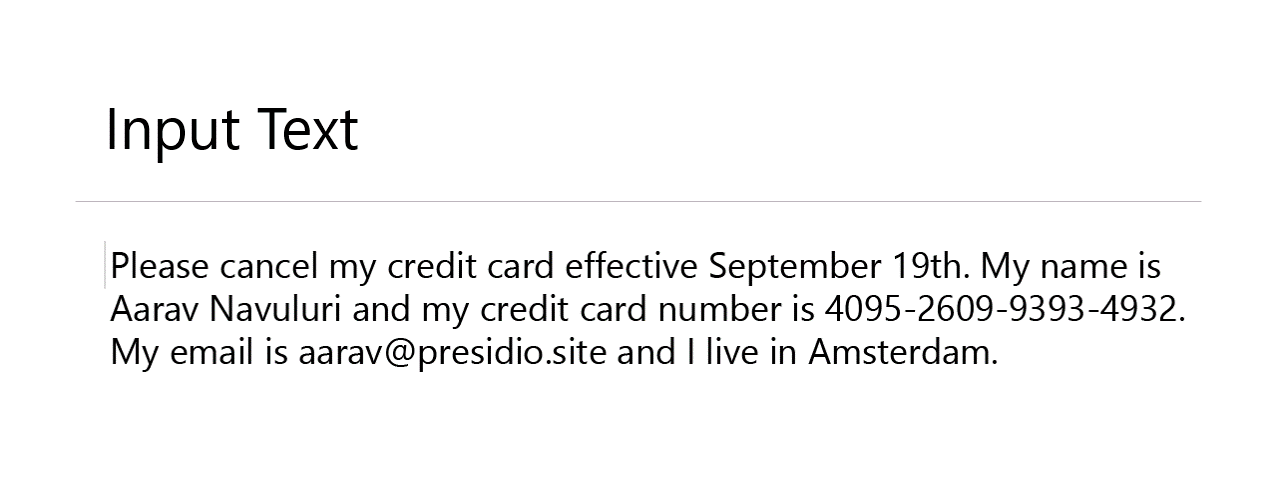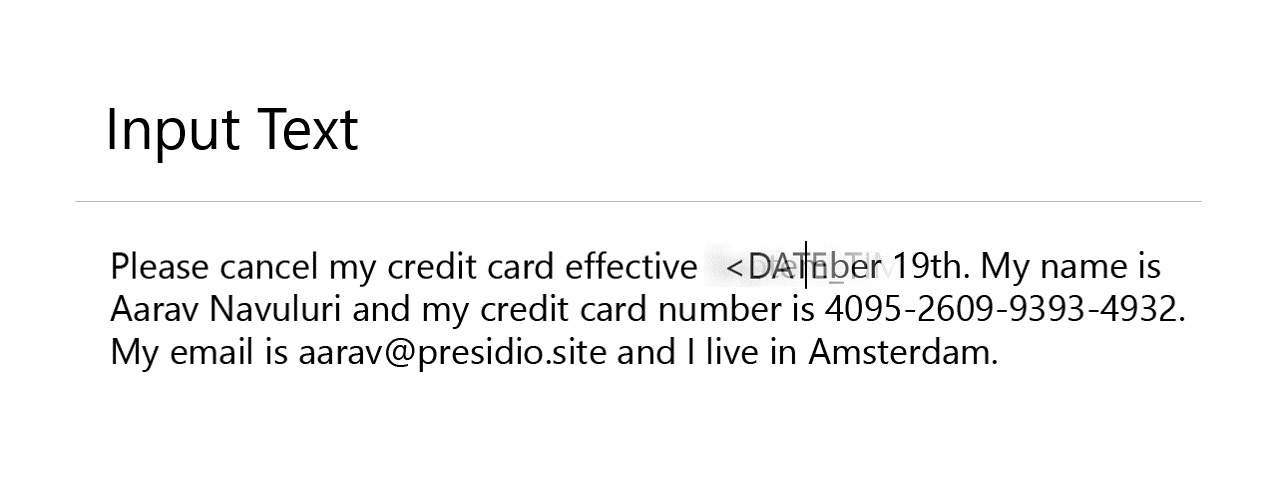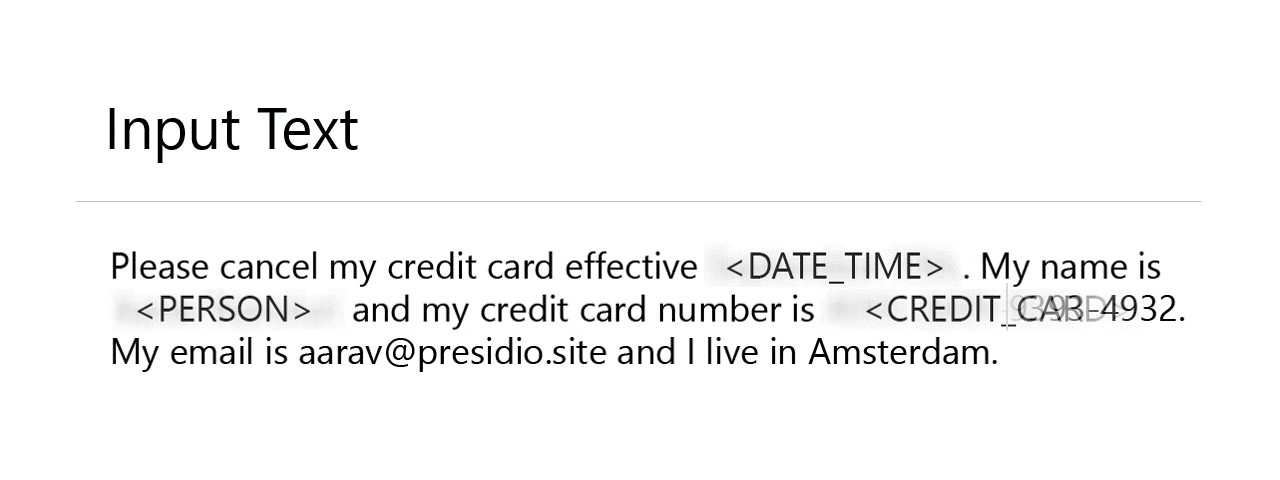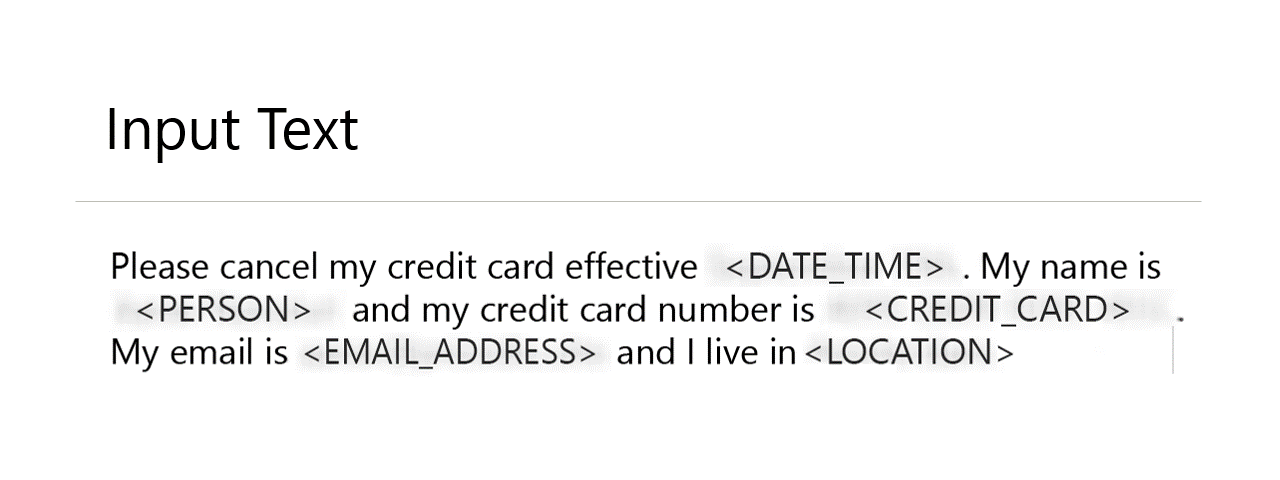 data-privacy-stack/presidio
텍스트, 이미지, 구조화된 데이터에서 민감한 데이터(PII)를 탐지, 편집, 마스킹 및 익명화하기 위한 오픈소스 프레임워크입니다. NLP, 패턴 매칭 및 사용자 정의 가능한 파이프라인을 지원합니다.
 wolfssl/wolfssl
wolfSSL 라이브러리는 임베디드 기기부터 클라우드까지를 위한 작고 빠르며 이식성이 뛰어난 TLS/SSL 구현체입니다. wolfSSL은 TLS 1.3 및 DTLS 1.3까지 지원합니다! 최신 CVE 수정 사항을 적용하려면 wolfSSL 5.9.1로 업데이트하세요.








