
 #1

 apogiatzis/docker-cve-2021-3156
CVE-2021-3156을 연구하기 위한 docker 환경
 taniungou/php2shell-lab
PHP2Shell 엔진 메모리 손상 계열(CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2)을 위한 블랙박스 침투 테스트 랩입니다. 이중 플래그로 검증된 공격 체인이며, 에이전트로 보정되었습니다. EN/JP/ZH.
 zwxxb/cve-2025-1974
Ingress RCE용 PoC
 joseluispino/hardstop
"Hard Stop: Rogue Agentic Execution을 위한 커널 수준 선점 및 격리"의 참조 구현. 대역 외 Epistemic Andon Cord, 서브밀리초(<0.154 ms) POSIX 프로세스 그룹 선점, 그리고 torn-read 저항성 WAL 상태…
 dinosn/pack2theroot-lab
CTF 스타일 Docker 랩 for CVE-2026-41651 (Pack2TheRoot): PackageKit의 허용적 polkit 로컬 권한 상승
 aquasecurity/scan-cve-2018-8115
Docker 이미지에서 CVE-2018-8115를 검증하는 CLI 도구로, 레이어에서 악성 파일을 확인하여 Docker Hub에서 안전하게 pull할 수 있도록 돕습니다.
 ossie-git/log4shell_sentinel
스마트 Log4Shell/Log4j/CVE-2021-44228 스캐너
 shaoshi17/cve-2025-9074-docker-exploit
Docker 원격 API 취약점을 악용하는 강력한 도구로, CVE-2025-9074 취약점의 보안 연구 및 테스트를 위해 사용됩니다.
 obscuritylabs/log4shell-poc-lab
log4shell 취약점(CVE-2021-44228)의 실습 데모
 stillbigjosh/kube-reaper
모든 아이덴티티에서 Kubernetes 클러스터를 스캔하고, 위험한 권한을 표시하며, 이를 다단계 권한 상승 경로로 연결하여 클러스터 장악에 이르게 합니다.
 t1erno/cve-2022-0492-docker-breakout-checker-and-poc
Docker 탈출 검사기 및 CAP_SYS_ADMIN과 사용자 네임스페이스를 통한 PoC (CVE-2022-0492)
 opsxcq/exploit-cve-2016-8016-25
McAfee Virus Scan for Linux의 여러 원격 취약점 (CVE 2016-8016, CVE 2016-8017, CVE 2016-8018, CVE 2016-8019, CVE 2016-8020, CVE 2016-8021, CVE 2016-8022, CVE…
 mauroeldritch/gevaudan
Red Hat / GlusterFS CVE-2018-1088 및 CVE-2018-1112에 대한 익스플로잇, DEFCON 26 라스베이거스에서 소개됨!
 brompwnie/cve-2019-1002101-helpers
PoC 헬퍼 스크립트 및 CVE-2019-1002101용 Dockerfile
 joaovicdev/exploit-cve-2026-87902
WordPress Core의 인증되지 않은 path traversal(CVE-2026-87902)을 위한 취약한 랩(Docker) + PoC Python — (page-template -> LFI -> 조건부 RCE). 교육/승인된 사용 목적.
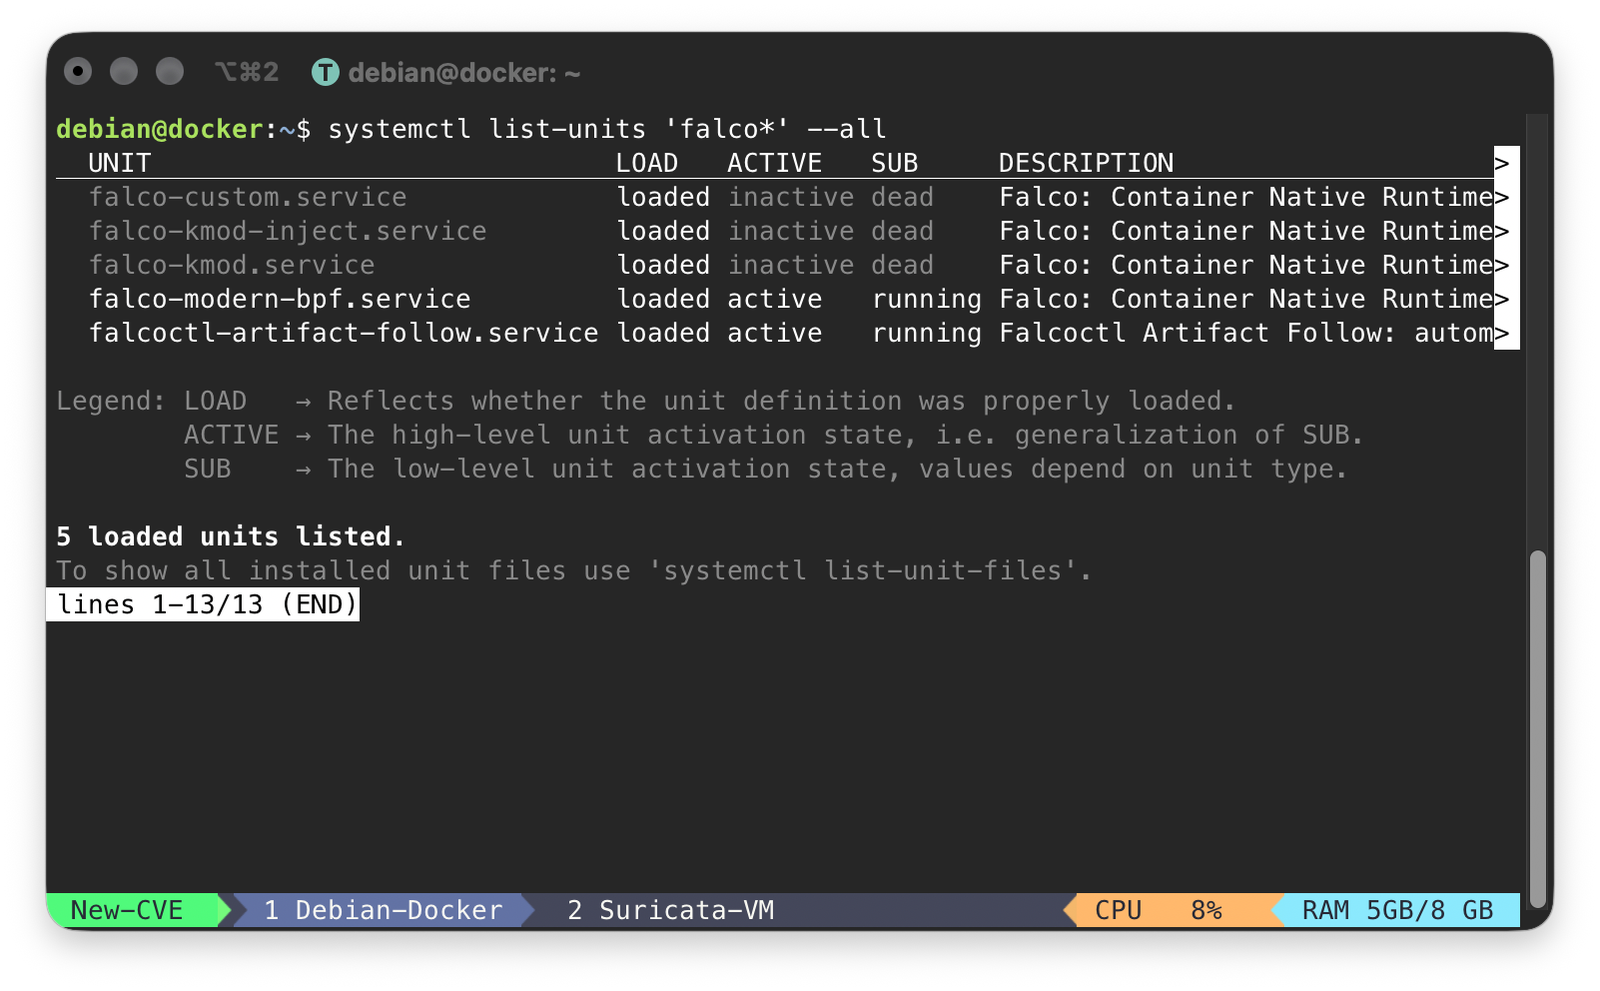 atlasvector/kestra-cve-2026-53576
Kestra의 인증되지 않은 RCE인 CVE-2026-53576의 엔드투엔드 재현 및 교차 계층 탐지 - 기본 PoC를 넘어 일반적인 Docker 소켓 오설정이 어떻게 컨테이너 root 권한을 호스트 전체 장악으로 이어지는지 보여줍니다.
 cmnatic/dockerized-cve-2019-14287
CVE-2019-14287 취약점의 컨테이너화 및 배포 가능한 사용. 자세한 내용은 README.md를 참조하세요.
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Sorami 기술 보고서를 위한 증거 및 데이터로, Kubernetes 상의 15개 AI 서빙, 벡터 데이터베이스 및 MCP Helm 차트의 보안 기본값에 관한 것입니다.








