
 #1


 node9-ai/node9-proxy
AI 에이전트를 위한 접근 제어. Claude Code, Codex, Gemini, Cursor 및 모든 MCP 서버가 수행할 수 있는 작업을 설정하고, 위험한 작업이 실행되기 전에 검토하며, 모든 작업을 기록으로 남깁니다.
 greenbone/openvas-scanner
이 저장소에는 Greenbone Community Edition용 스캐너 구성 요소가 포함되어 있습니다.
 safedep/pmg
PMG는 프록시, 샌드박스 및 SafeDep의 위협 인텔리전스 피드를 사용하여 악성 오픈 소스 패키지로부터 개발자와 AI 에이전트를 보호합니다.
 facebook/mcpguard-dynamic
Model Context Protocol (MCP)을 통해 이루어지는 LLM 에이전트 도구 호출을 보호하기 위한 커널 수준 eBPF 샌드박스
 skorokithakis/stavrobot
보안에 중점을 둔 AI 개인 비서
 accuknox/agentz
제로 트러스트 에이전트형 AI 플랫폼. SaaS 및 온프레미스(에어갭) 배포를 지원합니다.
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Linux 커널 제로데이 무중단 방어 사례 연구. 자동화된 CLI 및 이중 증인 공증 프레임워크는 mc493/kshield를 참조하십시오.
 owasp/open-sammy
OWASP SAMM 및 DSOMM 모델을 사용하여 소프트웨어 보안 성숙도를 평가하고 추적하는 웹 기반 도구로, Docker 지원 및 자동 메일링 기능을 포함합니다.
 google/osv-scanner
Go로 작성된 취약점 스캐너로, https://osv.dev에서 제공하는 데이터를 사용합니다.
 provos/ironcurtain
자율 AI 에이전트를 위한 보안* 런타임. 일반 영어로 작성된 헌법에서 정책을 수립합니다. (*https://ironcurtain.dev)
 tinfoilsh/cvmimage
AMD SEV-SNP 및 Intel TDX에서 보안 추론과 사용자 정의 컴퓨팅을 위한 밀폐되고 재현 가능한 기밀 VM 이미지를 빌드하며, 소스에서 측정값까지 감사 가능한 빌드를 제공합니다.
 sigstore/cosign
컨테이너 및 바이너리를 위한 코드 서명 및 투명성
 future-architect/vuls
에이전트 없는 취약점 스캐너: Linux, FreeBSD, 컨테이너, WordPress, 프로그래밍 언어 라이브러리, 네트워크 장치 지원
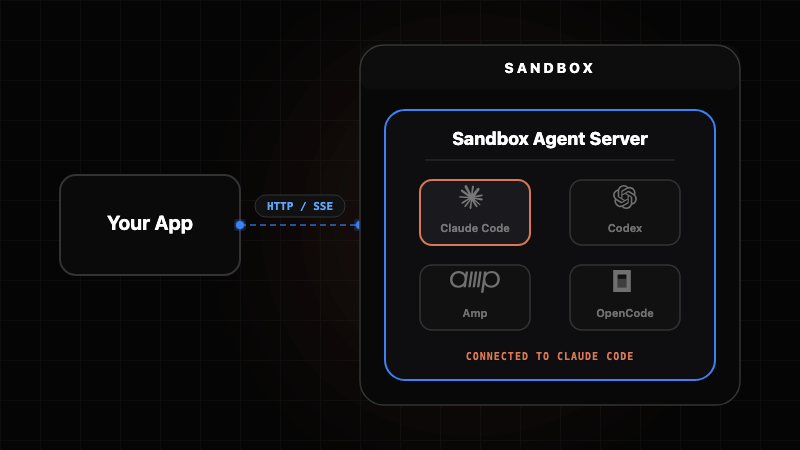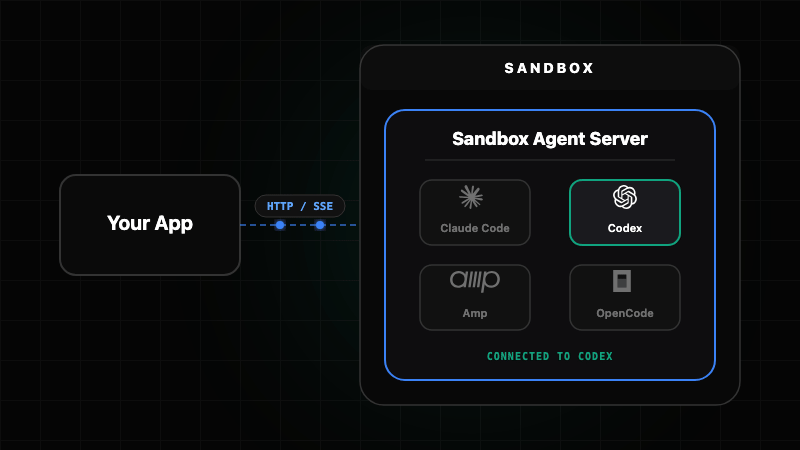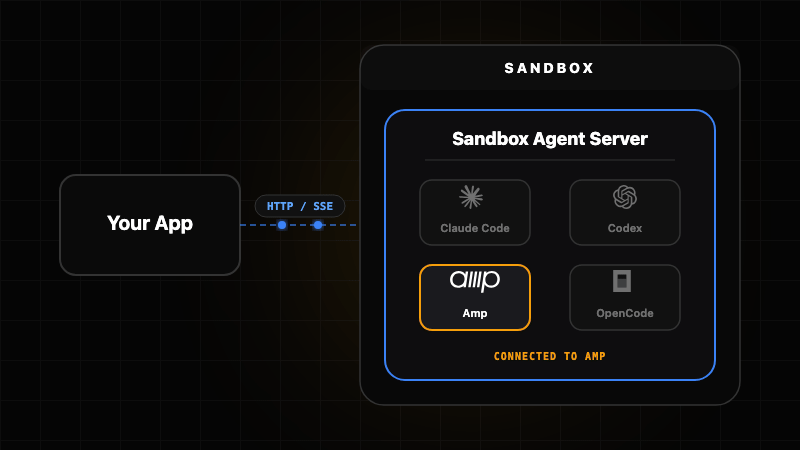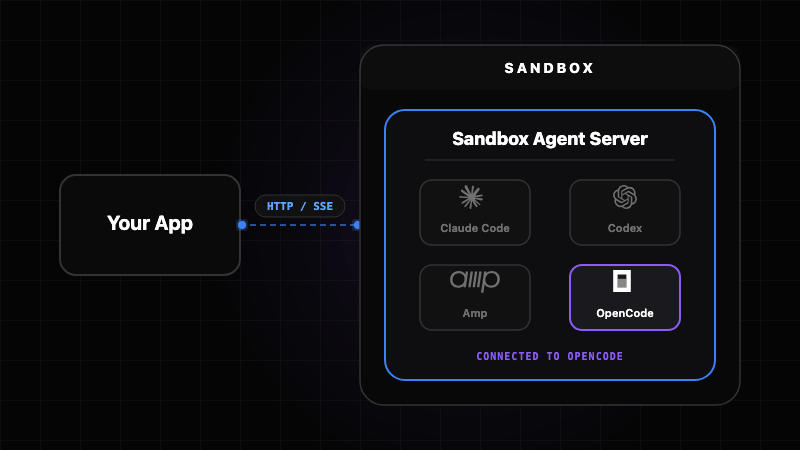 rivet-dev/sandbox-agent
에이전트별 지속 프로세스로, 재시작 후에도 유지되는 메모리를 갖춘
 facebookincubator/bpfjailer
eBPF LSM 기반 강제 접근 제어 및 jailer








