
 #1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천

 flojboj/cve-2024-21626
CVE-2024-21626에 대한 작동하는 익스플로잇으로, 작업 디렉토리 심볼릭 링크 공격을 통한 runC/Docker 컨테이너 탈출을 가능하게 하여 호스트 파일시스템에 접근할 수 있습니다.
 shodanwashere/boatcrash
CVE-2019-19030에 대한 익스플로잇으로, Harbor 버전 <1.10.3 및 <2.0.1에 영향을 미칩니다. 또한 상위 버전의 공개 프로젝트를 열거하고 가져오는 데 사용할 수 있습니다.
 srcporter/cve-2021-44228
실제로 사용하지 마십시오. CVE-2021-44228 일명 "Log4Shell" 취약점이 있는 간단한 springboot 샘플 앱
 shopify/kubeaudit
kubeaudit는 일반적인 보안 통제 항목에 대해 Kubernetes 클러스터를 감사하는 데 도움을 줍니다.
 crazycatmyopic/cve
CVE-2024-26308 취약점 탐지를 Docker 빌드 중에 시연하는 재현 가능한 예제로, Maven 의존성 트리 분석 및 Apache Commons Compress에 대한 수정 지침을 포함합니다.
 abdurahmon3236/cve-2024-36539
Contour v1.28.3의 안전하지 않은 권한에 대한 PoC 익스플로잇으로, Kubernetes 서비스 계정 토큰을 검색하고 클러스터 API에 액세스하여 권한 상승을 시연합니다.
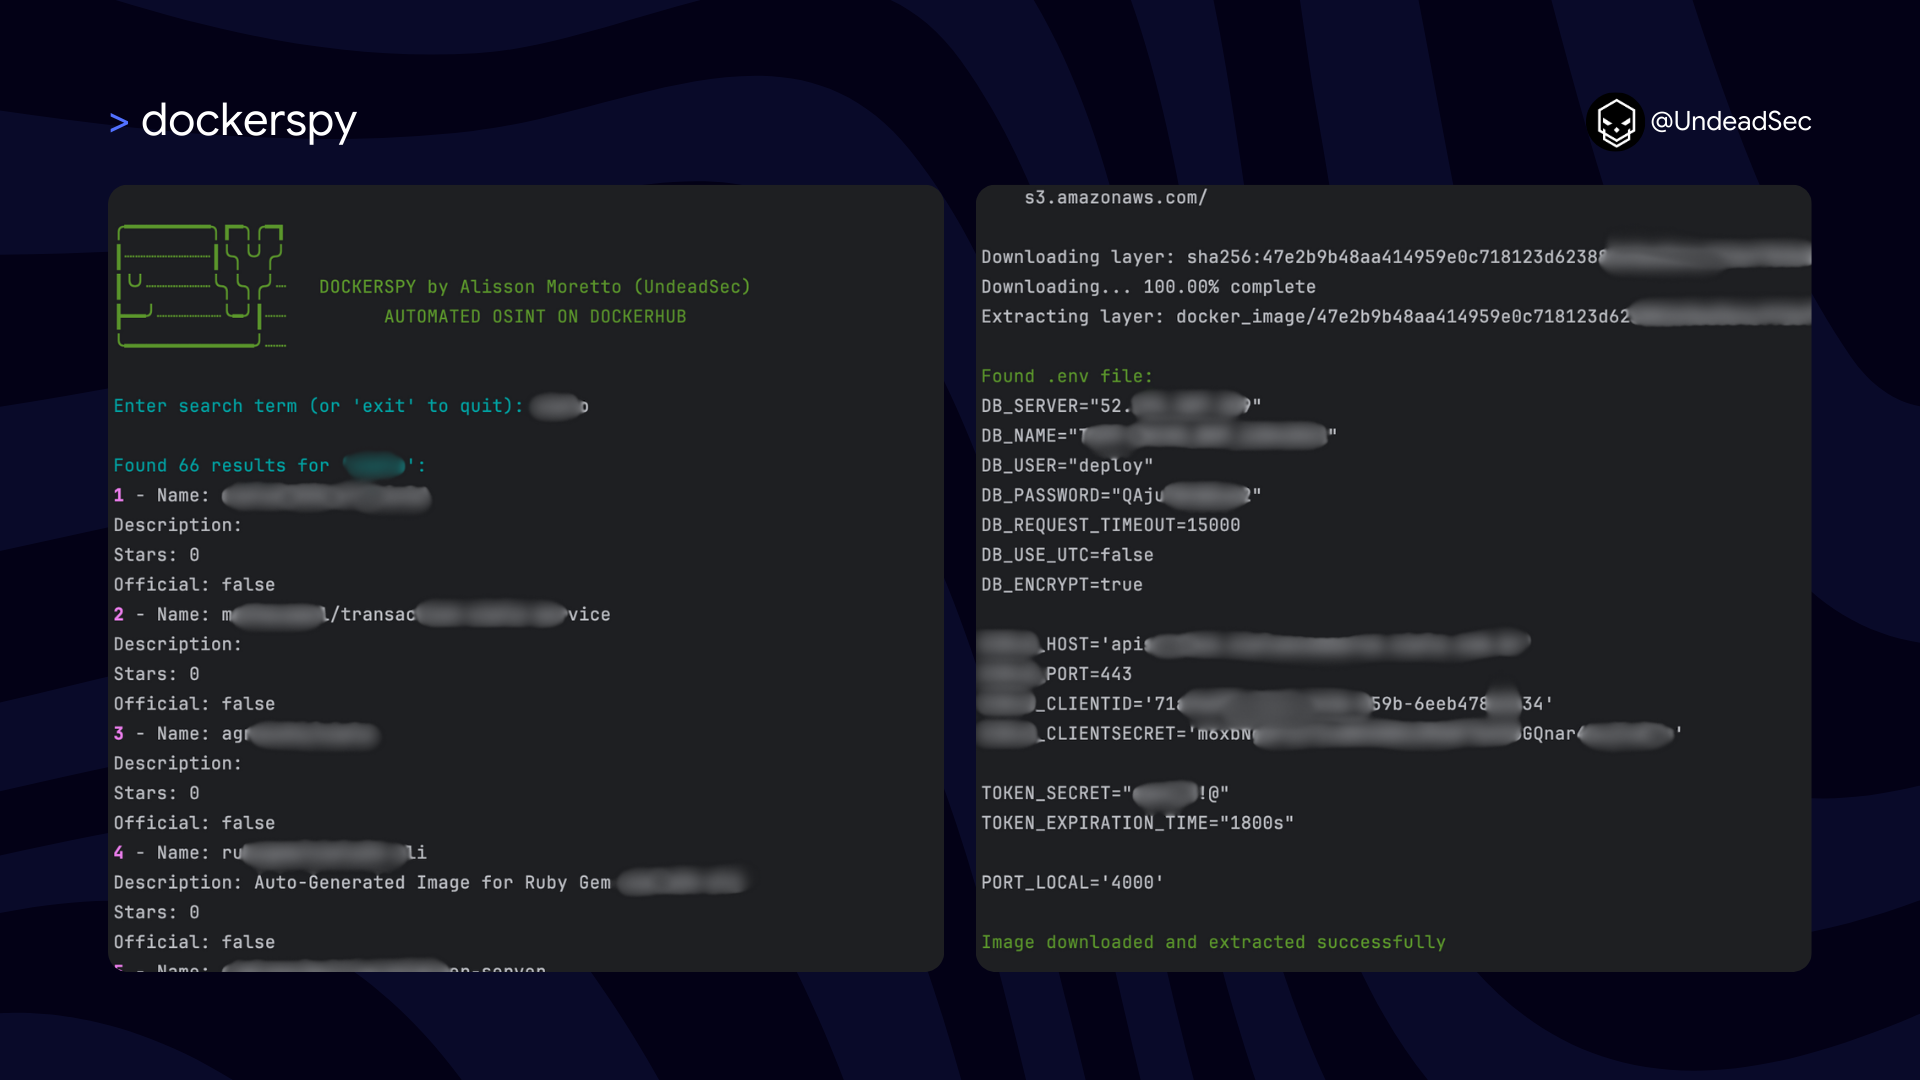 undeadsec/dockerspy
정규 표현식 패턴을 사용하여 Docker Hub 이미지를 스캔하고, 노출된 비밀, 개인 키 및 인증 토큰을 추출하여 보안 감사 및 사고 예방을 수행합니다.
 pauloparopp/cve-2024-41110-scan
취약한 Docker 버전 및 AuthZ 플러그인 사용을 감지하여 Docker 호스트에서 CVE-2024-41110을 확인하는 Python 기반 스캐너.
 vvpoglazov/cve-2024-41110-checker
# Docker CVE-2024-41110 스캐너 SSH 기반 병렬 스캐너로 Docker 설치 환경에서 CVE-2024-41110을 탐지하고, 취약한 버전과 AuthZ 플러그인을 식별하며, 복구 계획을 생성합니다.
 vt0x78/cve-2024-31989
CVE-2024-31989용 익스플로잇
 sne-m23-sn/vulnerable-docker-engine
이 익스플로잇은 CVE-2021-41091 보안 취약점에 대한 심층 분석을 제공하며, 호스트에서 권한 상승을 달성하기 위해 익스플로잇 스크립트를 활용하는 방법에 대한 단계별 가이드를 제공합니다.
 skydive-project/skydive
오픈 소스 실시간 네트워크 토폴로지 및 프로토콜 분석기
 felipecruz91/node-ip-vex
VEX를 사용하여 CVE-2024-29415를 억제하는 샘플 프로젝트.
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 chaostoolkit/chaostoolkit-kubernetes
Chaos Toolkit 프로브 및 액션 API를 위한 Kubernetes 드라이버 확장
 al0ne/linuxcheck
Linux 응급 대응/정보 수집/취약점 탐지 도구, 기본 설정/네트워크 트래픽/작업 스케줄/환경 변수/사용자 정보/Services/bash/악성 파일/커널 Rootkit/SSH/Webshell/채굴 파일/채굴 프로세스/공급망/서버 위험 등 13개 분야 70개 이상의…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ 사이버보안 블루 팀을 위한 멋진 리소스, 도구 및 기타 유용한 것들의 엄선된 모음입니다.
 astefanutti/kubebox
⎈❏ Kubernetes용 터미널 및 웹 콘솔








