
 #1

 rcarmo/agentbox
Docker 기반의 샌드박스로, 코딩 에이전트를 위한 격리된 환경, 사전 설치된 에이전트 도구, 서비스 제어, 그리고 안전한 다중 세션 개발을 위한 워크스페이스 부트스트랩을 제공합니다.
 sfn233/cve-2025-41243-vulnerability-lab
Spring Cloud Gateway SpEL RCE 취약점 환경
 thodoristsampouris/agentguard
제로트러스트 샌드박스로, AI 에이전트를 위해 커널 수준 파일시스템 감옥, 투명 네트워크 프록시, YAML 기반 정책 엔진을 통해 쉘 명령어, 파일 작업, 네트워크 요청을 차단 및 제어합니다.
 c-h4ck-0/learn-about-cve-2025-31133-poc
CVE-2025-31133에 대한 교육용 개념 증명으로, maskedPaths 경쟁 조건을 통한 runc 컨테이너 탈출 도구입니다. 보안 연구자를 위한 실습 환경 설정, 익스플로잇 스크립트 및 완화 가이드를 포함합니다.
 vrn21-arcanist/bouvet
에이전트를 위한 샌드박스
 cybergabisoft/ctwall
CTWall (ChainThreatWall) 플랫폼은 SBOM/BOM 데이터를 사용하여 소프트웨어 공급망에서 악성 코드를 식별함으로써 보안, DevOps 및 제품 팀이 더 빠르게 위험 결정을 내릴 수 있도록 지원합니다.
 amlalabs/amla-sandbox
AI 에이전트 코드를 위한 기능 제어가 적용된 WASM 샌드박스. 에이전트는 명시적으로 제공되고 정의된 제약 조건이 있는 도구만 호출할 수 있습니다. 샌드박스화된 가상 파일 시스템, 네트워크 없음, 셸 이스케이프 불가. 단일 바이너리, Docker 또는 VM 불필요.
 beelzebub-labs/azazel
eBPF 기반의 무음 관찰자로, 컨테이너화된 런타임을 대상으로 하며, 악성코드 분석 샌드박스 및 에이전틱 AI 모니터링을 위해 설계되었습니다.
 cashwilliams/cve-2019-14287-demo
이것은 CVE-2019-14287에 취약한 sudo 명령어 버전을 포함한 시연 목적으로 제작된 컨테이너입니다.
 afshinm/zerobox
OpenAI Codex 런타임 기반의 가볍고 크로스 플랫폼 프로세스 샌드박싱 도구. 파일, 네트워크, 자격 증명 제어 기능으로 모든 명령을 샌드박스 처리합니다.
 bongni/cve-2025-29927
CVE-2025-29927 취약점의 재현 및 수정.
 bbo513/cve-2023-7231
CVE-2023-7231 PoC 및 공개 – Memcached Gopher RCE 체인
 microsoft/azurelinux
Hardened, Azure-optimized Linux distribution built from Fedora sources with RPM packaging, supply chain security, and declarative configuration for…
 azdevops143/fragnesia-charan-cve-2026-46300
하드닝된 컨테이너 스테이징 프레임워크로, seccomp 시스템 콜 화이트리스트와 eBPF 텔레메트리를 통해 컨테이너 탈출 및 커널 ULP 손상 시도를 탐지하고 차단합니다.
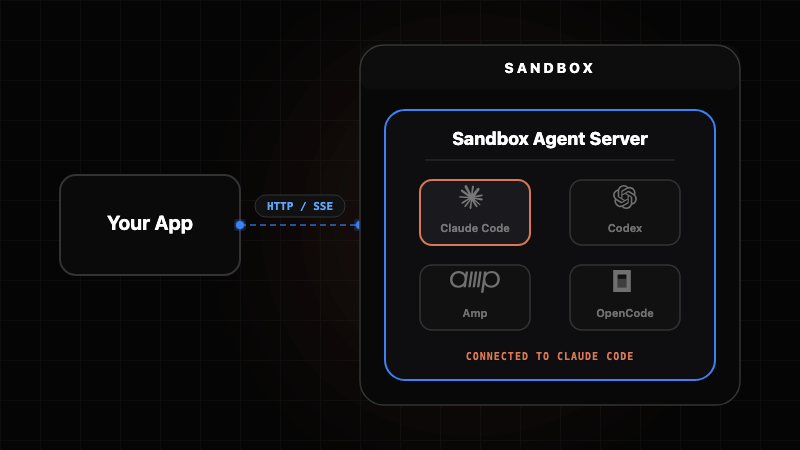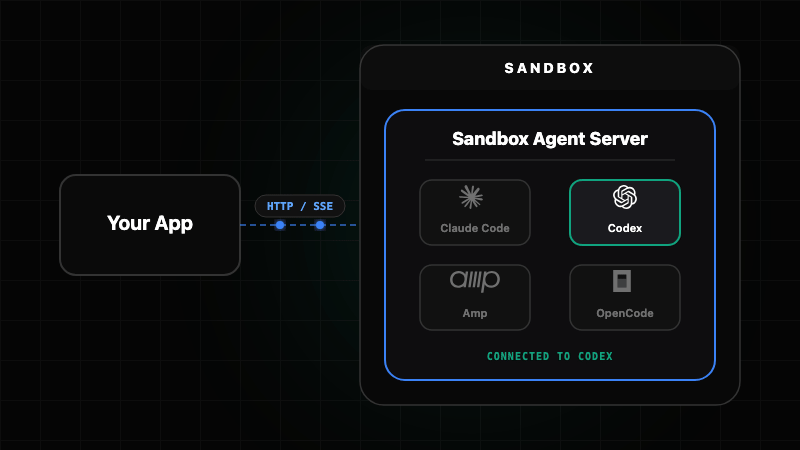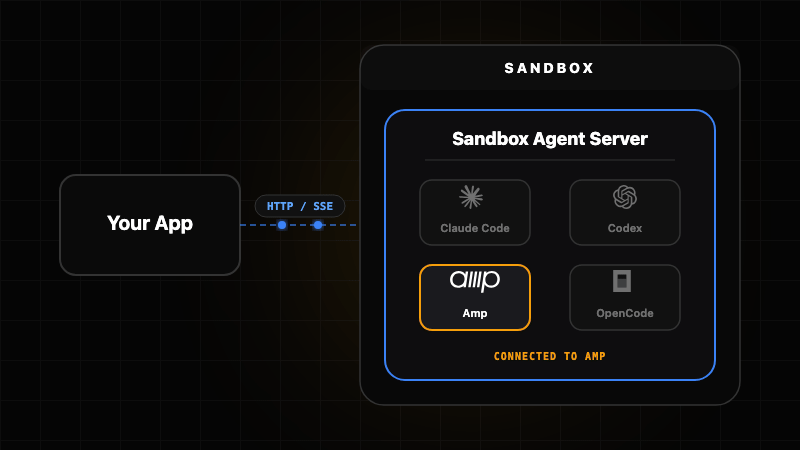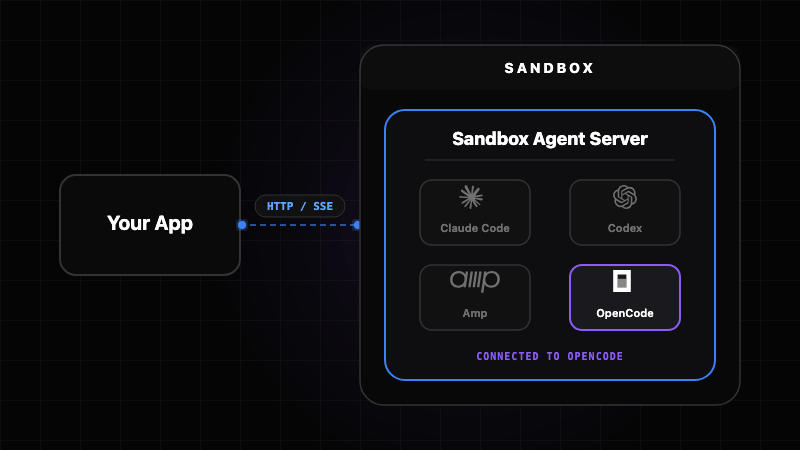 rivet-dev/sandbox-agent
에이전트별 지속 프로세스로, 재시작 후에도 유지되는 메모리를 갖춘
 jingkaihe/matchlock
에페머럴 마이크로VM 샌드박스로, AI 에이전트를 위한 네트워크 허용 목록, MITM 프록시를 통한 비밀 주입, VM 수준 격리를 제공합니다. 1초 미만으로 부팅되며, Go/Python/TypeScript SDK를 지원합니다.
 mogenius/renovate-operator
Kubernetes에서 renovate 실행을 간소화하는 Operator









