
 #1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천

 eeriedusk/nysm
eBPF 기반의 은닉 컨테이너로, 시스템 모니터링 도구로부터 프로세스, 소켓, eBPF 객체 및 감사 로그를 숨겨 은밀한 사후 침투 작업을 가능하게 합니다.
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 rolix44/kubestroyer
Go 기반의 Kubernetes 익스플로잇 도구로, 노출된 포트를 스캔하고 클러스터 설정 오류를 악용합니다. 여기에는 익명 Kubelet RCE 및 etcd 읽기 접근이 포함됩니다.
 opsxcq/exploit-cve-2017-7494
SambaCry 익스플로잇 및 취약한 컨테이너 (CVE-2017-7494)
 cheese-hub/heartbleed
해커, 피해자 및 서버 컨테이너를 통해 Heartbleed 버그(CVE-2014-0160)를 실습하고 세션 쿠키를 추출하는 교육용 Docker 기반 랩.
 datadog/stratus-red-team
:cloud: :zap: 클라우드를 위한 세분화되고 실행 가능한 적대자 에뮬레이션
 fabriziosalmi/tanstack-compromise-checker
TanStack npm 공급망 공격 지표(CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)를 탐지하는 셸 스크립트
 hirokiii/cve-2023-44487
LTAT.04.022 Homework 4를 위한 교육 환경
 gravitational/teleport
모든 인프라에 액세스하고 보호하는 가장 쉽고 안전한 방법입니다.
 rderaison/bromure
에이전트 코딩 및 웹 브라우징을 위한 적절한 샌드박싱
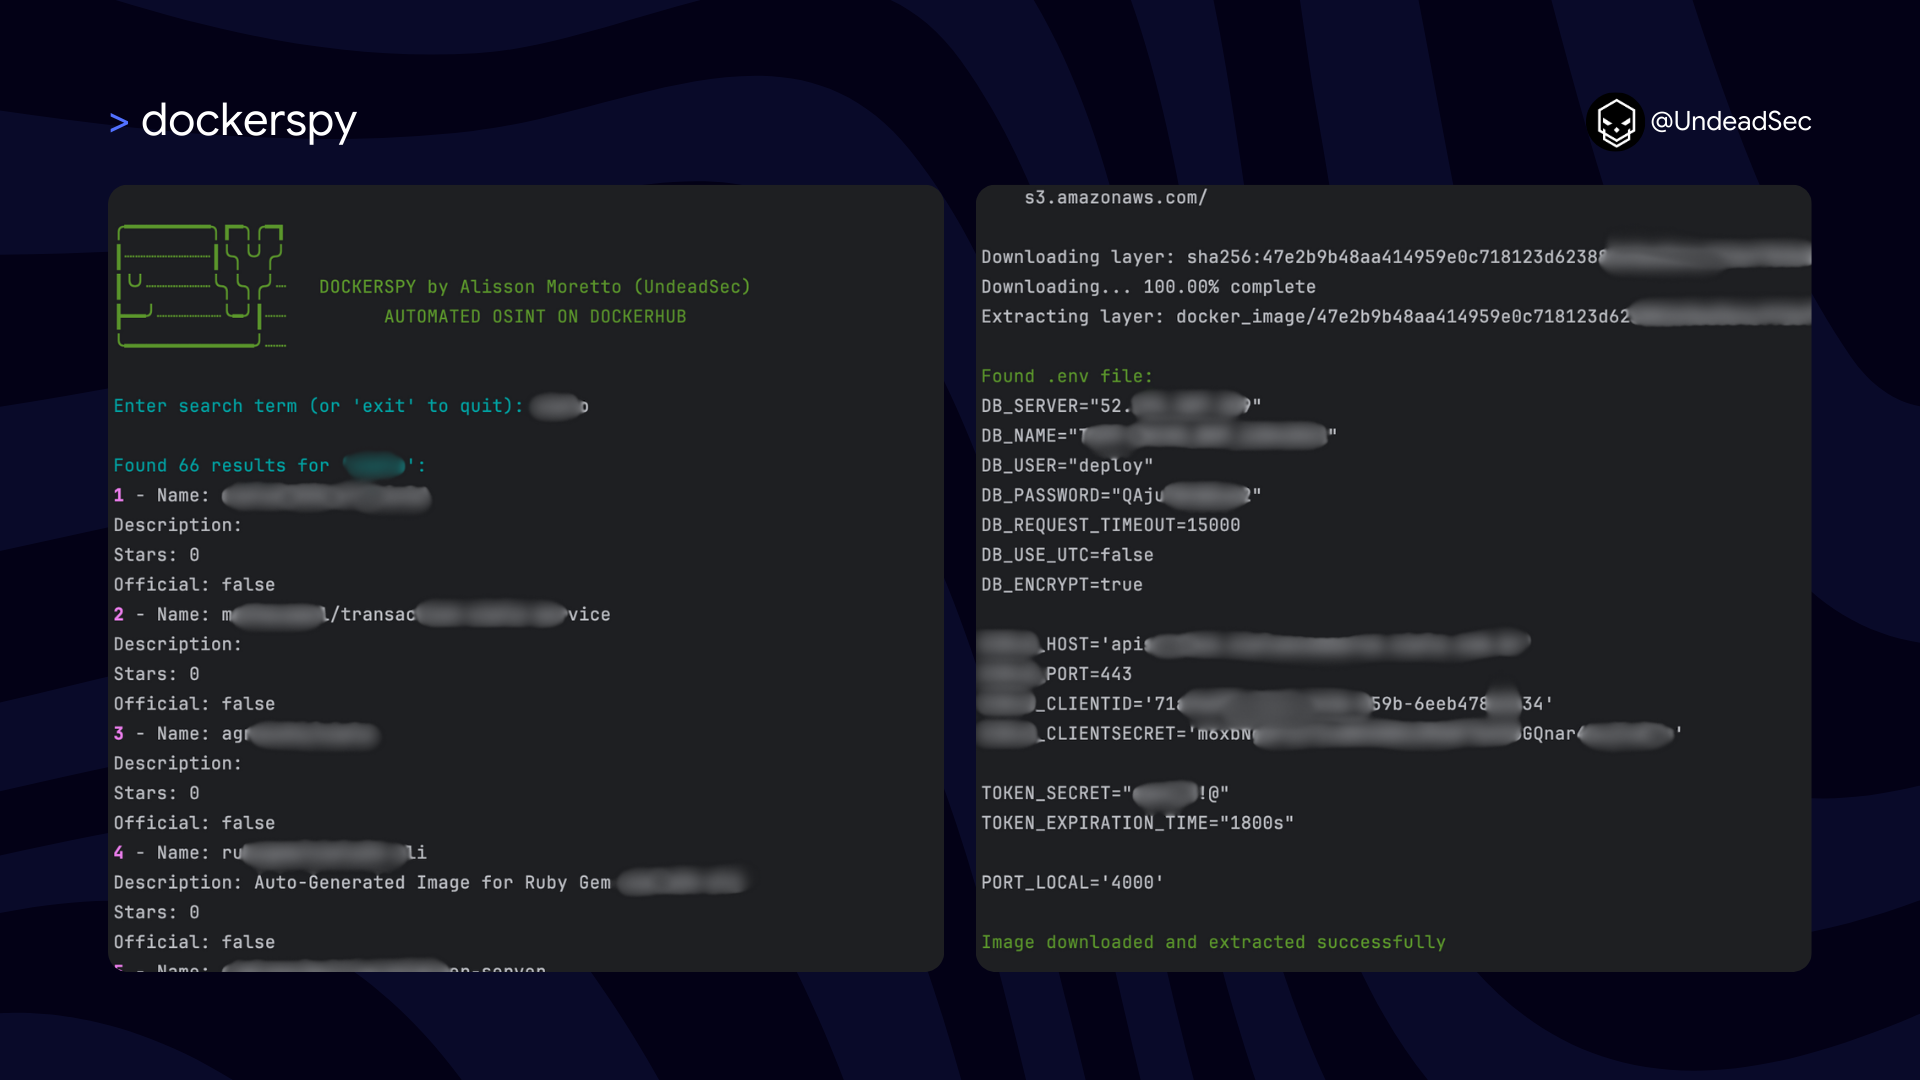 undeadsec/dockerspy
정규 표현식 패턴을 사용하여 Docker Hub 이미지를 스캔하고, 노출된 비밀, 개인 키 및 인증 토큰을 추출하여 보안 감사 및 사고 예방을 수행합니다.
 0xmfbk/ebpf-container-escape-framework
Audit only eBPF EDR for Linux 5.15+ LTS: 14 kernel hooks, 15 actions (13 MITRE techniques), process lineage, SIEM export, K8s/Docker ready.
 siriusscan/sirius
자동 네트워크 탐색, CVE 기반 탐지, CVSS 점수, 위험 대시보드, gRPC를 통한 원격 에이전트, 그리고 엔터프라이즈 보안 팀을 위한 현대적인 웹 UI를 갖춘 오픈소스 취약점 스캐너입니다.
 zappaboy/vuln-scanner
보고서 생성 기능을 갖춘 취약점 평가 스캐너
 cved-sources/cve-2018-3811
Cved 취약 컨테이너 관리 프레임워크 내에서 보안 테스트 및 익스플로잇 연습을 위해 설계된 CVE-2018-3811용 취약 환경을 제공하는 Docker 컨테이너입니다.
 cookiengineer/actual-php2shell
:robot: (바이브코딩 프로토타입) 아니요, 이 취약점을 악용하는 쉬운 방법이 있습니다!
 beelzebub-labs/beelzebub
시스템 가상화를 위해 AI를 활용하는 보안 로우 코드 디셉션 런타임 프레임워크
 chaostoolkit/chaostoolkit-kubernetes
Chaos Toolkit 프로브 및 액션 API를 위한 Kubernetes 드라이버 확장








