
 #1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천

 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
이 스크립트는 먼저 안전한 아티팩트 수집에 중점을 두고, 그다음 선택적으로 호스트 내 분석을 수행하며, 포렌식 워크스테이션에서의 오프라인 조사에 적합한 휴대용 해시 처리 포렌식 아카이브를 생성합니다.
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
 kentox493/cve-2026-42945_nginxrift
NGINX 컨테이너에서 CVE-2026-42945 악용을 자동화합니다: 취약한 대상을 검증하고, 힙 오프셋을 브루트포스하며, 명령을 실행하고, 대화형 리버스 셸을 엽니다.
 deepfence/threatmapper
오픈 소스 클라우드 네이티브 애플리케이션 보호 플랫폼 (CNAPP)
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 rcarmo/agentbox
Docker 기반의 샌드박스로, 코딩 에이전트를 위한 격리된 환경, 사전 설치된 에이전트 도구, 서비스 제어, 그리고 안전한 다중 세션 개발을 위한 워크스페이스 부트스트랩을 제공합니다.
 boliu83/cve-2026-31431-algif-aead-remediator
Kubernetes DaemonSet으로 CVE-2026-31431(GHSA-2274-3hgr-wxv6)을 탐지 및 완화 — modprobe 블랙리스트를 통한 algif_aead LPE
 abacus-group-rto/legion
Legion은 정보 시스템의 발견, 정찰 및 익스플로잇을 지원하는 오픈 소스, 사용하기 쉬운, 매우 확장 가능한 반자동 네트워크 침투 테스트 도구입니다.
 inceptionstack/lowkey
OpenClaw, Claude Code, Codex와 같은 자체 호스팅 AI 코딩 에이전트를 CloudFormation, IAM 프로필, 샌드박스 격리를 통해 AWS 계정에 배포하여 자동화된 풀스택 개발 및 인프라 관리를 수행합니다.
 thirdbyte/ssj
일상적인 Linux 배포판이 Super Saiyan이 되었다.
 rajsidwadkar/uap-protocol
도구 접근 및 에이전트 조정을 위한 통합 보안 우선 와이어 프로토콜. UAP는 Ed25519 서명 CapabilityCards, 필수 mTLS, Keycloak IdP 인증, 호출별 임시 Docker 샌드박싱을 통해 CVE-2025-49596 및 MCP 도구…
 forxiucn/nginx-cve-2026-42945-poc
CVE-2026-42945 개념 증명 익스플로잇으로, NGINX rewrite 모듈의 치명적인 힙 오버플로우를 통해 조작된 URI 인코딩을 이용한 인증되지 않은 원격 코드 실행을 가능하게 합니다. Docker 기반 테스트 환경, ASAN 검증, 여러 익스플로잇…
 686f6c61/poc-copyescape-cve-2026-17106
CVE-2026-17106(CopyEscape)의 기능적 PoC: Docker 호스트에 임의 쓰기를 허용하는 docker cp의 TOCTOU 레이스. Docker 실습 환경 + inotify 모니터 + LD_PRELOAD. 무해한 macOS 변형 및 파괴적인…
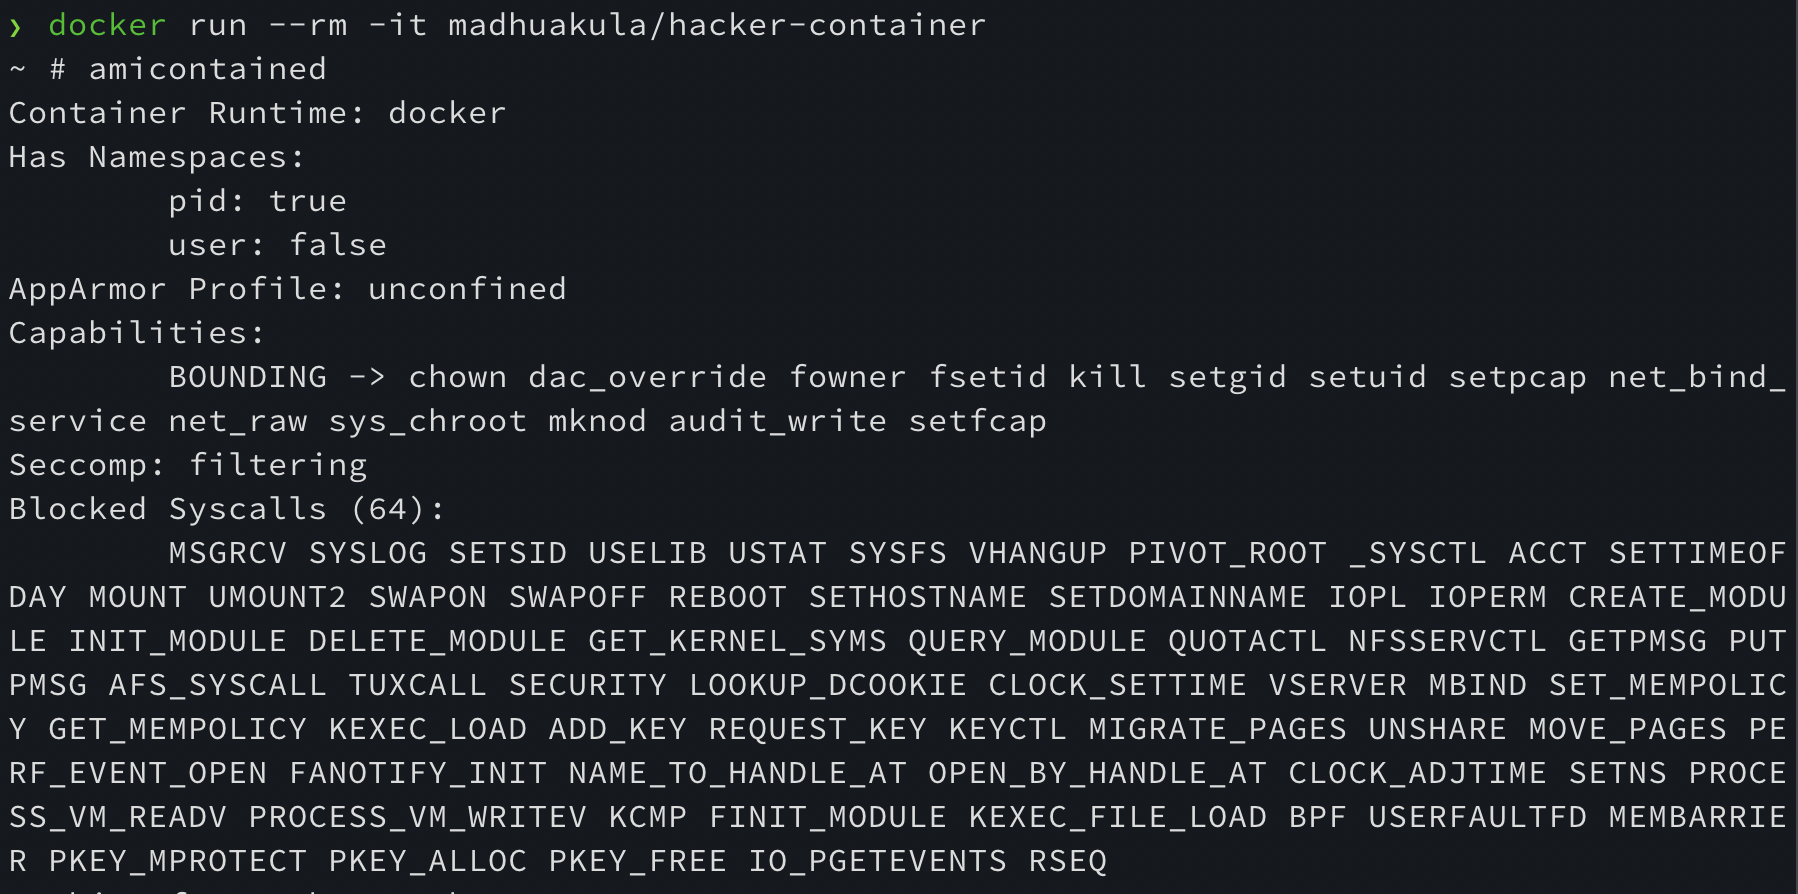 madhuakula/hacker-container
클라우드 네이티브 보안을 위한 스위스 아미 컨테이너. 컨테이너, 쿠버네티스 클러스터 및 클라우드 네이티브 워크로드를 해킹하고 보호하는 데 유용한 도구/명령어 전체 목록을 포함한 컨테이너.
 wavestone-cdt/defcon-cicd-pipelines-workshop
공격적 보안 교육을 위한 실습형 CI/CD 파이프라인 보안 워크숍으로, Terraform 랩, AWS 익스플로잇, Kubernetes 탈출 및 아티팩트 백도어 삽입 실습을 다룹니다.
 c-h4ck-0/learn-about-cve-2025-31133-poc
CVE-2025-31133에 대한 교육용 개념 증명으로, maskedPaths 경쟁 조건을 통한 runc 컨테이너 탈출 도구입니다. 보안 연구자를 위한 실습 환경 설정, 익스플로잇 스크립트 및 완화 가이드를 포함합니다.
 takumak/cve-2019-5736-reproducer
CVE-2019-5736 재현기(RunC 컨테이너 탈출 취약점). 취약한 Docker 패키지에 대한 익스플로잇을 확인할 수 있는 빌드 스크립트와 KVM 기반 실습 환경을 제공합니다.
 legendile7/cve-2026-78122-poc
CVE-2026-78122에 대한 개념 증명 익스플로잇으로, docker-socket-proxy의 허술한 접근 규칙을 통해 컨테이너 파일시스템과 환경 변수 유출을 시연하며, 패치된 HAProxy 구성도 포함합니다.








