
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천

 darabium/cve-2026-24733
의존성 없는 Python 검증기로, Apache Tomcat HTTP/0.9 HEAD 보안 제약 우회인 CVE-2026-24733을 탐지하며, JSON 출력과 CI/CD 종료 코드를 제공합니다.
 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 golang hotfix
 philippeabraxas-jpg/tbp-network
TBP 프로토콜의 이론과 구현을 통해 소규모에서 개방형 웹 네트워크에 이르는 네트워크화된 AI를 보호합니다
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Windows 엔드포인트 및 서버용 읽기 전용 PowerShell 보안 감사 도구: Defender 구성, 패치 상태, 자격 증명, 지속성, 네트워크 텔레메트리를 확인하고 알려진 캠페인 IOC를 탐지합니다.
 ctzisme/copyfail-guard
Linux 시스템에서 CVE-2026-31431(Copy Fail)을 탐지하고 완화합니다.
 ishankaru/cve-2026-23111-nftables-lab
노출 확인기 및 CVE-2026-23111 (Linux nf_tables use-after-free local privilege escalation)을 위한 안전한 일회용 VM 실습 환경. 방어적: 탐지, 완화, 멀티 배포판 실습. 익스플로잇 없음.
 verveindustrialprotection/cve-2021-44228-log4j
BigFix Fixlet 및 분석을 제공하여 Windows 및 Linux 시스템 전반에서 Log4j 취약점(CVE-2021-44228, CVE-2021-45046, CVE-2021-45105)을 탐지하며, 분류 및 수정을 위한 여러 탐지 방법을 포함합니다.
 technion/netscaler_scanner
CVE-2026-88771 및 CVE-2026-88772 관련 도구
 hackwarts12/escepcion
ESC1–ESC16 및 Shadow Credentials를 읽기 전용 LDAP/ACL/레지스트리 검사를 통해 탐지하는 수동적 AD CS 감사 도구로, 우선순위에 따른 수정 조치 및 SIEM 연동 출력을 제공합니다.
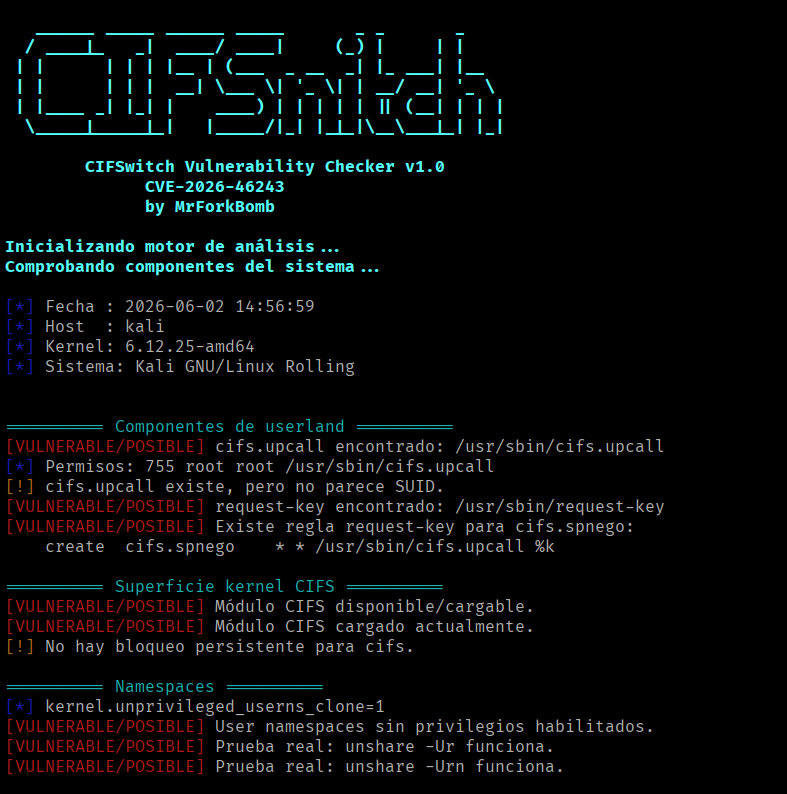 mrforkbomb/cifswitch-checker-cve-2026-46243
Linux CIFSwitch(CVE-2026-46243) 취약점이 우리에게 영향을 미치는지 확인하는 스크립트. 익스플로잇을 실행하지 않고 잠재적으로 취약한 구성과 완화 조치를 감지합니다.
 rjt-gupta/cve-2021-33104
CVE-2021-33104 - Intel(R) OFU 소프트웨어의 부적절한 액세스 제어
 completetech-security/netscaler-cve-2026-88776-check
CVE-2026-88776에 대한 오프라인 NetScaler ADC / Gateway 증거 검사기입니다. 보고된 펌웨어 및 구성 증거를 확인합니다. 독립 실행형 Python이며, JSON/CSV/HTML 보고서를 제공하고 익스플로잇 페이로드는 포함하지 않습니다.
 dumbmachine/cloud-doctor
하나의 명령으로 전체 클라우드 계정의 잘못된 구성, 부족한 관찰 가능성, 그리고 보안 태세를 평가합니다.
 zenzue/cve-2025-50154
불안전한 NTLM/SMB 사용을 감사, 강화, 탐지하기 위한 PowerShell 툴킷으로, CVE-2025-50154 자격 증명 누출 위험을 이벤트 로그 분석 및 탐지 쿼리로 해결합니다.
 completetech-security/flowise-cve-2026-69254-check
CVE-2026-69254용 오프라인 Flowise 증거 검사기. Flowise 버전 및 구성 증거. 독립 실행형 Python; JSON/CSV/HTML 보고서; 익스플로잇 페이로드 없음.
 ridsoliveira/fix-cve-2023-36884
CVE-2023-36884에 대한 Microsoft의 권장 레지스트리 기반 해결 방법을 적용하여 공식 패치가 릴리스될 때까지 Windows 시스템에서 원격 코드 실행 위험을 완화하는 PowerShell 스크립트입니다.
 rhymeswithmogul/set-zerologonmitigation
Zerologon(CVE-2020-1472)으로부터 도메인 컨트롤러를 보호하세요.
 spookey007/ssh-hardening
SSH 강화








