
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천
 maxwitat/cve-2023-36884-scripts-for-intune-remediation-sccm-compliance-baseline
수정(remediation) 스크립트는 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2023-36884 에 설명된 레지스트리 항목을 설정해야 합니다. 탐지(detection) 스크립트는 해당 항목이 존재하는지…
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 contrastsecurity/contrast
Java, JavaScript, .NET 애플리케이션 및 AWS Lambda 함수를 스캔하여 코드 취약점과 과도하게 허용된 IAM 정책을 탐지하는 SAST CLI
 aaronfay/cve-2015-0235-test
CVE-2015-0235 취약점 확인용 Ansible 플레이북
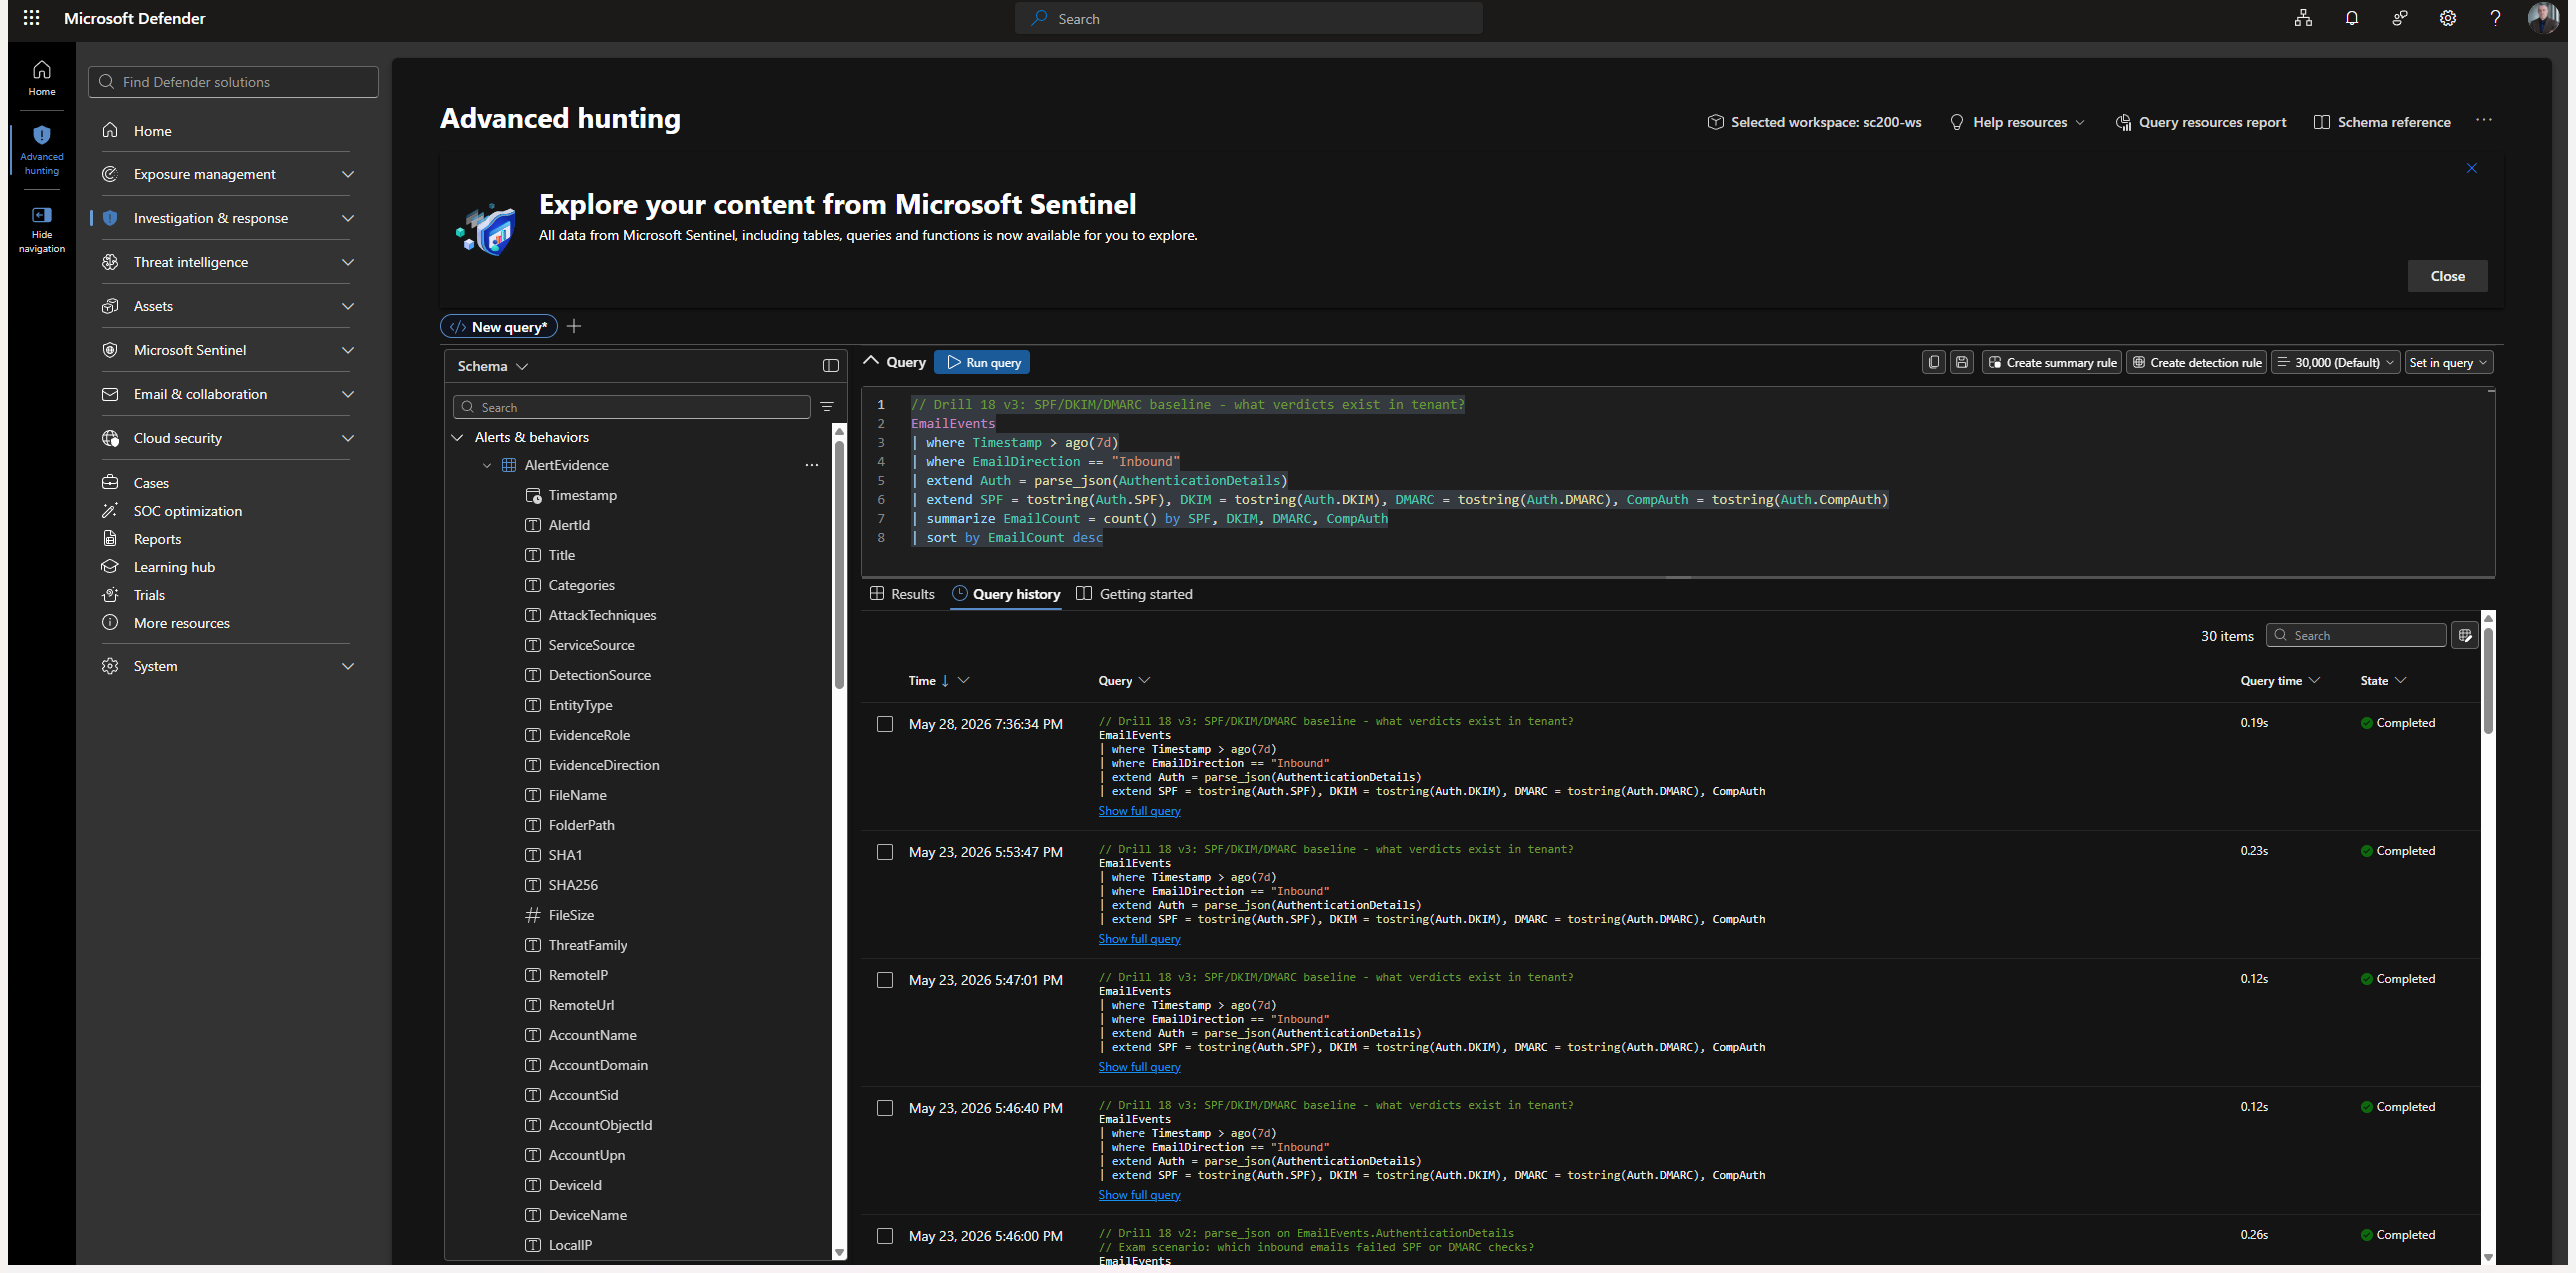 ibondarenko1/azure-sentinel-detection-engineering
라이브 Microsoft Sentinel + Defender XDR 환경(컨트롤 플레인, 엔드포인트, 아이덴티티)에서 MITRE ATT&CK에 매핑된 9개의 KQL 탐지 항목과 PR 게이트 방식의 Detection-as-Code 파이프라인(GitHub Actions,…
 claranet/ansible-role-log4shell
Ansible 역할로, 취약한 JAR/WAR 파일을 찾기 위해 파일시스템과 열린 파일을 스캔하여 Log4Shell(CVE-2021-44228)을 탐지하고, 버전과 JndiLookup 존재 여부를 보고합니다.
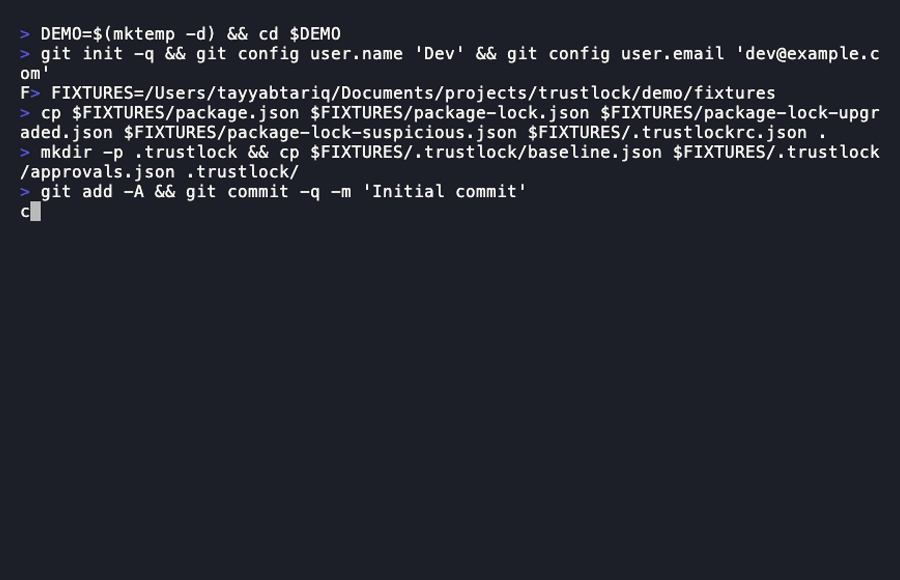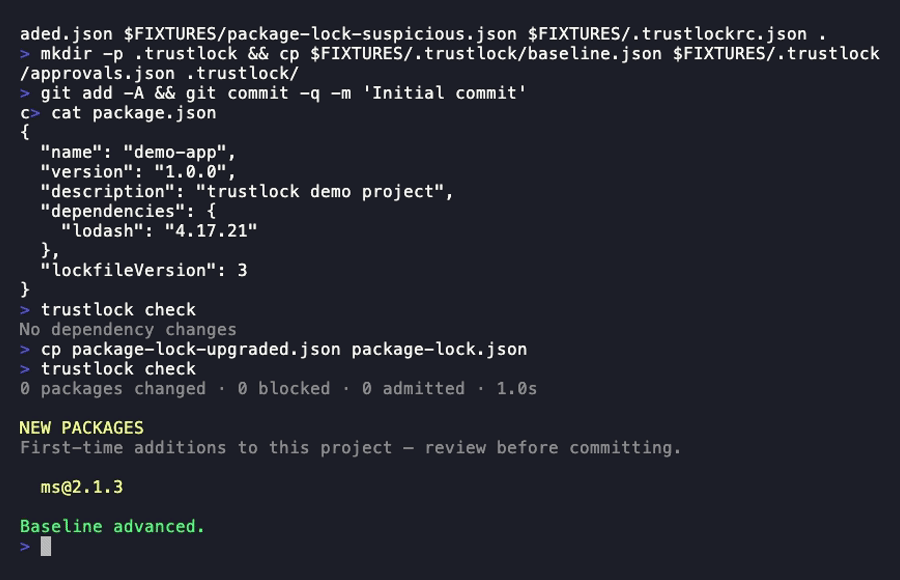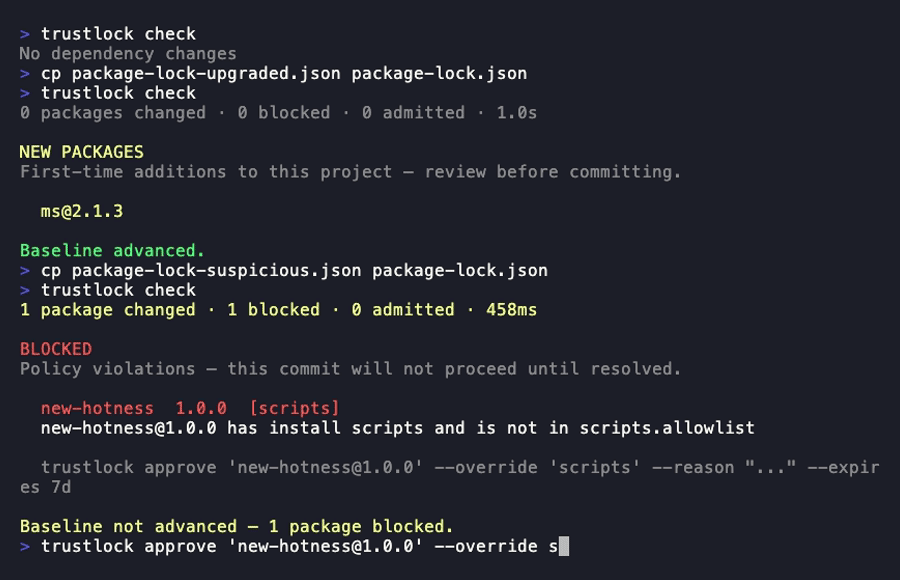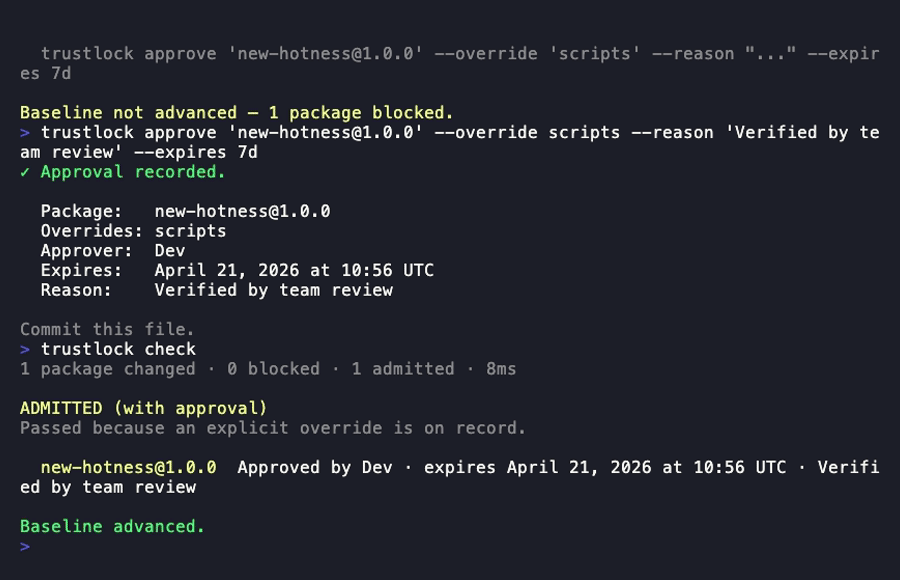 tayyabt/trustlock
Git 네이티브 의존성 승인 컨트롤러입니다. 모든 의존성 변경 시점에 트러스트 신호를 평가하고, 패키지가 팀의 정책을 위반할 경우 커밋 또는 빌드를 차단합니다. 사전 커밋 훅 + 내장 승인 워크플로우가 있는 CI 게이트.
 eduardolat/authkeysync
🔐 원격 URL의 SSH 공개 키를 로컬 authorized_keys 파일로 동기화하도록 설계된 경량 CLI 유틸리티
 ake13-art/secfesc
경량 Linux 보안 상태 검사 도구 — 예쁜 페치 도구와 강력한 감사 프레임워크 사이의 간극을 메웁니다.
 boxed-dev/vibe-coding-security
AI 생성 앱(Lovable, v0, Bolt, Cursor)을 위한 출시 전 보안 체크리스트. Supabase RLS, 노출된 키, 프롬프트 인젝션을 다루는 69개 항목. CVE-2025-48757(170개 앱)과 Moltbook 유출(150만 개 API 토큰)의…
 owasp-noir/alibi
공격 표면의 뷰를 교차 검증하고 서로를 입증할 수 없는 엔드포인트를 찾아내세요.
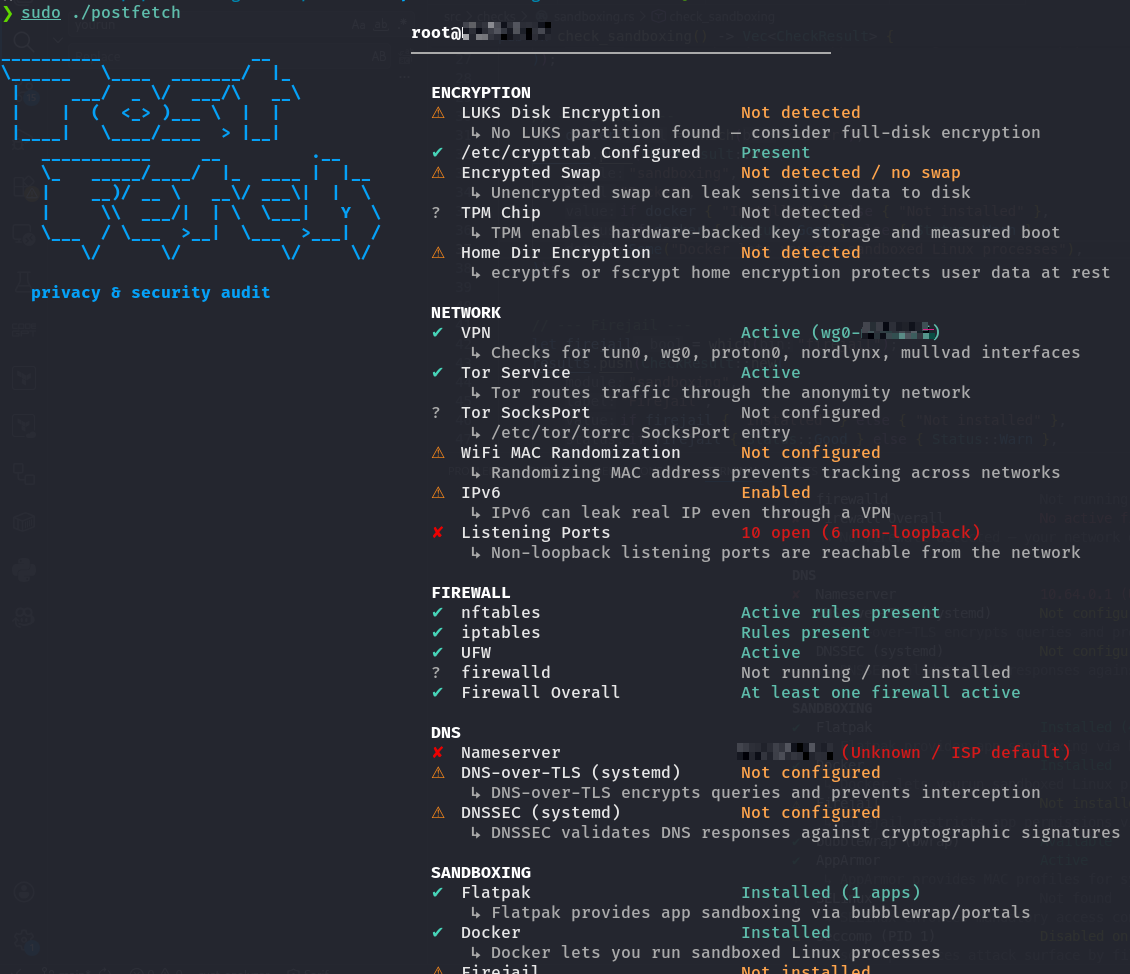 r3drun3/postfetch
fastfetch와 비슷하지만 보안 및 개인정보 보호에 초점을 맞춘 도구입니다.
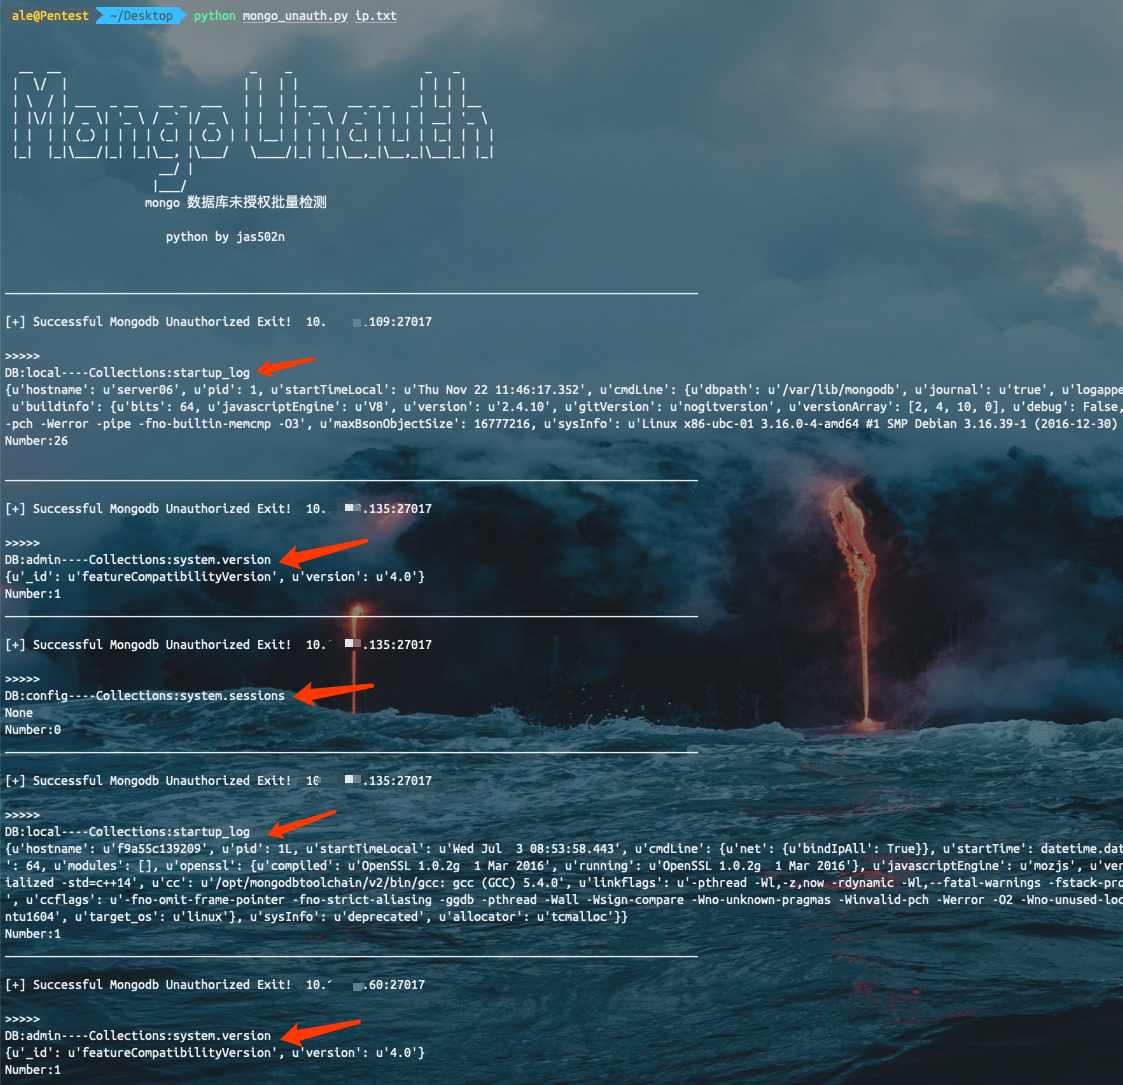 jas502n/unauthorized-tools
미인가 대량 탐지 스크립트
 cspf-founder/api-scanner-docker
REST 및 SOAP API를 OpenAPI/Swagger 스펙 및 WSDL 파일을 사용하여 취약점을 스캔하는 자동화된 API 보안 테스트 도구입니다. OWASP ZAP, MariaDB, MongoDB와 함께 전체 스택을 배포합니다.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles는 다양한 Corelight, Suricata 및 Zeek 솔루션을 설치, 구성, 실행 및 관리하는 Ansible Roles 및 playbooks 모음입니다.
 roddhjav/apparmor.d
1500개 이상의 AppArmor 프로필로 구성된 포괄적인 세트로, Linux 시스템 프로세스, 데스크톱 및 서비스를 제한하며, 여러 배포판과 데스크톱 환경을 지원합니다.








