
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천

 valtersit/wordpress-cve-scanner
WordPress 코어, 테마 및 플러그인에서 알려진 CVE를 명령줄에서 스캔하세요. 오픈 소스, 감사 가능, 프라이버시 우선 — ValtersIT CVE API 기반.
 svtagan/wp-cve-2026-87902
WordPress 버전, 코어 체크섬, 추가 PHP 파일, 알려진 플러그인 경로를 검사하여 CVE-2026-87902 노출 및 침해 지표를 확인하는 읽기 전용 PHP 진단 스크립트입니다.
 itskill-jp/wordpress-upgrade-check
서버에 있는 모든 WordPress 코어 버전에 대한 읽기 전용 점검. CVE-2026-87902(7.1.2 및 백포트에서 수정됨), 자동 업데이트 비활성화, 공개된 공격 지표를 표시합니다.
 ermensonx/sudotimewarp-cve-2026-96512-
CVE-2026-96512(SudoTimeWarp)에 대한 재현 및 PoC 스크립트로, 호출자의 TZ가 sudoers의 NOTBEFORE/NOTAFTER 윈도우를 이동시키는 문제와 완화 조치 확인을 다룹니다.
 asmitdesai/ubuntils
Ubuntu 시스템의 포렌식 트리아지를 위한 Python CLI/TUI — 아티팩트 수집, 타임라인 상관 분석, Wazuh 통합을 통해 지속성 메커니즘을 탐지하고 치료합니다.
 mondoohq/cnspec
빌드부터 런타임까지 모든 것을 보호하는 오픈 소스 클라우드 네이티브 보안
 dev-sec/chef-mysql-hardening
This chef cookbook는 mysql에 대한 보안 구성을 제공합니다.
 philippeabraxas-jpg/tbp-network
TBP 프로토콜의 이론과 구현을 통해 소규모에서 개방형 웹 네트워크에 이르는 네트워크화된 AI를 보호합니다
 gmh5225/gatekeeper
OIDC/LDAP 인증, RBAC, MFA, 세션 녹화, 감사 내보내기, 저장 데이터 암호화, IP 규칙, 정책 적용을 갖춘 Go 기반 자체 호스팅 SSH 접속 게이트웨이입니다.
 9pings/fad-checker
빌드 없이 동작하는 의존성 감사 도구로, 10개 생태계를 오프라인으로 스캔하여 CISA KEV와 EPSS로 우선순위가 지정된 CVE, EOL 패키지, 라이선스, 커밋된 키, 바이너리를 보고하며 SBOM 및 SARIF 내보내기를 지원합니다.
 furkankayapinar/cve-2026-94127
F5 BIG-IP APM의 CVE-2026-94127에 대한 읽기 전용 방어 탐지기입니다. 호스트를 핑거프린팅하고, iControl REST를 통해 버전을 확인하며, OAuth 인증 서버 사전 조건을 검증합니다.
 w4r10ck423/envvisualizer
손상된 Linux 박스에서 /proc/self/environ을 파싱하고 시각화합니다 — 환경 변수를 기술 스택(AWS, Django, Rails, NodeJS, MySQL, K8s, Docker 등…)별로 분류하고, 심각도 등급이 매겨진 인사이트를 즉시 실행 가능한…
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 nationwide-group-oss/cryptoptic
CodeQL 기반 스캐너로, 리포지토리와 GitHub 조직 전반의 암호화 함수 호출을 목록화하여 SARIF 형식의 암호화 자재 명세서(CBOM)를 생성합니다.
 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
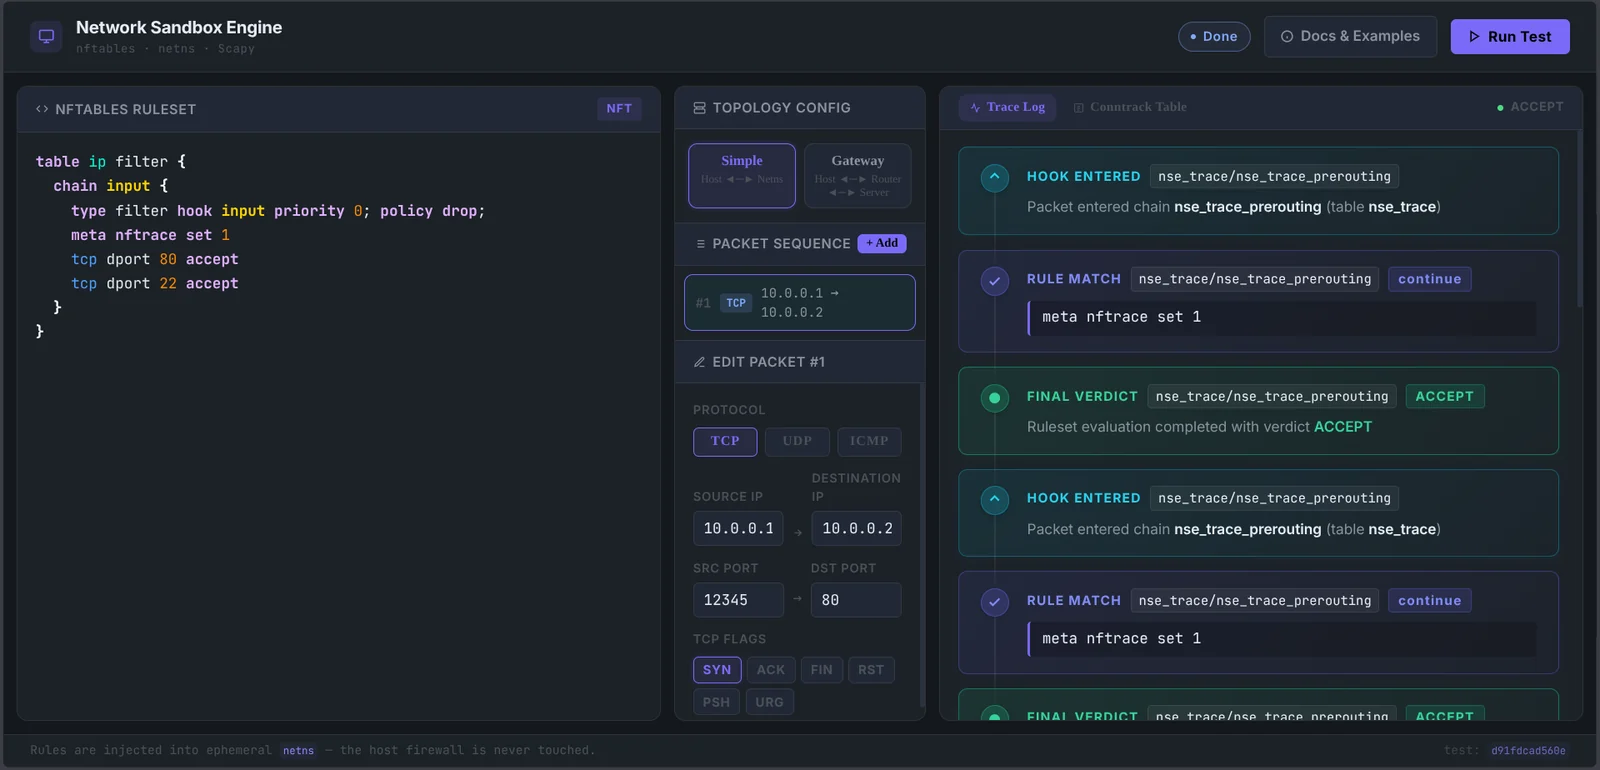 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 swiftdevcollective/xcodeprojectsecurity
Xcode 프로젝트 파일에서 발생할 수 있는 보안 문제를 스캔하는 macOS 앱입니다.








