
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천

 synacktiv/cve-2025-47227_cve-2025-47228
ScriptCase 사전 인증 원격 명령 실행 악용 스크립트 (CVE-2025-47227, CVE-2025-47228).
 johanneslks/cve-2025-14558
FreeBSD rtsold DNSSL 명령 주입 (RCE)
 gh-ost00/cve-2024-7120
RAISECOM 게이트웨이 장치의 CVE-2024-7120 명령 주입 취약점에 대한 개념 증명 익스플로잇입니다. 공격 세부 정보, 영향을 받는 모델, 보안 테스트를 위한 curl 기반 공격 예제를 제공합니다.
 cybersecurityworks553/log4j-shell-csw
CVE-2021-44228 취약점에 대한 개념 증명 익스플로잇
 richard-tang/sscms-pluginshell
CVE-2022-28118
 mattimustang/firepwner
CVE-2015-6357 Cisco FireSIGHT Management Center 인증서 검증 취약점 익스플로잇
 machine1337/smtpshell
네트워크 제한을 우회하기 위해 Gmail SMTP 또는 다른 SMTP를 통해 통신할 수 있는 간단한 리버스 셸
 dntaskmehow/neo-defender
이 프레임워크는 **재무장(RE-WEAPONIZED)** 되었으며, 접근 제어 세분성 부족으로 인해 Microsoft Defender에서 발생하는 로컬 권한 상승(LPE) 취약점인 CVE-2026-33825를 악용합니다. 익스플로잇:
 p0dalirius/cve-2020-8813-cacti-rce-in-graph_realtime
CVE-2020-8813 - Cacti 1.2.8의 graph_realtime.php를 통한 RCE
 b4sh2/cve-2025-57819-poc
CVE-2025-57819 -> rce
 avento/cve-2023-0669
GoAnywhere MFT CVE-2023-0669 LicenseResponseServlet 역직렬화 취약점 Python RCE PoC(개념 증명)
 rmhowe425/poc-cve-2026-93674
CVE-2026-93674에 대한 Python 개념 증명 익스플로잇으로, Langflow의 인증된 블라인드 명령 주입 취약점을 이용해 조작된 요청을 통해 원격 셸 명령 실행이 가능하다.
 teycir/skillsguard
AI 에이전트 스킬 패키지용 정적 보안 스캐너. 실행 전에 악성 SKILL.md 파일과 번들 스크립트를 탐지합니다.
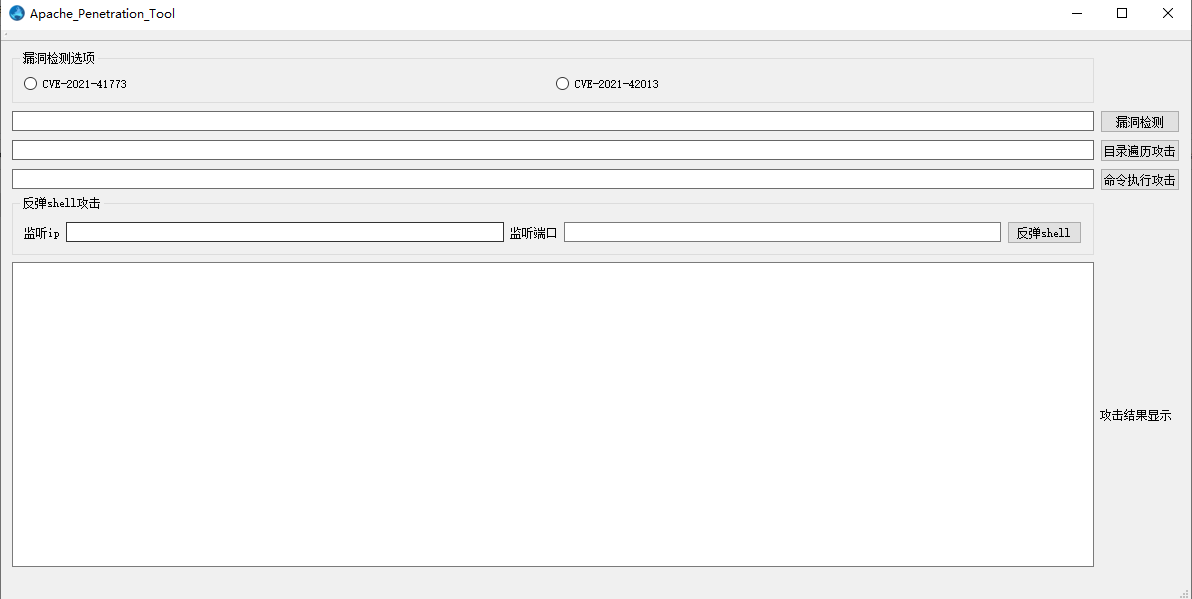 wangfly-me/apache_penetration_tool
CVE-2021-41773&CVE-2021-42013 그래픽 기반 취약점 탐지·이용 도구
 seep1959/njutils
njrat 0.6.4, 0.7d 및 0.7d golden edition용 클라이언트 및 채팅 프로그램입니다.
 kagura-maru/cve-2021-40444-poc
Microsoft MSHTML 원격 코드 실행(RCE) 취약점 재현 및 Metasploit 프레임워크 사용 시도
 exploit-install/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0은 Microsoft RTF RCE를 빠르고 효과적으로 악용할 수 있는 편리한 파이썬 스크립트입니다. 복잡한 구성 없이 악성 RTF 파일을 생성하고 metasploit / meterpreter / 기타…
 killswitch-gui/flask_heroku_redirector
flask heroku C2 리다이렉터 템플릿








