
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천
 themehackers/cve-2024-10914
CVE-2024-10914는 여러 레거시 D-Link 네트워크 연결 스토리지(NAS) 장치에 영향을 미치는 심각한 명령 주입 취약점입니다.
 sv3nbeast/cve-2020-5902_rce
디렉토리 트래버설을 통해 TMUI 인터페이스에서 F5 BIG-IP 장치에 대한 원격 파일 읽기 및 원격 코드 실행을 제공하는 CVE-2020-5902 익스플로잇입니다.
 w4fz5uck5/cve-2019-19781-citrixrce
Citrix 비인가 원격 코드 실행 공격 도구 - CVE-2019-19781
 redhuntlabs/confluentpwn
Atlassian confluence 인증되지 않은 ONGL 주입 원격 코드 실행 스캐너 (CVE-2022-26134).
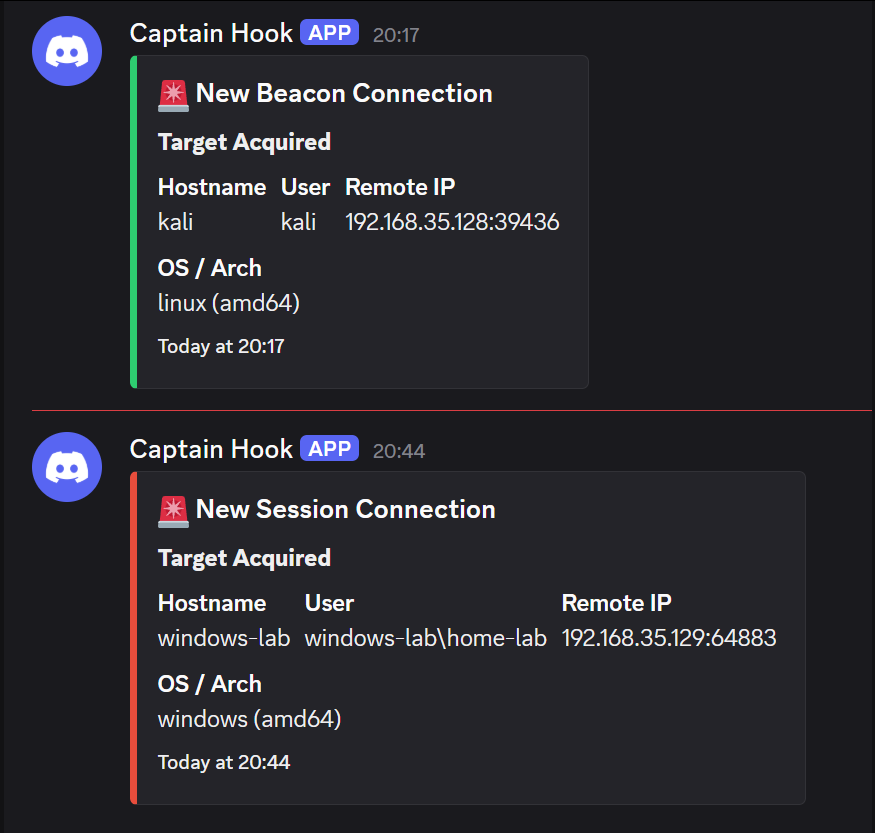 0x0trace/sliver-n8n-notifications
Sliver C2 임플란트 콜백을 위한 실시간 알림 시스템으로, n8n 워크플로우를 통합하여 상세한 대상 정보와 함께 색상 코드로 구분된 알림을 Discord 및 Slack에 전달합니다.
 zeropwn/pgadmin4-9.10-cve-2025-13780
CVE-2025-13780에 대한 개념 증명
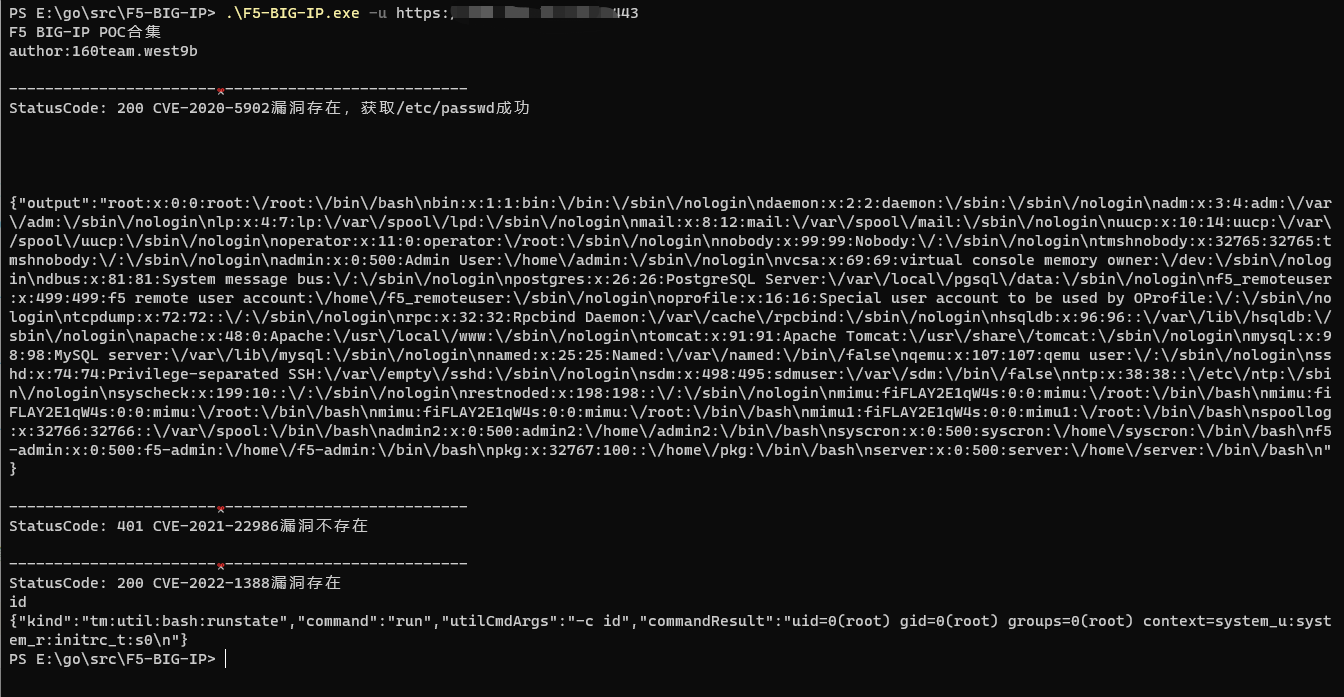 west9b/f5-big-ip-poc
CVE-2020-5902 CVE-2021-22986 CVE-2022-1388 POC 모음
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, double free, heap grooming, ROP, SKF fragmentation, Windows exploit, anti-debug, obfuscation, API hooking,…
 wsfengfan/cve-2020-14882
CVE-2020-14882 EXP 에코
 jacobsoo/malconfig
이것은 제가 지속적으로 개발 중인 프레임워크용 모듈의 일부입니다. 현재는 C2의 정보만 여기에 공개되어 있습니다.
 attackercan/wp2shell-poc2
CVE-2026-63030
 p3ta00/react2shell-poc
CVE-2025-55182 React2Shell PoC - React Server Components / Next.js의 치명적인 RCE. CVSS 10.0. 오류 기반 유출, 리버스 셸, 대화형 모드.
 hluwa/cobaltstrike_swing_xss2rce
CVE-2022-39197에 대한 익스플로잇, Cobalt Strike의 Swing GUI에 있는 크로스 사이트 스크립팅 취약점으로 팀 서버에서 원격 코드 실행을 가능하게 합니다.
 petrusviet/cve-2023-38743
ManageEngine ADManager 명령 주입
 zephrfish/exch-cve-2021-26855_priv
작동하도록 패치됨
 diemoeve/cve-2024-41570
WebSocket을 통한 자동화된 리버스 셸 익스플로잇 | Havoc-C2-SSRF (RCE 포함)
 jorgeorchilles/presentations
슬라이드 및 컨퍼런스 발표 자료
 qurtidev/wsus-cve-2025-59287-rce
Exploit 스크립트는 C#으로 작성되었으며, Windows Server Update Service(WSUS) CVE-2025-59287을 대상으로 리버스 셸을 획득하는 데 도움을 주기 위한 것입니다.








