
 #1

 weaselsec/godpotato-aggressor-script
Cobalt Strike Aggressor 스크립트로, 레드 팀 작전 중 GodPotato를 통해 Windows 서비스 계정에서 SYSTEM으로의 권한 상승을 자동화합니다.
 machine1337/win-rat
완전히 탐지되지 않는 Windows용 RAT로, 모든 종류의 안티바이러스 보호를 우회하고 터미널에 CMD 셸을 제공합니다.
 icyguider/newpowerdns
@domchell이 만든 PowerDNS의 업데이트 버전입니다. DNS A 레코드를 통한 전송 지원과 몇 가지 유용한 기능이 추가되었습니다.
 mr-xn/cve-2024-36401
속성 이름 표현식 평가 시의 원격 코드 실행(RCE) 취약점 및 여러 가지 익스플로잇 방법
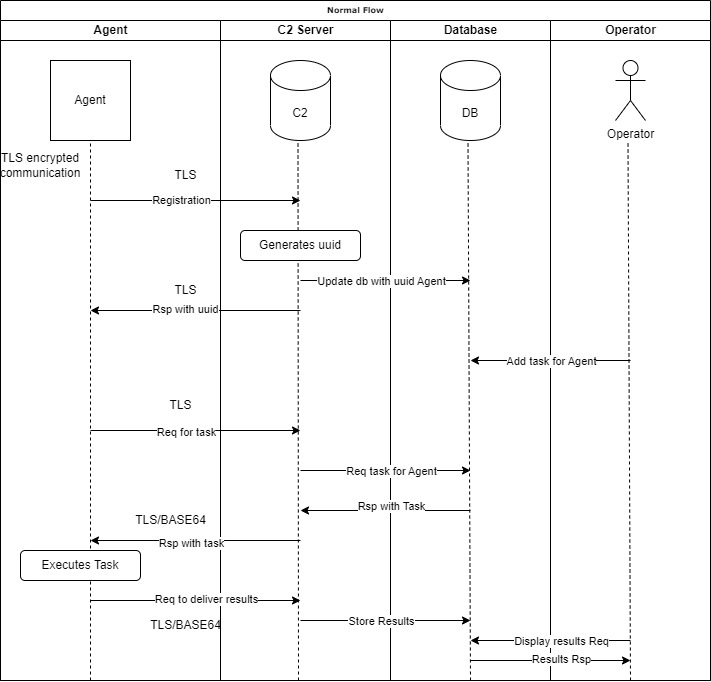 voukatas/commander
Python 기반 명령 및 제어 프레임워크로, 암호화된 TLS 통신, 다중 에이전트 지원(Python/C), 대화형 세션, 파일 전송 및 레드팀 운영을 위한 AES 난독화 기능을 제공합니다.
 vikramaditya015/samsung-android-lpe
CVE-2026-20980, CVE-2026-20981, CVE-2026-20982에 대한 PoC
 cedowens/mythic-macro-generator
Python3 스크립트 - Mythic 페이로드를 실행하기 위한 매크로를 생성합니다. 저자: Cedric Owens
 i5n0rth/cve-2023-33246
Apache RocketMQ의 CVE-2023-33246에 대한 익스플로잇. 취약한 서버에서 임의의 명령을 실행하기 위해 구성 속성을 수정하여 원격 코드 실행을 가능하게 합니다.
 forcefledgling/cve-2023-22518
Confluence Data Center 및 Server의 부적절한 권한 부여 취약점
 darkcodersc/sharpftpc2
원격 시스템을 상호 연결하기 위한 간소화된 FTP 기반 명령 및 제어 채널
 1135/solr_exploit
Apache Solr 원격 코드 실행 취약점(CVE-2019-0193) Exploit
 woj-ciech/daily-dose-of-malware
이 스크립트는 Malshare, Malcode, Google, Cymon - vxvault, cybercrime tracker 및 Pony용 C2와 같은 오픈 소스 플랫폼에서 악성 소프트웨어 및 C&C 서버를 수집할 수 있게 해줍니다.
 xm0kht4r/phoenix-framework
신뢰할 수 있는 사이트(Telegram, Discord 등)를 C2 채널로 악용하는 사후 침투 프레임워크.
 vin01/poc-proxycommand-vulnerable
SSH 클라이언트의 취약한 proxycommand 구성을 악용하기 위한 개념 증명 (CVE-2023-51385)
 bishopfox/joro
협업형 웹 익스플로잇 프레임워크.
 pard0p/remote-bof-runner
Remote BOF Runner는 Crystal Palace로 만든 PIC 로더를 사용하여 Beacon Object Files(BOF)를 원격으로 실행하기 위한 Havoc 확장 프레임워크입니다.
 nopbrick/seeproxy
CobaltStrike malleable profile 검증 기능을 갖춘 Golang 리버스 프록시









