
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천

 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
CVE-2024-55591에 대한 개념 증명 익스플로잇으로, WebSocket 경쟁 조건을 통해 FortiOS 관리 인터페이스의 인증 우회를 시연하여 인증 없이 CLI 명령을 실행합니다.
 professionallyevil/c4
Cyberdelia, 커맨드 앤 컨트롤(C2) 프레임워크 모음
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT는 License Response Servlet에서 공격자가 제어하는 임의의 객체를 역직렬화하여 발생하는 사전 인증 명령 주입 취약점이 있습니다.
 ritiek/rat-via-telegram
규정에 따라 제거되었습니다.
 smokeintheshell/cve-2023-20198
CVE-2023-20198 익스플로잇 PoC
 s4dp4nd4/frida-c2-mcp
루팅된 Android 및 탈옥된 iOS에서 Frida 계측을 위한 에이전틱 C2 스타일 MCP 서버
 sfewer-r7/cve-2023-34362
CVE-2023-34362: MOVEit Transfer 무인증 RCE
 itsmmdoha/ducklogger
ESP32-S3 기반의 WiFi 지원 USB 키로거, 널리 사용 가능한 하드웨어로 쉽게 DIY할 수 있습니다.
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
DarkTortilla RAT의 리버스 엔지니어링 분석. 신용카드 데이터를 탈취하고, 브라우저 비밀번호를 복호화하며, Telegram, SMTP 및 FTP를 통해 데이터를 유출하는 정교한 악성코드입니다.
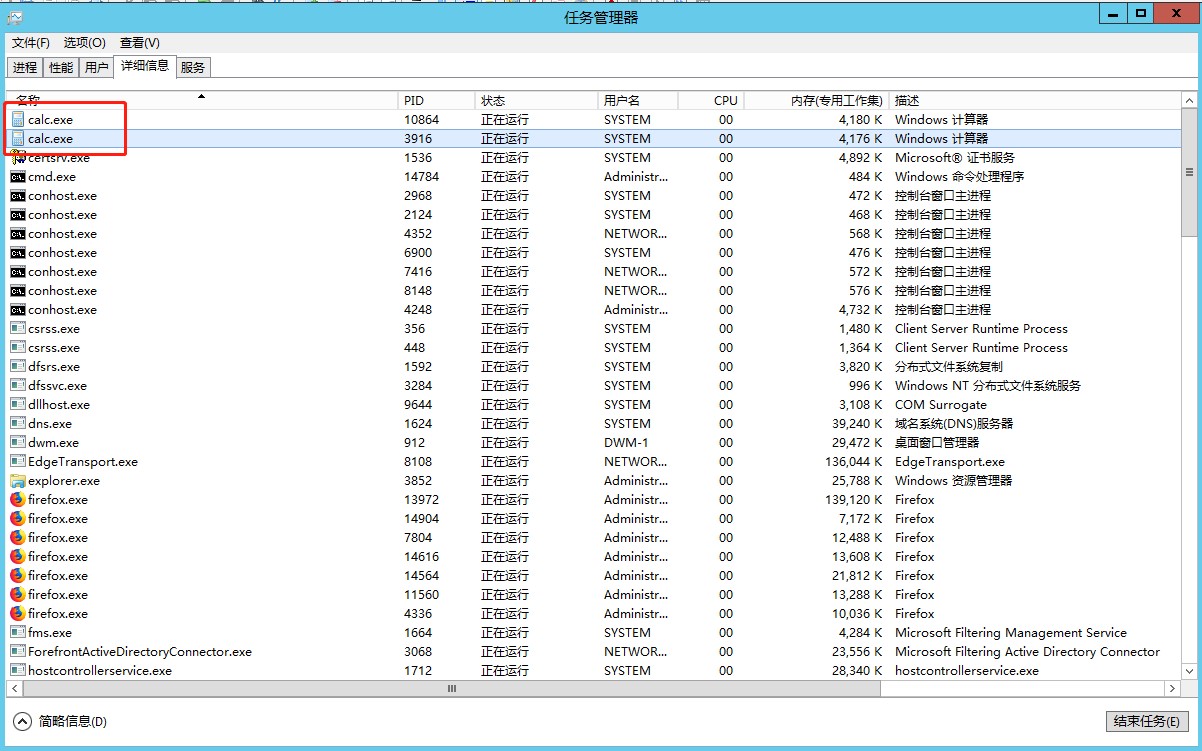 jumbo-wjb/cve-2020-0688
CVE-2020-0688 - Exchange
 xret2pwn/picklec2
암호화된 C2 framework로, post-exploitation 및 lateral movement를 지원하며, PowerShell implants 및 custom modules를 red team engagements에 사용합니다.
 ahhh/ntp_trojan
침투 테스터를 위한, 파이썬으로 작성된 리버스 NTP 원격 액세스 트로이 목마
 chebuya/havoc-c2-ssrf-poc
CVE-2024-41570: Havoc C2 0.7 Teamserver SSRF exploit
 securelayer7/cve-2024-38856_scanner
Apache OFBiz RCE 스캐너 및 익스플로잇 (CVE-2024-38856)
 truneski/external_c2_framework
Cobalt Strike의 External C2 사양 사용을 위한 Python API
 luc10/struts-rce-cve-2017-9805
Go 기반 원격 코드 실행 도구로, Apache Struts CVE-2017-9805를 대상으로 하며 단일 대상 및 배치 파일 스캔 모드를 통해 자동화된 공격을 지원합니다.
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# 스텁 - PowerShell용 수정판
 lawndoc/mediator
확장 가능하고 종단 간 암호화된 리버스 셸로, 포트 포워딩 없이 네트워크를 넘어 작동합니다.








