
 #1
 trustedsec/tap
TrustedSec Attack Platform은 조직에 대한 확립된 연결을 보장하기 위해 인프라에서 드로퍼(dropper)를 사용하는 신뢰할 수 있는 방법입니다.
 r00t-3xp10it/meterpeter
C2 PowerShell 명령 및 제어 프레임워크 (내장 명령 포함)
 3v4si0n/http-revshell
PowerShell 리버스 셸, HTTP/S 프로토콜 사용, AMSI 우회 및 프록시 인식 기능 제공
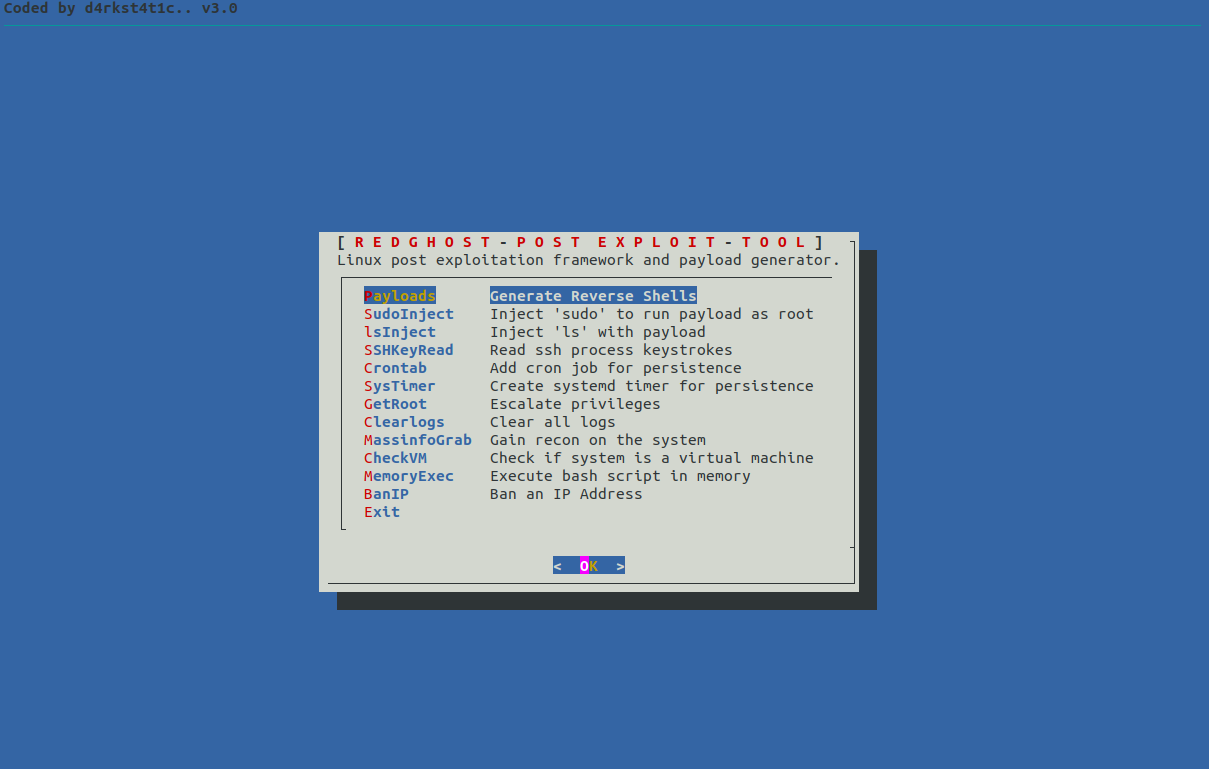 d4rk007/redghost
Linux 사후 침투 프레임워크로, bash로 작성되었으며 레드팀이 지속성, 정찰, 권한 상승 및 흔적을 남기지 않는 작업을 지원하도록 설계되었습니다.
 tamim1089/hikvisionexploiter
HikvisionExploiter는 Web 인터페이스 버전 3.1.3.150324 + CVE-2021-36260 탐지를 악용하여 Hikvision 네트워크 카메라에 대한 익스플로잇 및 디렉토리 접근성 검사를 자동화하도록 설계된 Python 기반 유틸리티입니다.
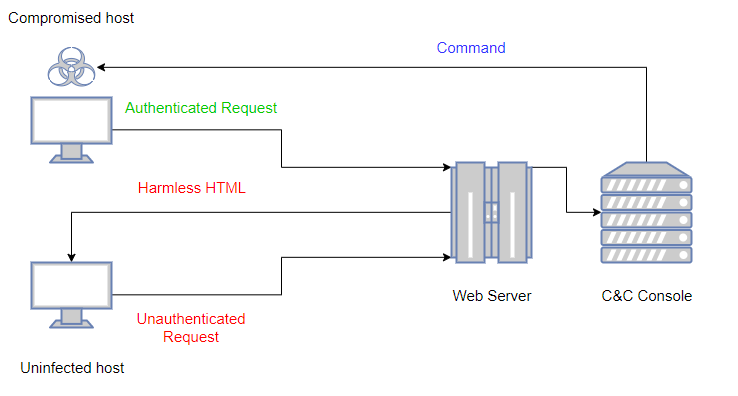 kudaes/lolbits
** 중단됨 ** 백그라운드 지능형 전송 서비스 (BITS)를 통신 프로토콜로 사용하고 Direct Syscalls + Dinvoke를 사용하여 EDR 사용자 모드 후킹 회피를 수행하는 C2 프레임워크.
 globalpolicy/phonemonitor
Android 기기용 원격 관리 도구
 tsuyoken/imgbackdoor
.jpg 파일에 페이로드를 숨기세요
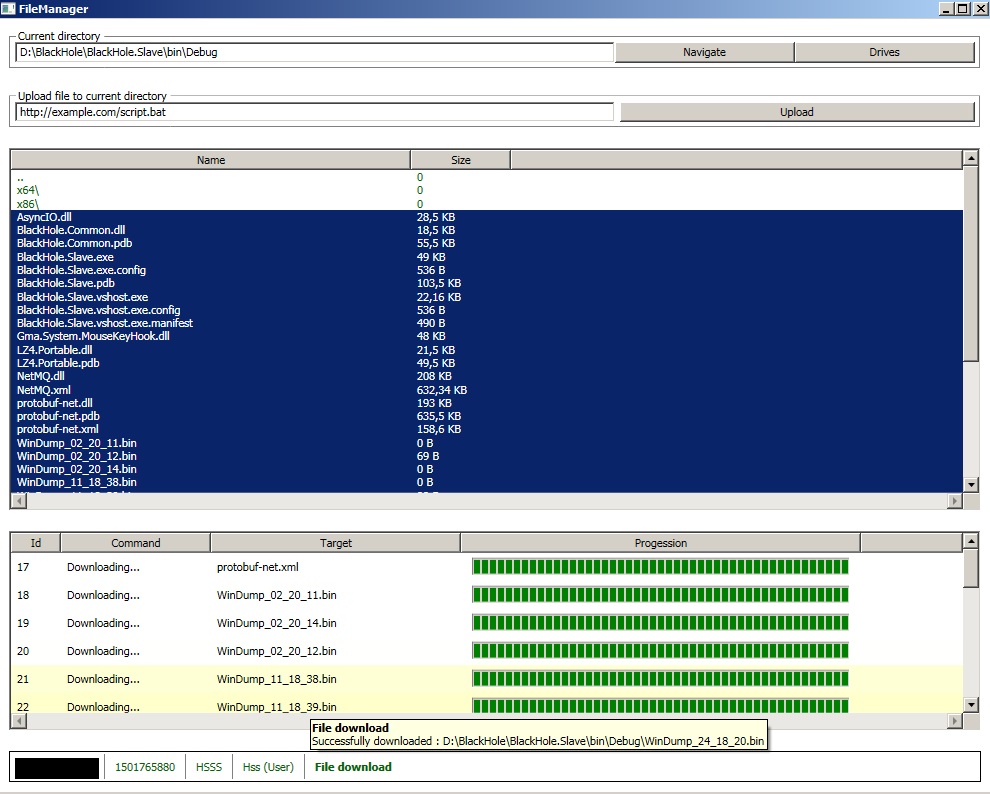 hussein-aitlahcen/blackhole
C# RAT(원격 관리 도구)
 28zaaky/khaos-c2
KHAOS는 엔터프라이즈 네트워크에서 이미 신뢰하는 클라우드 서비스를 통해 에이전트 트래픽을 라우팅하는 현대적인 C2 프레임워크입니다.
 codextf2/screenshotbof
Cobalt Strike를 위한 대체 스크린샷 기능으로, WinAPI를 사용하며 fork & run을 수행하지 않습니다. 스크린샷이 메모리로 다운로드됩니다.
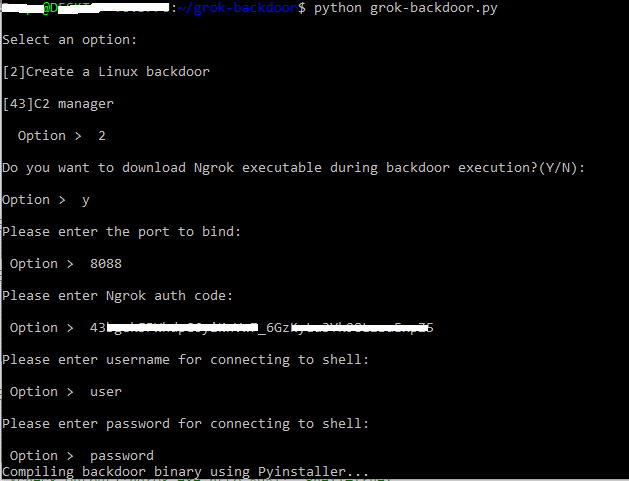 deepzec/grok-backdoor
간단한 파이썬 백도어 (Ngrok 터널 지원)
 panagiks/rspet
RSPET(리버스 셸 및 포스트 익스플로잇 도구)는 포스트 익스플로잇 시나리오에서 도움이 되는 기능을 갖춘 Python 기반 리버스 셸입니다.
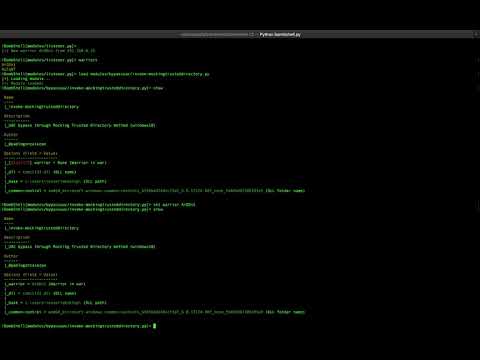 telefonica/ibombshell
언제든지 포스트 익스플로잇 프롬프트를 배포하는 도구
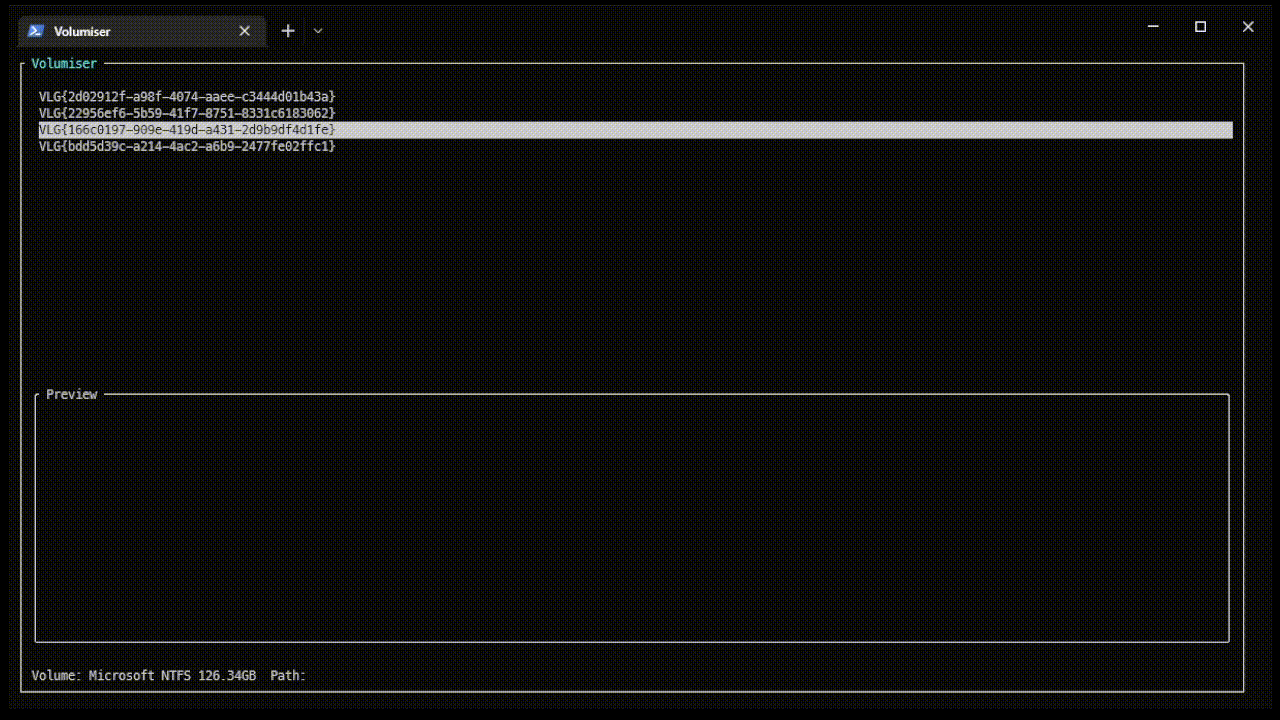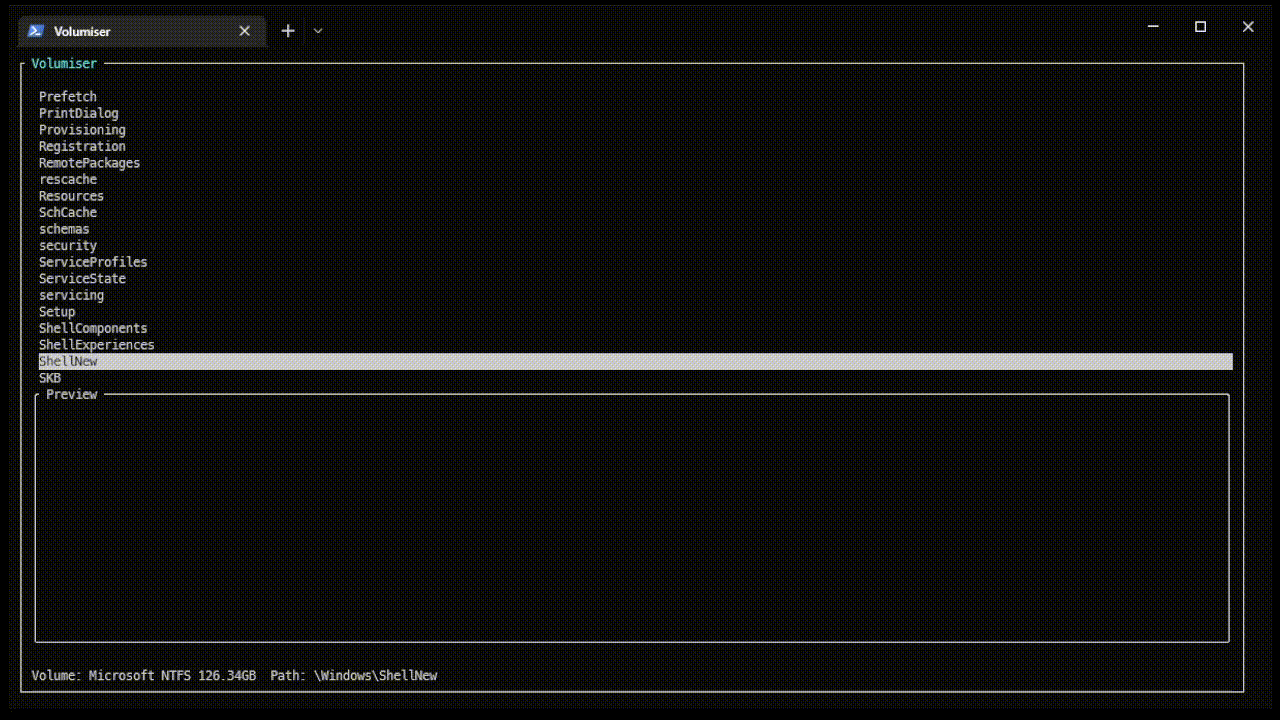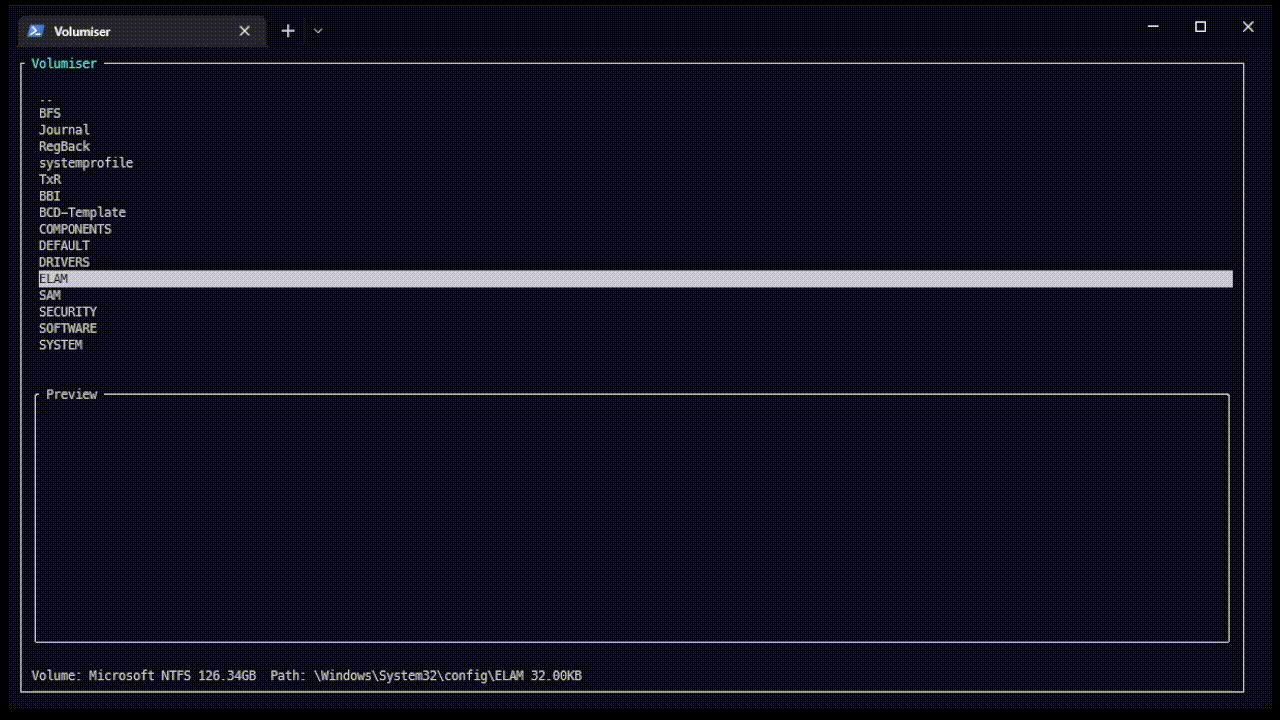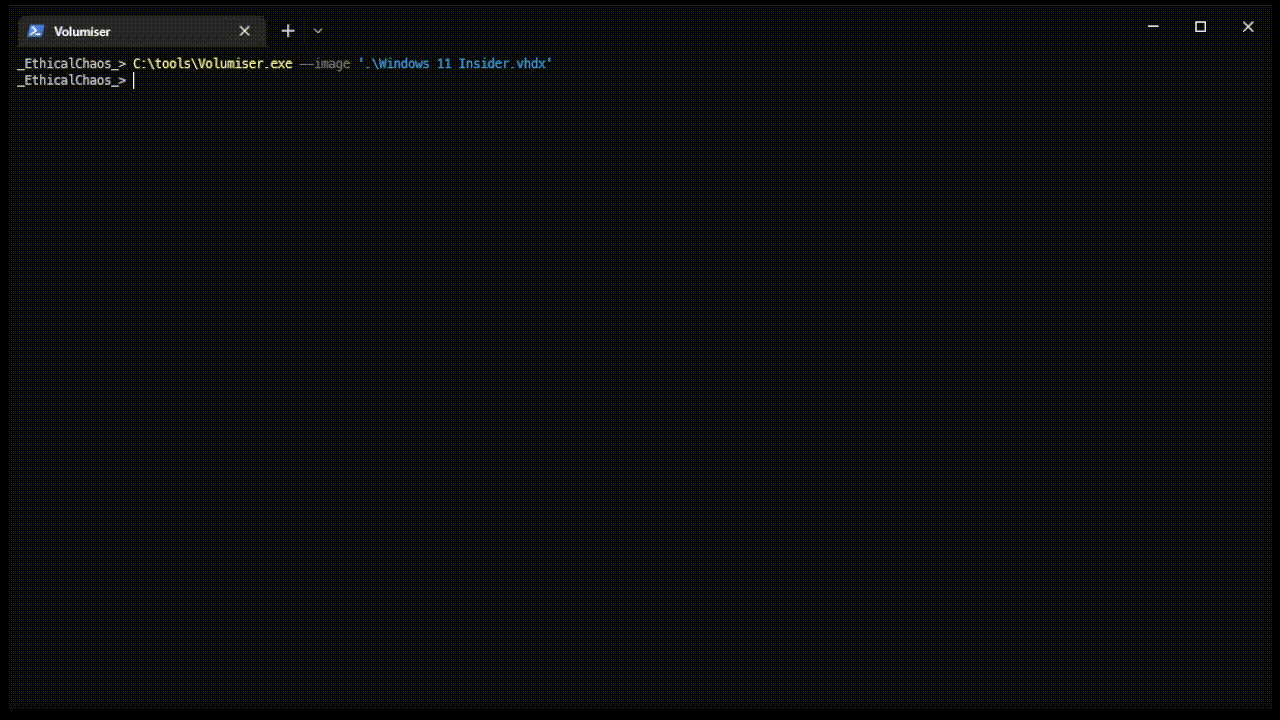 ccob/volumiser
레드팀 데이터 유출을 위해 VM 디스크 이미지(VHDX, VMDK, EBS 스냅샷, raw 디스크)에서 파일을 나열, 탐색, 추출하는 CLI 및 대화형 콘솔입니다.
 yaxser/cobaltstrike-bof
윈도우와 cobaltstrike를 배우기 위해 작성된 beacon BOF 모음
 r00t-3xp10it/trojanizer
페이로드를 트로이 목마화 - WinRAR (SFX) 자동화 - Linux 배포판에서









