#1
 incidedigital/mistica
애플리케이션 프로토콜을 통한 임의의 통신을 위한 오픈소스 만능 도구
 projectzeroindia/cve-2019-19781
Citrix Application Delivery Controller 및 Citrix Gateway용 원격 코드 실행 익스플로잇 [ CVE-2019-19781 ]
 yeeb1/socktail
경량 Go 바이너리로, 디바이스를 Tailscale 네트워크에 연결하고 일시적인 레드 팀 액세스를 위해 로컬 SOCKS5 프록시를 노출합니다. XOR 난독화 인증 키, 사용자 정의 제어 서버, 제로 영속성(zero persistence)을 지원합니다.
 gl4ssesbo1/nebula
Nebula는 클라우드 C2 프레임워크로, 현재 AWS에서 정찰, 열거, 익스플로잇, 사후 익스플로잇을 제공하며, 다른 클라우드 제공업체 및 DevOps 구성 요소 테스트를 허용하기 위해 계속 작업 중입니다.
 here_forawhile/terminalphone
Tor 히든 서비스를 통한 암호화된 푸시투톡 음성 및 텍스트 통신, 종단간 암호화, 구성 가능한 암호화 방식, 그룹 통화를 위한 중계 모드, 그리고 포렌식 방지 데이터 파괴 기능.
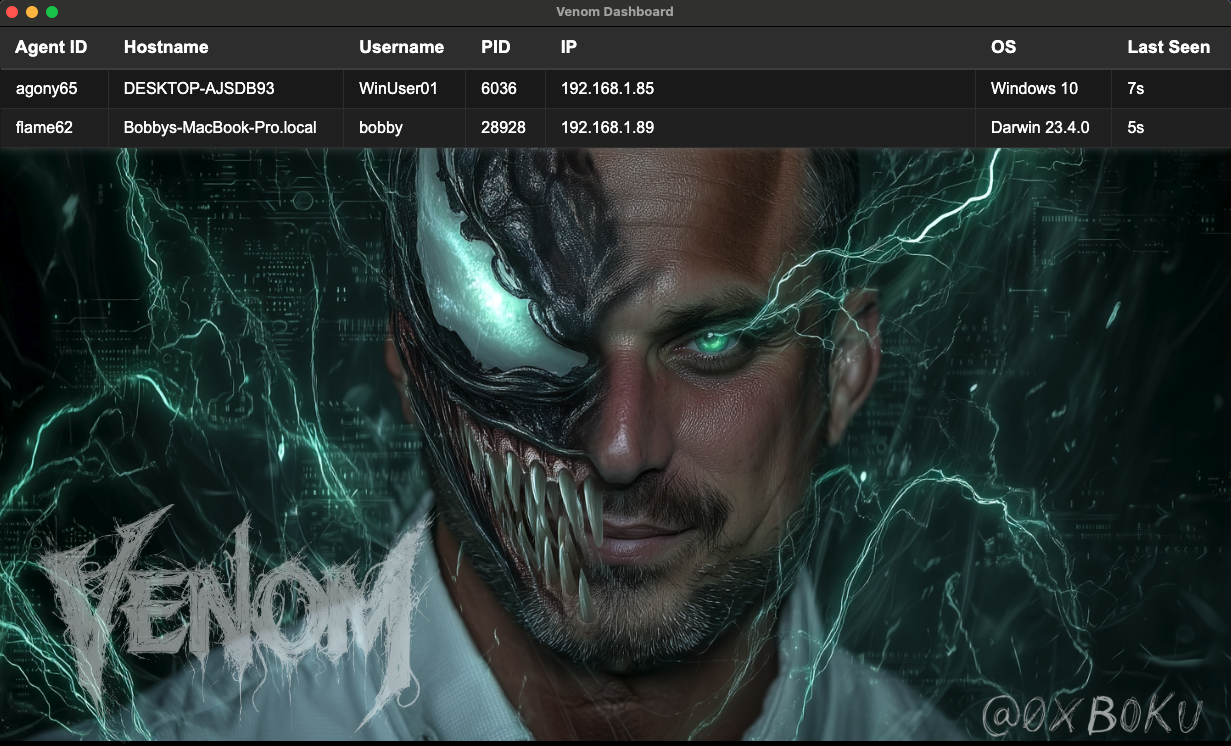 boku7/venom
Venom C2는 종속성이 없는 Python3 기반의 Command & Control 프레임워크로, 레드팀 지속성을 위해 설계되었습니다.
 maldevel/gdog
Gmail을 C&C 서버로 사용하는 모든 기능을 갖춘 Windows 백도어
 m3rcer/chisel-strike
.NET XOR 암호화된 cobalt strike aggressor 구현으로, chisel의 더 빠른 프록시와 고급 socks5 기능을 활용합니다.
 hood3drob1n/jsrat-py
JSRat.ps1을 Python으로 구현한 것입니다. 이제 Powershell이 활성화된 Windows OS로 제한되지 않고 모든 OS에서 공격 서버를 실행할 수 있습니다.
 mazen160/shennina
AI를 활용한 호스트 익스플로잇 자동화
 qsecure-labs/overlord
Python 기반 CLI로, AWS 및 Digital Ocean에서 레드팀 인프라를 자동 배포하며, C2, 이메일 서버, HTTP 전달, 피싱 서버에 대한 모듈형 지원을 제공합니다.
 rand0m1ze/ezsploit
Metasploit을 위한 Linux bash 스크립트 자동화
 b4rtik/redpeanut
RedPeanut은 .Net Core 2로 개발된 소형 RAT이며, 에이전트는 .Net 3.5/4.0으로 개발되었습니다.
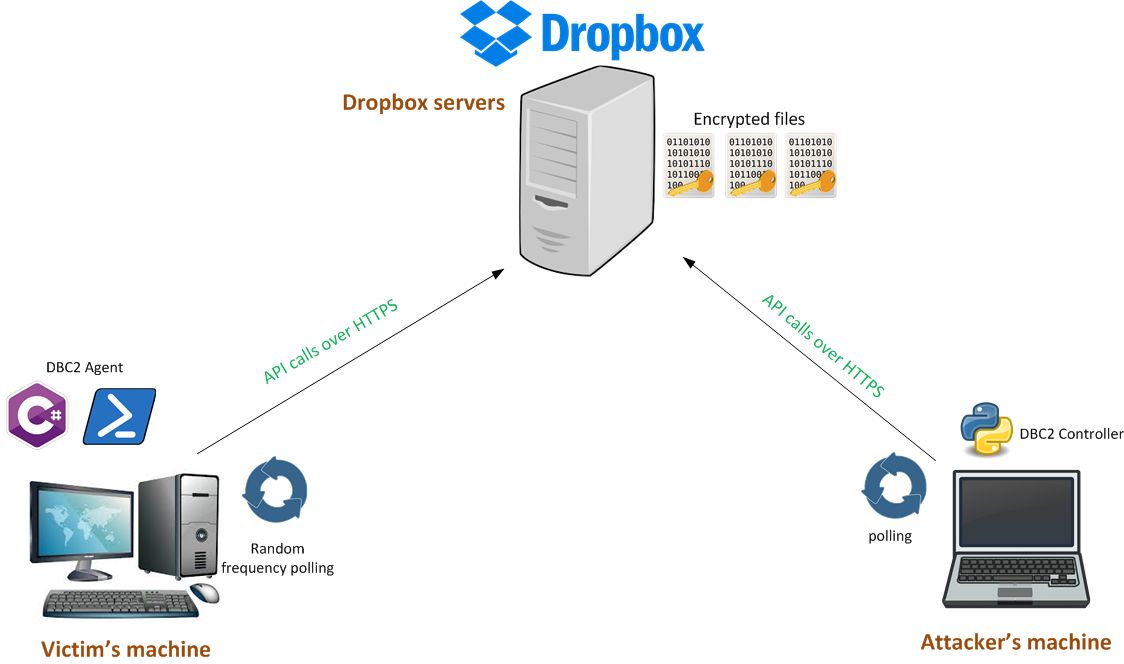 arno0x/dbc2
DBC2 (DropboxC2)는 피해자 머신에서 실행되는 에이전트, 모든 머신에서 실행되는 컨트롤러, PowerShell 모듈, 그리고 통신 수단으로 사용되는 Dropbox 서버로 구성된 모듈식 사후 침투 도구입니다.