
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천
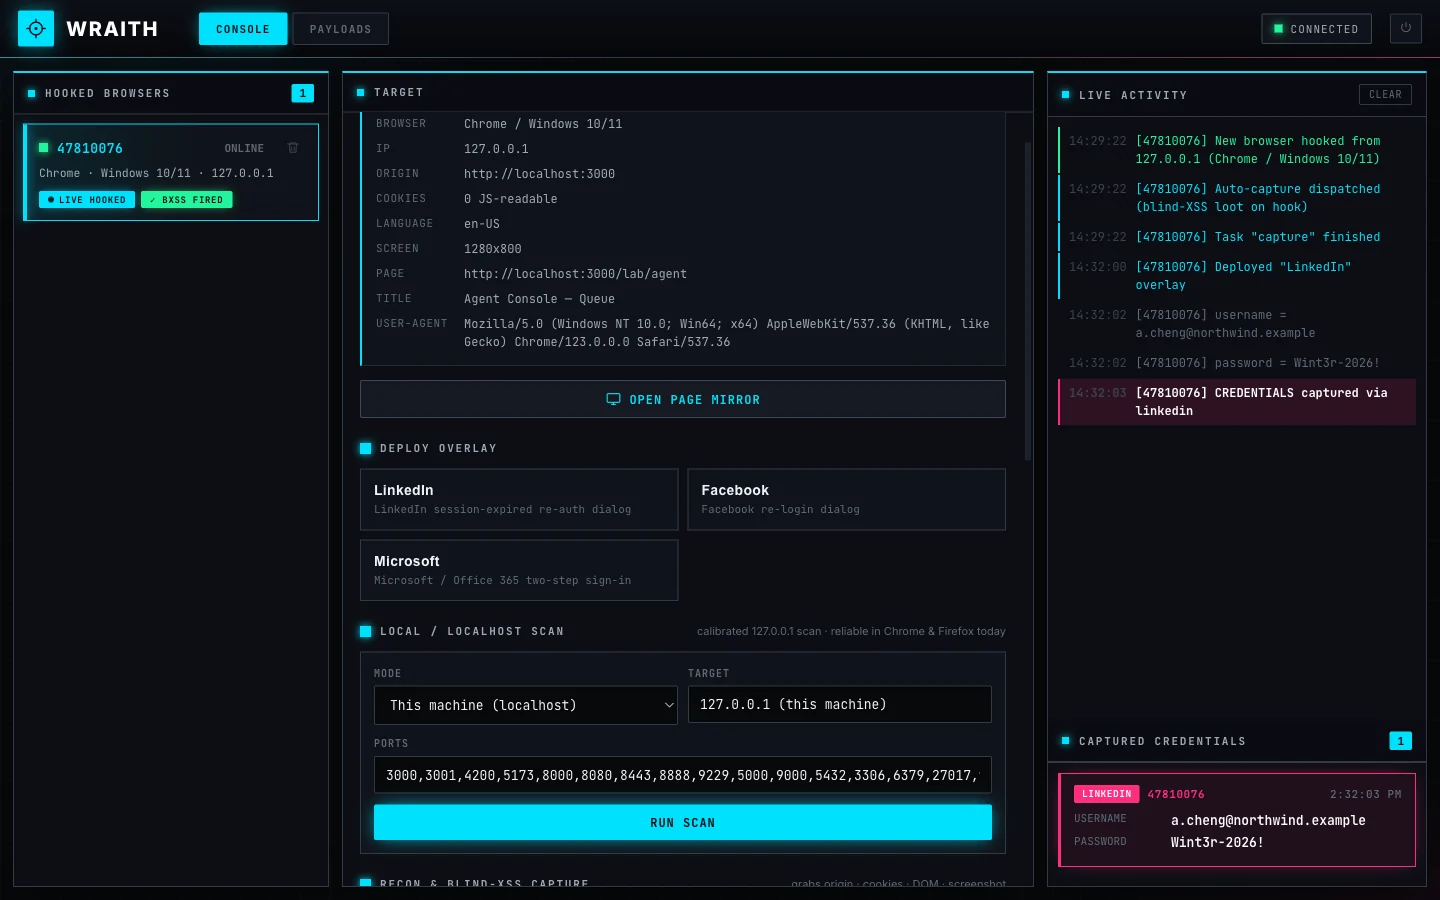
 arcanum-sec/wraith
브라우저 후킹 프레임워크로, 공인된 레드 팀과 교육자를 위한 도구입니다. XSS를 통해 브라우저를 후킹하고, 대화형 사후 침투 제어, 블라인드 XSS 정보 수집, 사회공학 오버레이, 실습 랩을 제공합니다.
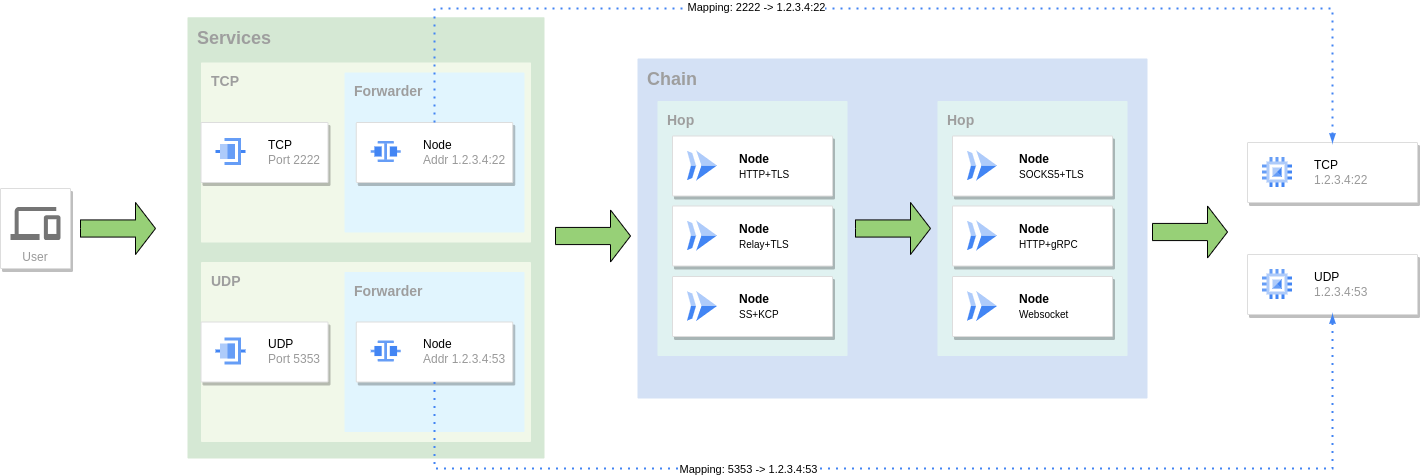 go-gost/gost
GO Simple Tunnel - golang으로 작성된 간단한 터널
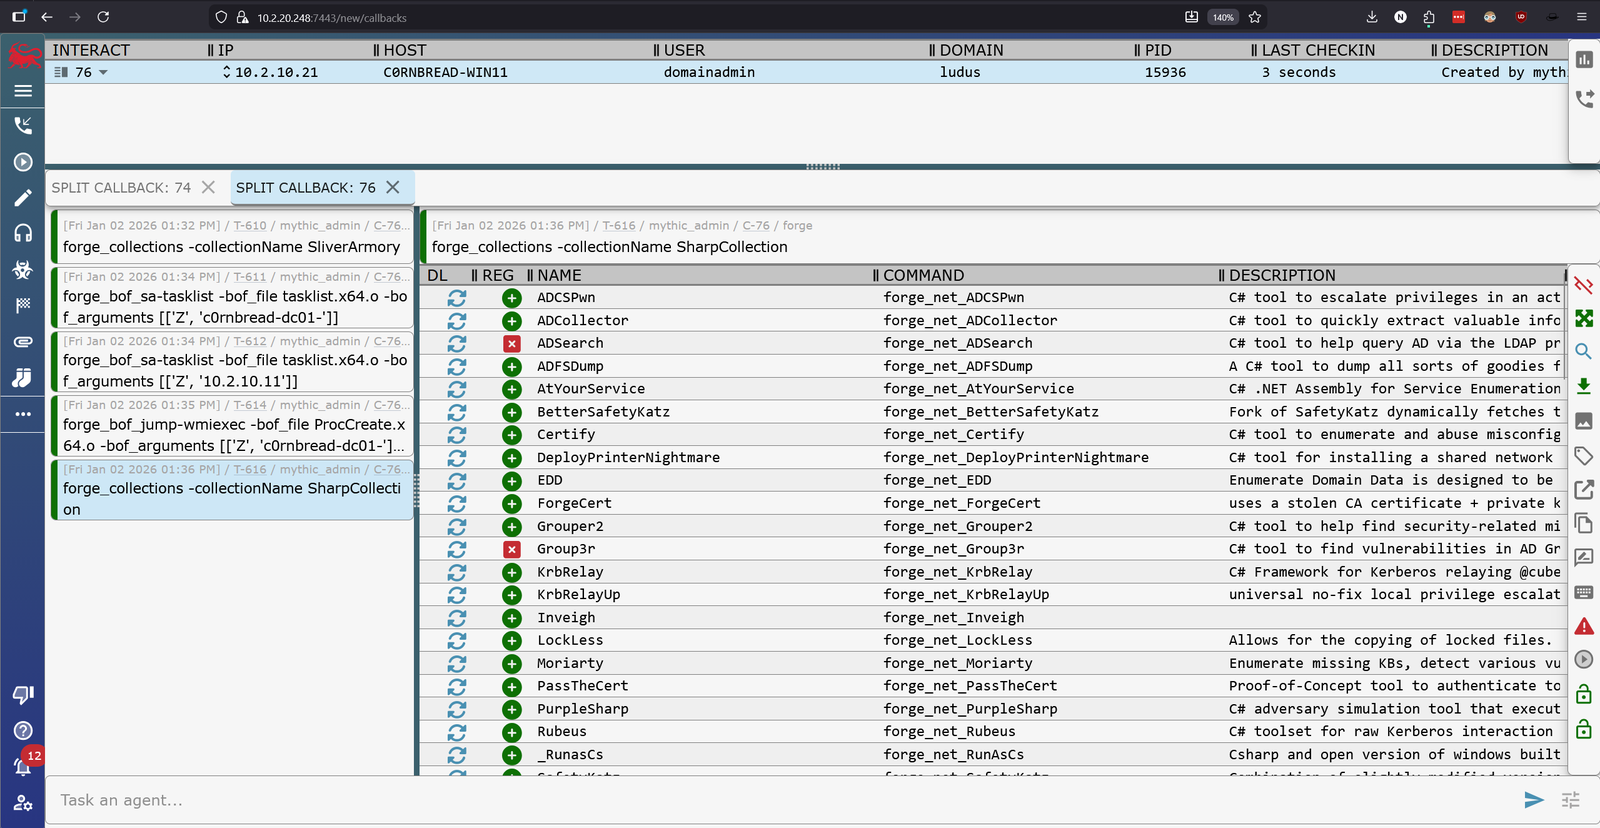 mythicagents/xenon
C로 작성된 Windows용 Mythic 에이전트
 vladko312/sstimap
대화형 인터페이스를 갖춘 자동 SSTI 탐지 도구
 bittersecurity/decepticon
격리된 Kali 샌드박스 내에서 정찰, 익스플로잇, 권한 상승, 측면 이동 및 C2에 이르는 전체 공격 체인을 계획하고 실행하는 자율 LLM 레드팀 에이전트입니다.
 mythicc2profiles/httpx
구성 가능하고 커뮤니티 주도형인 HTTP C2 프로필
 samratashok/nishang
Nishang - 레드팀, 침투 테스트 및 공격 보안을 위한 공격적 PowerShell
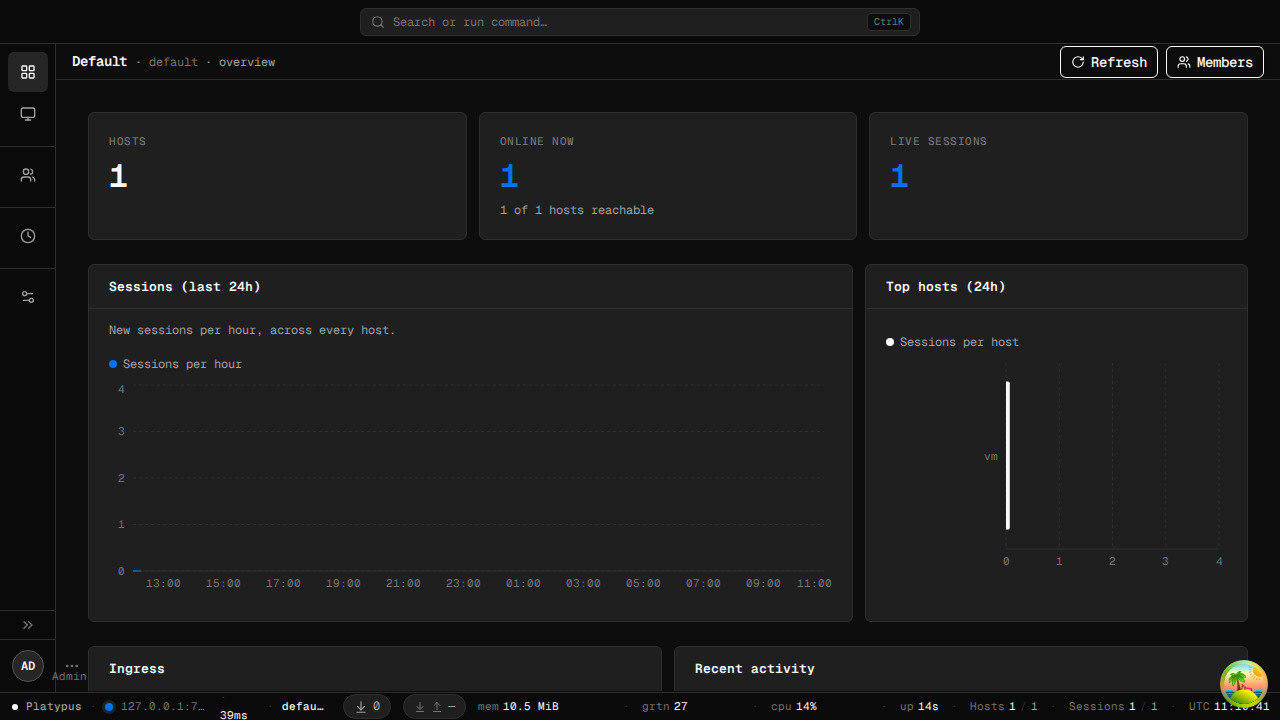 wangyihang/platypus
:hammer: 현대적인 크로스 플랫폼 머신 관리자
 dagowda/notrdp
Havoc C2 플러그인으로, 숨겨진 Windows 데스크톱을 생성하고 이를 브라우저 뷰어로 스트리밍하며, 은밀한 원격 제어를 위해 마우스/키보드 입력을 주입합니다.
 nil0x42/phpsploit
완전한 기능을 갖춘 C2 프레임워크로, 한 줄짜리 PHP 백도어로 웹서버에 은밀히 지속됩니다.
 t3l3machus/hoaxshell
http(s) 프로토콜을 악용하여 비콘형 리버스 셸을 구축하는 Windows 리버스 셸 페이로드 생성기 및 핸들러

 vqkro/ultrasploiter
포트 스캐너, 전체 Exploit-DB 인덱스(47k 항목) 및 실행 가능한 익스플로잇 모듈을 하나의 도구로 통합한 단일 바이너리. Rust로 작성되었으며 Linux, Windows 및 macOS에서 실행됩니다.
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 bugbasesecurity/pentest-copilot
Kali 박스에 연결하여 보안 도구를 자율적으로 실행하고, 결과를 분석하며, 브라우저 기반 워크플로를 반복하는 AI 기반 침투 테스트 에이전트입니다.
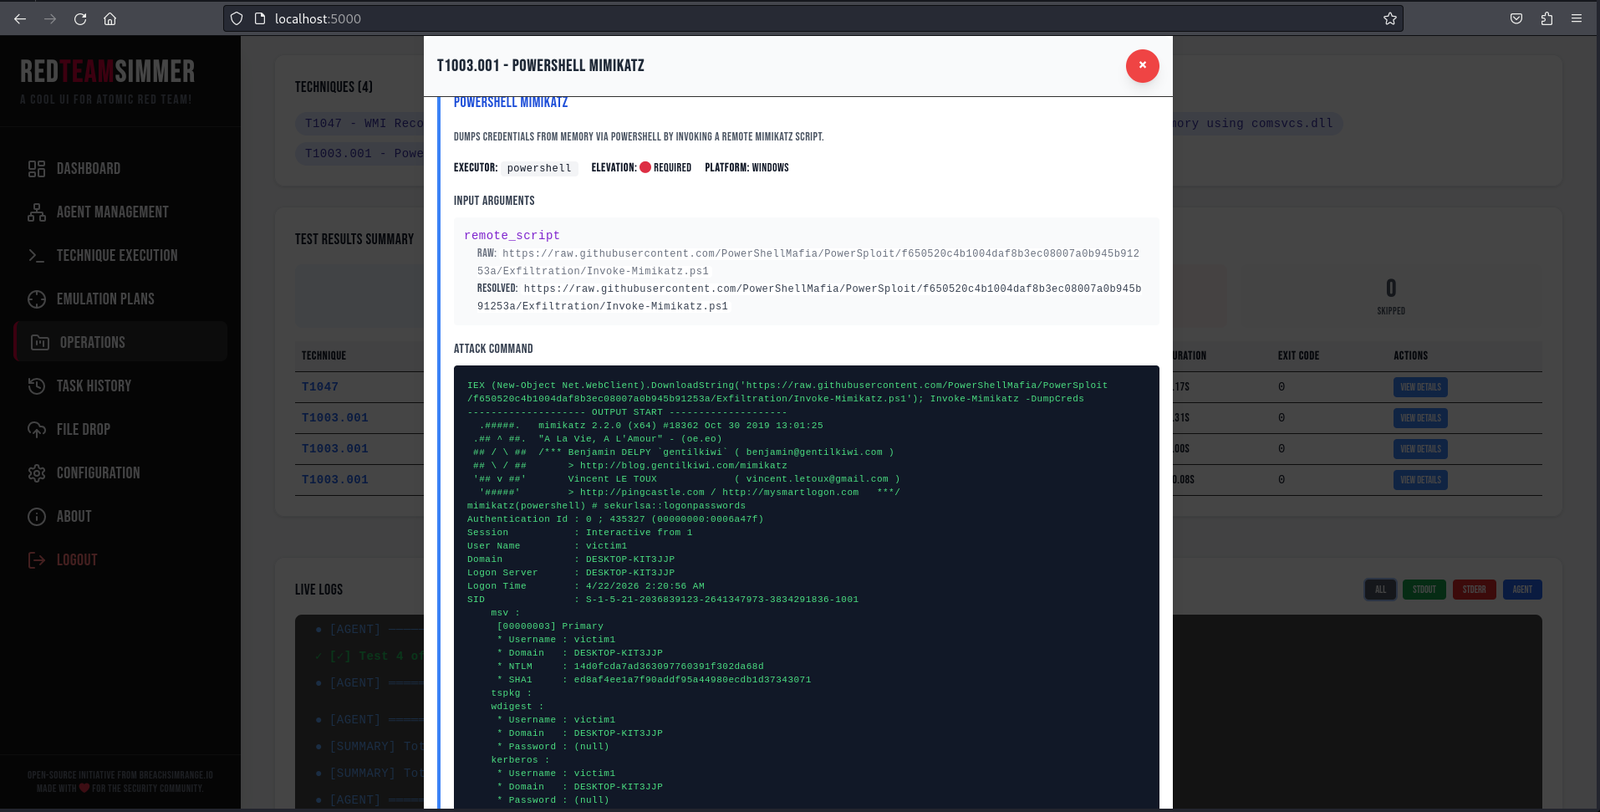 breachsimrange/redteamsimmer
웹 기반 적대자 에뮬레이션 플랫폼으로, Go 에이전트를 통해 Windows 엔드포인트 전반에서 Atomic Red Team 테스트를 오케스트레이션하며, MITRE ATT&CK 매핑, APT 에뮬레이션 계획, 탐지 규칙 상관관계 분석을 제공합니다.
 its-a-feature/mythic
협업형 멀티플랫폼 레드 팀 프레임워크
 0asylum/cve-2026-31857
CraftCMS는 제어판의 관계형 조건문을 통해 RCE 취약점이 존재합니다
 yarrick/iodine
Tunnel IPv4 data through DNS servers to bypass firewall restrictions and provide covert network access for penetration testing.







