#1
 mobsf/mobsfscan
mobsfscan은 Android 및 iOS 소스 코드에서 안전하지 않은 코드 패턴을 찾을 수 있는 정적 분석 도구입니다. Java, Kotlin, Swift, Objective C 코드를 지원합니다. mobsfscan은 MobSF 정적 분석 규칙을 사용하며…
 praetorian-inc/trajan
파이프라인 구성에서 보안 취약점을 식별하기 위한 다중 플랫폼 CI/CD 취약점 탐지 및 공격 자동화 도구입니다.
 nealbridges/vulnhunter
소스 코드를 공격자처럼 추론하고, 실행 가능한 PoC로 악용 가능한 결함을 확인하며, hunt, fix, verify 스킬을 통해 테스트 우선 수정을 이끄는 에이전트형 AI 보안 스캐너입니다.
 dynamorio/dynamorio
동적 분석 도구를 구축하기 위한 런타임 계측 프레임워크: Windows, Linux, Android 및 ARM 전반에 걸친 트레이싱, 프로파일링, 코드 커버리지, 메모리 디버깅, 퍼징 및 디스어셈블리.
 owasp/cheatsheetseries
OWASP 치트 시트 시리즈는 특정 애플리케이션 보안 주제에 대한 고가치 정보의 간결한 모음을 제공하기 위해 만들어졌습니다.
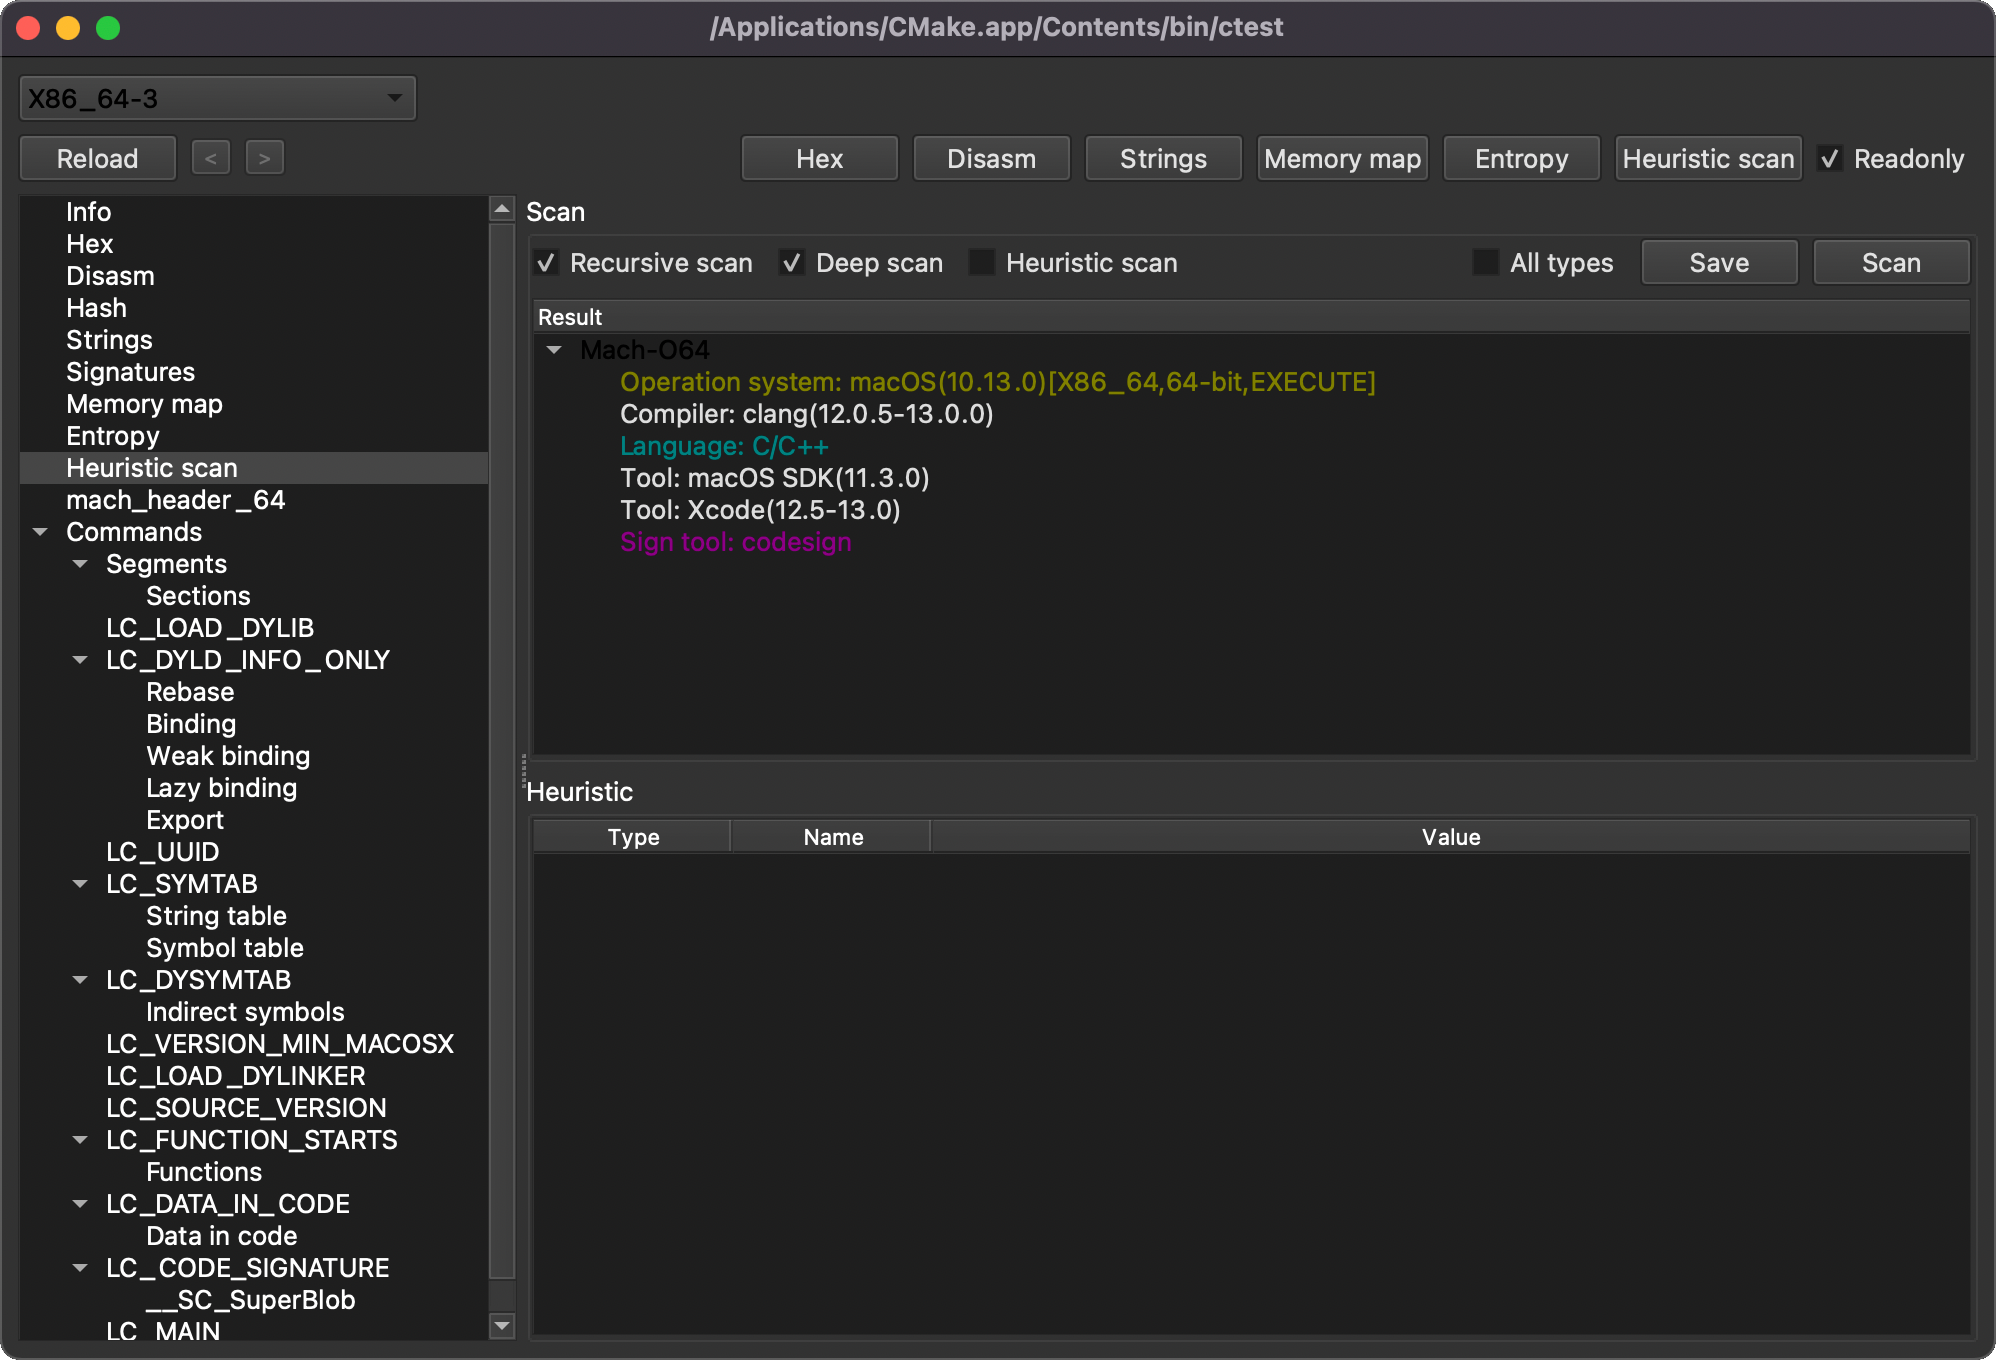 horsicq/xmachoviewer
XMachOViewer는 Windows, Linux 및 MacOS용 Mach-O 뷰어입니다.
 owasp/asvs
Application Security Verification Standard
 facebook/mariana-trench
Android 및 Java 애플리케이션을 위한 보안 중심의 정적 분석 도구입니다.
 pydantic/monty
AI가 작성한 코드를 위한 Rust로 작성된 안전한 Python 샌드박스입니다.
 datadog/guarddog
🐍 🔍 GuardDog는 악성 PyPI 및 npm 패키지를 식별하는 CLI 도구입니다.
 praetorian-inc/titus
고성능 비밀 정보 스캐너. CLI, Go 라이브러리, Burp Suite 확장 기능 및 Chrome 확장 프로그램. 실시간 자격 증명 검증이 포함된 487개의 탐지 규칙.
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 sonarsource/sonarqube
품질 게이트, 다중 언어 스캐닝, CI/CD 워크플로우에서 취약점 및 유지보수성 문제를 탐지하는 보안 중심 규칙을 갖춘 코드 품질 및 정적 분석 플랫폼입니다.
 icsharpcode/ilspy
.NET 디컴파일러, PDB 생성 지원, ReadyToRun, 메타데이터(및 기타) - 크로스 플랫폼!
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills