#1
 lucksec/spring-cloud-gateway-cve-2022-22947
CVE-2022-22947 익스플로잇: Actuator 엔드포인트에 대한 조작된 요청을 통한 Spring Cloud Gateway의 원격 코드 실행. Python 스크립트 및 완화 지침을 포함합니다.
 vulnmachines/spring-cve-2022-22947
Spring Cloud Gateway 코드 인젝션 : CVE-2022-22947
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 codeshield-security/log4jshell-bytecode-detector
로컬 바이트코드 스캐너 - Log4JShell 취약점(CVE-2021-44228) 대응
 purple-wl/jenkins_cve-2019-1003000
Jenkins Script Security Pipeline 플러그인의 원격 코드 실행 취약점(CVE-2019-1003000)에 대한 PoC 익스플로잇으로, 침투 테스트 및 취약점 검증을 위해 Python으로 구현되었습니다.
 nightwatchcybersecurity/gitbleed_tools
Git 리포지토리를 복제 및 미러링하고, 델타를 계산하며, 삭제되거나 리셋된 커밋에 숨겨진 시크릿을 탐지하기 위해 gitleaks를 실행하는 셸 스크립트입니다.
 novoda/gradle-static-analysis-plugin
Android 및 Java 프로젝트를 위한 정적 분석 도구의 간편한 설정.
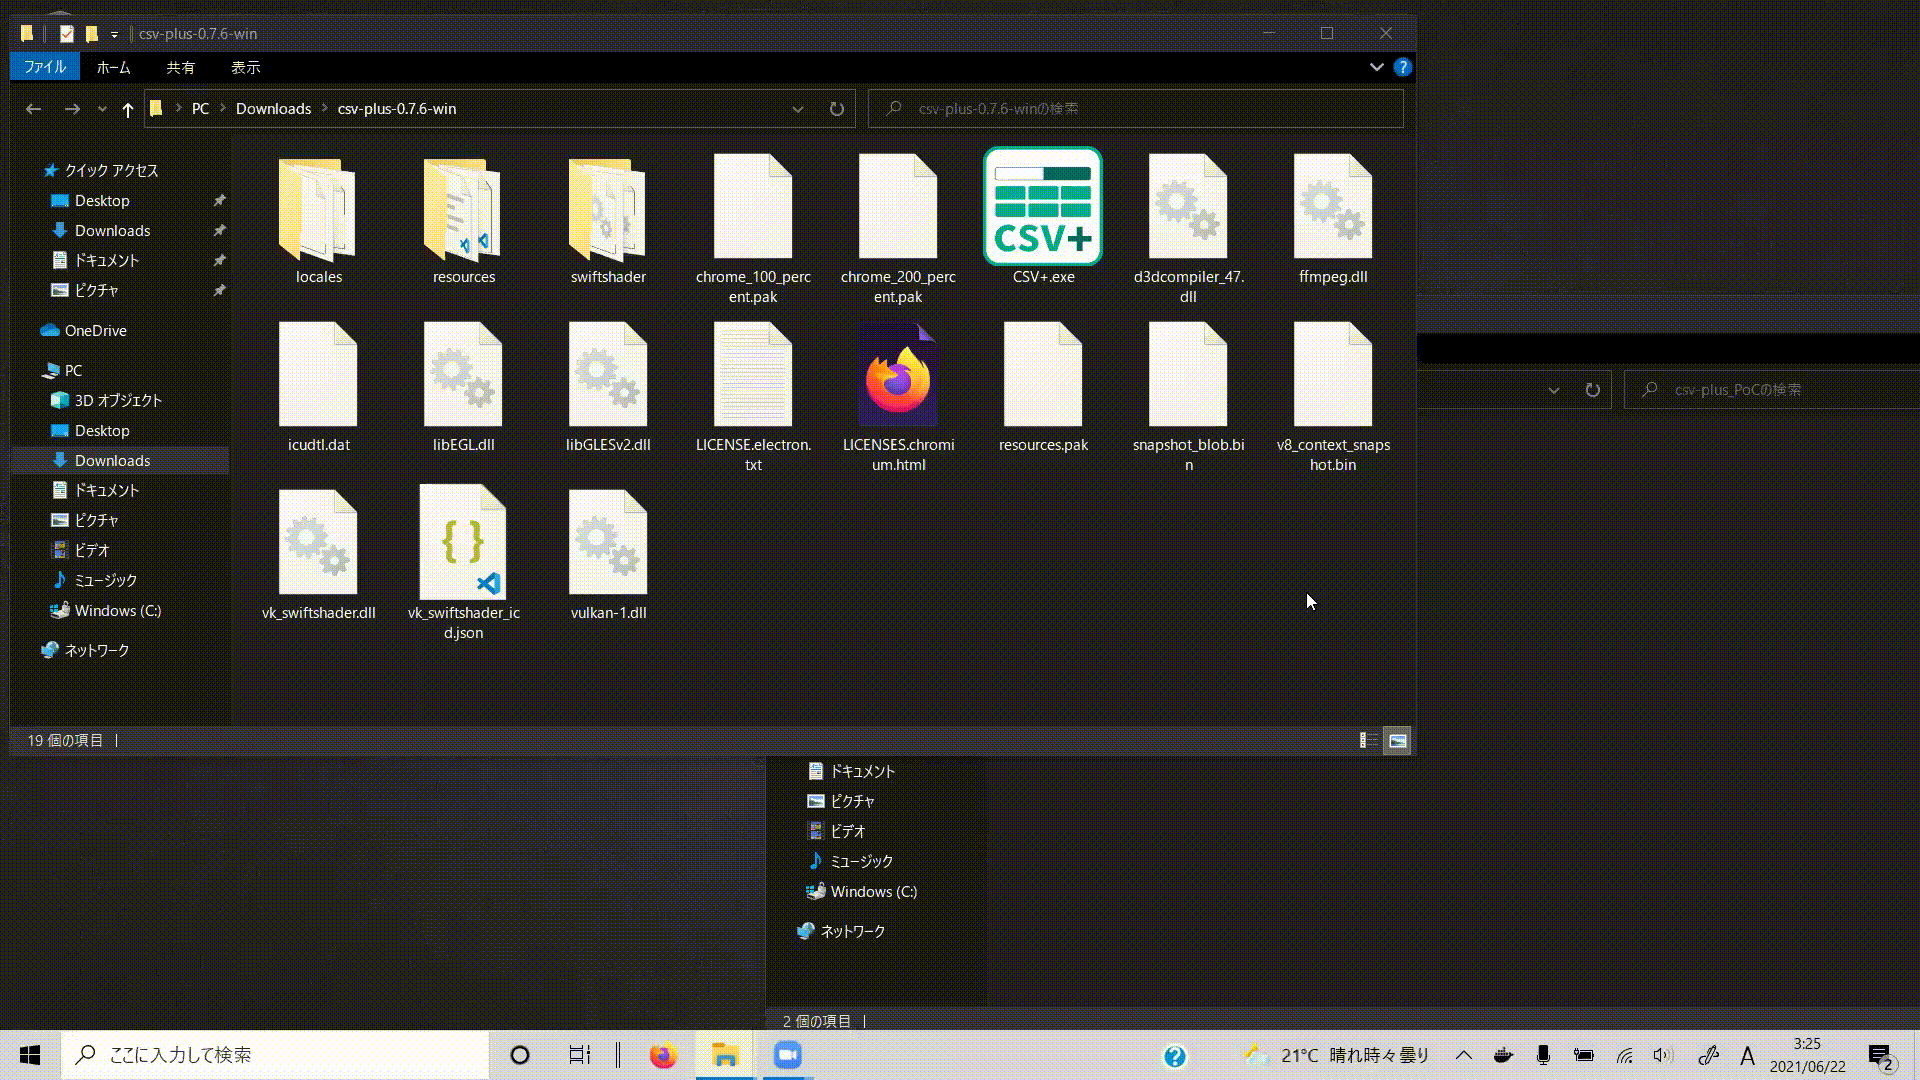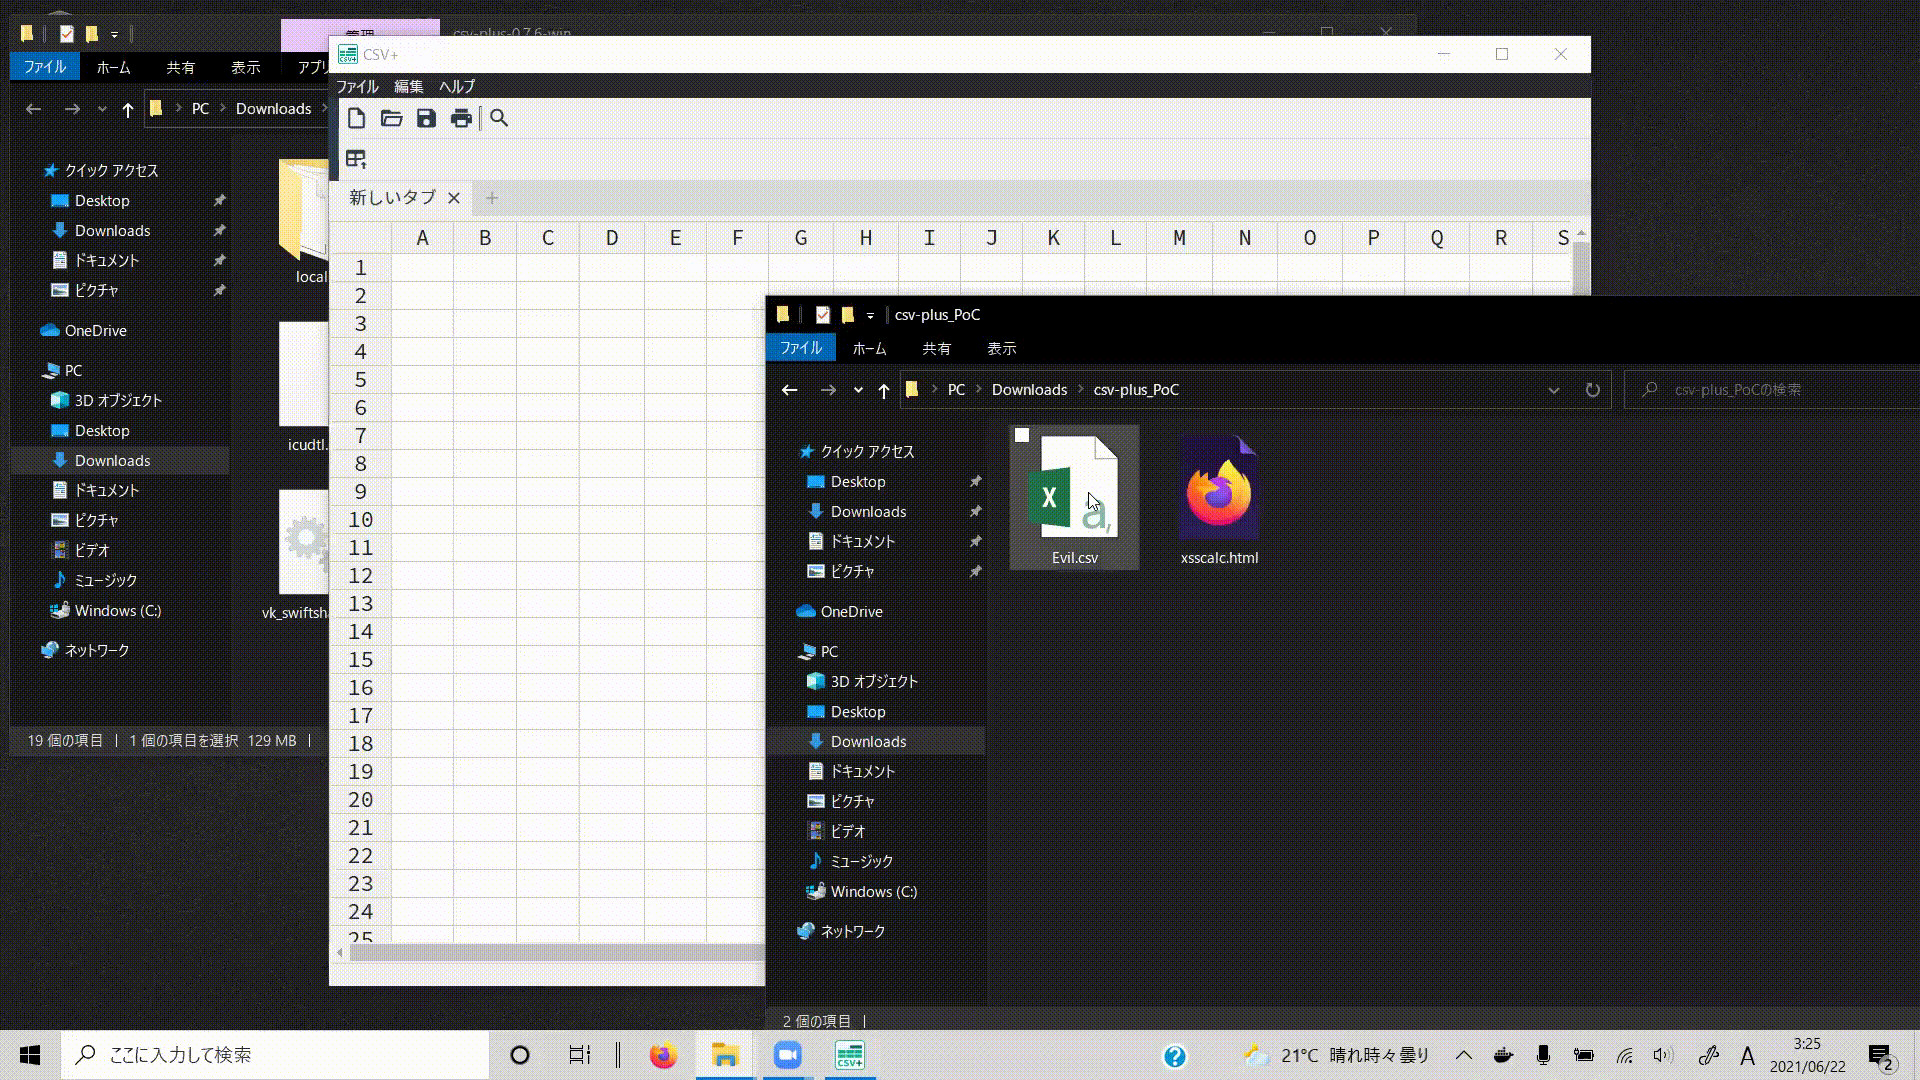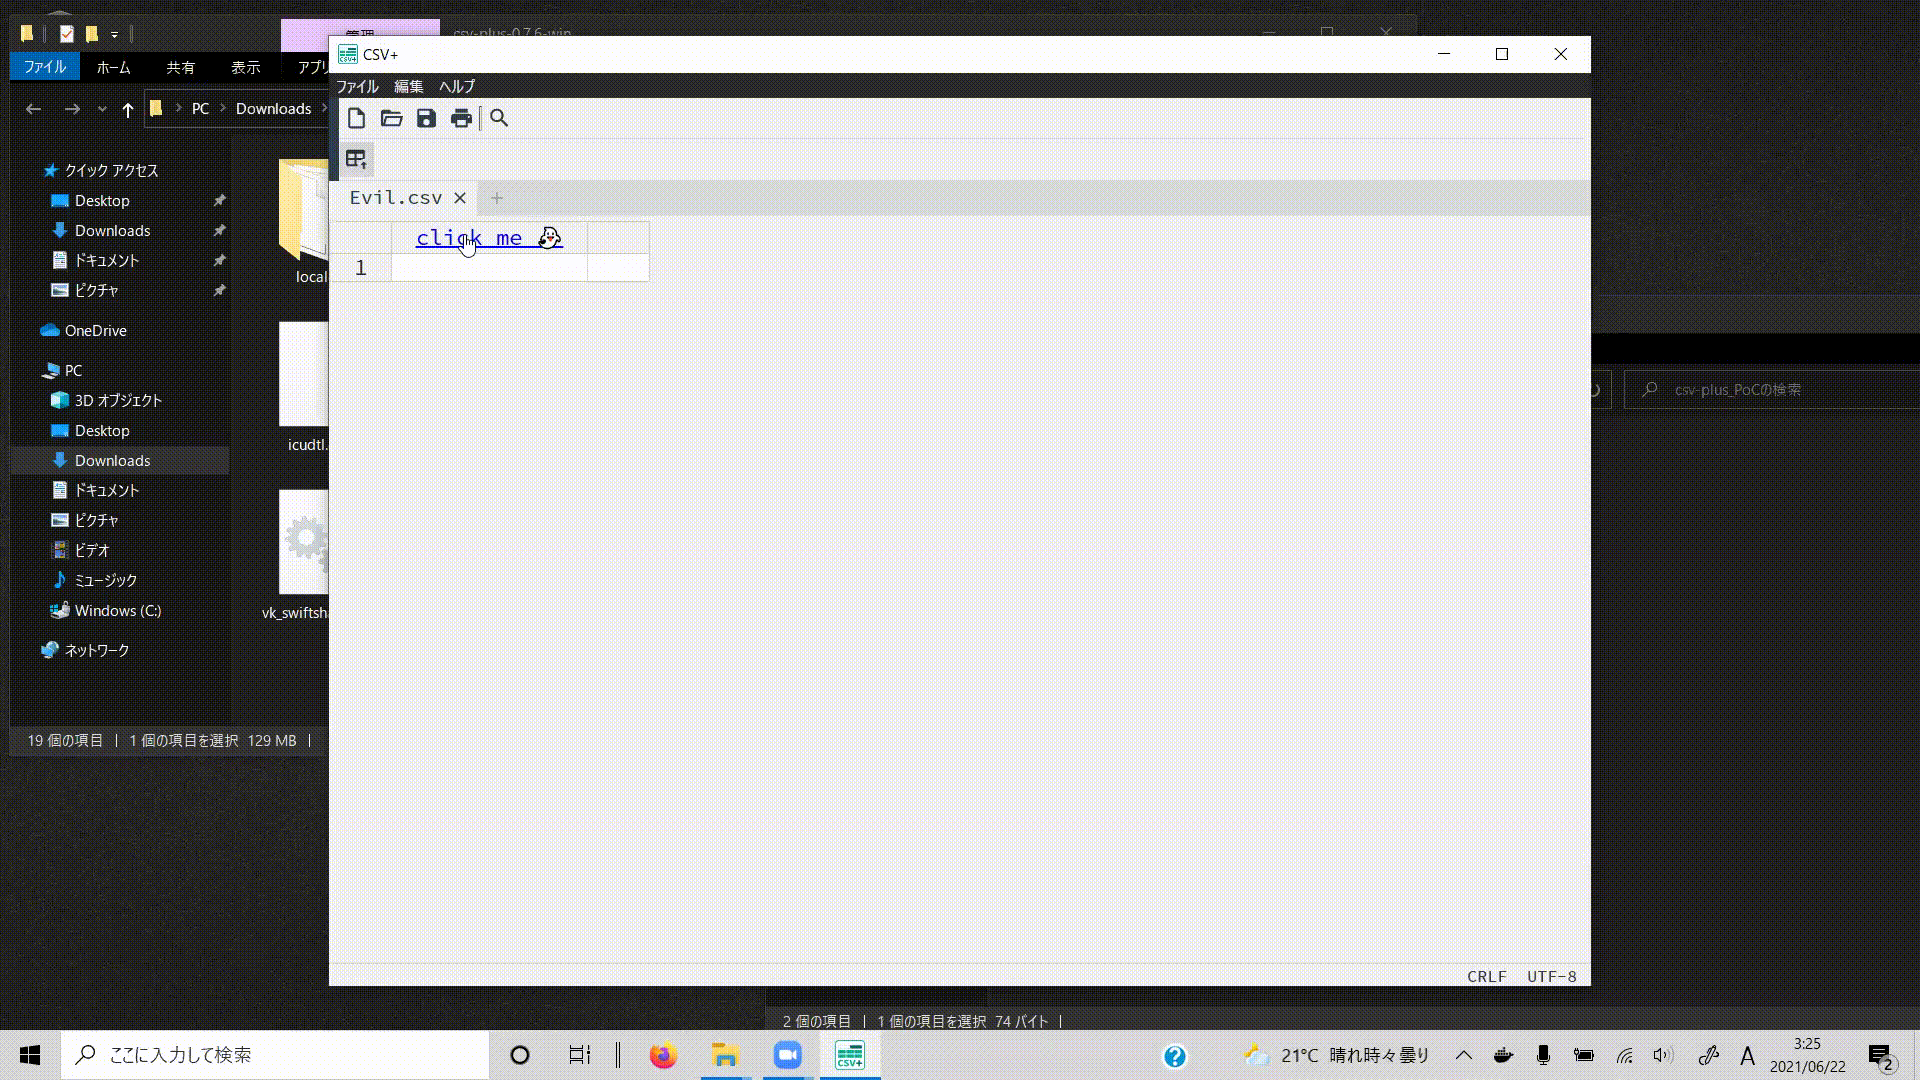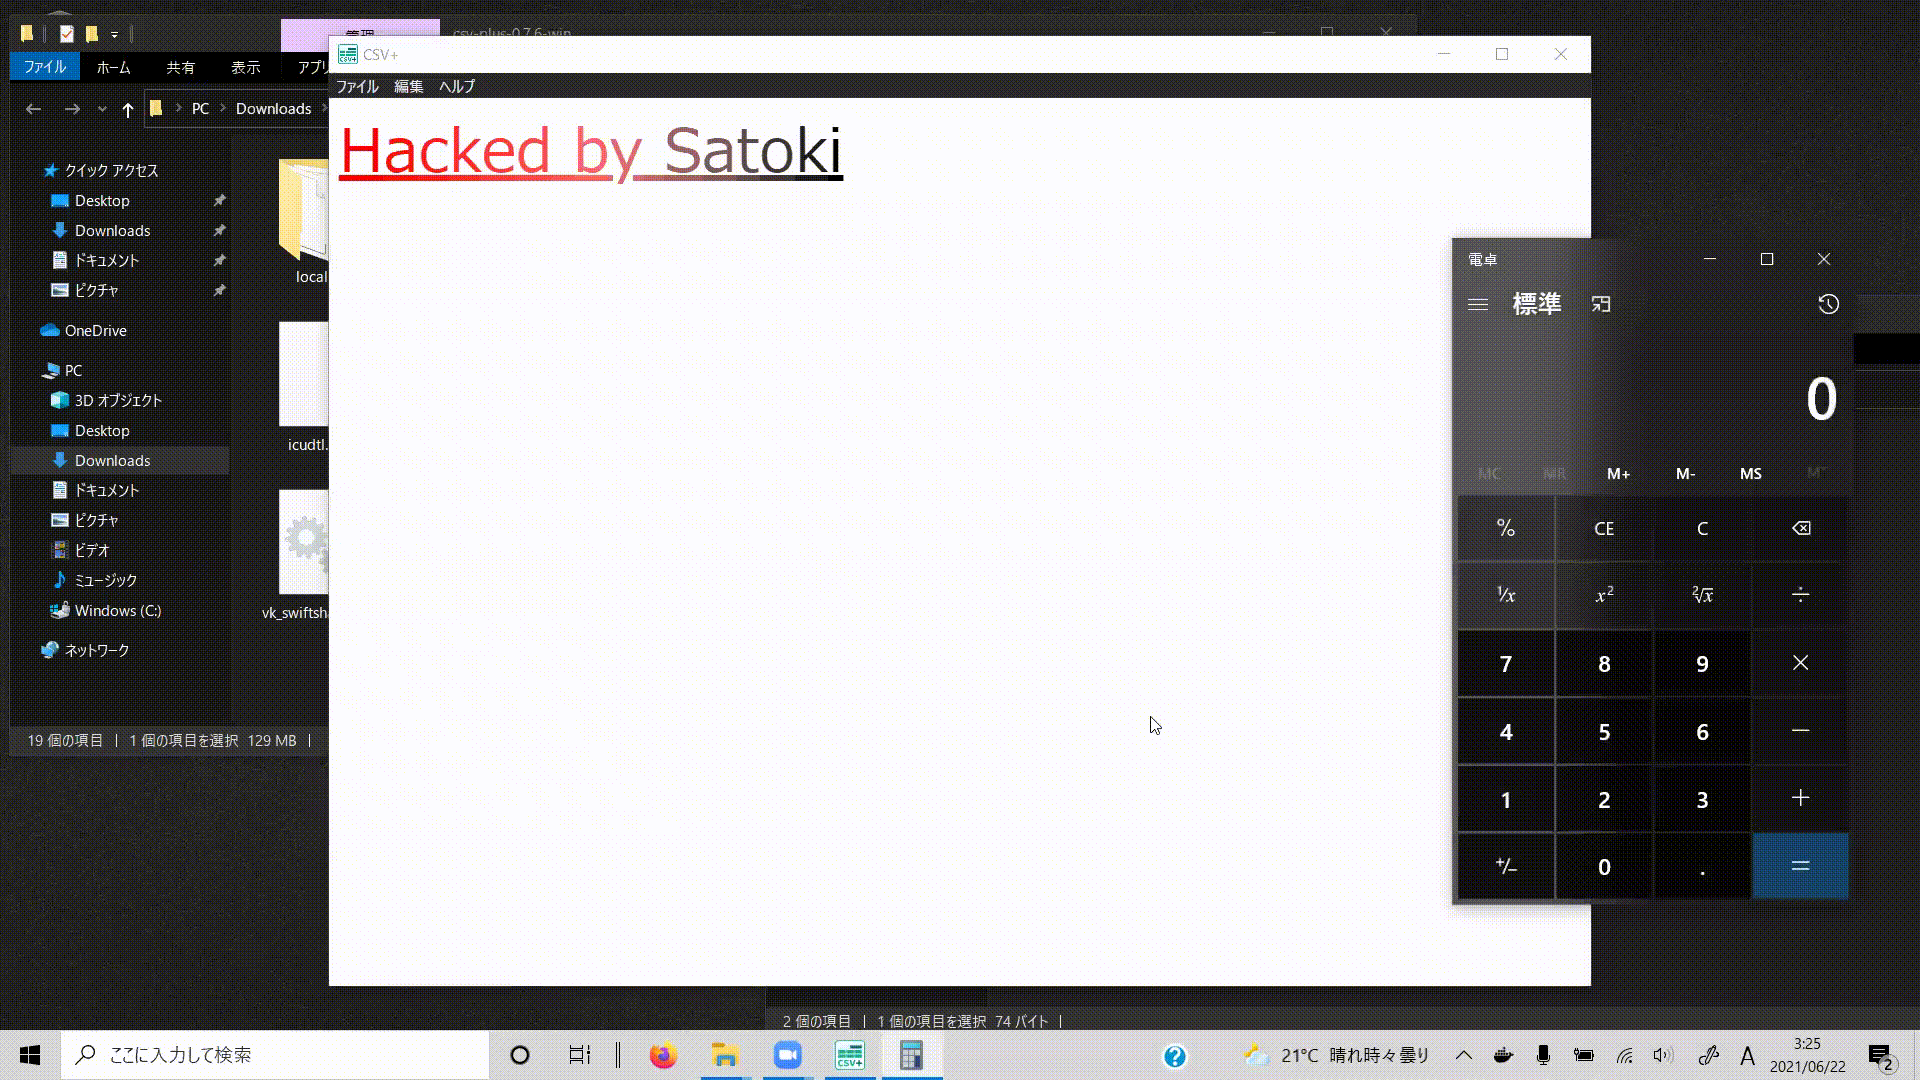 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - 임의 코드 실행 (CVE-2022-21241)
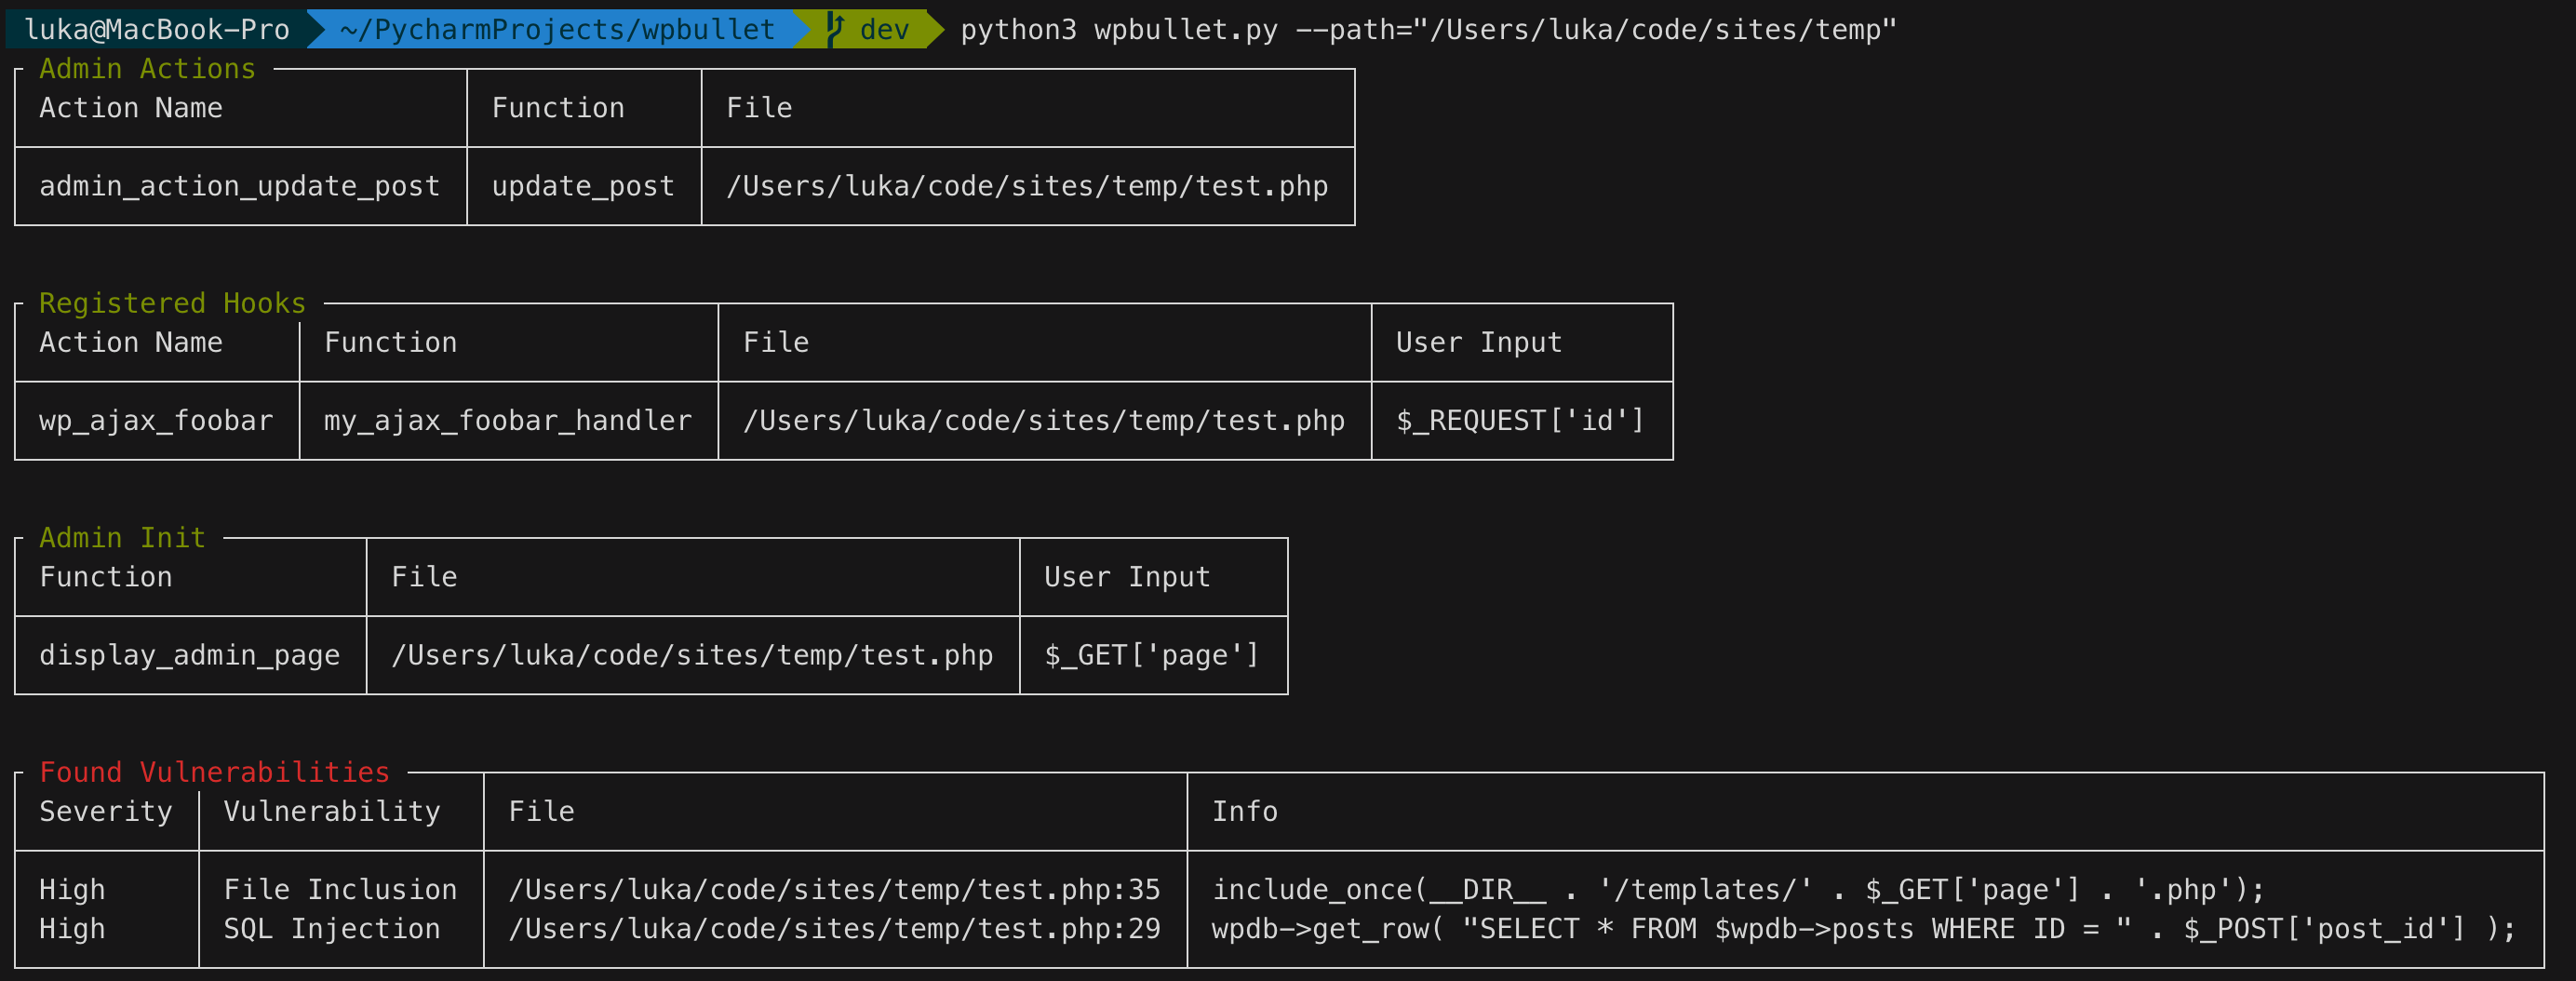 owasp/wpbullet
WordPress 플러그인 및 테마를 위한 정적 코드 분석 스캐너입니다. 모듈식의 확장 가능한 패턴 매칭 엔진을 통해 XSS 및 SQL 인젝션과 같은 취약점을 탐지하며, 심각도 등급과 JSON 보고 기능을 제공합니다.
 otaviokr/log4j-2021-vulnerability-study
이것은 Log4J 취약점(CVE-2021-44228)이 어떻게 악용될 수 있는지 보여주는 데모입니다. 이 코드는 실행해도 안전하지만, 무엇을 하는지, 어떻게 작동하는지 이해하세요!
 rubo77/log4j_checker_beta
서버가 CVE-2021-44228에 취약한지 빠르게 확인합니다.
 haxatron/cve-2022-0219
CVE-2022-0219에 대한 개념 증명 익스플로잇, CLI를 통해 악성 APK 파일을 내보낼 때 로컬 파일 노출을 허용하는 Jadx의 XXE 취약점.
 johnjamesmccann/xerces-3.2.3-dtd-hotfix
// SPDX-FileCopyrightText: 일부 저작권 2021 지멘스 // 2021년 7월 15일 지멘스 및/또는 그 계열사가 CVE-2018-1311을 수정하기 위해 수정함: Apache Xerces-C use-after-free 취약점 스캐닝 외부…
 daftspunk/cve-2021-32648
October CMS 인증 우회 취약점 CVE-2021-32648 및 CVE-2021-29487에 대한 수동 패치를 제공하며, User.php에서 느슨한 비교를 엄격한 비교로 변환합니다.
 kira2040k/php_code_analysis
SQL 삽입, XSS, SSRF, LFI, 명령 삽입, 안전하지 않은 역직렬화 및 기타 웹 취약점을 단일 파일 또는 전체 디렉토리에서 탐지하는 정적 PHP 코드 스캐너입니다.
 sukusec301/seacms-v10.1
코드 감사(audit) 및 CVE-2020-21378 반복을 위한 것입니다. 재미있게 사용해보세요!
 neargle/go-get-rce-cve-2018-6574-poc
CVE-2018-6574 POC : golang 'go get' 소스 코드 빌드 중 원격 명령 실행