
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 luoqianlin/cve-2022-22965
Spring Framework RCE 익스플로잇 (CVE-2022-22965) - 취약점 및 익스플로잇 메커니즘 이해를 위한 분석 코드와 교육용 워크스루
 kaylertee/computer-security-equifax-2017
CVE-2017-5638 (Apache Struts2 RCE)의 실습형 시뮬레이션으로, 취약점 재현, OS 수준 명령 실행, 입력 검증 및 엔드포인트 모니터링과 같은 완화 조치를 보여줍니다. Python/Flask 및 Jupyter 노트북 데모로 구현되었습니다.
 izxci/cve-2026-9691
CVE-2026-9691: ActiveCampaign 및 Contact Form 7, WPForms, Elementor, Ninja Forms <= 1.1.1에 대한 통합 - 인증되지 않은 PHP 객체 인젝션 PoC, 패치 분석 및 규칙
 darthvader-htb/cve-2018-6574
CVE-2018-6574
 d0n601/cve-2025-5961
마이그레이션, 백업, 스테이징 – WPvivid Backup & Migration <= 0.9.116 - Authenticated (Administrator+) Arbitrary File Upload
 administra1tor/cve-2019-17234b-exploit
Wordpress IgniteUp 플러그인 < 3.4.1은 인증되지 않은 사용자가 웹서버의 파일을 임의로 삭제하여 DoS를 유발할 가능성이 있습니다.
 shaikusaf/external_v8_aosp10_r33_cve-2020-0240
V8 JavaScript 엔진의 CVE-2020-0240에 대한 연구 저장소로, 취약점 이해 및 악용을 위한 소스 코드와 분석을 제공합니다.
 buraksevben/cve-2024-24141
School Task Manager System의 SQL 인젝션 취약점에 대한 개념 증명으로, 악용을 시연하고 보안 평가를 위한 기술적 세부 정보를 제공합니다.
 anchor0221/cve-2025-50460
CVE-2025-50460에 대한 기술 세부 정보 및 익스플로잇
 adenilsonsantos/winverifytrust
WinVerifyTrust 서명 검증 CVE-2013-3900 완화 (EnableCertPaddingCheck)
 neurosaki987/qvm-tool
ACE .qvm0로 보호된 PE 이미지를 위한 정적 분석 및 구조 복구 툴킷
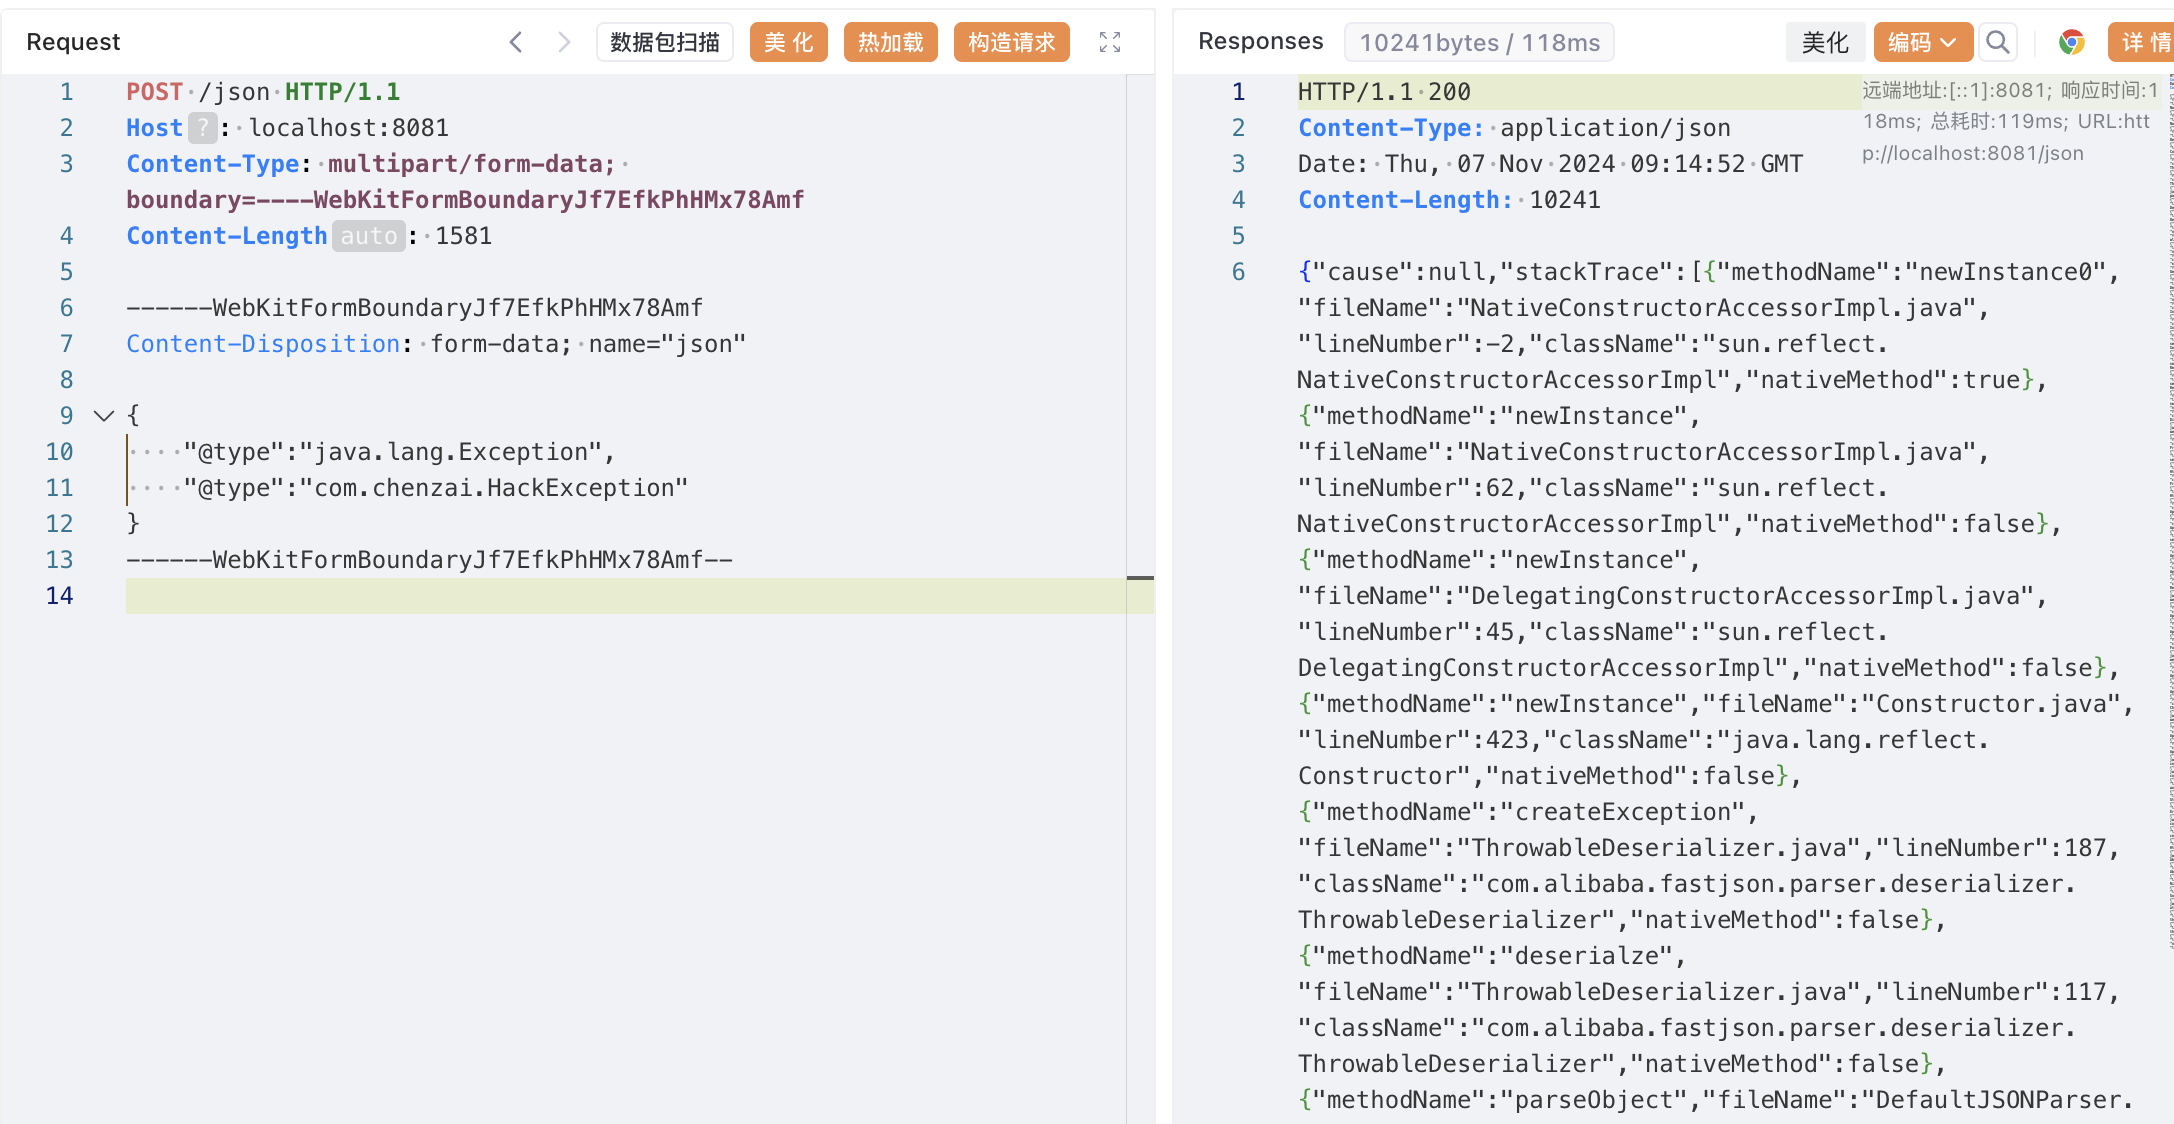 luelueking/cve-2022-25845-in-spring
Spring 환경용 CVE-2022-25845(fastjson 1.2.80) 익스플로잇으로, 단계별 PoC, 파일 읽기, Jackson/commons-io 역직렬화 체인을 통한 임의 파일 쓰기를 제공합니다.
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 PoC 코드 - CVE-2021-25641, 신뢰할 수 없는 데이터의 역직렬화를 통한 RCE; 다양한 가젯으로 <= 2.7.6 버전에 영향
 seanwrightsec/cve-2022-42889-poc
Apache commons-text 취약점 CVE-2022-42889에 대한 개념 증명.
 sickwell/cve-2025-55182
CVE-2025-55182 - React Server Components RCE 익스플로잇 및 스캐너. 외부 서버 및 CLI 인터페이스 지원
 zr0n/react2shell
취약점 CVE-2025-55182를 악용하기 위한 완전한 프레임워크
 jordan922/cve-2025-8088
Python 도구로, 안전한 아카이브 처리, 경로 탐색 인식, 보안 추출 기능을 제공합니다. CVE-2025-8088에서 영감을 받았습니다.
 randomrobbiebf/cve-2024-9593
Time Clock <= 1.2.2 & Time Clock Pro <= 1.1.4 - 인증되지 않은 (제한된) 원격 코드 실행








