
 #1
Tools for auditing configurations, permissions, and services in cloud platforms (IaaS, PaaS).
Kitploit 추천
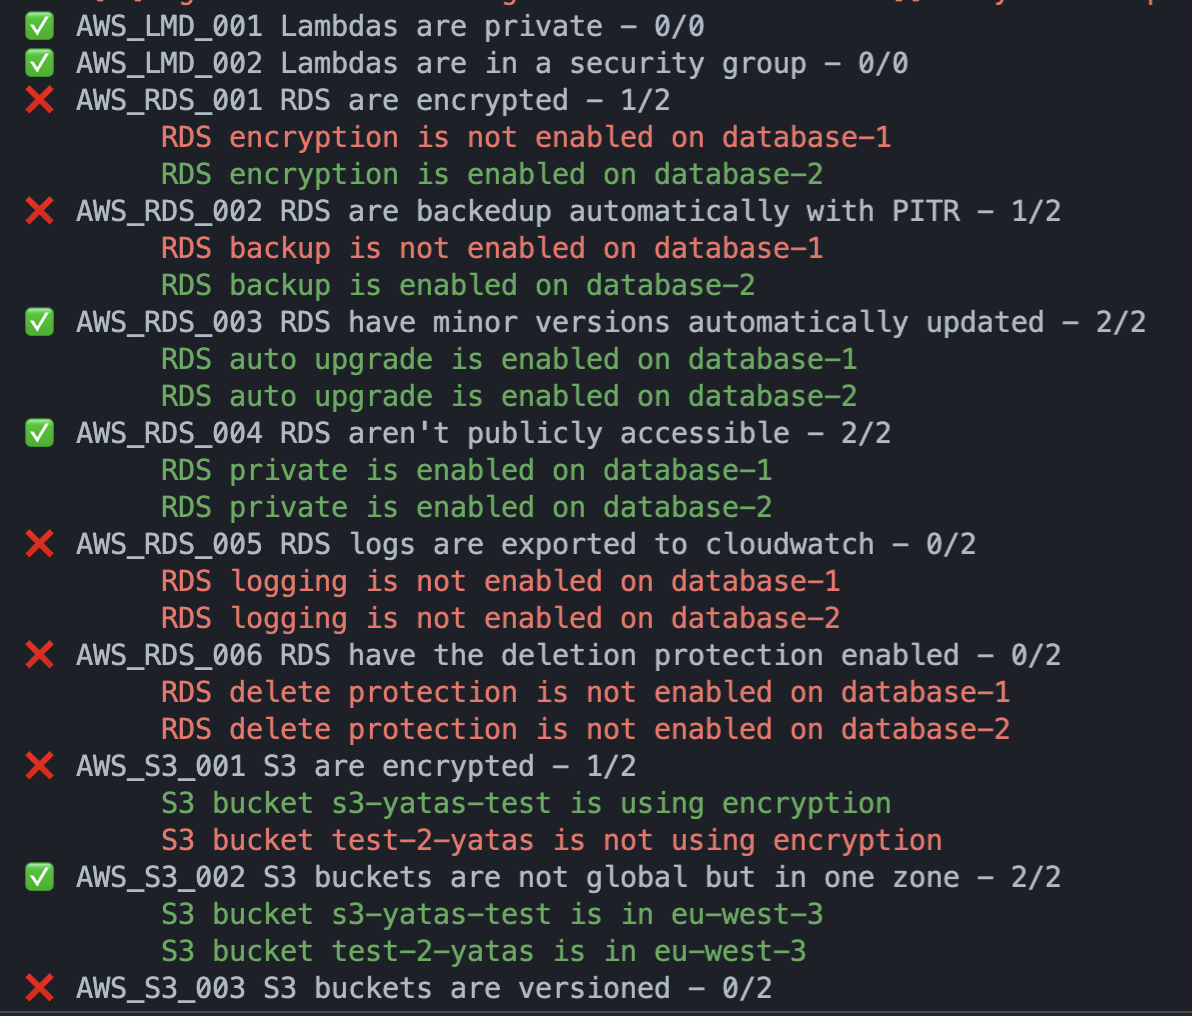
 padok-team/yatas
:owl::mag_right: AWS/GCP 인프라의 잘못된 구성이나 잠재적인 보안 문제를 플러그인 통합으로 감사하는 간단한 도구
 dsccommunity/certificatedsc
Windows Server에서 인증서 관리를 간소화하는 DSC 리소스입니다.
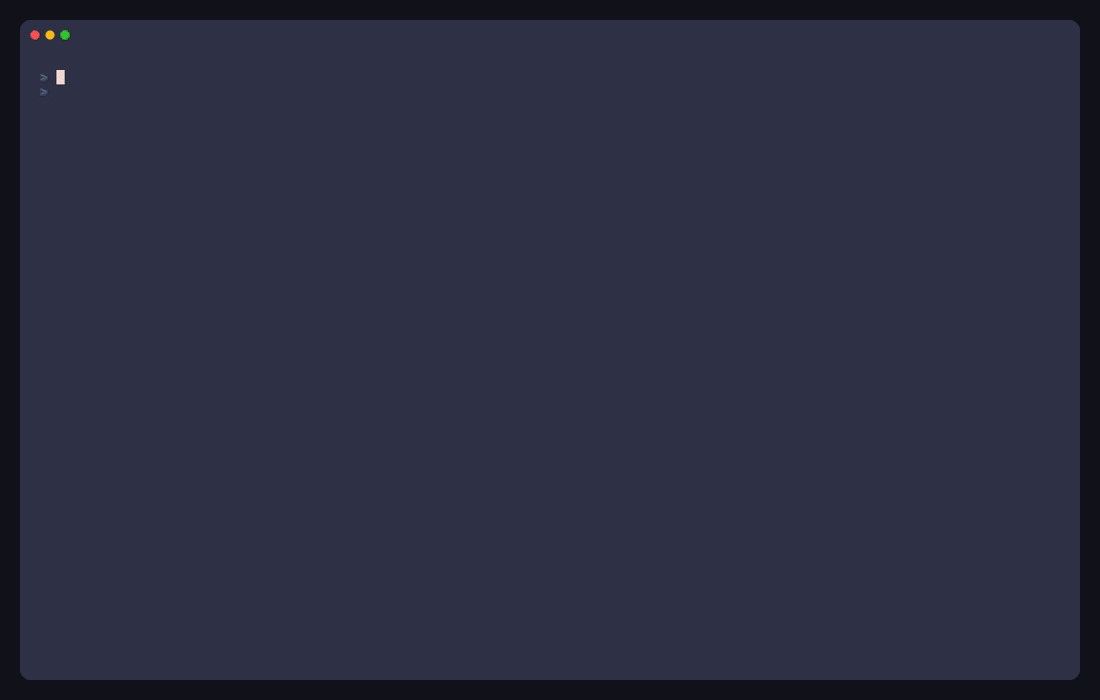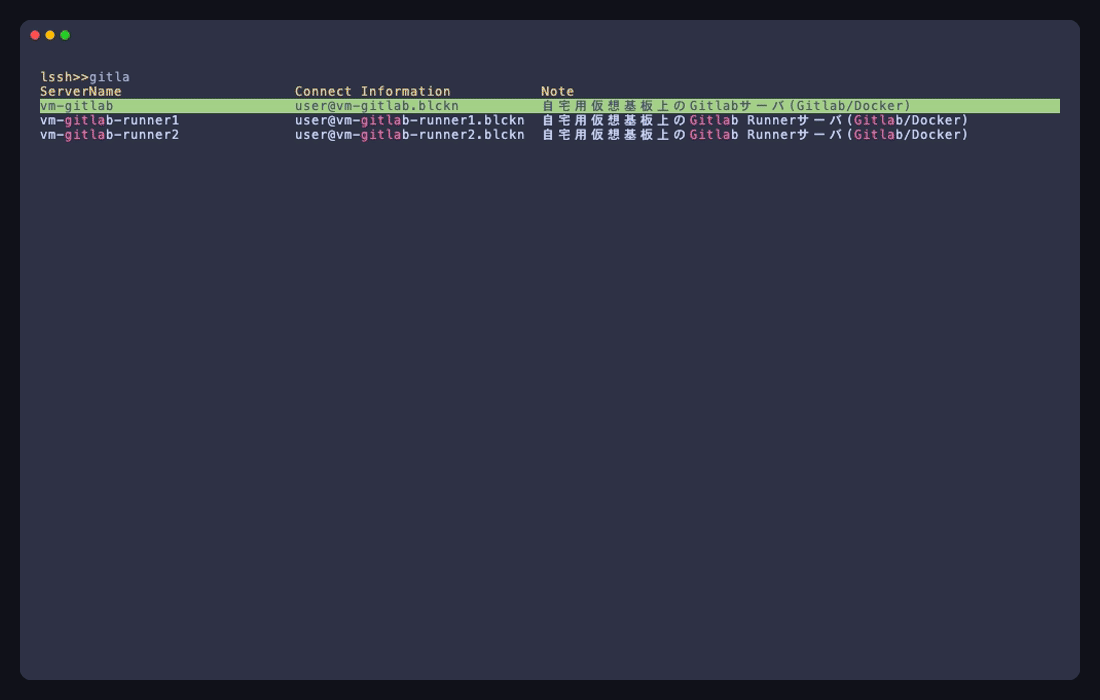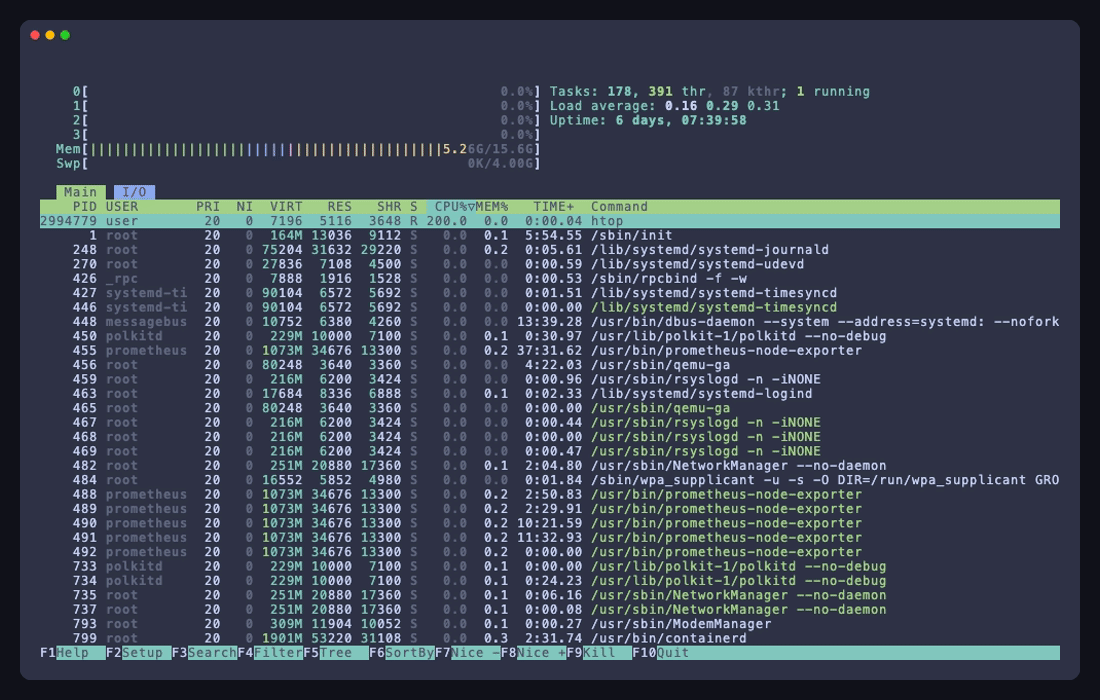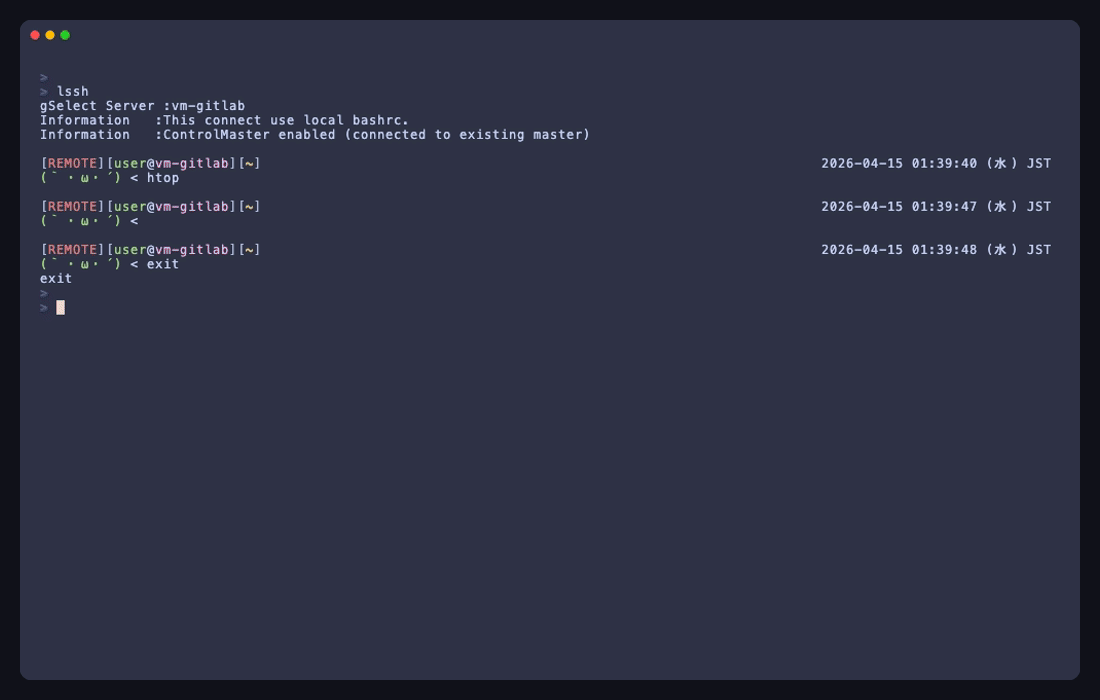 blacknon/lssh
SSH, 클라우드 인벤토리, 제공자 기반 커넥터, 병렬 명령어, 멀티플렉스 작업 공간, 파일 전송 및 모니터링을 위한 터미널 네이티브 원격 접속 제품군.
 devzero-security/redstackpro
레드팀 인프라와 사이버 레인지를 위한 캔버스. 토폴로지를 구성하고 실행 가능한 Terraform과 Ansible을 내보낸 뒤 직접 배포하세요. 클라우드 자격 증명은 절대 여러분의 머신을 떠나지 않습니다.
 tenable/kaimonkey
의도적으로 취약하게 만든 Terraform 인프라로, 클라우드 보안 잘못된 구성을 학습하고 AWS 및 Azure 전반의 IaC 스캐너 탐지를 검증하기 위한 것입니다.
 expl0itabl3/check_mdi
유효한 Microsoft 365 도메인을 열거하고, 테넌트 이름을 검색하며, MDI 인스턴스를 확인하는 Python 스크립트입니다.
 wiz-sec-public/cloud-middleware-dataset
AWS, Azure, GCP가 설치한 클라우드 미들웨어 에이전트에 대한 선별된 데이터셋으로, 과거 취약점, 권한, 공격 표면 위험을 문서화하여 숨겨진 클라우드 소프트웨어에 대한 가시성을 개선합니다.
 tenable/cnappgoat
CNAPPgoat는 클라우드 환경에서 의도적으로 취약하게 설계된 구성 요소를 모듈식으로 프로비저닝하도록 설계된 오픈 소스 프로젝트입니다.
 9rnt/poro
AWS 클라우드 환경에서 공개적으로 접근 가능한 자산을 스캔합니다.
 xddxdd/nixos-config
Lan Tian의 NixOS 설정
 dazzyddos/hsc24redteaminfra
워크숍 Red Team Infrastructure Automation에서 사용된 슬라이드 및 코드
 chaostoolkit/chaostoolkit-kubernetes
Chaos Toolkit 프로브 및 액션 API를 위한 Kubernetes 드라이버 확장
 cyberark/skywrapper
SkyWrapper는 AWS에서 임시 토큰의 의심스러운 생성 형태와 사용을 발견하는 데 도움을 줍니다.
 litmuschaos/chaos-operator
클라우드 네이티브 워크로드에 카오스 실험을 주입하고, 선언적 CRD를 통해 복원력 테스트와 워크로드 강화를 자동화하는 Kubernetes Operator.
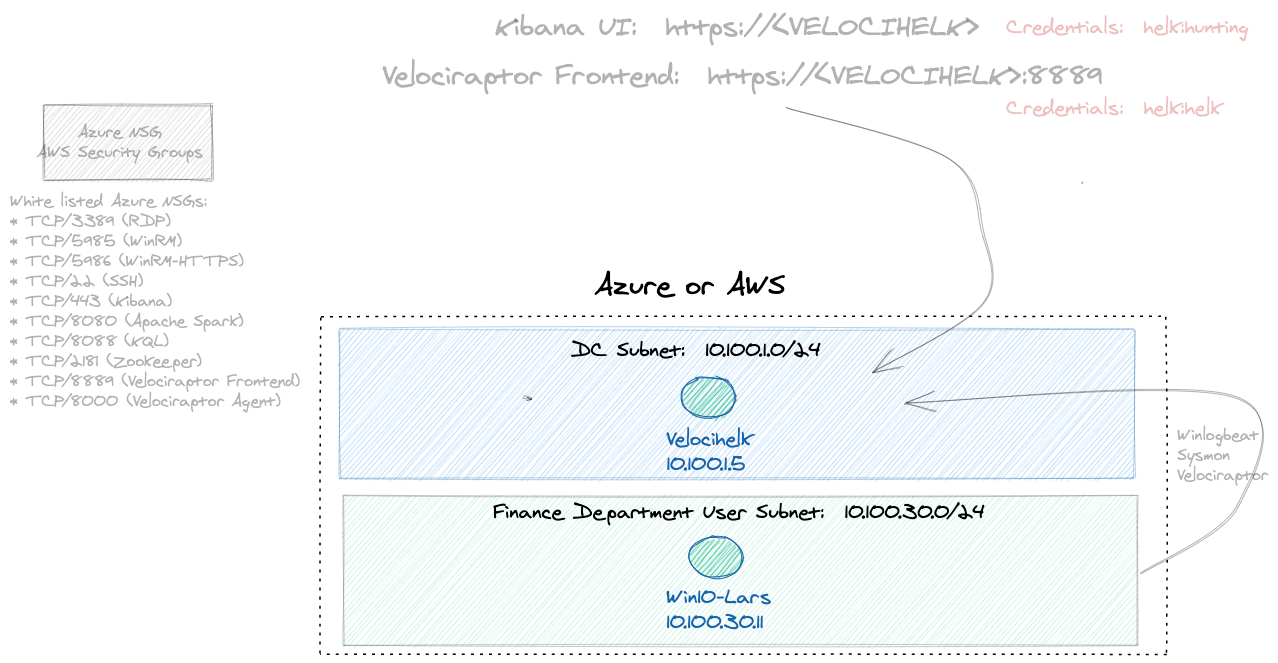 iknowjason/bluecloud
보안 테스트 및 연구개발을 위한 Windows VM이 포함된 Velociraptor + HELK 시스템 기반의 Cyber Range입니다. Azure 및 AWS Terraform을 지원합니다.
 anssi-fr/dfir4vsphere
VMWare vSphere 포렌식을 위한 Powershell 모듈
 cred-club/dial
이벤트 기반 AWS 보안 구성 오류 탐지 프레임워크로, 여러 계정을 실시간으로 모니터링하며 Lambda를 통해 IAM, S3, EC2 및 데이터베이스 구성 오류에 대한 경고를 7초 미만의 탐지 지연 시간으로 트리거합니다.
 appsecco/spaces-finder
공개적으로 접근 가능한 DigitalOcean Spaces를 탐색하는 도구








