
 #1
Tools for auditing configurations, permissions, and services in cloud platforms (IaaS, PaaS).
Kitploit 추천
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
Amazon Web Services와 통합하기 위한 Java SDK로, S3, DynamoDB, EC2 등에 대한 안전한 API 액세스를 제공하며, 내장된 인증, 암호화 및 IAM 지원이 포함되어 있습니다.
 jblaine/cookbook-bash-cve-2014-6271
CVE-2014-6271에 따른 bash 취약점이 발견될 경우 실패하는 Chef cookbook
 tuladhar/ingress-nightmare
IngressNightmare (CVE-2025-1974)
 alebedev87/gatekeeper-cve-2020-8554
Kubernetes 클러스터가 CVE-2020-8554에 취약해지는 것을 감지하고 방지하여 보안 구성을 강제하는 OPA Gatekeeper 제약 정책입니다.
 hpcprofessional/remediate_cesa_2019_2091
EL7에서 SystemD에 영향을 미치는 CVE-2018-15686, CVE-2018-16866, CVE-2018-16888에 대한 수정 작업
 ziadsaleemi/polkit_cve-2021-4034
Ansible 역할로 RHSB-2022-001 Polkit 권한 상승 패치 - (CVE-2021-4034)
 daniel-odrinski/cve-2024-6387-mitigation-ansible-playbook
플랫폼이 OpenSSH를 취약하지 않은 버전으로 업데이트할 때까지 RCE(CVE-2024-6387) 위험을 완화하는 Ansible Playbook입니다.
 simplifi-ed/cve-2024-3094-patcher
CVE-2024-3094 패치를 위한 Ansible playbook
 shanika04/cloudfoundry_uaa
CVE-2016-4468
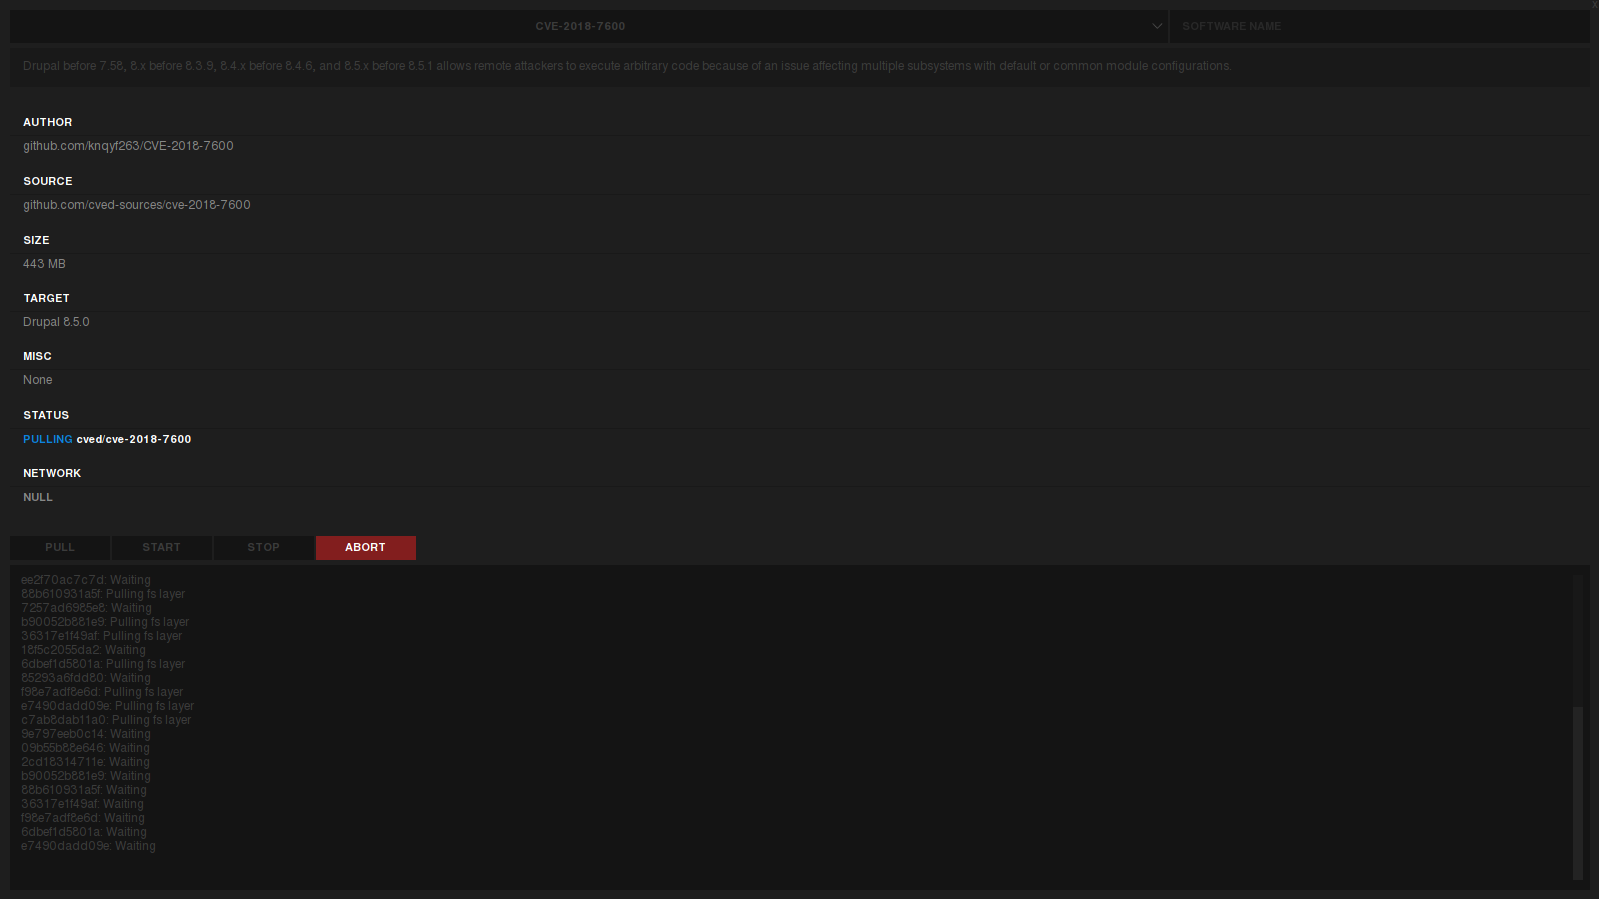 git-rep-src/cved
취약한 도커 컨테이너를 관리하기 위한 도구
 malindarathnayake/intel-cve-2018-3639-mitigation_registryupdate
PowerShell 스크립트로 CVE-2018-3639(Speculative Store Bypass)에 대한 Windows 레지스트리 완화 조치를 적용하여, 사이드 채널 취약점에 대한 자동화된 보안 강화를 가능하게 합니다.
 shoucheng3/kubernetes-client__java_cve-2020-8570_client-java-parent-9_0_2_fixed
Kubernetes API용 Java 클라이언트 라이브러리로, 인증, watch, exec 및 port-forward 작업을 지원하여 클러스터, 포드, 배포 및 기타 리소스를 프로그래밍 방식으로 관리할 수 있습니다.
 atilacastro/update-apt-package
CVE-2019-3462로 인해 APT 패키지를 업데이트하는 플레이북
 devzero-security/redstack
AWS에 Terraform으로 배포되는 레드팀 오퍼레이터 랩: 프로덕션 스타일의 Apache 리디렉터 뒤에 Mythic, Sliver, Adaptix C2를 두고, Kali/Windows 호스트와 Guacamole 포털을 포함합니다. 승인된 교육 및 자체 호스팅…
 cisagov/scubagoggles
Google Workspace용 SCuBA 보안 구성 기준 및 평가 도구
 tinfoilsh/cvmimage
AMD SEV-SNP 및 Intel TDX에서 보안 추론과 사용자 정의 컴퓨팅을 위한 밀폐되고 재현 가능한 기밀 VM 이미지를 빌드하며, 소스에서 측정값까지 감사 가능한 빌드를 제공합니다.
 project-oak/oak
분산 시스템에서 데이터에 대한 의미 있는 제어.
 dev-sec/ansible-ssh-hardening
이 Ansible 역할은 보안 관련 다양한 SSH 구성을 제공하여 전방위적인 기본 보호를 제공합니다.








