
 #1
Tools for assessing and exploiting Bluetooth device security and communication vulnerabilities.
Kitploit 추천
 k3vinlusec/bluefrag_cve-2020-0022
이것은 Android 8.0 및 9.0에서의 RCE Bluetooth 취약점입니다.
 nccgroup/bleboy
BLEBoy는 단일 BLE 주변 장치를 제공하여 각 BLE 페어링 방법을 실험하고 GATT 보안 개념을 시연함으로써 사용자에게 BLE 보안을 가르치는 교육 도구입니다.
 alfa100001/-cve-2017-0785-blueborne-poc
CVE-2017-0785 BlueBorne PoC
 embedi/ble_norton_core
Norton Core Secure WiFi Router(CVE-2018-5234)의 BLE 서비스를 통한 명령 주입을 시연하는 개념 증명 익스플로잇. SSH 액세스 설정 및 BlueZ 통합을 포함합니다.
 wh02m1/cve-2026-78306
Proof-of-concept exploiting DJI drone Bluetooth DUML command injection, sending unauthenticated commands to read credentials, alter Wi-Fi config, and…
 pieterbork/blueborne
Blueborne 스캔/익스플로잇 CVE-2017-0785
 polo35/cve-2020-0022
CVE-2020-0022 취약점 악용 - Bouygues BBox Miami (Android TV 8.0 - ARM32 Cortex A9)

 omerporze/brokentooth
CVE-2018-4327용 POC
 antoinet/obike
oBike 프로토콜 통신(BLE 및 HTTP)의 리버스 엔지니어링
 ymsniper/whisper_bully
3단계 Bluetooth BDADDR 추출, Fast Pair 장치에 대한 DoS 및 하이재킹; CVE-2025-36911 범위 밖의 패치되지 않은 프리미티브 (Ubertooth 불필요)
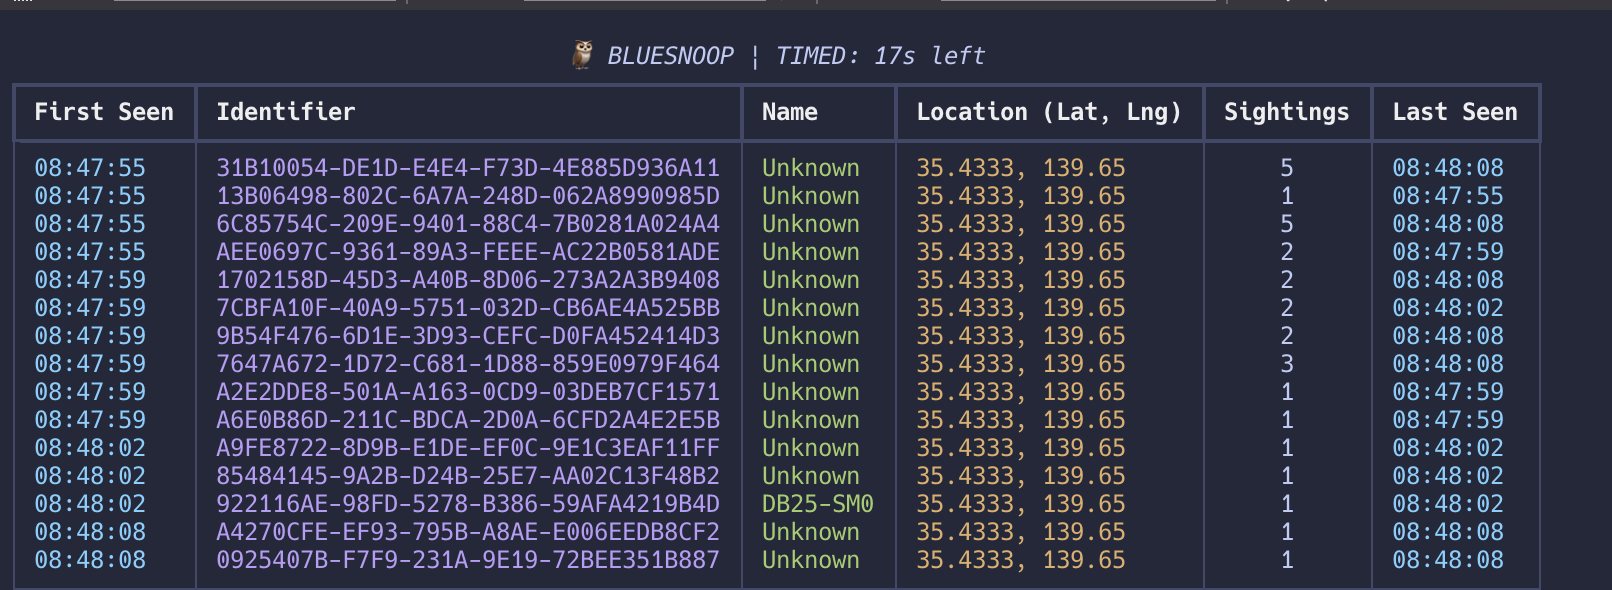
 nccgroup/blesuite-cli
BLESuite_CLI는 Bluetooth Low Energy(BLE) 기기를 더 쉽게 테스트할 수 있도록 해주는 명령줄 도구입니다.
 jasondoyle/google-nest-cam-bug-disclosures
소비자용 IoT 카메라에 대한 PoC 취약점 공개로, 기기를 오프라인 상태로 만들 수 있는 BLE 버퍼 오버플로 및 WiFi 연결 해제 공격을 자세히 설명합니다.
 saimanish1/logitech-ipc-protocol
역설계된 Logi Options+ 에이전트 IPC 프로토콜. Unix 소켓(macOS) 또는 명명된 파이프(Windows)를 통해 프로그래밍 방식으로 Logitech 멀티호스트 기기를 전환합니다.
 yslxotwod/wifisting
GTK4 wireless security toolkit with 57 standalone shell modules for Wi-Fi, Bluetooth, RF, Zigbee, NFC and router-side attacks, plus MITM, recon,…
 zhuowei/blueshrimp
CVE-2025-48593에 대한 개념 증명
 cosmic-zip/witchcraft
WITCHCRAFT는 메시 속 깊이 잠수하는 러너들을 위해 제작된 사이버덱 툴킷입니다. 데이터 유령 작업, ICE 파괴, 기업 시스템 침투를 위한 올인원 장비입니다. 포렌식 추적, OSINT 피드 스크래핑, 방화벽 관통까지, WITCHCRAFT가 당신을 뒷받침합니다.








