
 #1
Binary exploitation techniques, ROP chains, heap exploitation, format strings, and memory corruption research.
Kitploit 추천
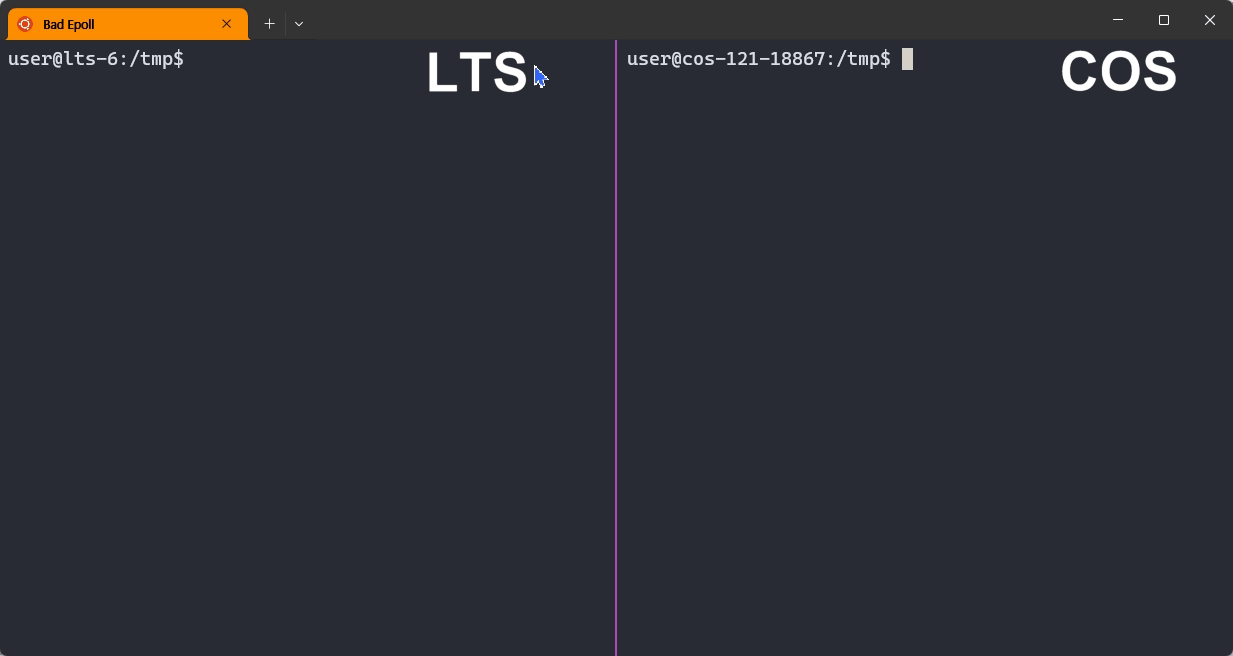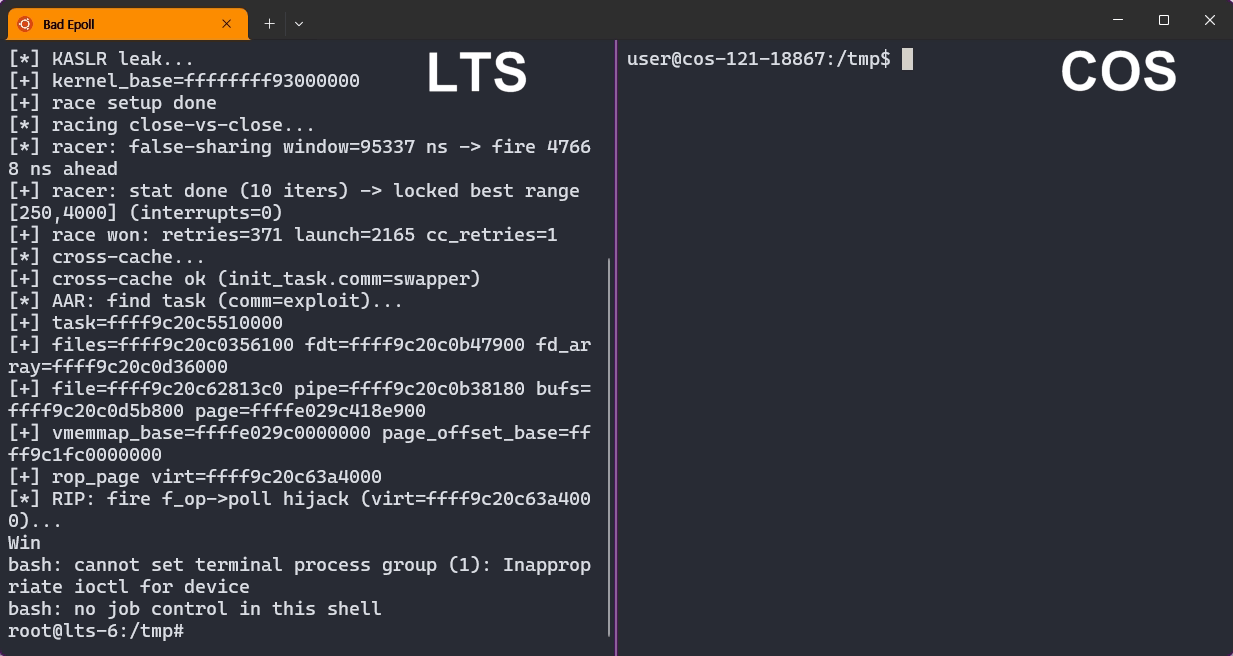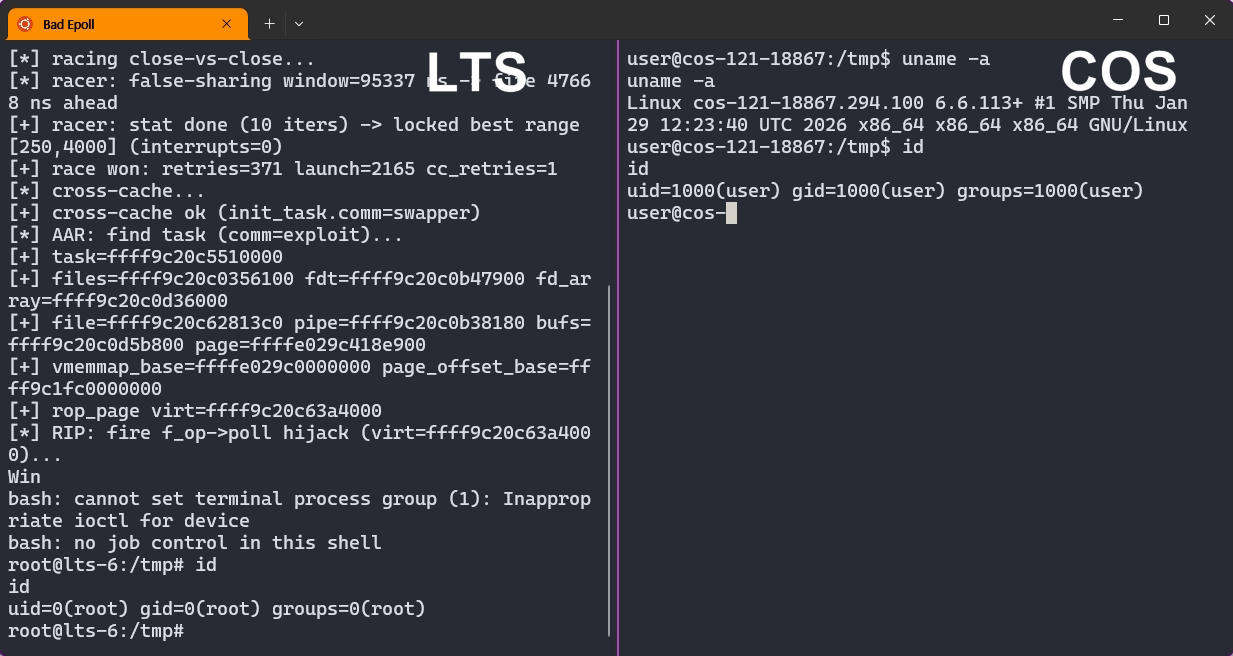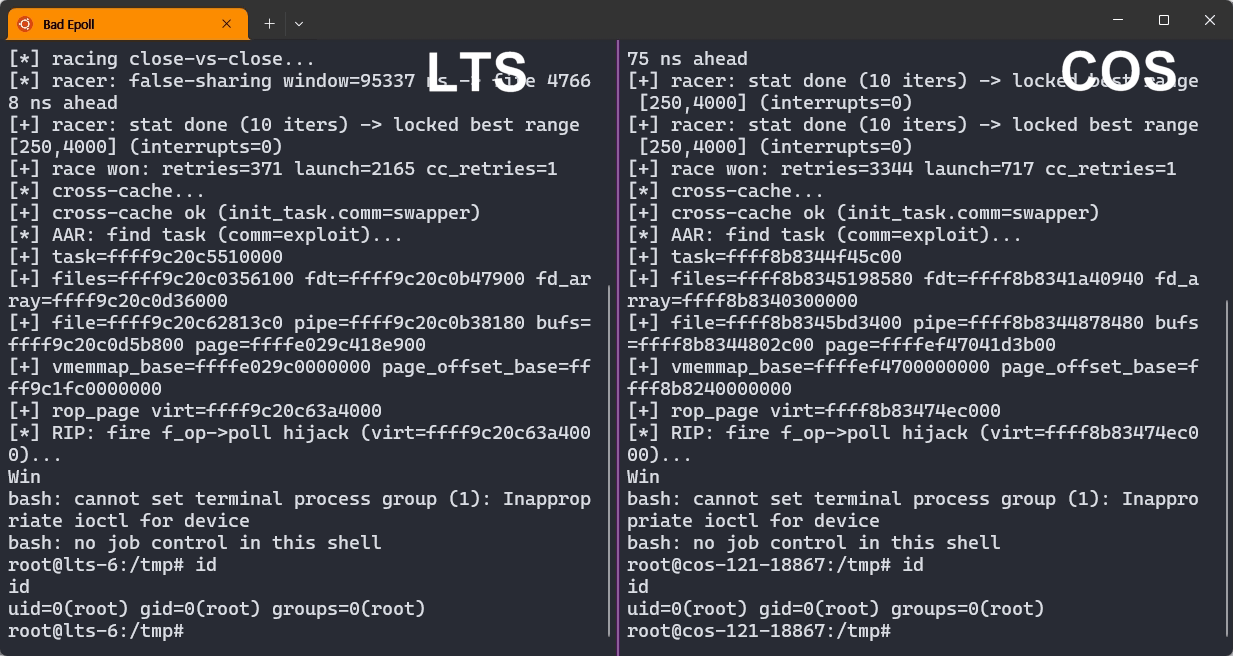
 j-jaeyoung/bad-epoll
CVE-2026-46242에 대한 Linux 커널 권한 상승 익스플로잇으로, epoll의 경쟁 조건(race-condition) use-after-free 취약점을 악용하며 데스크톱, 서버 및 Android 기기에서 99% 신뢰도로 root 권한을 획득합니다.
 bignerd95/chimay-red
Vault 7 CIA 유출에서 나온 Mikrotik 익스플로잇의 작동하는 POC
 sailay1996/awesome_windows_logical_bugs
학습 사례를 위해 수집
 eugnis/spectre-attack
공개된 "Spectre" 익스플로잇(CVE-2017-5753 및 CVE-2017-5715) 사용 예시
 bcoles/kernel-exploits
다양한 커널 익스플로잇
 danigargu/cve-2020-0796
CVE-2020-0796 - Windows SMBv3 LPE exploit #SMBGhost

 safebreach-labs/pinjectra
Pinjectra는 Windows 10 64비트에 중점을 둔 프로세스 인젝션 기법을 구현하는 C/C++ OOP 스타일 라이브러리입니다.
 worawit/cve-2021-3156
Sudo Baron Samedit 익스플로잇
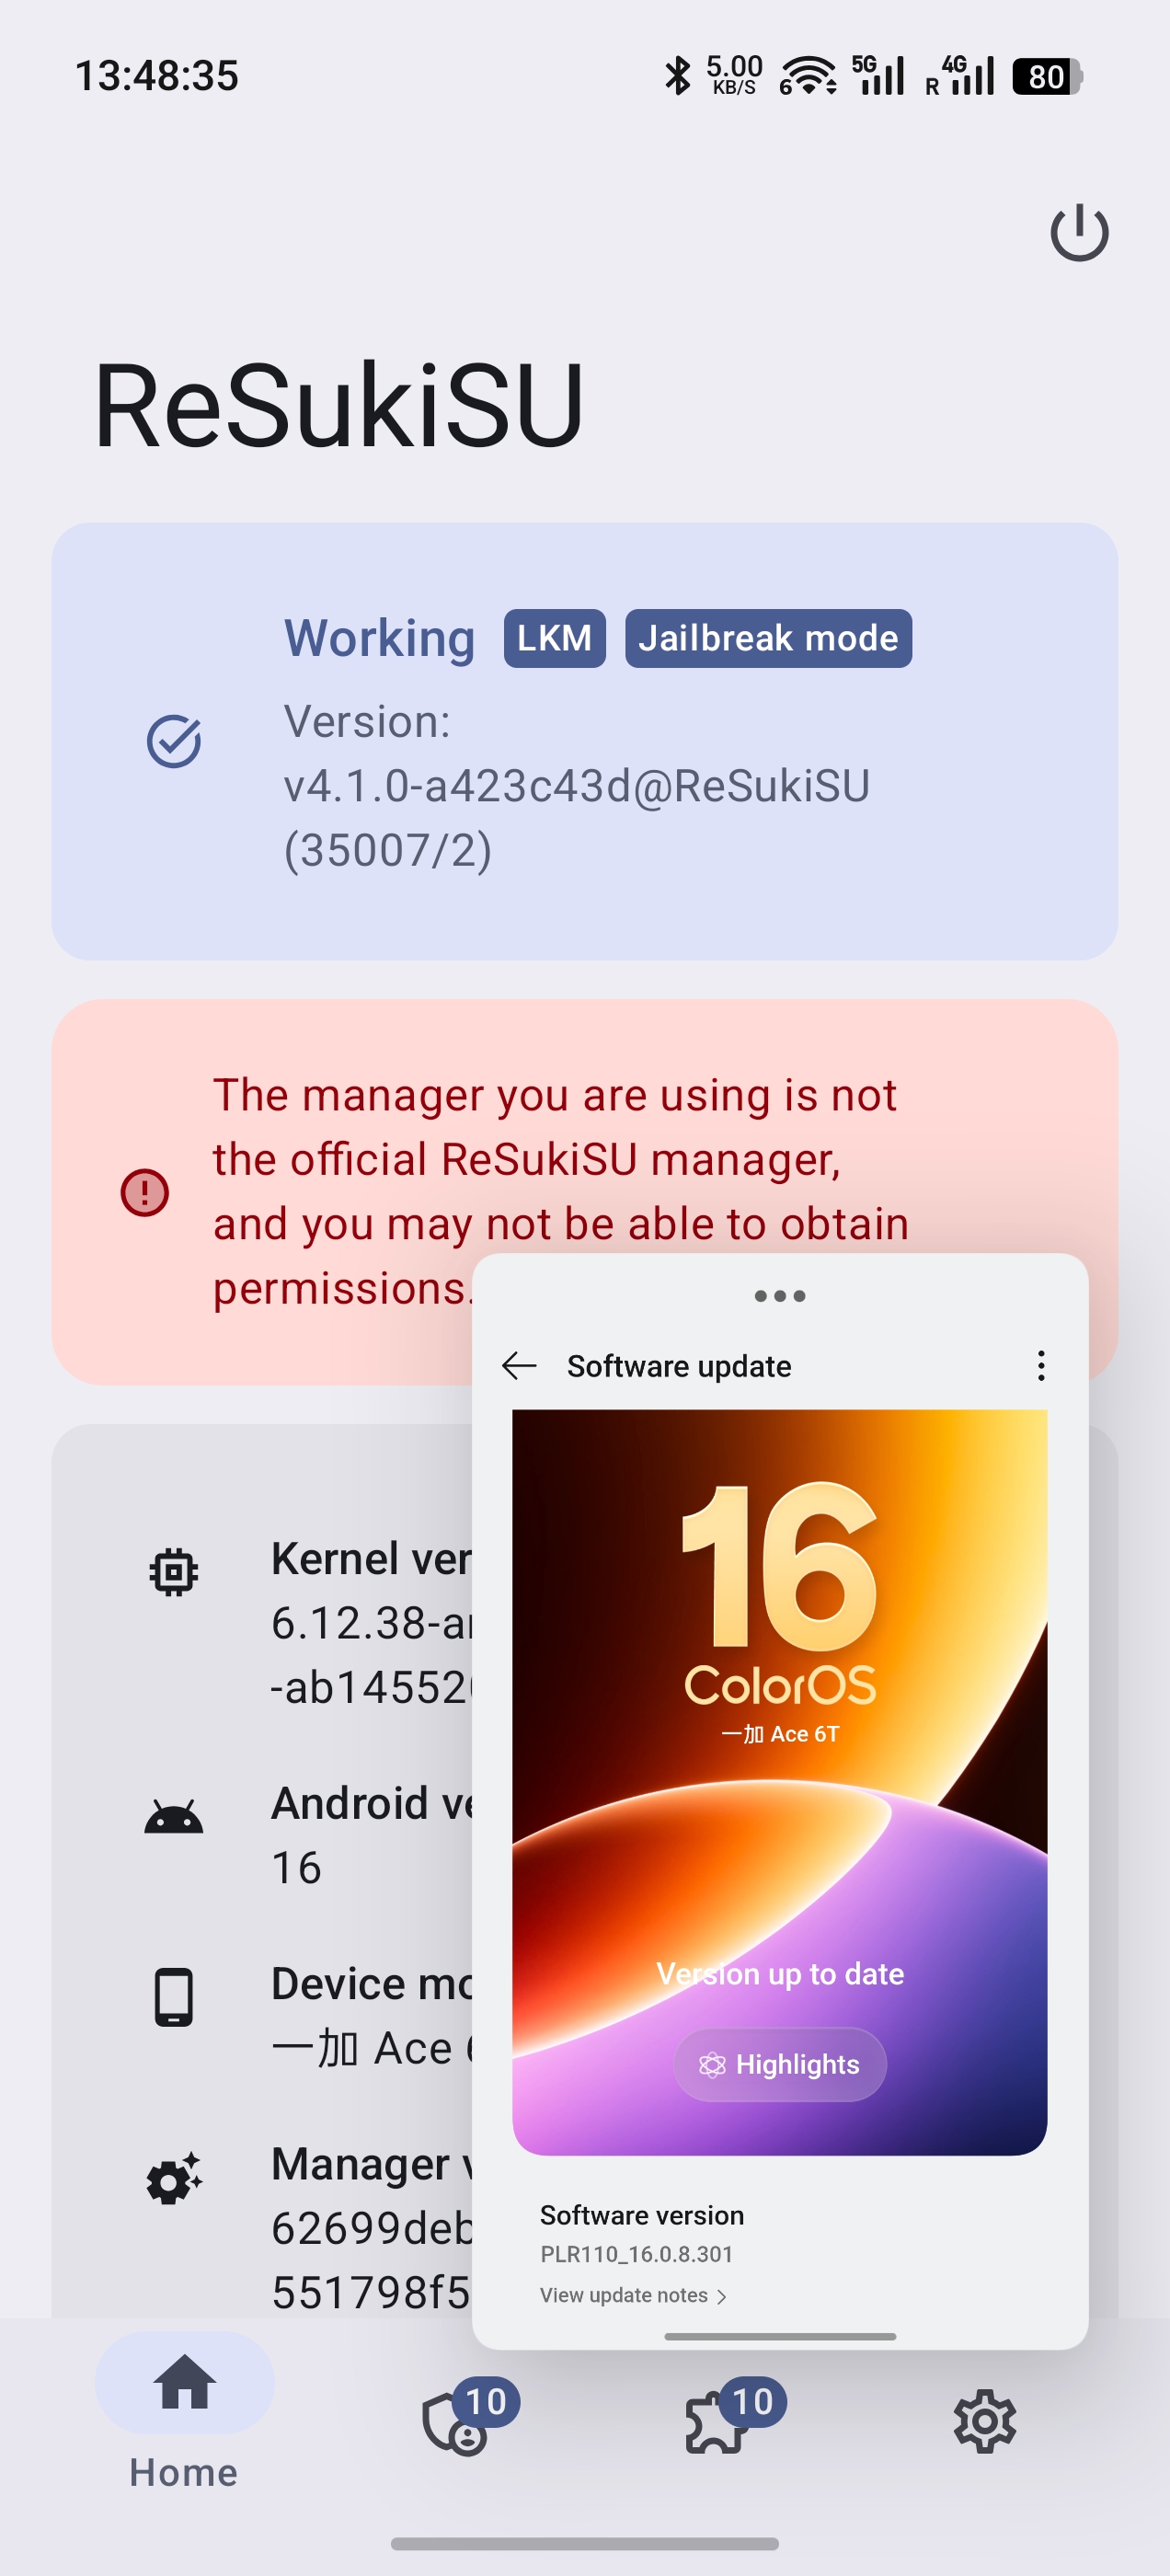 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) — 부트로더가 잠긴 Android 기기를 위한 커널 익스플로잇
 io12/pwninit
ELF 바이너리를 패치하고, 일치하는 링커를 가져오고, libc를 언스트리핑하고, pwntools 솔버 스크립트를 생성하여 바이너리 익스플로잇 챌린지 설정을 자동화합니다.

 v4bel/januscape
KVM/x86 게스트-호스트 탈출 익스플로잇 (CVE-2026-53359) - 섀도우 MMU 에뮬레이션의 use-after-free 취약점을 이용합니다. 호스트 커널 패닉 유발 및 Intel/AMD 아키텍처에서의 완전한 탈출을 위한 PoC 포함.
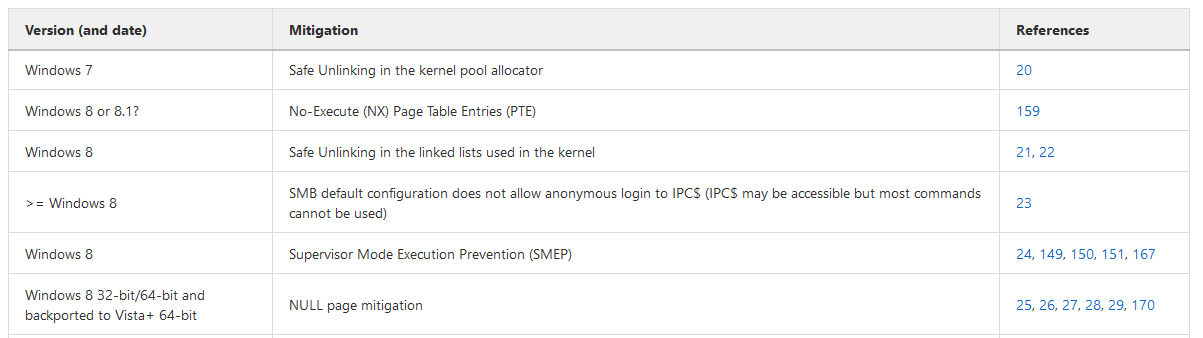 nccgroup/exploit_mitigations
다양한 운영 체제, 아키텍처, 애플리케이션 및 버전에서 사용 가능한 익스플로잇 완화 기술의 지식 베이스.
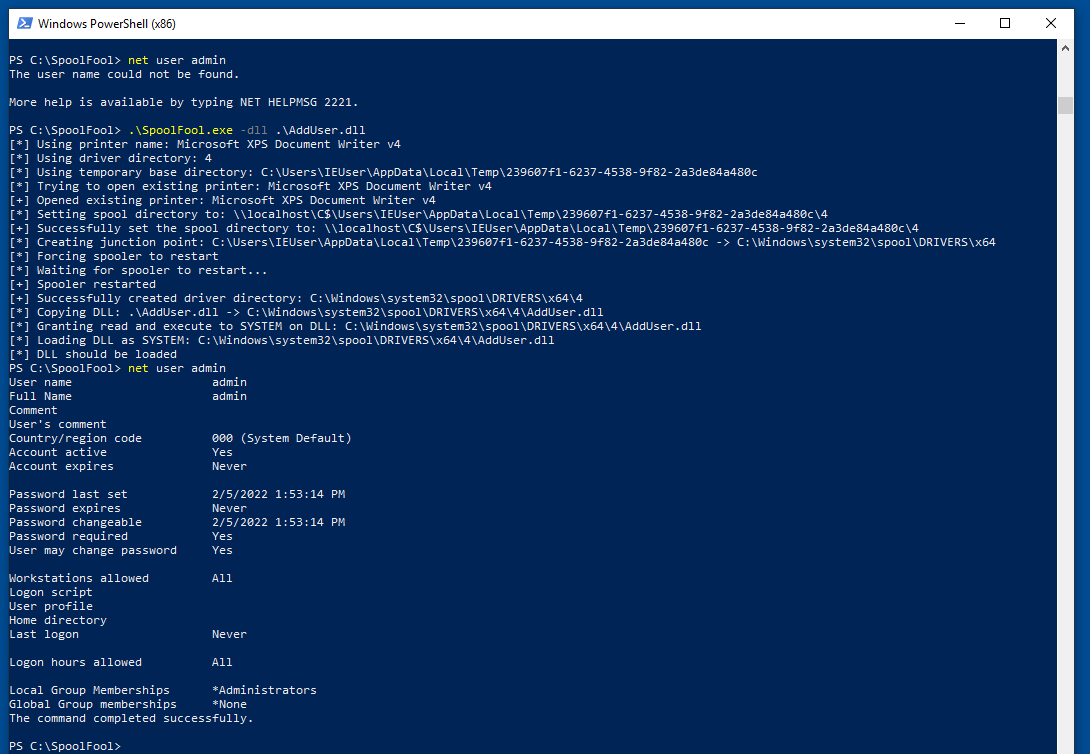 ly4k/spoolfool
CVE-2022-21999 익스플로잇 - Windows 인쇄 스풀러 권한 상승 취약점 (LPE)
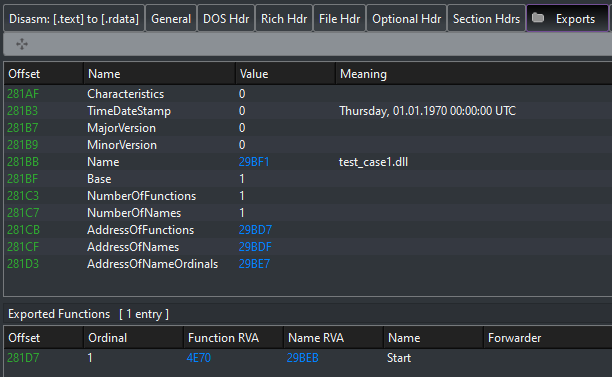
 berabuddies/redis-poc
Redis 6.2.22, 7.4.9, 8.6.4, 8.8.0, 8.8.1용 RCE PoC
 monoxgas/koppeling
적응형 DLL hijacking / dynamic export forwarding








