
 #1
Binary exploitation techniques, ROP chains, heap exploitation, format strings, and memory corruption research.
Kitploit 추천
 mortenoir1/virtualbox_e1000_0day
VirtualBox E1000 게스트-투-호스트 탈출
 timwr/cve-2016-5195
CVE-2016-5195 (dirtycow/dirtyc0w) 안드로이드용 개념 증명
 depthfirstdisclosures/nginx-rift
NGINX RCE 익스플로잇
 sunblaze-ucb/exploitgym
ExploitGym은 실제 세계의 취약점을 기반으로 구축된 대규모의 현실적인 벤치마크로, AI 에이전트의 익스플로잇 개발 능력을 평가하도록 설계되었습니다.
 xairy/vmware-exploitation
VMware 탈출 익스플로잇과 관련된 링크 모음
 notselwyn/cve-2024-1086
CVE-2024-1086에 대한 범용 로컬 권한 상승 PoC 익스플로잇으로, Debian, Ubuntu, KernelCTF를 포함한 v5.14~v6.6 사이의 대부분의 Linux 커널에서 작동합니다. KernelCTF 이미지에서 성공률은 99.4%입니다.

 arthepsy/cve-2021-4034
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점을 이용해 권한이 없는 사용자가 영향을 받는 시스템에서 root 권한을 얻을 수 있게 합니다.
 paboldin/meltdown-exploit
Meltdown Exploit PoC
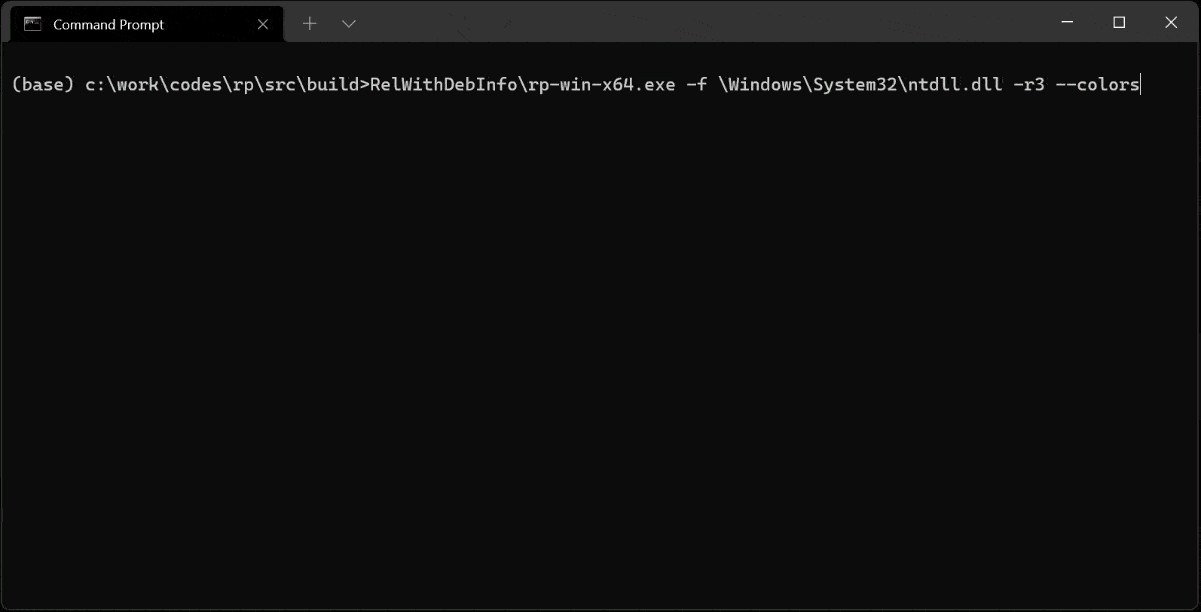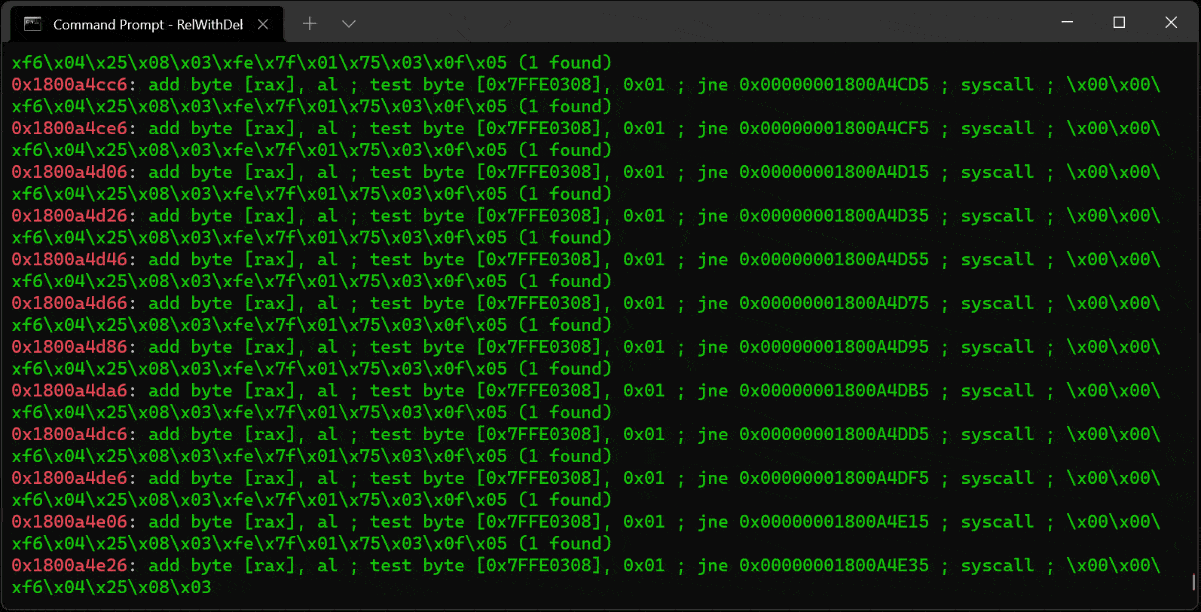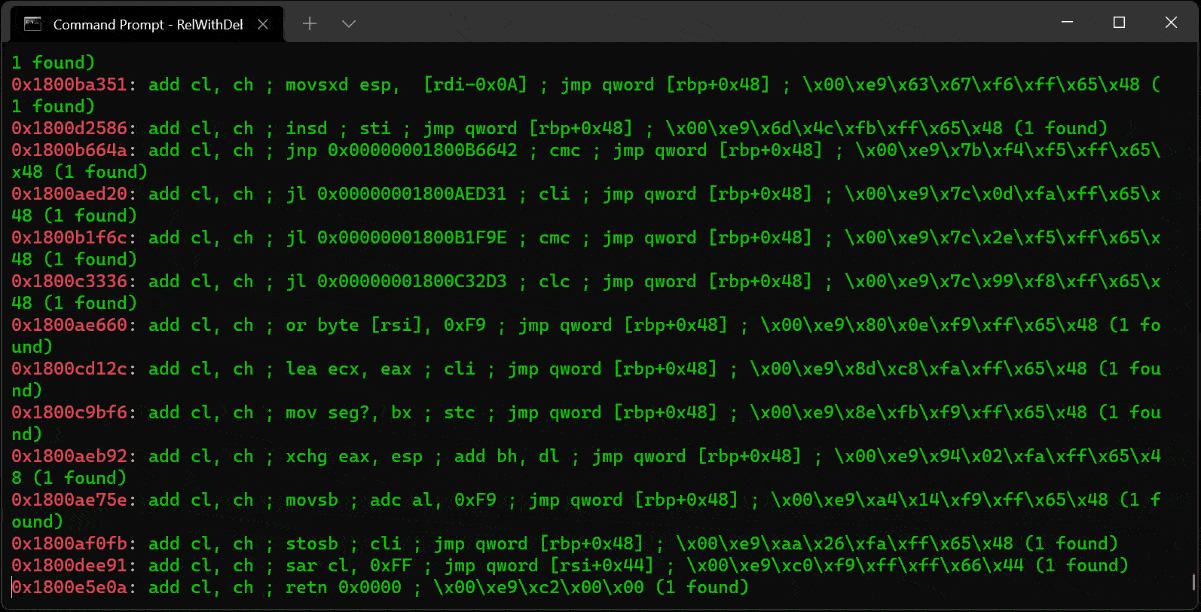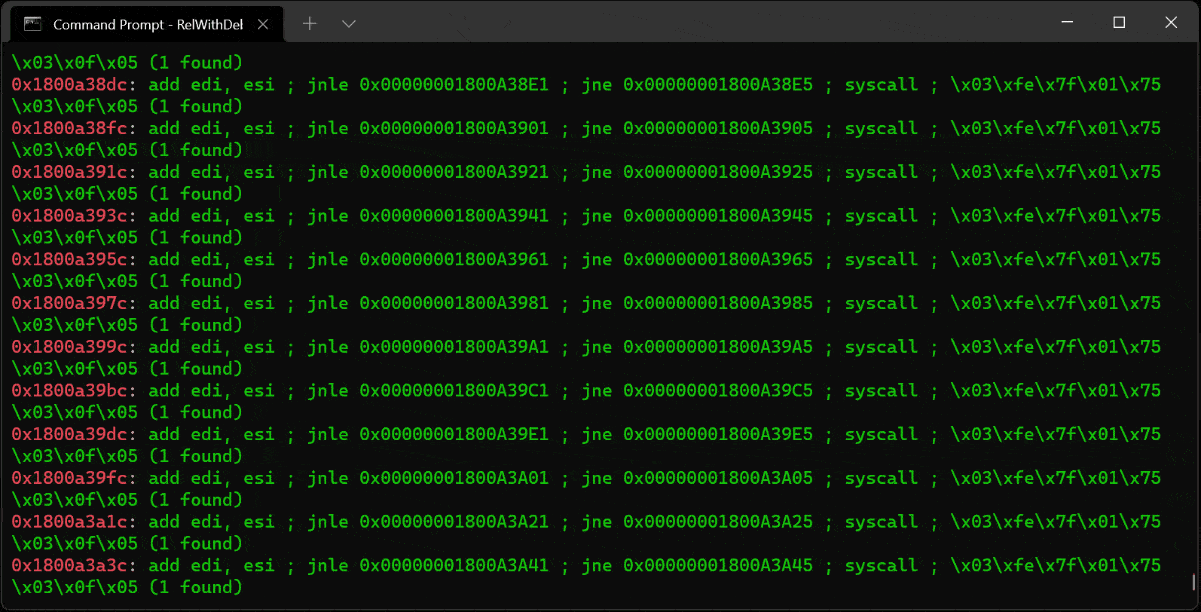 0vercl0k/rp
PE/ELF/Mach-O 바이너리에서 x86/x64/ARM/ARM64 아키텍처를 지원하는 빠른 C++ ROP gadget finder로, 효율적인 return-oriented programming 체인 구축을 가능하게 합니다.
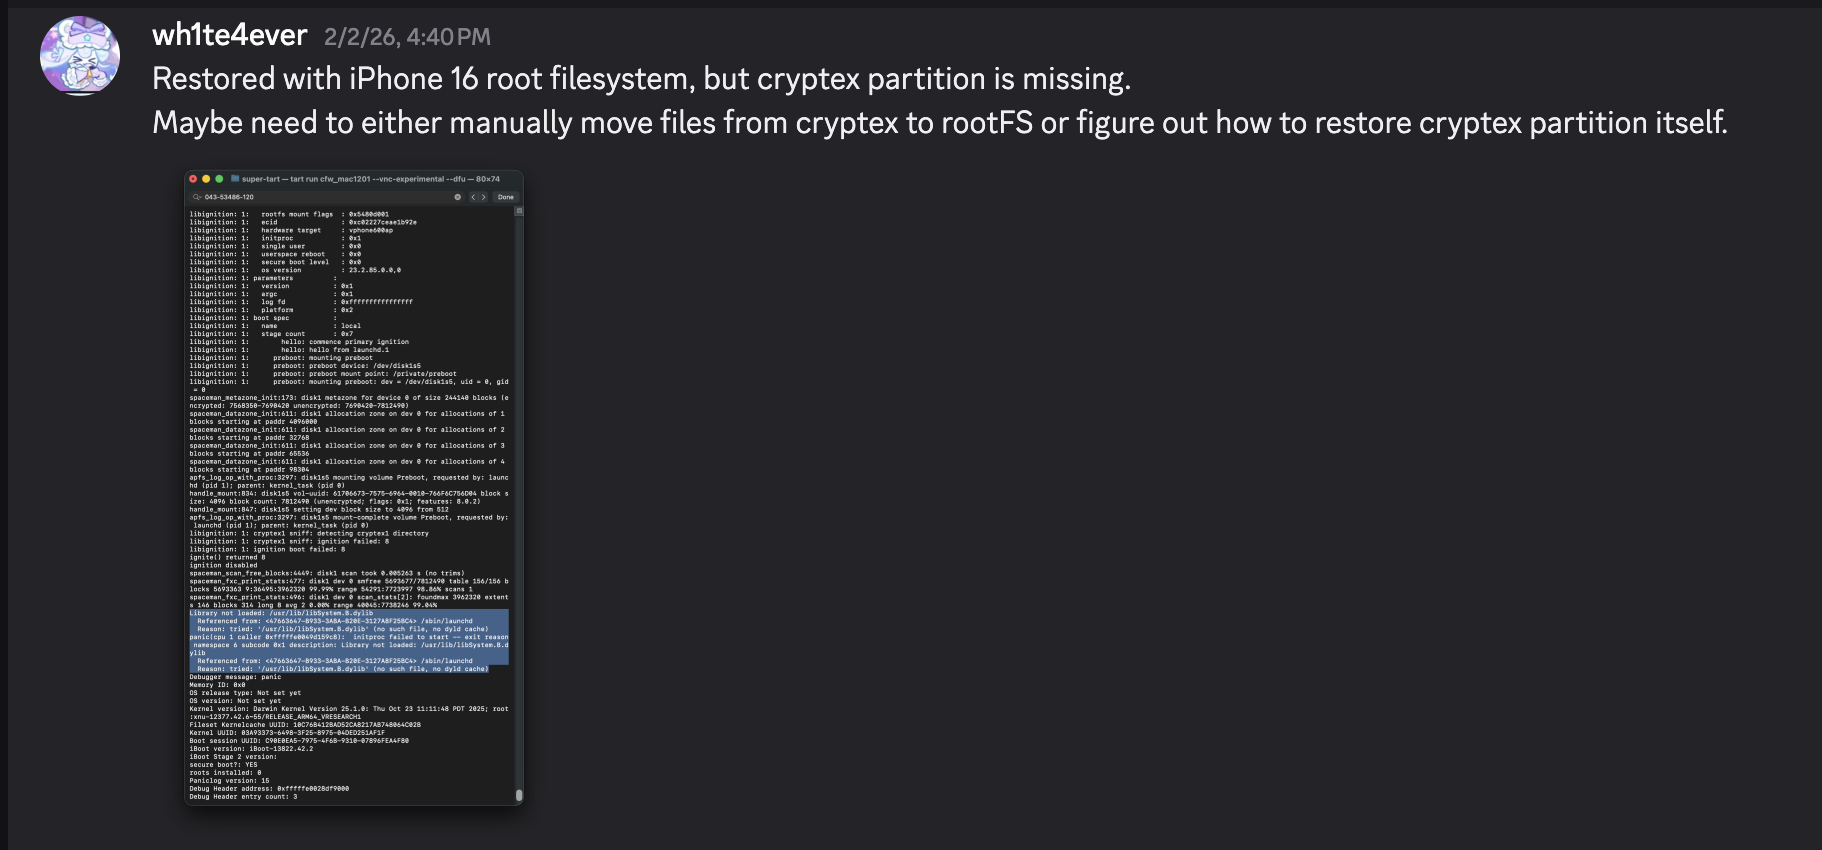 wh1te4ever/super-tart-vphone-writeup
Apple PCC 펌웨어의 VPHONE600AP 구성 요소를 사용하여 가상 iPhone을 구축하는 가이드로, 펌웨어 패치, 부트체인 수정, iOS 보안 연구를 위한 커널 디버깅을 포함합니다.
 blasty/cve-2021-3156
sudo의 힙 기반 버퍼 오버플로인 CVE-2021-3156(Baron Samedit)에 대한 익스플로잇으로, 로컬 권한 상승을 가능하게 합니다. 대상 목록과 무차별 대입 모드를 포함합니다.
 arinerron/cve-2022-0847-dirtypipe-exploit
CVE-2022-0847 (Dirty Pipe)를 위한 루트 익스플로잇
 3xpl01tc0d3r/processinjection
이 프로그램은 다양한 프로세스 인젝션 기술을 시연하기 위해 설계되었습니다.
 felix-pb/kfd
kfd는 kernel file descriptor의 약자로, Apple 기기에서 커널 메모리를 읽고 쓰기 위한 프로젝트입니다.
 mcw0/poc
이 PoC들은 단순한 PoC이자 퍼블릭 도메인이며 지원되지 않으므로, Issues가 비활성화되었습니다.
 bhassani/eternalbluec
C/C++로 재구성된 EternalBlue 스위트: MS17-010 익스플로잇, EternalBlue 취약점 탐지기, DoublePulsar 탐지기 및 DoublePulsar 셸코드 및 DLL 업로더 포함








