#1
 ready2disclose/cve-2022-43110
CVE-2022-43110
 0xmandor/cve-2025-50433
# CVE-2025-50433 개념 증명: Monnit Cloud 계정 탈취 심각한 Monnit Cloud 계정 탈취(CVE-2025-50433)에 대한 개념 증명으로, 비밀번호 재설정 과정에서 누락된 토큰-이메일 검증을 악용하며 공격 절차, 근본 원인, 그리고…
 hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
CVE-2024-40586 악용: 취약한 FortiClient 명명된 파이프를 통해 Windows 호스트가 인증하도록 강제하여 SYSTEM으로의 권한 상승 또는 릴레이 공격을 통한 수평 이동을 가능하게 합니다.
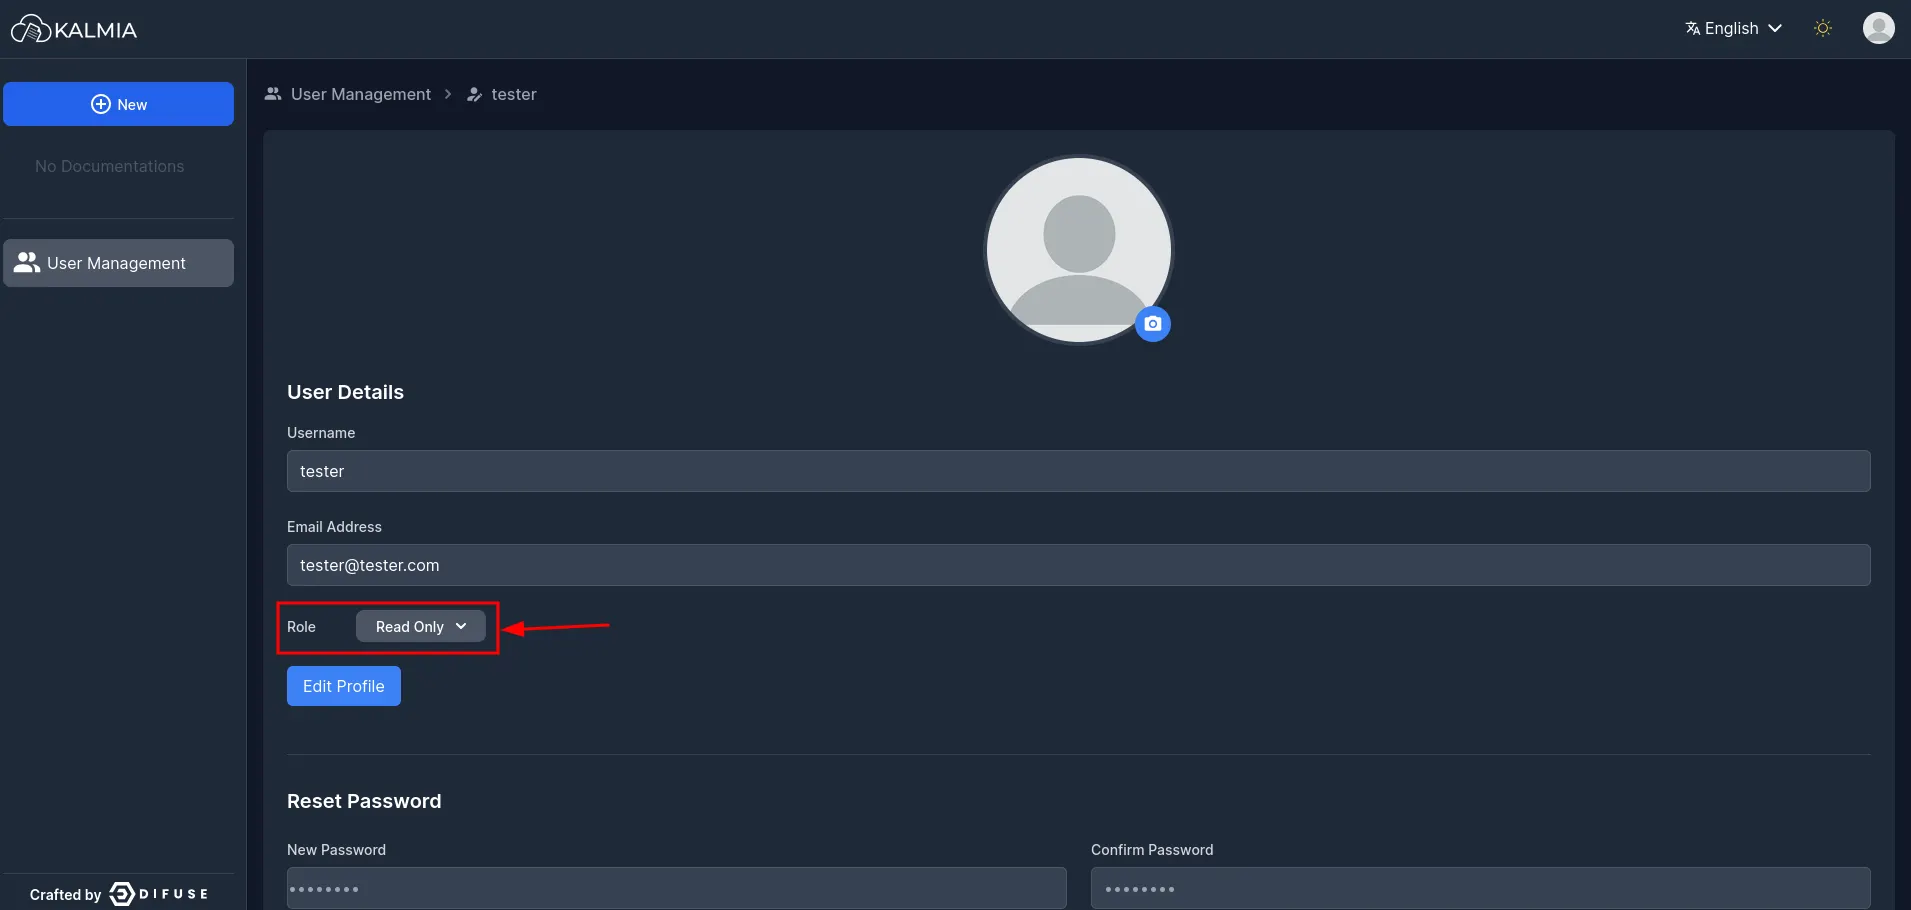 noxurge/cve-2025-65900
DifuseHQ Kalmia CMS 버전 0.2.0에는 /kal-api/auth/users API 엔드포인트에 잘못된 접근 제어(Incorrect Access Control) 취약점이 포함되어 있습니다. 백엔드의 불충분한 권한 검증과 과도한 데이터 노출로 인해 기본…
 d0n601/cve-2025-12720
g-FFL Cockpit <= 1.7.1 - 부적절한 권한 부여로 인한 비인증 제품 삭제
 nxvh1337/cve-2025-15602-poc
Snipe-IT < 8.3.7 매스 할당 취약점으로 인한 권한 상승
 clearcdq/zabbix-saml-sso-_cve-2022-23131
CVE-2022-23131을 대상으로 하는 Zabbix SAML SSO 인증 우회 취약점 익스플로잇. 세션 하이재킹 및 무단 관리자 액세스를 가능하게 합니다.
 realbatuhan/jwt-bruteforcer
CVE-2018-1000531 테스트가 포함된 Jwt Bruteforcer
 ccordeiro/cve-2022-40684
CVE-2022-40684에 대한 PoC - 인증 우회로 인한 전체 장치 장악(읽기 전용)
 jfriedli/cve-2025-11986
CVE-2025-11986에 대한 개념 증명 익스플로잇으로, WordPress crypto_connect 플러그인에서 논스 추출 및 가짜 NFT 등록을 통해 인증되지 않은 액세스 우회를 시연합니다.
 cappricio-securities/cve-2022-21500
Oracle E-Business Suite <=12.2 - 인증 우회
 imjdl/cve-2026-31816-rshell
CVE-2026-31816을 Budibase에서 악용하여 인증을 우회하고, 악성 데이터소스 플러그인을 업로드한 후, 원격 접근을 위한 리버스 셸을 실행합니다.
 0xblackash/cve-2025-13315
CVE-2025-13315
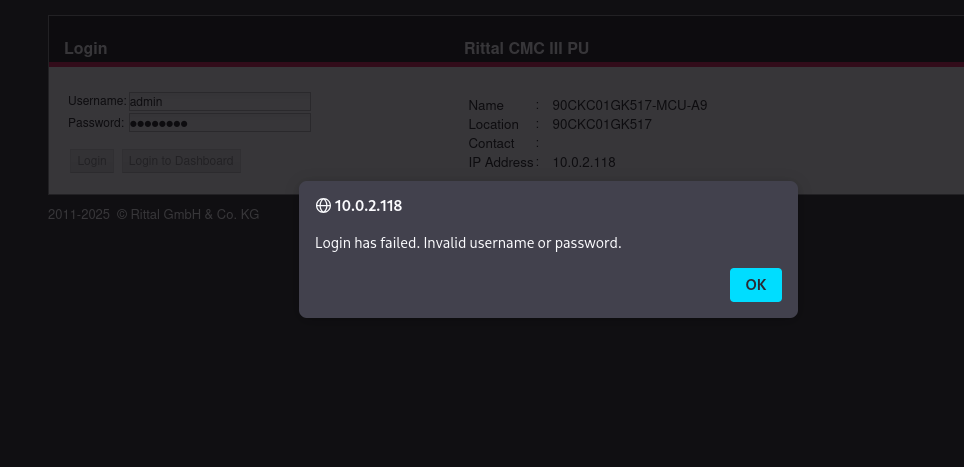 nrtlox/cve-2025-63587
CVE-2025-63587
 zgsnj123/cve-2025-45466
CVE-2025-45466의 세부 정보입니다.
 b4d-53ct0r/cve-2025-3616
Metasploit 모듈로, Greenshift WordPress 플러그인의 임의 파일 업로드 취약점(CVE-2025-3616)을 악용하여 MIME 스푸핑을 통해 RCE를 달성하며, 자동 등록 및 nonce 추출 기능을 포함합니다.