#1
 t0tooro/cve-2025-24054-lab
블루팀 실습: Sysmon, Wazuh SIEM 및 그룹 정책을 사용한 CVE-2025-24054(Windows NTLM 해시 유출) 탐지 및 완화
 trinadh465/openssl-1_0_1g_cve-2015-3194
OpenSSL 1.0.1g 소스 코드 스냅샷으로, SSL/TLS 및 일반 목적 암호화 라이브러리와 암호, 다이제스트 및 X.509 인증서 처리를 제공합니다.
 fr3d-/moodle-token-stealer
CVE-2019-14830
 derrickschoen/laravel-framework
laravel/framework 10.50.2의 포크로서 CVE-2026-48019 (기본 이메일 규칙의 CRLF 인젝션)가 ValidatesAttributes::validateEmail에 백포트되었습니다. 10.51.0으로 태그됨.
 elevenpaths/latch-plugin-openvpn-as
OpenVPN Access Server용 Latch 플러그인으로, 시간 기반 일회용 비밀번호(TOTP)를 사용하여 VPN 연결을 보호하는 2단계 인증(2FA)을 가능하게 합니다.
 kajzingerakos/cve-2026-25253
CVE-2026-25253에 대한 개념 증명 익스플로잇으로, 인증 토큰 탈취와 교차 사이트 WebSocket 하이재킹을 통해 OpenClaw에서 원클릭 원격 코드 실행을 시연합니다.
 kit-lang/packages/kit-jwt
Kit용 JSON Web Token (JWT) 인코딩 및 디코딩
 bimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx
이 취약점은 인증된 및 인증되지 않은 원격 공격자가 취약한 FreePBX 인스턴스에서 원격 코드를 실행할 수 있게 합니다. 이러한 문제는 FreePBX 버전 16.0.42, 16.0.92, 17.0.6 및 17.0.22에서 수정되었습니다. 이 인증 우회 취약점은 기본…
 1872892142/jboss-autopwn-1
JBoss Autopwn - 2010년 BlackHat Europe에서 소개됨 - 이 버전은 Minded Security가 발견한 CVE-2010-0738 JBoss 인증 우회 VERB 조작 취약점을 포함합니다.
 minh3102011/cve-2026-18963_analyst
Keycloak CVE-2026-18963을 재현하기 위한 Docker 기반 랩으로, 취약 버전 설정, realm 시딩, 패치 비교 및 테스트 매트릭스를 포함한 소스 수준 워크플로우 분석을 제공합니다.
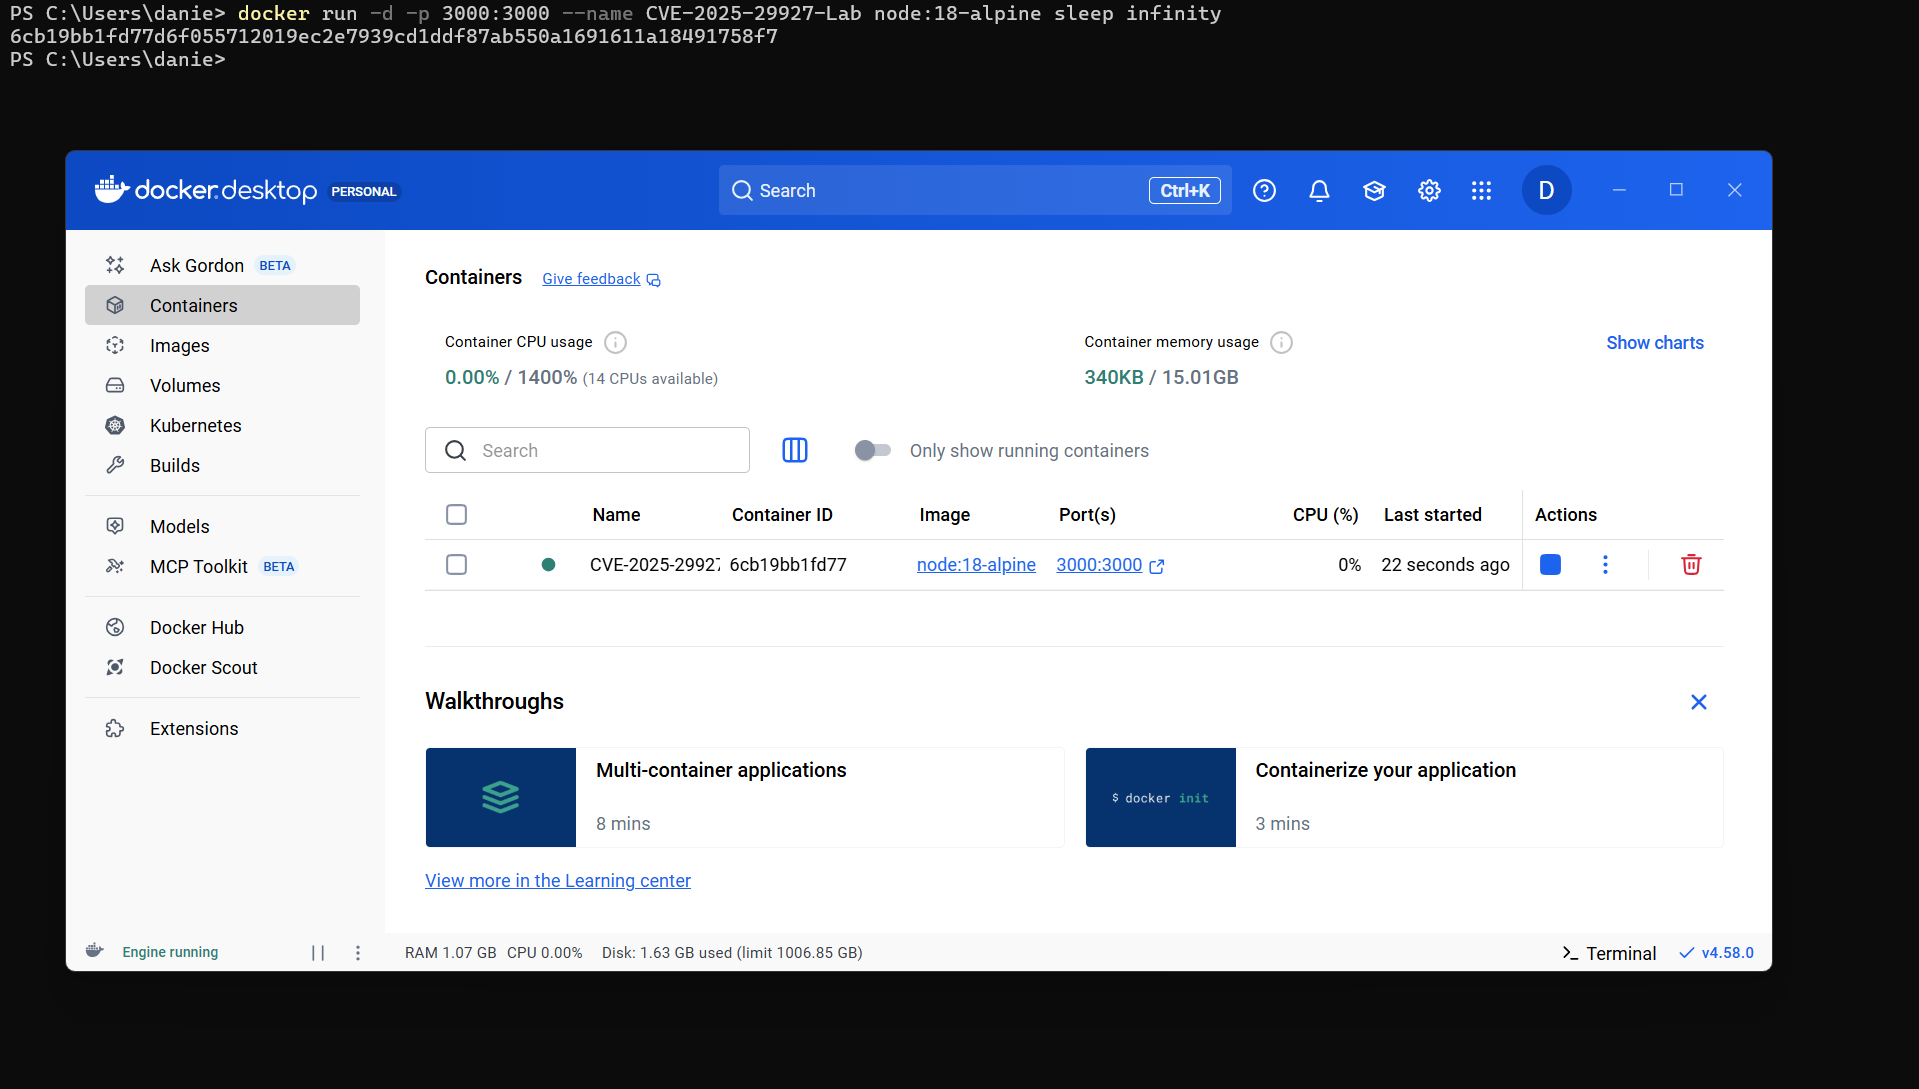 danielhallbro/cve-2025-29927-nextjs-bypass-poc
CVE-2025-29927에 대한 개념 증명(PoC)으로, Next.js 13.5.9 이전 버전에서 미들웨어 우회를 시연합니다.
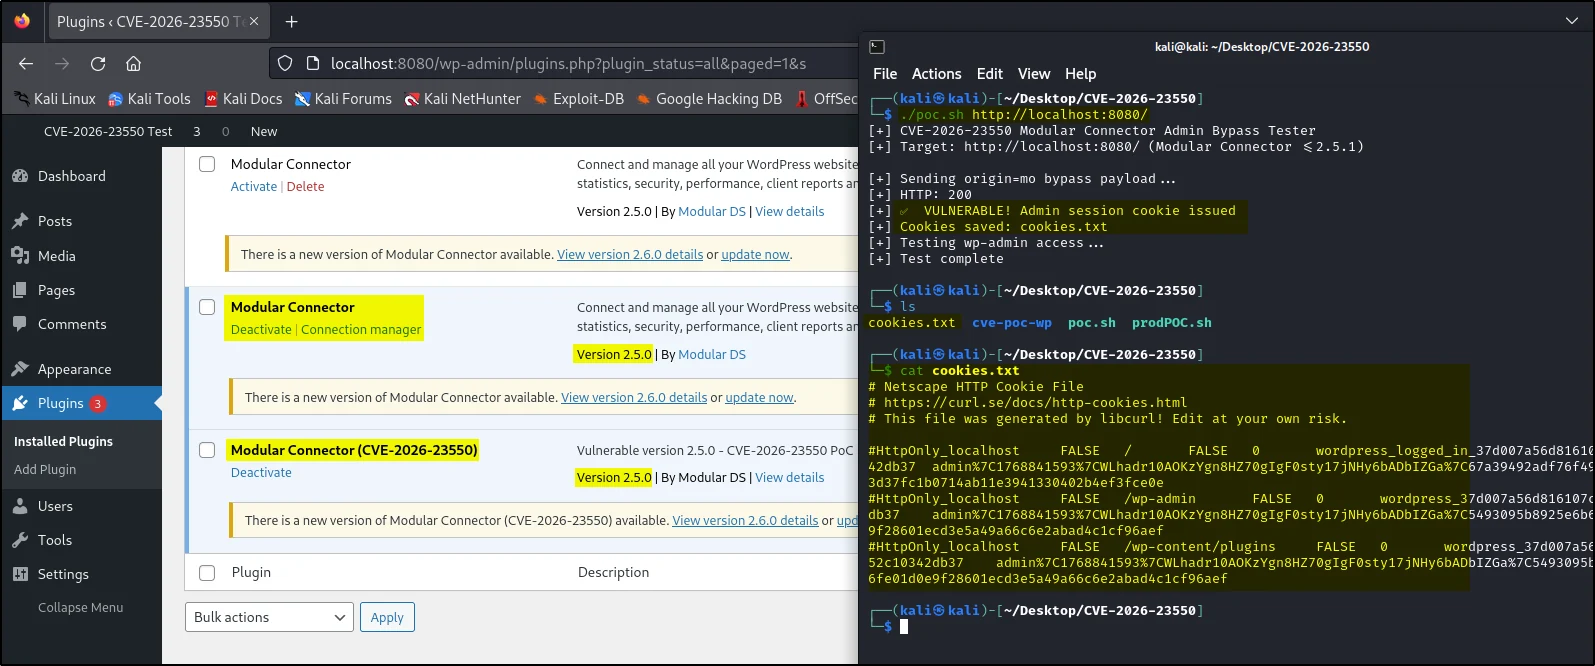 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Modular DS WordPress 플러그인 **인증되지 않은 관리자 접근**
 kartik2005221/cve-2025-58434-poc
유출된 암호 재설정 토큰을 통한 Flowise의 인증되지 않은 계정 탈취를 시연하는 CVE-2025-58434용 개념 증명 익스플로잇입니다. 토큰 유출 및 암호 재설정의 2단계 공격을 포함합니다.
 yuxblank/cve-2022-2466---request-context-not-terminated-with-graphql
CVE-2022-2466에 대한 개념 증명으로, Quarkus/SmallRye에서 인증되지 않은 GraphQL 요청 컨텍스트 종료를 시연하여 권한 부여 검사를 우회합니다.
 0xf3d0rq/cve-2017-7921
CVE-2017-7921은 2017년에 처음 공개된, 여러 Hikvision IP 카메라 및 DVR 모델에 영향을 미치는 심각한 취약점입니다(CVSS 점수: 9.8). 이 취약점은 부적절한 인증 결함으로 인해 인증되지 않은 원격 공격자가 로그인 메커니즘을 우회하고…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Proof-of-Concept(PoC)로, JWE(JSON Web Encryption)를 사용하는 pac4j-jwt 기반 애플리케이션에 영향을 미치는 인증 우회 취약점을 위한 것입니다.
 phaedrik/cve-2023-23397-poc
내부에서 사용하기 위해 만든 CVE-2023-23397 Outlook NTLM 취약점에 대한 두 개의 PoC입니다.