
 #1

 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMaker 인증 우회를 통한 비인증 RCE. 탐지 스크립트, 우회 데모, RCE 체인 PoC 및 IDS 규칙.
 nxploited/cve-2025-13390
WP Directory Kit <= 1.4.4 - 인증 우회로 계정 탈취를 통한 권한 상승
 abdugafforov-bobur/cve-2026-54415-poc
CVE-2026-54415에 대한 PoC — Azuriom CMS (<1.2.11) 취약한 접근 제어 → 계정 탈취
 joshuavanderpoll/cve-2024-56348
Go 기반 CVE-2024-56348 익스플로잇으로 JetBrains TeamCity 인증 우회 및 원격 코드 실행을 대상으로 합니다. 자격 증명 없이 대화형 셸, 리버스 셸, 파일 읽기/쓰기, 단일 명령 실행을 제공합니다.
 caginkyr/cve-2026-7671
CVE-2026-7671에 대한 개념 증명으로, Tornet 스쿠터 Android 앱의 /TwoFactor 엔드포인트에 속도 제한이 없어 OTP 무차별 대입 공격을 시연합니다.
 watchtowrlabs/watchtowr-vs-progress-sharefile-cve-2026-2699
CVE-2026-2699 Progress ShareFile 인증 우회 탐지 아티팩트입니다. 취약점 확인을 위해 /ConfigService/Admin.aspx에 GET 요청을 전송합니다.
 initroot/cve-2022-23342
Hyland OnBase의 로그인 엔드포인트 응답 차이를 통한 Active Directory 사용자 이름 열거 취약점의 개념 증명으로, 인증되지 않은 사용자 정찰을 가능하게 합니다.
 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki Customizer Framework - 비인증 계정 탈취 (CVSS 9.8)
 omribaso/cve-2022-22845-exploit
CVE-2022-22845 익스플로잇 - QXIP SIPCAPTURE Homer-App 1.4.27까지의 인증되지 않은 관리자 권한 탈취
 judgedbykira/cve-2026-20896-gitea-authentication-bypass
Gitea의 CVE-2026-20896 인증 우회 취약점을 악용하기 위한 설명과 PoC입니다. Gitea 인스턴스의 유효한 사용자에 대한 세션 토큰을 탈취할 수 있습니다.
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
None 보안 정책을 사용하는 OPC UA 인증 우회용 개념 증명 익스플로잇으로, 산업 제어 데이터에 대한 비인가 읽기/쓰기 액세스를 시연하는 시뮬레이션 서버를 포함합니다.
 jenderal92/zimbra-valid-login-checker
Zimbra 웹메일 로그인 페이지에서 사용자 이름/비밀번호 조합을 테스트하여 보안 평가 및 비밀번호 감사를 수행하는 경량 Python 스크립트입니다.
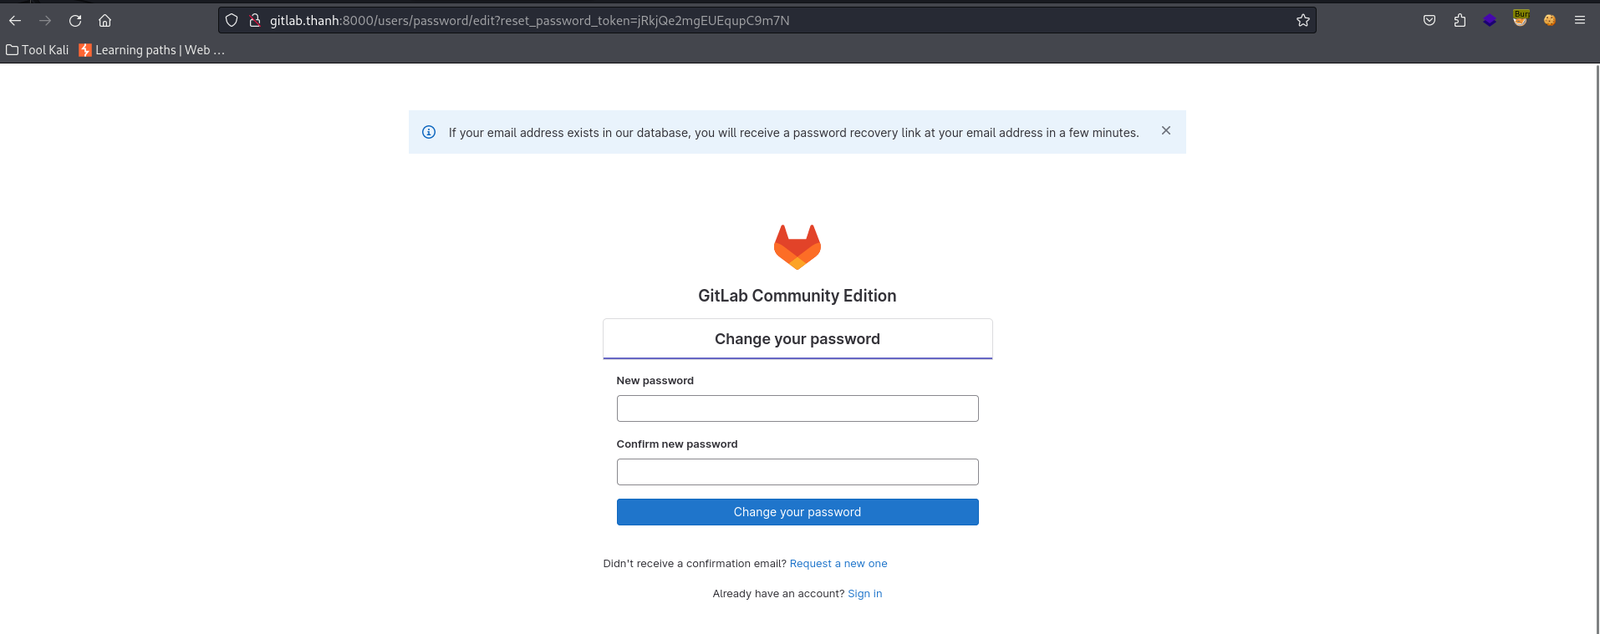 thanhlam-attt/cve-2023-7028
CVE-2023-7028을 통한 GitLab 계정 탈취용 익스플로잇으로, 공격자 이메일을 주입하여 비밀번호 재설정 토큰을 받음으로써 비밀번호 재설정 우회를 시연합니다.
 ull0a/cve-2026-50751
Check Point Remote-Access VPN(IKEv1)의 인증서 인증 우회.
 ull0a/cve-2024-55591-poc
# CVE-2024-55591 (Fortinet FortiOS 인증 우회)에 대한 Go 교육용 구현 보안 연구, 취약점 평가, WebSocket 기반 인증 우회 메커니즘 이해를 위해 설계되었습니다.
 yym8538/cve-2026-25253
OpenClaw의 CVE-2026-25253에 대한 개념 증명 익스플로잇: 조작된 gatewayUrl이 Control UI 게이트웨이 토큰을 유출하여 무단 게이트웨이 접근과 1-클릭 원격 코드 실행을 가능하게 합니다.
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
CVE-2026-23009에 대한 개념 증명(PoC)으로, pynetdicom을 사용해 취약한 PACS 서버에 인증 없이 DICOM 이미지를 주입하는 방법을 시연하며, 시뮬레이션된 C-STORE SCP와 익스플로잇 스크립트를 포함합니다.









