
 #1

 on3sk-0x1/cve-2026-19900-poc
CVE-2026-19900에 대한 개념 증명 익스플로잇으로, LB-LINK X-PRO 라우터의 인증 우회 및 원격 코드 실행 취약점으로, 조작된 null 사용자 쿠키를 통해 명령 실행을 허용합니다.
 gagaltotal/cve-2026-82329-poc
CVE-2026-82329(JFrog Artifactory)에 대한 PoC 및 검증 도구입니다. 빈 서명 키로 JWT를 위조하여 관리자 토큰을 획득하고, 접근 권한을 검증하며, 스레드를 이용한 다중 대상 스캔을 지원합니다.
 oscerd/cve-2026-66908
Apache Camel JWT 인증 우회(CVE-2026-66908)를 재현하는 개념 증명(PoC) 리프로듀서로, camel-platform-http-main에서 누락된 iss/aud 검증을 시연하며 Docker 기반 설정 및 검증 단계를 포함합니다.
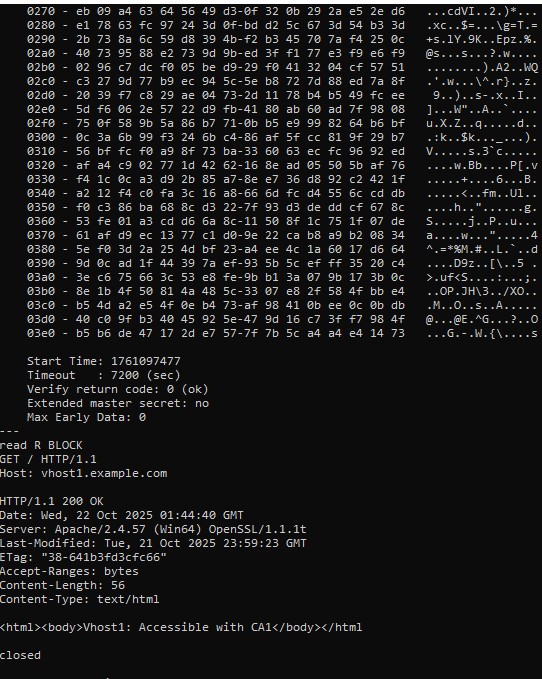 absholi7ly/cve-2025-23048-poc
Apache HTTP Server 2.4.35 – 2.4.63 버전은 서로 다른 `SSLCACertificateFile` 지시문을 사용하는 가상 호스트 간에 TLS 1.3 세션 재개가 사용될 때 클라이언트 인증서 인증 우회에 취약합니다.
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
Zyxel 캡티브 포털 소셜 로그인에 영향을 미치는 CVE-2026-8508에 대한 공개 라이트업, PoC 및 에뮬레이션 자료입니다.
 oscerd/cve-2026-46455
CVE-2026-46455 재현기 — Apache Camel camel-keycloak의 TokenVerifier.IS_ACTIVE 검사 누락(만료된 액세스 토큰 허용)
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Active Directory 사용자 열거 (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/
 squeeze440/linux-entra-sso-poc
PoC — linux-entra-sso에서 Entra ID PRT SSO 쿠키 유출을 가능하게 하는 origin 검증 오류 (GHSA-g9vc-5j77-f2cm, CVE-2026-87005, CVSS 5.3).
 ivanesk315/cve-2026-53519
CVE-2026-53519를 재현하는 Docker 랩으로, Nezha Dashboard의 인증 전 경로 순회 취약점으로 jwt_secret_key가 유출되어 JWT 위조 및 관리자 탈취가 가능하다.
 ivanesk315/cve-2026-18963
CVE-2026-18963에 대한 Docker 기반 실습 환경 및 Python 익스플로잇으로, 이메일 인증 우회를 통해 계정 탈취를 가능하게 하는 Keycloak 비밀번호 재설정 흐름 우회 취약점입니다.
 bombobombone/cve-2026-73311
XenForo 2.3.13 이전 버전에서 OAuth2 인증 코드 재사용을 시연하는 개념 증명 익스플로잇으로, 토큰 재생 및 다중 토큰 패밀리를 허용합니다.
 squeeze440/cve-2026-73519-wolfstack-poc
CVE-2026-73519 - WolfStack 하드코딩 클러스터 시크릿으로 인한 인증되지 않은 RCE (CVSS 9.8) PoC
 bombobombone/cve-2026-73312
# CVE-2026-73312 개념 증명 및 기술 문서 XenForo 2.3.13 이전 버전의 OAuth2 리프레시 토큰 재사용 취약점에 대한 개념 증명 및 기술 문서입니다. 이 문제를 테스트하기 위한 Python 스크립트가 포함되어 있습니다.
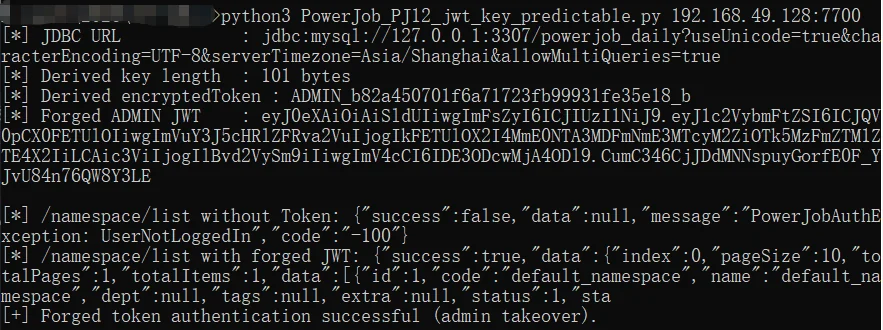 unpredictable21/cve-2026-75431_powerjob_jwt_key_predictable
PowerJob Server의 심각한 JWT 서명 키 예측 가능성 취약점을 시연하며, 오프라인 키 유도 및 토큰 위조를 통해 관리자 계정 탈취와 OpenAPI 인증 우회를 가능하게 합니다.
 xiaoxiaoranxxx/cve-2025-70829
Datart v1.0.0-rc.3의 정보 노출 취약점으로 인해 인증된 공격자가 사용자 지정 H2 JDBC 연결 문자열을 통해 민감한 데이터에 접근할 수 있습니다.
 captain-v-hook/poc-for-cve-2021-38540-
중요 구성 요소에 대한 인증 누락 CVE-2021-38540
 horkimhab/cve-2026-psa-2026-00043-1
Proxmox VE 7.0-8.0.3에서 인증되지 않은 루트 인증 우회를 위한 개념 증명 익스플로잇으로, 공인된 보안 테스트 및 교육용 연구를 위해 제작되었습니다.









