
 #1

 muhammad-usama-sardar/intra-handshake-fail
IETF 인터넷 드래프트로, 증명된 TLS 핸드셰이크에서의 초기 증명 위험을 분석하고 CVE-2026-33697을 문서화하며 기밀 컴퓨팅을 위한 프로토콜 완화 방안을 제안한다.
 lovechoudoufu/about_cobaltstrike4.5_cdf
Cobalt Strike 4.5 버전 크랙, checksum8 특징 제거, BeaconEye 우회, 오류 경로로 인한 stage 노출 수정, TOTP 2단계 인증 추가, CVE-2022-39197 등 수정
 mauroeldritch/lempo
LEMPO (Ldap Exposure on POrtainer)는 CVE-2018-19466 (Portainer의 LDAP 자격 증명 노출)에 대한 익스플로잇입니다. DevFest Siberia 2018에서 소개됨.
 gh-ost00/cve-2024-28987-poc
웹 헬프 데스크 하드코딩된 자격 증명 취약점 (CVE-2024-28987)
 its-arun/cve-2020-35682
CVE-2020-35682에 대한 개념 증명(PoC) 익스플로잇: ManageEngine ServiceDesk Plus의 SAML 인증 우회로 관리자 권한 상승 및 원격 코드 실행을 가능하게 합니다.
 rbih-boulanouar/cve-2024-4040
CVE-2024-4040에 대한 개념 증명 익스플로잇으로, CrushFTP의 서버 측 템플릿 인젝션을 통해 인증되지 않은 파일 읽기, 인증 우회 및 원격 코드 실행이 가능합니다.
 d3n14ld15k/cve-2024-11680_poc_exploit
이 저장소에는 ProjectSend r1605 및 이전 버전의 치명적인 취약점인 CVE-2024-11680에 대한 개념 증명(PoC) 익스플로잇이 포함되어 있습니다. 이 익스플로잇은 권한 설정 오류(Privilege Misconfiguration) 문제로 인한…
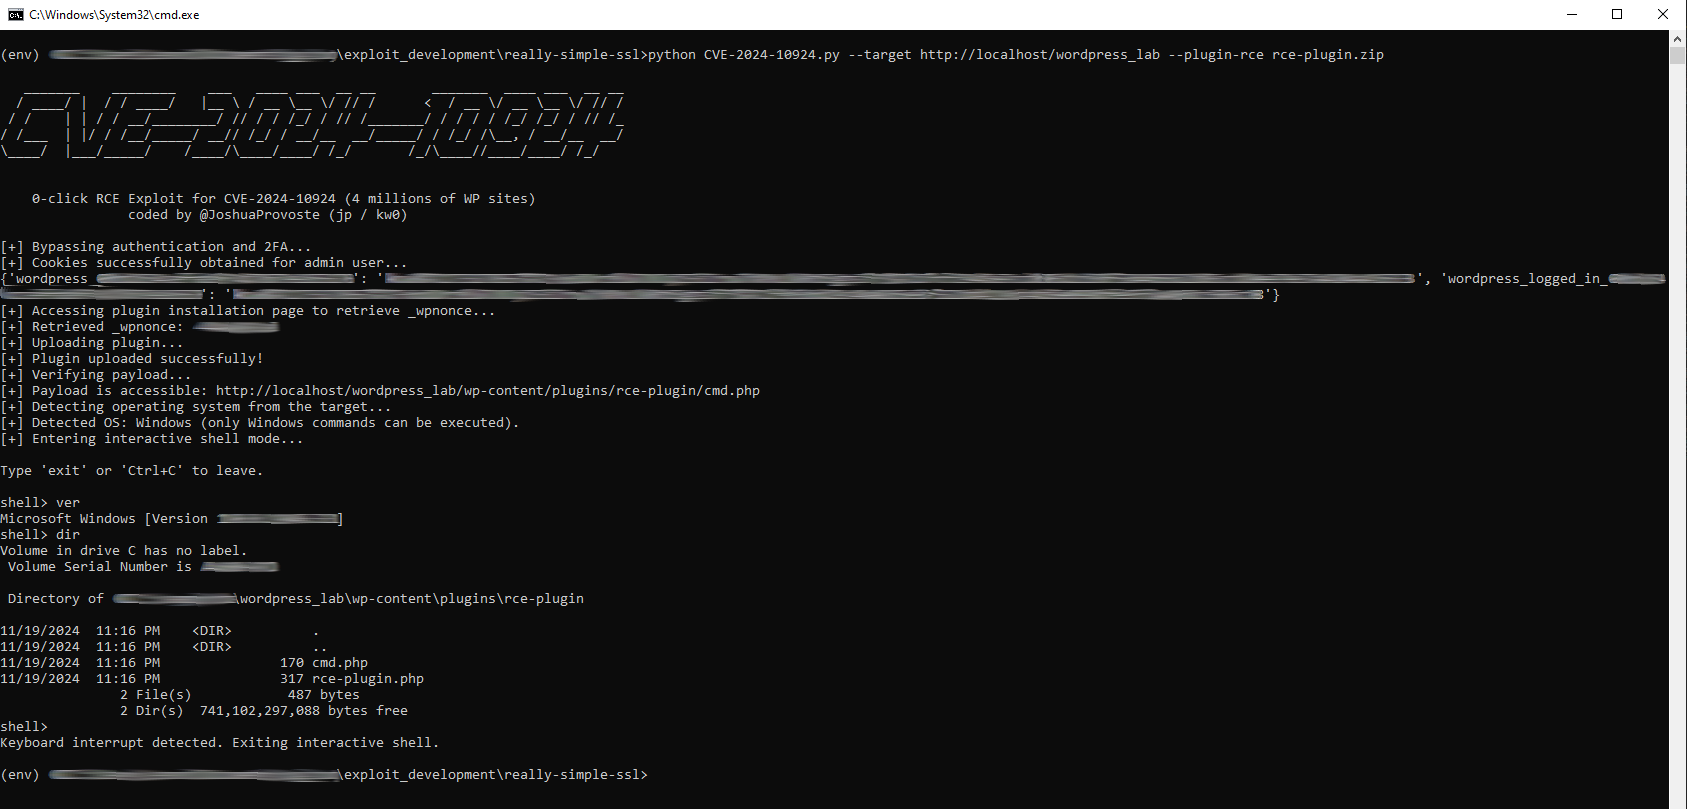 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
인증되지 않은 인증 우회를 통한 CVE-2024-10924 RCE 익스플로잇. Really Simple Security WordPress 플러그인의 인증 및 2FA 우회를 악용하여 관리자 사용자를 가장하고, 악성 플러그인을 업로드한 뒤 대화형 셸을 통해 원격 명령…
 cyberauth/cve-2026-20079
fingerprint, check, proof 및 대화형 exploit 모드를 사용하여 Cisco Secure FMC를 대상으로 CVE-2026-20079 인증 우회-루트-RCE 체인을 구현합니다.
 zux0x3a/adfly
Active Directory 쿼리 도구 사용하여 LDAP 프로토콜 , 레드 팀원 / 침투 테스터가 사용자 자격 증명을 검증하고 , AD 사용자 , AD 그룹에 대한 정보를 검색하는 데 도움을 줍니다.
 d0rb/cve-2024-41107
Apache CloudStack 4.5.0–4.18.2.1 및 4.19.0.0–4.19.0.2 버전의 SAML 인증 우회를 대상으로 하는 CVE-2024-41107용 개념 증명 익스플로잇.
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud SSO(Single Sign On)는 FortiGate/FortiManager/FortiAnalyzer를 등록하면 기본적으로 활성화되는 기능으로, 심각한 인증 우회 취약점을 포함하고 있습니다.
 seckatie/cve-2019-8978
Banner Web Tailor 및 Banner Enterprise Identity Services 취약점 공개
 dongpohezui/cve-2021-33045
Dahua 카메라 인증 우회(CVE-2021-33045)를 위한 익스플로잇으로, mitmproxy를 사용하여 /RPC2_Login 로그인 요청을 가로채고 수정합니다.

 opfour/op4
터미널 기반 암호화 메신저로, 포스트퀀텀 암호화, Double Ratchet 프로토콜, Tor 익명성을 제공합니다. duress passphrase, deniable authentication, seccomp-bpf 및 mlockall을 통한 OS 수준 강화 기능을…
 mavlevin/d-link-cve-2021-27342-exploit
CVE-2021-27342 취약점에 대한 익스플로잇 (telnet 인증 무차별 대입 공격 보호 우회)









