
 #1
MFA, SSO, passwordless, biometric, and identity provider tools.
Kitploit 추천

 dinosn/cve-2026-82329-jfrog-artifactory
# CVE-2026-82329 재현 가능한 Docker 랩 및 Python PoC JFrog Artifactory의 인증되지 않은 인증 우회(auth-bypass) 취약점으로 관리자 계정 탈취로 이어지는 CVE-2026-82329에 대한 재현 가능한 Docker…
 lazaars/ultrarealy_with_cve-2019-1040
CVE-2019-1040 익스플로잇을 지원하는 UltraRealy 도구의 업데이트 버전
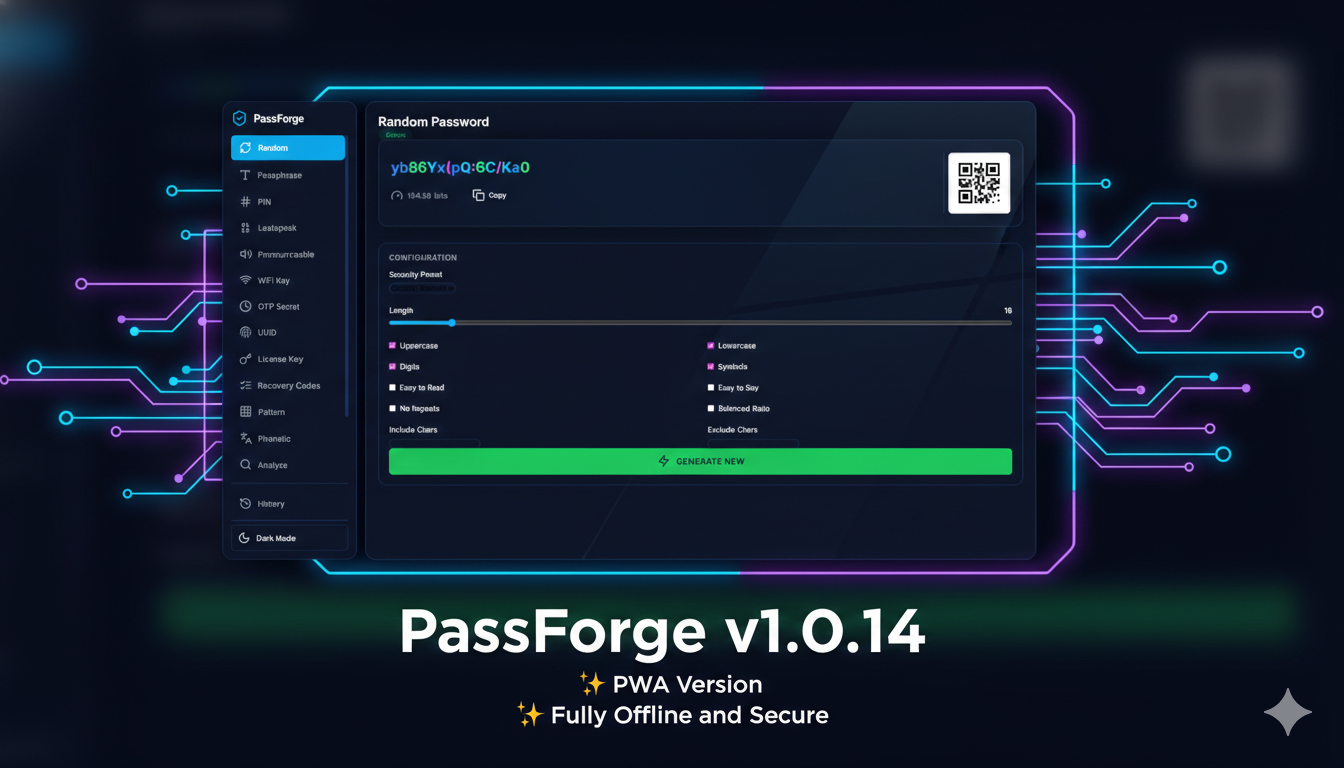 krishnakanthb13/password_generator
17가지 생성 모드, 엔트로피 투명성 및 포괄적인 사용자 지정 옵션을 갖춘 프로덕션 준비 완료, 암호학적으로 안전한 암호 생성기 CLI.
 wantasticapp/wantasticcore
AIO 클라우드 관리 서버
 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
Python 기반 Ivanti Sentry 인증 우회 및 원격 코드 실행 취약점(CVE-2026-10520, CVE-2026-10523) 탐지 아티팩트 생성기입니다. 취약한 엔드포인트에 대한 명령 실행 확인을 자동화합니다.
 alex188dot/agensic
암호화 기반 터미널 포렌식 및 AI 에이전트용 세션 재생. 모든 명령을 출처 레이블, 재생 가능한 세션 및 Git 시간 여행과 함께 추적, 서명 및 감사합니다. 로컬 SQLite 저장소 및 비밀 정보 수정을 통한 프라이버시 우선.
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG는 PKCS#11, SSH-agent, Pageant 및 CNG/Smartcard를 단일 강력한 바이너리로 통합하는 독립적이고 초경량이며 의존성이 없는 Windows 에이전트입니다. 까다로운 환경을 위해 설계되어 네이티브…
 garrettfoster13/cve-2025-59501
CVE-2025-59501 POC 코드
 doyensec/cve-2022-39299_poc_generator
취약한 버전의 passport-saml을 사용하는 SAML SSO 통합에서 인증을 우회하는 간단한 CVE-2022-39299 PoC 익스플로잇 생성기
 taroballzchen/cve-2022-40684-metasploit-scanner
Fortinet 제품에서 대체 경로 또는 채널을 사용한 인증 우회
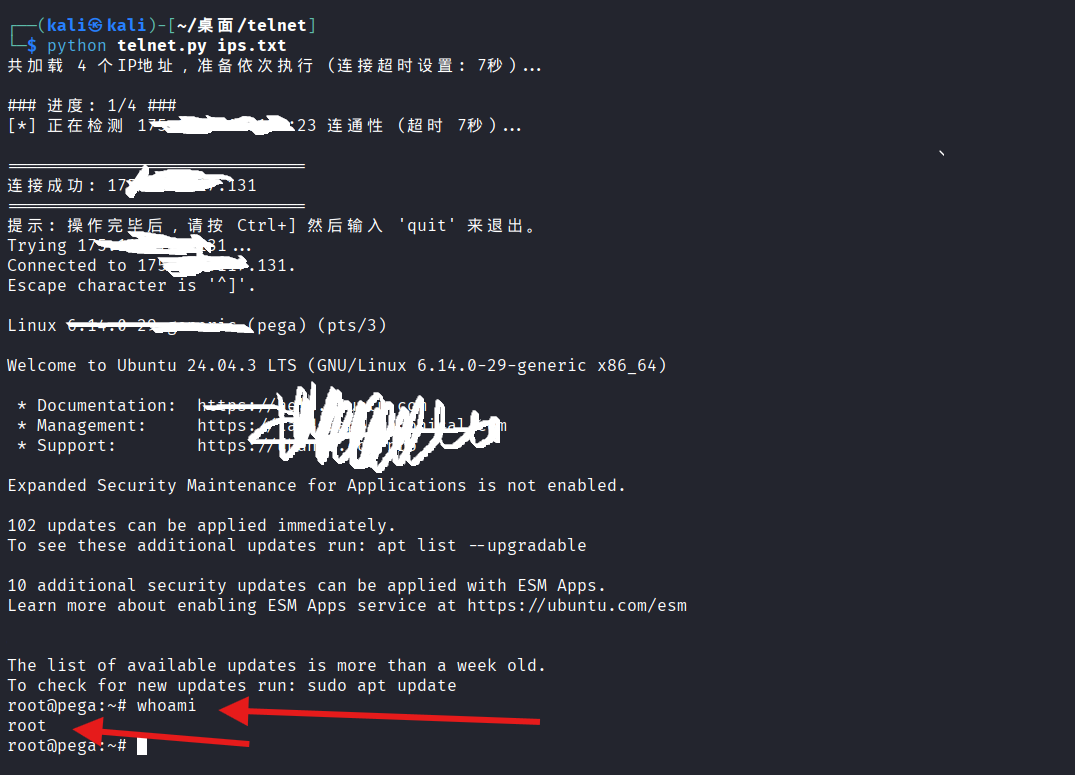 parameciumzhang/tell-me-root
CVE-2026-24061 Telnet 인증 우회를 위한 배치 스캐너로, 포트 활성 상태 확인과 승인된 침투 테스트를 위한 자동화된 페이로드 시도를 포함합니다.
 ekomssavior/telnet_scan
스캐너/익스플로이터 CVE-2026-24061 & CVE-2026-32746
 kljunowsky/cve-2022-40684-poc
Fortinet FortiOS, FortiProxy 및 FortiSwitchManager에 영향을 미치는 CVE-2022-40684용 익스플로잇
 prot0tw/keycloak_cve-2026-18963_poc
이 저장소는 cve-2026-18963의 PoC입니다. 합법적인 제품(랩, 로컬 등)에서만 사용하세요.
 synacktiv/cachedata_decrypt
Windows EntraId CacheData를 BF(무차별 대입)하고 복호화하는 간단한 툴킷
 imancybersecurity/cve-2023-27350-poc
CVE-2023-27350에 대한 개념 증명 익스플로잇으로, PaperCut MF/NG 인쇄 관리 소프트웨어의 인증 우회를 대상으로 합니다. 대상 발견 및 자동화된 익스플로잇을 위한 Shodan 검색어를 포함합니다.
 am-i-being-pwned/pgp-tools
PGP 암호화, 복호화 및 서명을 위한 오픈소스 브라우저 확장 프로그램. WebAuthn PRF 잠금 해제, Argon2id 비밀번호 보호 및 메모리 제로화 기능을 갖춘 Rust/WASM 엔진.
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS 인증 없는 RCE + ..%2f 인증 우회를 통한 파일 읽기 (CVSS 10.0, KEV, Mirai ITW)








