
 #1
Tools for testing and implementing authentication mechanisms (e.g., MFA, SSO) and authorization policies.
Kitploit 추천
 jweny/shiro-cve-2020-17523
Apache Shiro(CVE-2020-17523)의 두 가지 인증 우회 기법 분석과 재현 가능한 익스플로잇 환경 및 상세한 근본 원인 분석
 7hepr0fess0r/adcsdevilcom
SMB를 통해 DCOM을 사용하여 ADCS에서 인증서를 요청하는 C# 도구입니다. 이 도구를 사용하면 MS-WCCE 프로토콜과 DCOM을 통해 CA 서버에서 X.509 인증서를 원격으로 요청할 수 있으며, SMB를 직접 사용하여 기존의 endpoint mapper…
 sinsinology/cve-2024-29849
Veeam Backup Enterprise Manager 인증 우회 (CVE-2024-29849)
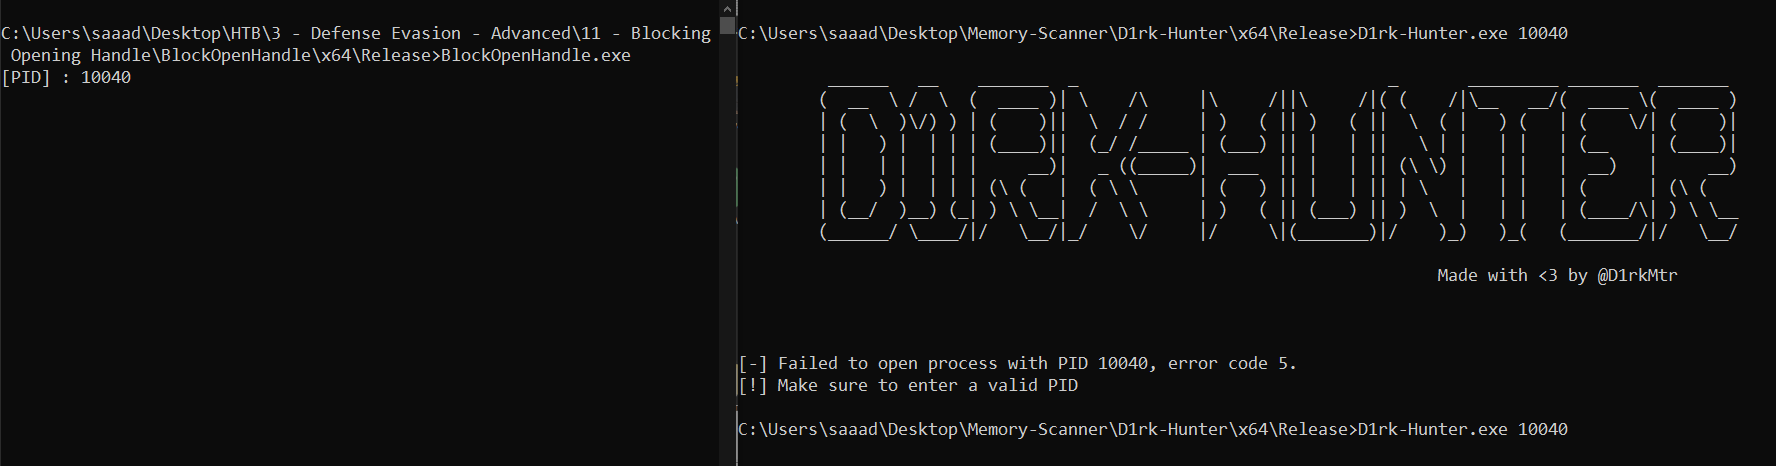 saadahla/blockopenhandle
프로세스에 HANDLE을 열려는 모든 프로세스를 차단합니다. 오직 SYTEM만이 프로세스에 대한 핸들을 열 수 있습니다. 이를 통해 원격 메모리 스캐너를 피할 수 있습니다.
 wardgate/wardgate
AI 에이전트를 위한 보안 게이트웨이 - 자격 증명 격리 API 프록시 및 정책 기반 원격 실행(인클레이브). 피해 반경을 줄이세요!
 tuskira/ai-agent-gateway
MCP 도구 호출과 LLM 트래픽을 보안, 거버넌스, 관찰하는 오픈소스 게이트웨이로, API 키 인증과 모니터링용 관리자 콘솔을 제공합니다.
 w01fh4cker/screenconnect-authbypass-rce
ConnectWise ScreenConnect의 CVE-2024-1708 및 CVE-2024-1709용 익스플로잇 스크립트로, 인증 우회와 사용자 생성 및 프록시 지원을 통한 원격 코드 실행을 가능하게 합니다.
 manuelberrueta/flowanalyzer
FlowAnalyzer는 OAuth 2.0 플로우와 OpenID Connect(OIDC)를 포함한 테스트 및 분석을 돕는 도구입니다.
 secureworks/whiskeysamlandfriends
Golden SAML 토큰, Kerberos 티켓 및 Azure 액세스 토큰을 생성하여 페더레이션 ID 시스템을 악용하고 Azure 가상 머신을 열거하기 위한 Python 기반 프레임워크.
 mx-moth/flask-saml2
SAML 서비스 제공자 및 ID 제공자를 구축하기 위한 Flask 라이브러리
 portswigger/oauth-scan
OAUTHv2 및 OpenID 보안을 검증하는 데 유용한 Burp Suite 확장 프로그램
 aydinnyunus/cve-2025-29927
CVE-2025-29927 개념 증명
 henkru/cs-token-vault
인메모리 토큰 금고 BOF for Cobalt Strike
 lore-hex/quill-router
안전한 LLM 프록시를 위한 TrustedRouter.com 저장소
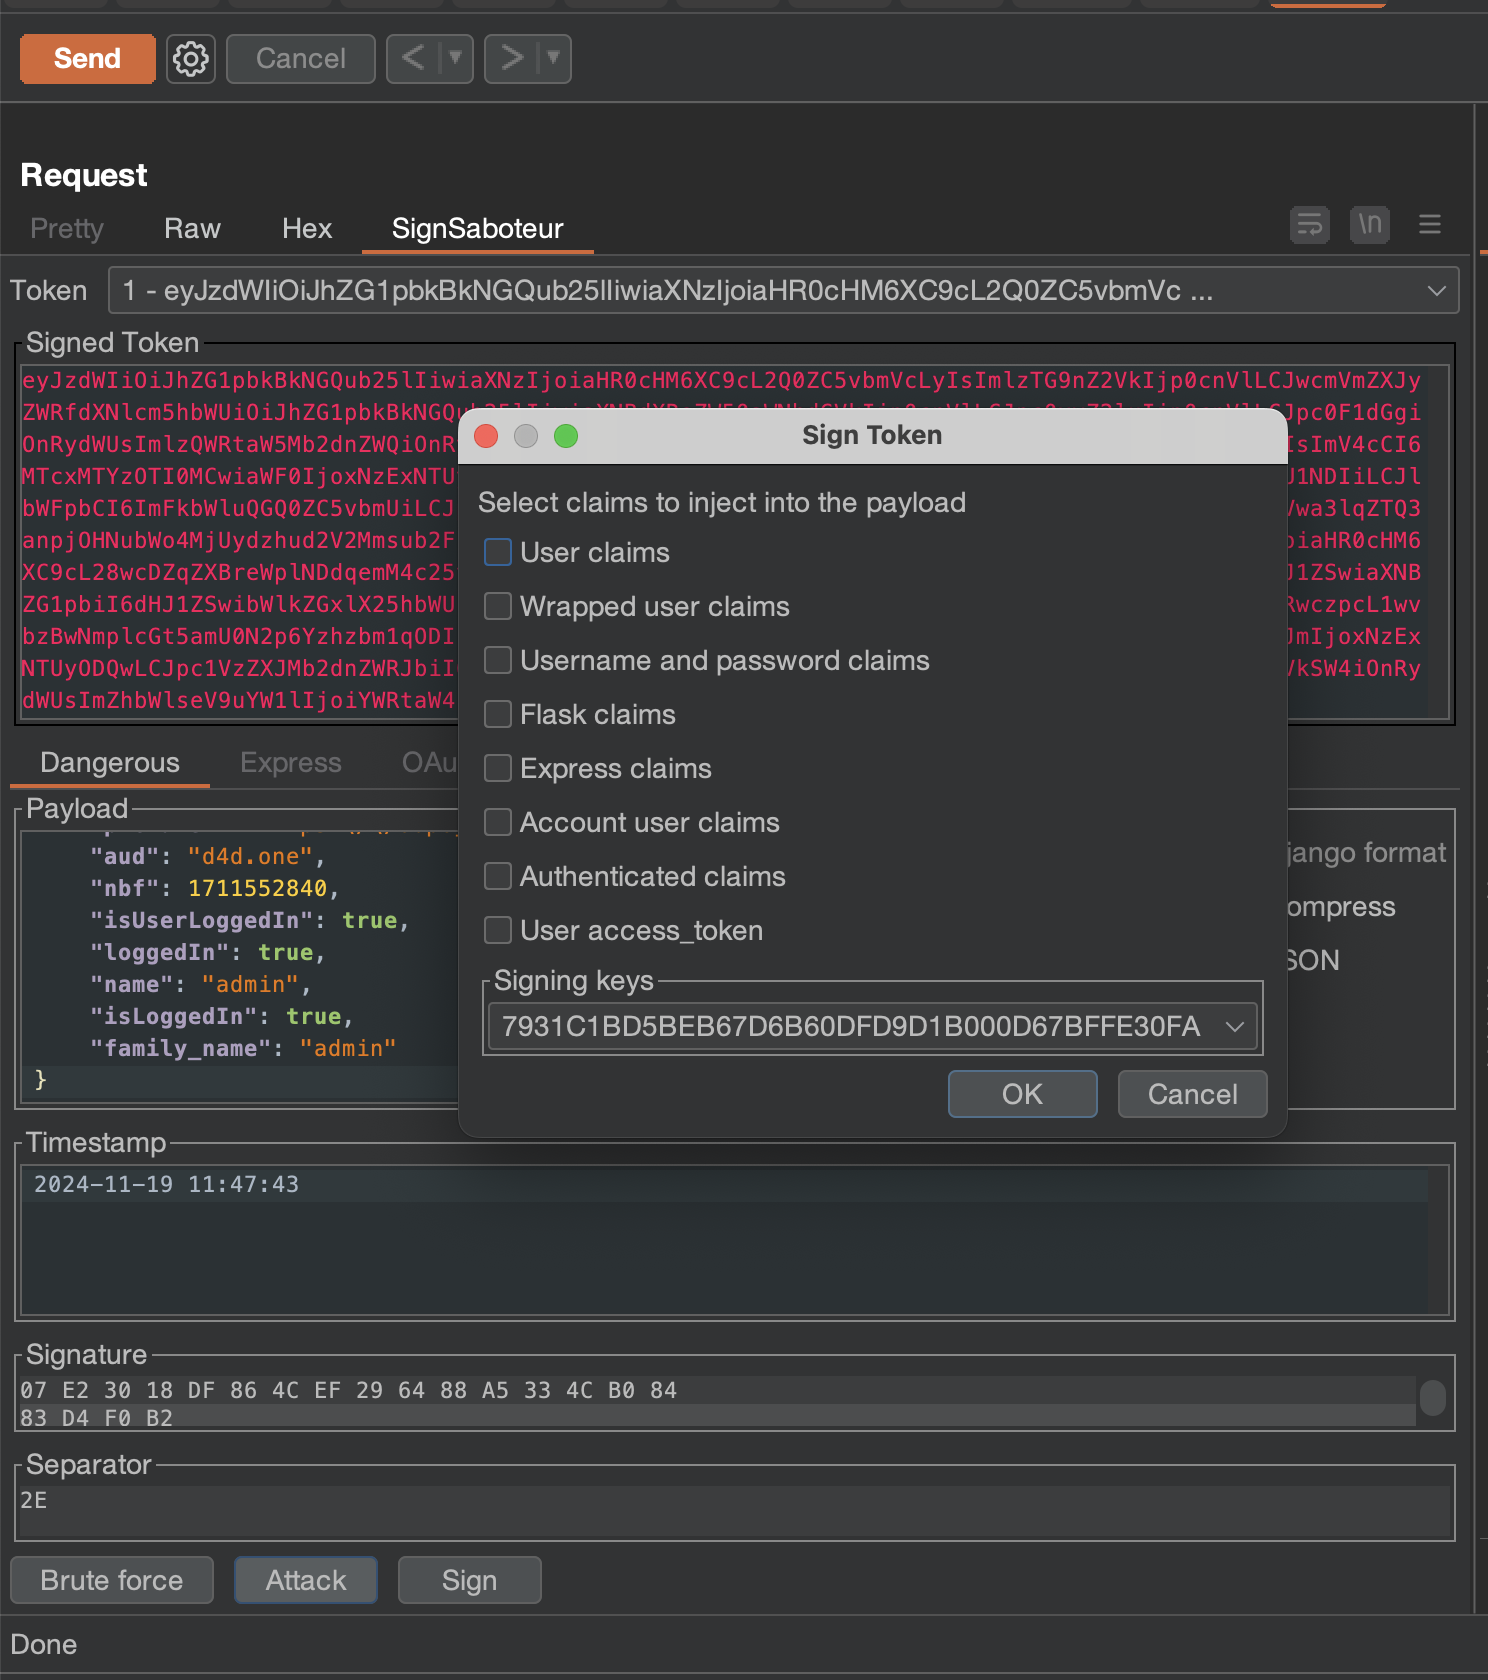 d0ge/sign-saboteur
SignSaboteur는 다양한 서명된 웹 토큰을 편집, 서명, 검증하기 위한 Burp Suite 확장 프로그램입니다.
 ymsniper/noeyes
보안 터미널 채팅. E2E 암호화, 제로 메타데이터 블라인드 포워더 서버. PyNaCl XSalsa20-Poly1305 + Ed25519 + 순방향 비밀성. 크로스 플랫폼 Python.
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040용 개념 증명 익스플로잇으로, JWT 토큰을 위조하고 인증을 우회하며 메타데이터를 자동으로 발견하고 SID 열거를 통해 사이트 관리자를 가장합니다.
 haidang-infosec/phantom-grid
eBPF 기반 능동 방어 시스템으로, Linux 서버를 기만형 허니팟으로 전환합니다. 투명 트래픽 리다이렉션, OS 핑거프린트 스푸핑, 커널 수준 DLP, Zero Trust SSH 접근(SPA)을 제공합니다.








