
 #1
Tools for testing and implementing authentication mechanisms (e.g., MFA, SSO) and authorization policies.
Kitploit 추천
 kc57/jitbit_helpdesk_auth_bypass
JitBit Helpdesk 설치에서 공유 비밀을 도출하여 인증 우회에 사용할 수 있는 유틸리티 (CVE-2017-18486)
 philippeabraxas-jpg/tbp-network
TBP 프로토콜의 이론과 구현을 통해 소규모에서 개방형 웹 네트워크에 이르는 네트워크화된 AI를 보호합니다
 berraesen/nextjs-middleware-auth-bypass-lab
이 실험실 환경을 처음부터 직접 구축했습니다. Next.js 애플리케이션 내에 로그인, 메인 페이지 및 관리자 페이지를 준비했습니다. 미들웨어로 인증 메커니즘을 구성한 후 Burp Suite를 사용하여 통제된 환경에서 CVE-2025-29927 취약점을 시연했습니다.
 mr-zapi/cve-2024-54085
CVE 2024-54085용 PoC일 뿐입니다.
 arvion-agent/next-cve-2025-29927
CVE-2025-29927 Next.js 미들웨어의 권한 우회
 digicred-oss/caos-os
Customer Assurance Operating System. 고객이 보내는 보안 설문지에 한 번만 답변하세요.
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — JFrog Artifactory 인증되지 않은 인증 우회("팬텀 조인 키" -> 위조된 서비스 관리자 토큰)
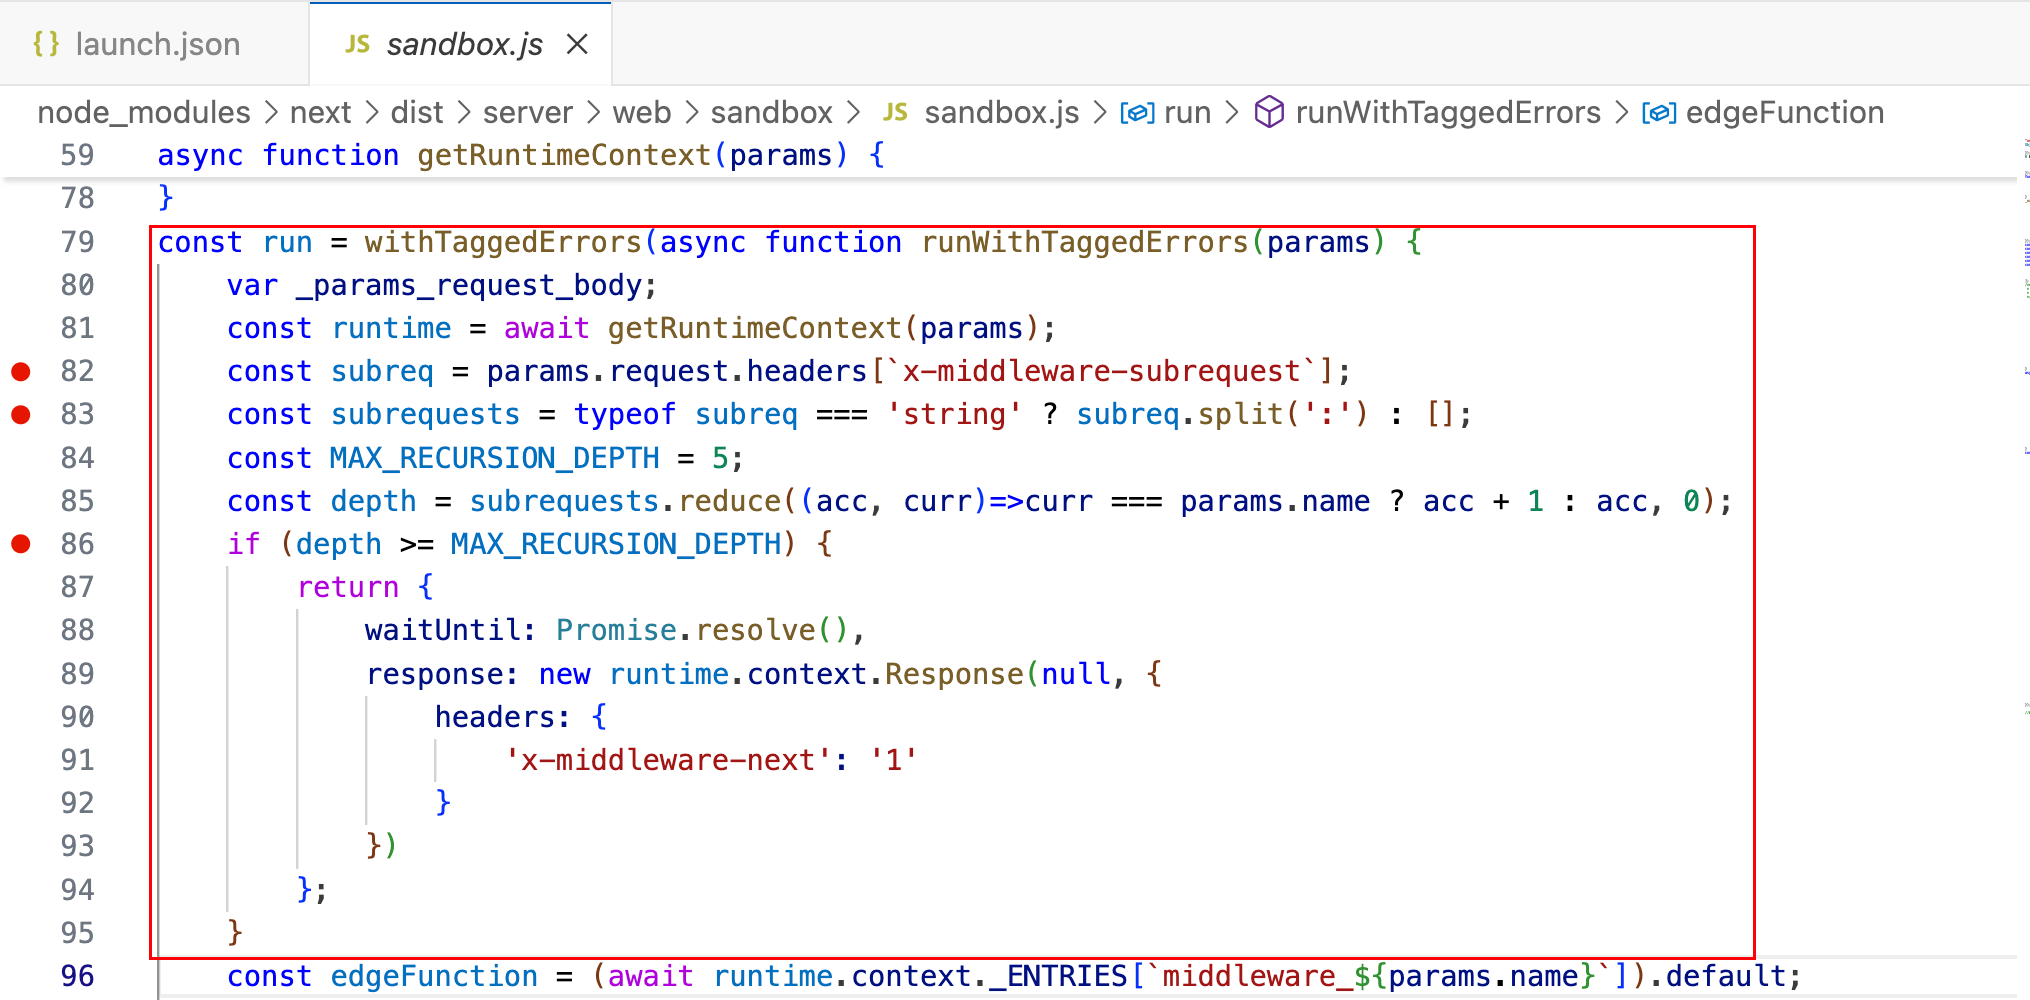 oyst3r1ng/cve-2025-29927
Next.js 미들웨어 인증 우회
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
CVE-2026-41940에 대한 익스플로잇으로, cPanel/WHM의 인증 우회 취약점으로, 세션 주입 및 JSON 캐시 승격을 통해 인증되지 않은 공격자가 루트 액세스 권한을 얻을 수 있습니다.
 fredevsec/cve-2026-0073
0-클릭 RCE 안드로이드 ADB TLS 무선 디버깅
 umakant76705/cve-2022-22978
Spring Security의 RegexRequestMatcher에서 CVE-2022-22978 권한 부여 우회에 대한 단계별 시연으로, 취약한 앱 설정, 페이로드 실행 및 수정 검증을 포함합니다.
 0xblackash/cve-2026-41940
CVE-2026-41940
 0xabdoulaye/cpanel-cve-2026-41940
CVE-2026-41940에 대한 개념 증명 익스플로잇으로, CRLF 주입을 통한 cPanel/WHM 인증 우회로 인증되지 않은 루트 액세스와 대화형 셸을 가능하게 하는 치명적인 취약점입니다.
 johanneslks/cve-2026-33186
gRPC-Go RBAC 권한 부여 정책 우회 (`:path` 슬래시 누락으로 인한) (인증 우회)
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - High - Remote - IDOR - 컨트롤러 JWT 하나가 플릿 토큰임
 rajsidwadkar/uap-protocol
도구 접근 및 에이전트 조정을 위한 통합 보안 우선 와이어 프로토콜. UAP는 Ed25519 서명 CapabilityCards, 필수 mTLS, Keycloak IdP 인증, 호출별 임시 Docker 샌드박싱을 통해 CVE-2025-49596 및 MCP 도구…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - 높음 - 원격 - 권한 잔존 - GET export-key 개인 키
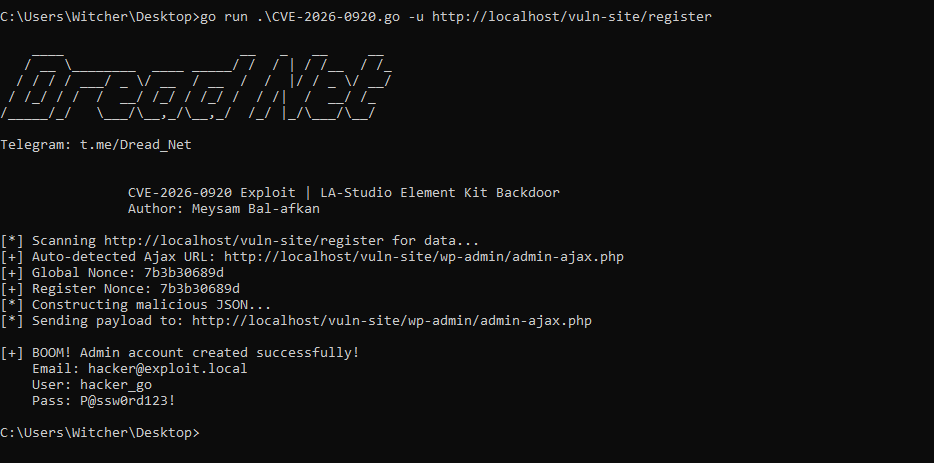 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
# CVE-2026-0920 LA-Studio Element Kit PoC 익스플로잇 LA-Studio Element Kit의 CVE-2026-0920에 대한 개념 증명 익스플로잇으로, 조작된 AJAX 요청을 통해 인증 없이 관리자 권한으로 권한 상승을 가능하게…








