
 #1
Tools for testing and implementing authentication mechanisms (e.g., MFA, SSO) and authorization policies.
Kitploit 추천
 0xdak/cve-2026-59243_exploit
REST API를 통해 제작된 DAG를 트리거하여 관리자 액세스 및 원격 코드 실행을 달성하는 Apache Airflow FAB OAuth 인증 우회(CVE-2026-59243) Exploit입니다.
 eqstlab/cve-2026-20896
Gitea Docker 이미지 인증 우회
 0xgh057r3c0n/cve-2026-41940
cPanel & WHM - 세션 파일 CRLF 주입을 통한 인증 우회
 zer0dayf/cve-2026-15013
CVE-2026-15013 익스플로잇: 알고리즘 혼동을 통한 인증되지 않은 SAML 인증 우회. SAML 응답을 위조하여 관리자 액세스 권한을 획득하고 웹쉘/리버스 셸을 배포합니다. 승인된 테스트 전용.
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
CVE-2026-22005에 대한 개념 증명(PoC)으로, 너무 짧은 폴링 간격을 통한 OAuth 2.0 디바이스 코드 피싱을 보여주며, 취약한 Flask 서버와 토큰 탈취를 위한 익스플로잇 흐름을 포함합니다.
 xenom0rph97/cve-2024-30896
InfluxDB의 권한 상승 취약점인 CVE-2024-30896에 대한 개념 증명 익스플로잇으로, allAccess 토큰 보유자가 권한 부여 토큰 목록을 통해 운영자 수준의 접근 권한을 얻을 수 있습니다.
 ilhomjonr/cve-2026-71518
Typemill 미디어 다운로드에서 경로 동등 URL 변형을 사용하여 역할별 제한 파일에 접근하는, 인증되지 않은 권한 부여 우회에 대한 Advisory 및 PoC입니다.
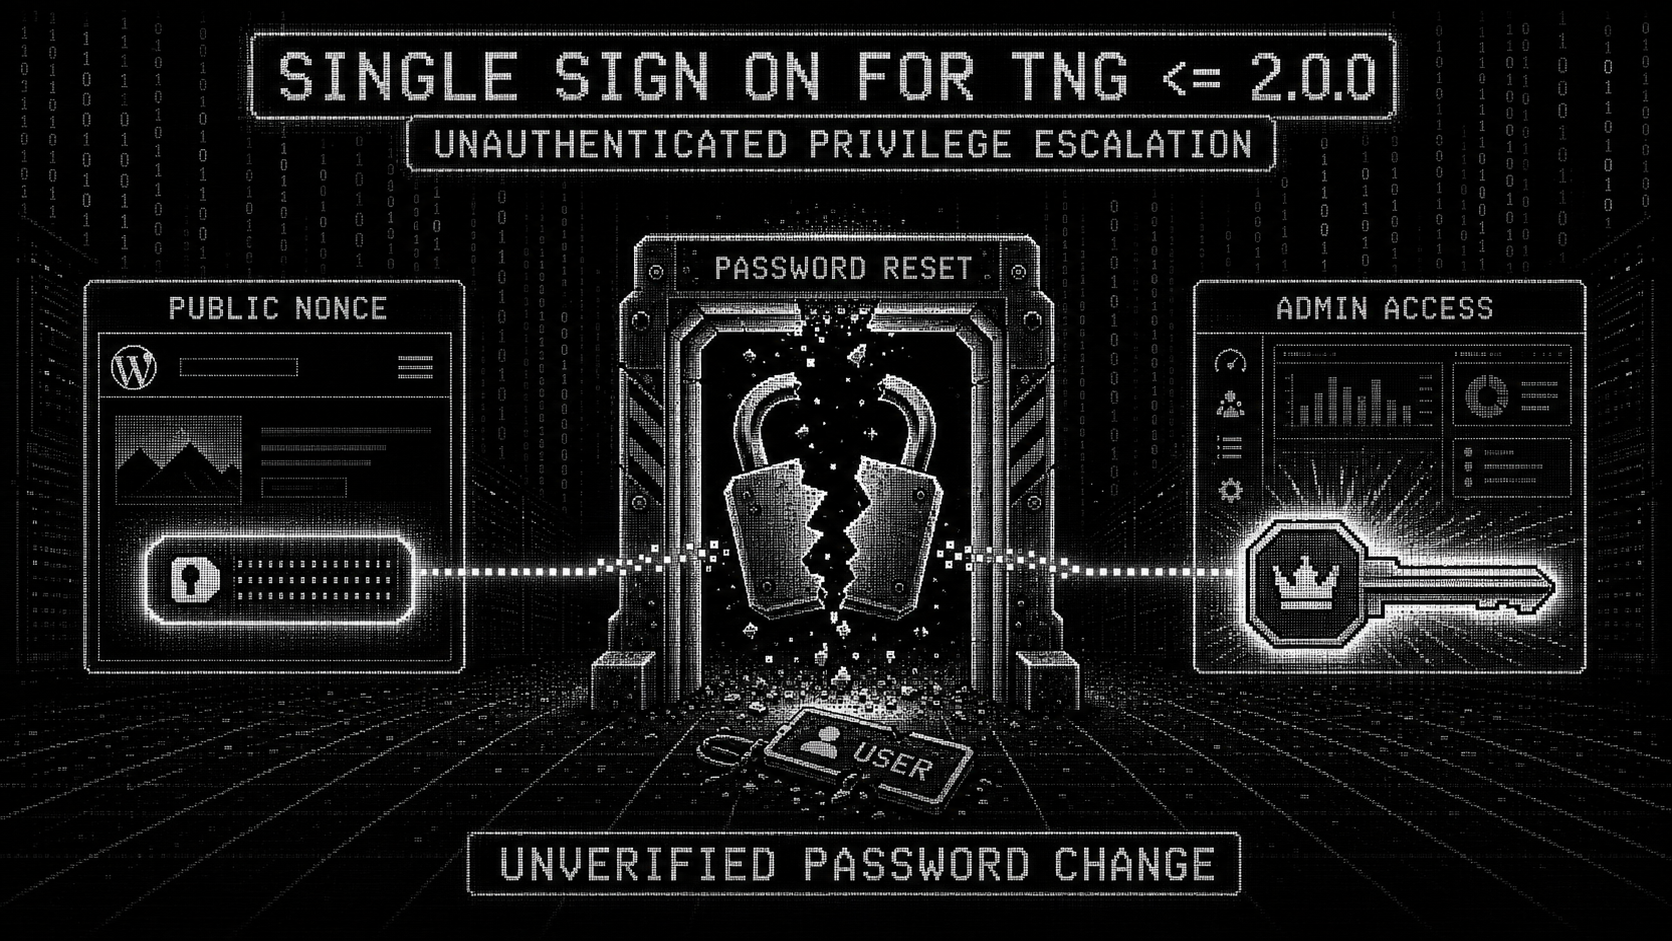 instructor-admin/cve-2026-15964-poc
CVE-2026-15964용 PoC 및 검사기 - WordPress 플러그인 Single Sign On For TNG <= 2.0.0의 인증되지 않은 비밀번호 변경 (CVSS 9.8)
 mrcord77/rust_citadel
X25519 + ML-KEM-768과 AES-256-GCM을 결합한 포스트퀀텀 하이브리드 암호화 라이브러리
 sag-asab/cve-2026-19598
WordPress용 사용자 정의 콘텐츠 유형 및 필드 플러그인
 krakeneu/cve-2026-54121-certighost
CVE-2026-54121(CertiGhost) MachineAccountQuota가 없는 POC
 0xgh057r3c0n/cve-2025-34077
인증되지 않은 관리자 세션 하이재킹을 위한 Poc - Pie Register Plugin (≤ 3.7.1.4)
 0xterror/cve-2026-8181
조작된 Authorization 헤더를 통해 비인증 관리자 가장을 허용하는 WordPress Burst Statistics 인증 우회 Exploit PoC입니다.
 synacktiv/sap_logon_ticket
SAP의 SSO 메커니즘인 로그온 티켓(Logon Tickets)과 관련된 일반 툴킷
 bombobombone/cve-2026-73309
# CVE-2026-73309 개념 증명 및 기술 문서 XenForo 2.3.13 이전 버전의 OAuth2 인증 우회 취약점에 대한 개념 증명(PoC) 및 기술 문서입니다. Python 스크립트를 통해 빈 클라이언트 시크릿(client-secret)과 PKCE 검증…
 bombobombone/cve-2026-73317
CVE-2026-73317에 대한 개념 증명 익스플로잇 및 기술 문서로, XenForo의 인증 우회 취약점으로, 제한된 관리자가 ACP 캐시 재구축 디스패처를 통해 다른 사용자로 콘텐츠를 승인할 수 있게 합니다.
 george0papasotiriou/cve-2026-21017-ldap-anonymous-bind-privilege-escalation
LDAP 익명 바인드 권한 상승을 위한 Python 개념 증명(PoC)으로, 안전하지 않은 ACL을 시뮬레이션하여 인증되지 않은 LDAP 바인드를 통해 관리자 사용자를 생성합니다.
 nxploited/cve-2025-5288
Wordpress REST API | Custom API Generator For Cross Platform And Import Export In WP 1.0.0 - 2.0.3 - 인증 누락으로 인한 인증되지 않은 권한 상승








