
 #1
API testing, fuzzing, schema validation, authentication testing, and gateway security tools.
Kitploit 추천
 h1thub/cve-2024-46635
CVE-2024-46635에 대한 개념 증명: GongZhiDao System의 API 엔드포인트에서 부적절한 입력 검증 취약점으로 인증 없이 민감한 사용자 정보를 노출합니다.
 manuelberrueta/flowanalyzer
FlowAnalyzer는 OAuth 2.0 플로우와 OpenID Connect(OIDC)를 포함한 테스트 및 분석을 돕는 도구입니다.
 0xdad0/papimonitor
Android 앱용 Frida 기반 런타임 API 모니터로, 사전 정의된 또는 사용자 정의 카테고리에서 호출된 API, 매개변수, 반환 값 및 호출 출처를 기록합니다.
 cappricio-securities/appspec-yaml-leaks
Appspec YML 및 YAML 누출
 tadhglewis/apollo-koa-minimal
GraphQL 취약점 공개: CVE-2023-26144
 oh-az/noargs
Windows API 후킹 도구로, Detours 라이브러리와 PEB 조작을 통해 프로세스 인수를 동적으로 스푸핑 및 은닉하여 레드 팀 작전에서 은밀한 프로세스 생성을 가능하게 합니다.
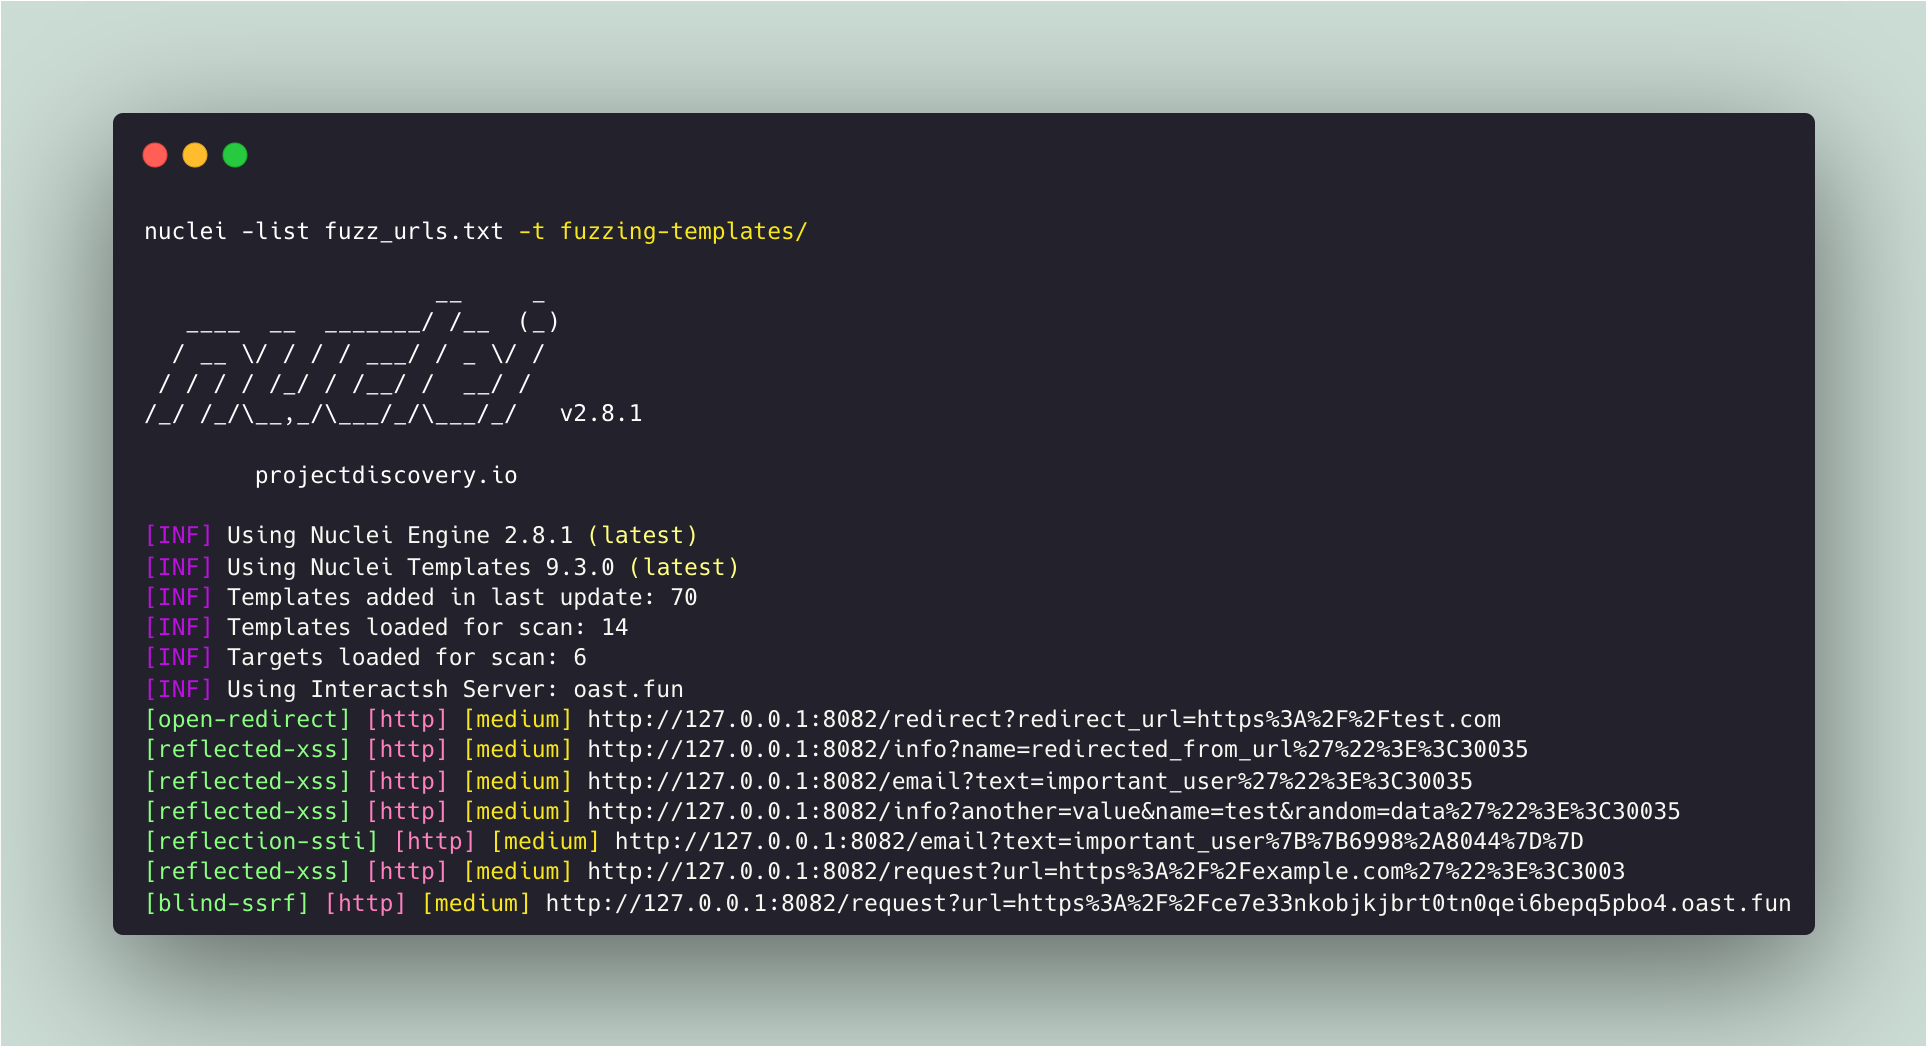 projectdiscovery/fuzzing-templates
커뮤니티가 선별한, '알려지지 않은' 보안 취약점을 찾기 위한 nuclei 템플릿 목록.
 matrix-org/synapse
Synapse: Python/Twisted로 작성된 Matrix 홈서버.

 password123456/some-tweak-to-hide-jwt-payload-values
JWT 페이로드 값을 XOR 암호화와 타임스탬프 기반 키를 사용하여 난독화하는 경량 Python 라이브러리로, 사용자 ID와 같은 민감한 클레임의 일반 텍스트 디코딩을 방지합니다.
 az0x7/vulnerability-checklist
XSS, SQLi, CSRF, IDOR, 인증 우회, 파일 업로드 및 버그 바운티 테스트 팁을 다루는 웹 및 API 취약점 체크리스트의 엄선된 모음입니다.
 karlemilnikka/cve-2024-1208-and-cve-2024-1210
CVE-2024-1208 및 CVE-2024-1210의 상세 공개: LearnDash WordPress 플러그인의 REST API를 통한 민감한 정보 노출로, 인증되지 않은 사용자가 퀴즈와 질문에 접근할 수 있습니다.
 karlemilnikka/cve-2024-1209
LearnDash의 과제를 통한 민감 정보 노출
 redsiege/graphstrike
Microsoft Graph API를 통한 Cobalt Strike HTTPS 비콘 통신
 watchdogsecurity/porch-pirate
Porch Pirate는 워크스페이스, 컬렉션, 요청, 사용자 및 팀에 커밋된 API 엔드포인트와 비밀을 자동으로 발견하고 악용하는 것을 용이하게 하는 가장 포괄적인 Postman 정찰/OSINT 클라이언트 및 프레임워크입니다. Porch Pirate는 클라이언트로…
 aress31/openapi-parser
OpenAPI 문서를 파싱하여 Burp Suite에 통합, OpenAPI 기반 API 보안 평가를 자동화합니다 (PortSwigger가 공식 BApp 스토어 포함을 승인함).
 xlab-si/iac-scan-runner
인프라를 코드(IaC)로 스캔하여 일반적인 취약점을 찾는 서비스
 owasp/python-honeypot
OWASP Honeypot, 자동화된 기만 프레임워크.








