
 #1

 bishopfox/otto-support
mcp-go를 사용한 취약한 MCP 서버 구현
 wa6n3r/cve-2026-35616
CVE-2026-35616용 익스플로잇 스크립트로, 유효한 CN을 발견하고 위조 클라이언트 인증서를 생성한 후 사용자 지정 헤더로 보호된 엔드포인트를 탐색하여 Fortinet API의 인증서 체인 검증을 우회합니다.
 keraattin/cve-2026-33032
라우트 등록 과정에서 함수 호출 하나가 누락된 것만으로 MCP 인터페이스가 인증 없는 RCE 게이트웨이로 변하기에 충분했다.
 leekanghyun/axios-security-guide
Axios CRLF Injection (CVE-2026-40175) 취약점 대응 가이드 및 fetch 기반 마이그레이션 분석
 zolderio/token-proxy
LLM API 트래픽을 위한 투명한 PII 삭제 프록시입니다. 애플리케이션과 LLM 제공자(현재 Anthropic) 사이에 위치하여, 아웃바운드 시 민감 데이터를 가명 처리하고 인바운드 시 복원합니다. FastAPI + httpx로 구축되었습니다.
 saykino/cve-2026-31283
CVE-2026-31283 문서: Totara LMS의 비밀번호 찾기 API에서 속도 제한(rate limiting) 누락으로 인해 발생하는 이메일 폭탄 공격 취약점으로, 인증되지 않은 원격 공격자가 피해자의 이메일 수신함을 가득 채울 수 있습니다.
 tomjwxf/scopeblind-gateway
MCP 서버용 보안 게이트웨이로, 도구별 정책 시행, Ed25519 서명 감사 영수증, 섀도우 모드 로깅을 제공합니다. AI 에이전트 접근 제어를 위해 Cedar, OPA, Cerbos 외부 정책 엔진을 지원합니다.
 mr-redoo7/cve-2026-27739-poc
Angular SSR의 CVE-2026-27739을 악용하는 Python PoC: 프로토타입 오염을 통한 헤더 주입 및 자격 증명 탈취를 위한 AWS IMDS/GCP 메타데이터로의 SSRF 체이닝.
 fevar54/cve-2026-35616-detector.py
CVE-2026-35616 탐지기: 취약한 FortiClient EMS 서버(7.4.5-7.4.6)를 식별합니다.
 arzaan789/keyguard
코드베이스 및 GCP 프로젝트에서 노출된 API 자격 증명을 스캔합니다.
 jricramc/aigate
AI 프롬프트 시크릿 스캐너: AI API에 도달하기 전에 비밀을 차단하는 로컬 프록시 및 Claude Code 후크
 twinson333/cve-2026-33032-scanner
비파괴적 취약점 스캐너: Nginx-UI MCP 엔드포인트 인증 우회 (CVE-2026-33032)
 mostafaanouarghorab/microservicecve-2021-39156
 novem13th/cve-2026-23745-via-graphql-demo
# CVE-2026-23745 개념 증명 익스플로잇 GraphQL 엔드포인트를 대상으로 하는 CVE-2026-23745용 개념 증명 익스플로잇으로, 보안 테스트 및 연구를 위한 취약점과 잠재적 영향을 시연합니다.
 kubernetes/ingress-nginx
쿠버네티스용 Ingress NGINX Controller
 dozermx/argus
도메인, IP, ASN, 클라우드 자산, CVE를 CVSS 점수 및 규정 준수 매핑과 함께 지식 그래프로 매핑하는 다단계 정찰 및 공격 표면 스캐너입니다.
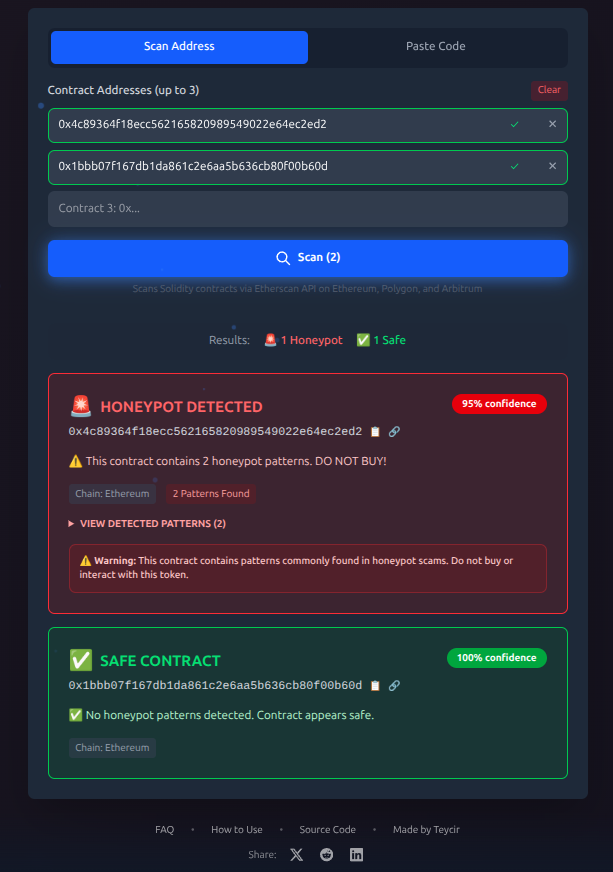 teycir/honeypotscan
Ethereum, Polygon 및 Arbitrum을 위한 무료 허니팟 토큰 스캐너입니다. 구매 전에 사기 토큰을 탐지하세요. 13가지 특화된 패턴을 사용한 스마트 계약 즉시 분석. API 키 불필요, 제한 없음, 100% 무료. Next.js 16 및…









