
 #1
API testing, fuzzing, schema validation, authentication testing, and gateway security tools.
Kitploit 추천

 uziii2208/cve-2026-86259
OpenMAIC 1.0.0: Fail-Open 미들웨어 및 환경 게이트 검증 우회를 통한 클라우드 메타데이터 서비스로의 인증되지 않은 아웃바운드 SSRF
 cappricio-securities/cappriciosec-university
타밀 사람들을 위한 해커의 이러닝 앱
 faceless0x7/cve-2026-89012
CVE-2026-89012에 대한 Python 익스플로잇으로, Dolibarr SQL 필터 denylist 우회를 이용해 blind-boolean 오라클로 REST API를 통해 비밀번호 해시와 API 키를 추출합니다.
 wadesweaponshed/checkpoint-cve-webscanner
Check Point CVE-2026-50751 및 CVE-2026-50752를 위해 작성된 bash 스크립트의 웹 버전입니다. 이 도구는 로컬 서버를 사용하여 Check Point Web API를 통해 스캔 및 변경을 수행합니다.
 franklincg/secdim-assurance-drift-challenge
SecDim Challenge Builder 재현(CVE-2026-88861 기반): 권한 있는 자격 증명 경계에서의 AAL1 MFA 우회
 squeeze440/pasteguard-poc
PoC — PasteGuard에서 구성된 공급자 API 키의 교차 출처 프록시 악용 (GHSA-q94x-p9rc-q89f, CVE-2026-86998, CVSS 7.6).
 ransomleak/training-application-security
OWASP Top 10 웹 및 API 취약점, Git/시크릿 노출, 그리고 10개 이상의 언어로 된 수정 예제를 다루는 실습형 SCORM 연습문제가 포함된 대화형 보안 코딩 교육.
 squeeze440/inference-gateway-poc
PoC — cross-origin 요청이 inference-gateway에서 구성된 provider API 키를 재사용함 (GHSA-5293-fcm6-fh8v, CVE-2026-87009, CVSS 5.4).
 arian-gogani/enforcement-coverage
자신의 형제 라우트보다 약한 권한 부여를 가진 API 라우트를 찾아냅니다. 소스에서 CVE-2026-45316을 복구했습니다. 부정적 결과를 포함합니다.
 owasp/crapi
의도적으로 취약하게 설계된 마이크로서비스 API로, OWASP API 보안 Top 10 위협에 대한 실습 교육을 위해 만들어졌으며, 내장된 챌린지와 현실적인 자동차 구매 워크플로우를 제공합니다.
 inflightsec/agent-vault-proxy
AI 에이전트 및 이를 통해 라우팅하는 다른 모든 프로세스를 위한 Just-in-time API 키: 호출자는 항상 플레이스홀더만 볼 수 있습니다.
 ejfkdev/oss
AWS, Aliyun, Tencent, Huawei 등 여러 클라우드의 버킷을 나열, 내보내기, 다운로드할 수 있는 크로스 클라우드 S3 호환 객체 스토리지 CLI로, 익명 브라우징과 버킷 탐색 스캔 기능을 제공합니다.
 pigeonlabshq/pigeon
AI 에이전트에 대해 서명되고 범위가 지정된 자격 증명으로 최소 권한 위임을 적용합니다. 하위 에이전트에 좁은 기능과 리소스를 부여하고, 실행 전에 작업을 검증하며, 권한 상승을 방지합니다.

 marcstraube/zappzarapp-php-security
PHP 8.4+ 보안 라이브러리 (미러)
 bsdrip/cve-2026-40179-poc
CVE-2026-40179용 최소 Python PoC: 인증되지 않은 Prometheus remote_write를 통해 악성 메트릭 이름을 주입하여 웹 UI에 저장형 XSS를 유발합니다. protobuf 스텁이 필요하지 않습니다.
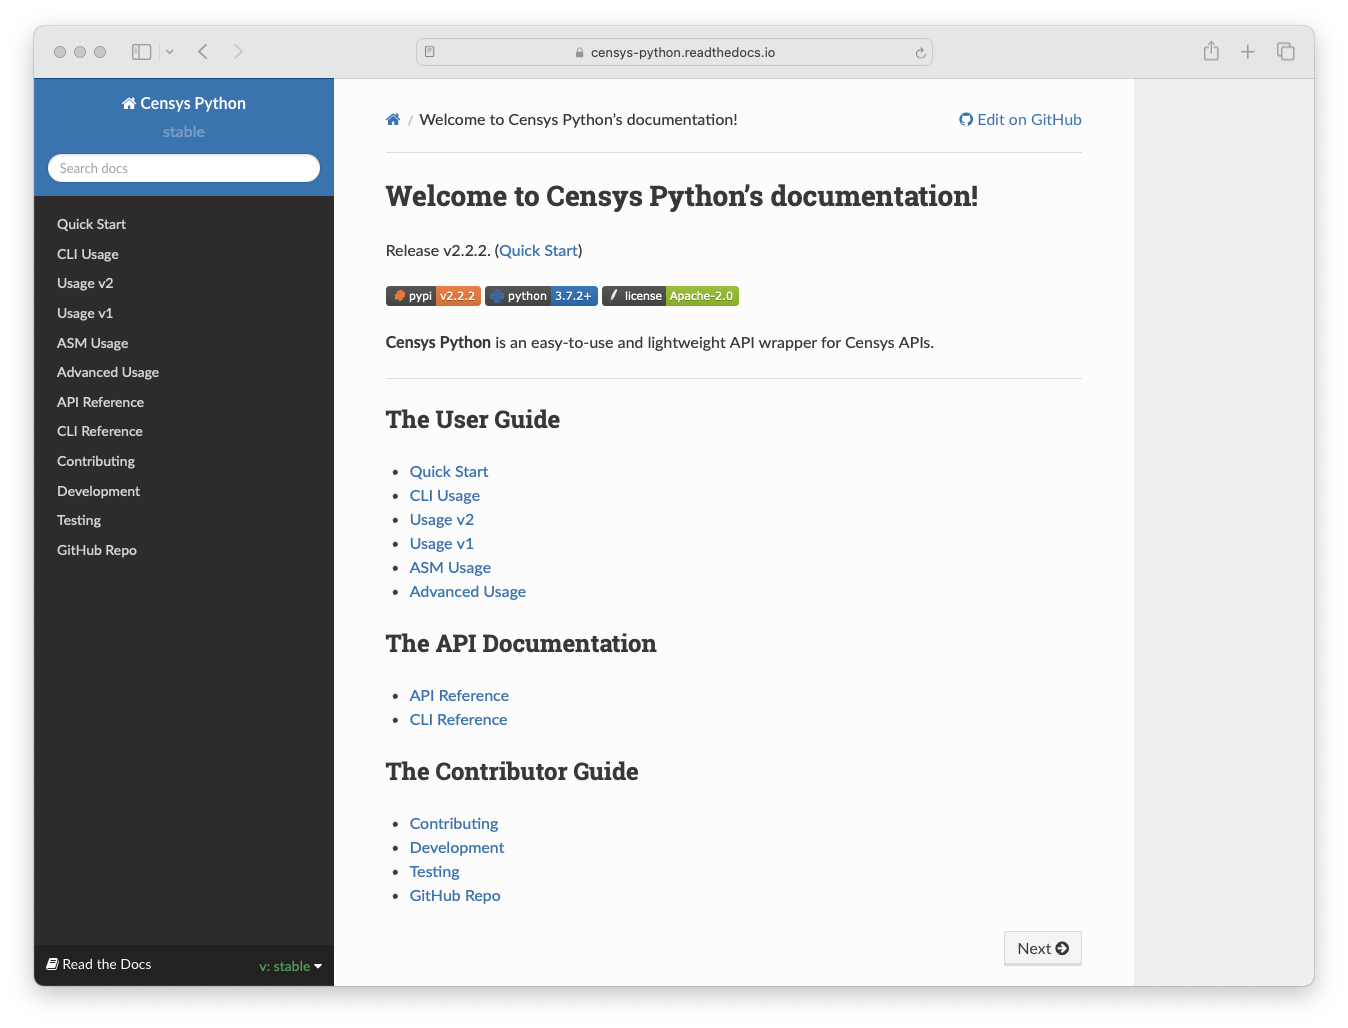 censys/censys-python
Censys API를 위한 사용하기 쉽고 가벼운 API 래퍼입니다.
 s1ko/cve-2026-52616
nmap MCP 서버의 OS 명령어 주입에 대한 권고 및 무해한 PoC, 중복 CVE 추적, 탐지 지침, 완화 조치를 포함합니다.
 gravitational/teleport
모든 인프라에 액세스하고 보호하는 가장 쉽고 안전한 방법입니다.







