#1
 letsencrypt/test-certs-site
CA/Browser Forum Baseline Requirements의 섹션 2.2에서 요구하는 유효, 폐기, 만료된 인증서를 호스팅하는 간단한 서버입니다.
 dragonjar/burpia
Burp Suite 확장 기능으로, 인공지능을 통한 수동적 취약점 탐지를 통합합니다.
 d0ge/xsw
XML Signature Wrapping Burp Suite 확장 기능
 kaisonox/apiscope
Windows 애플리케이션을 가로채고 모니터링하기 위한 API 후킹 프레임워크
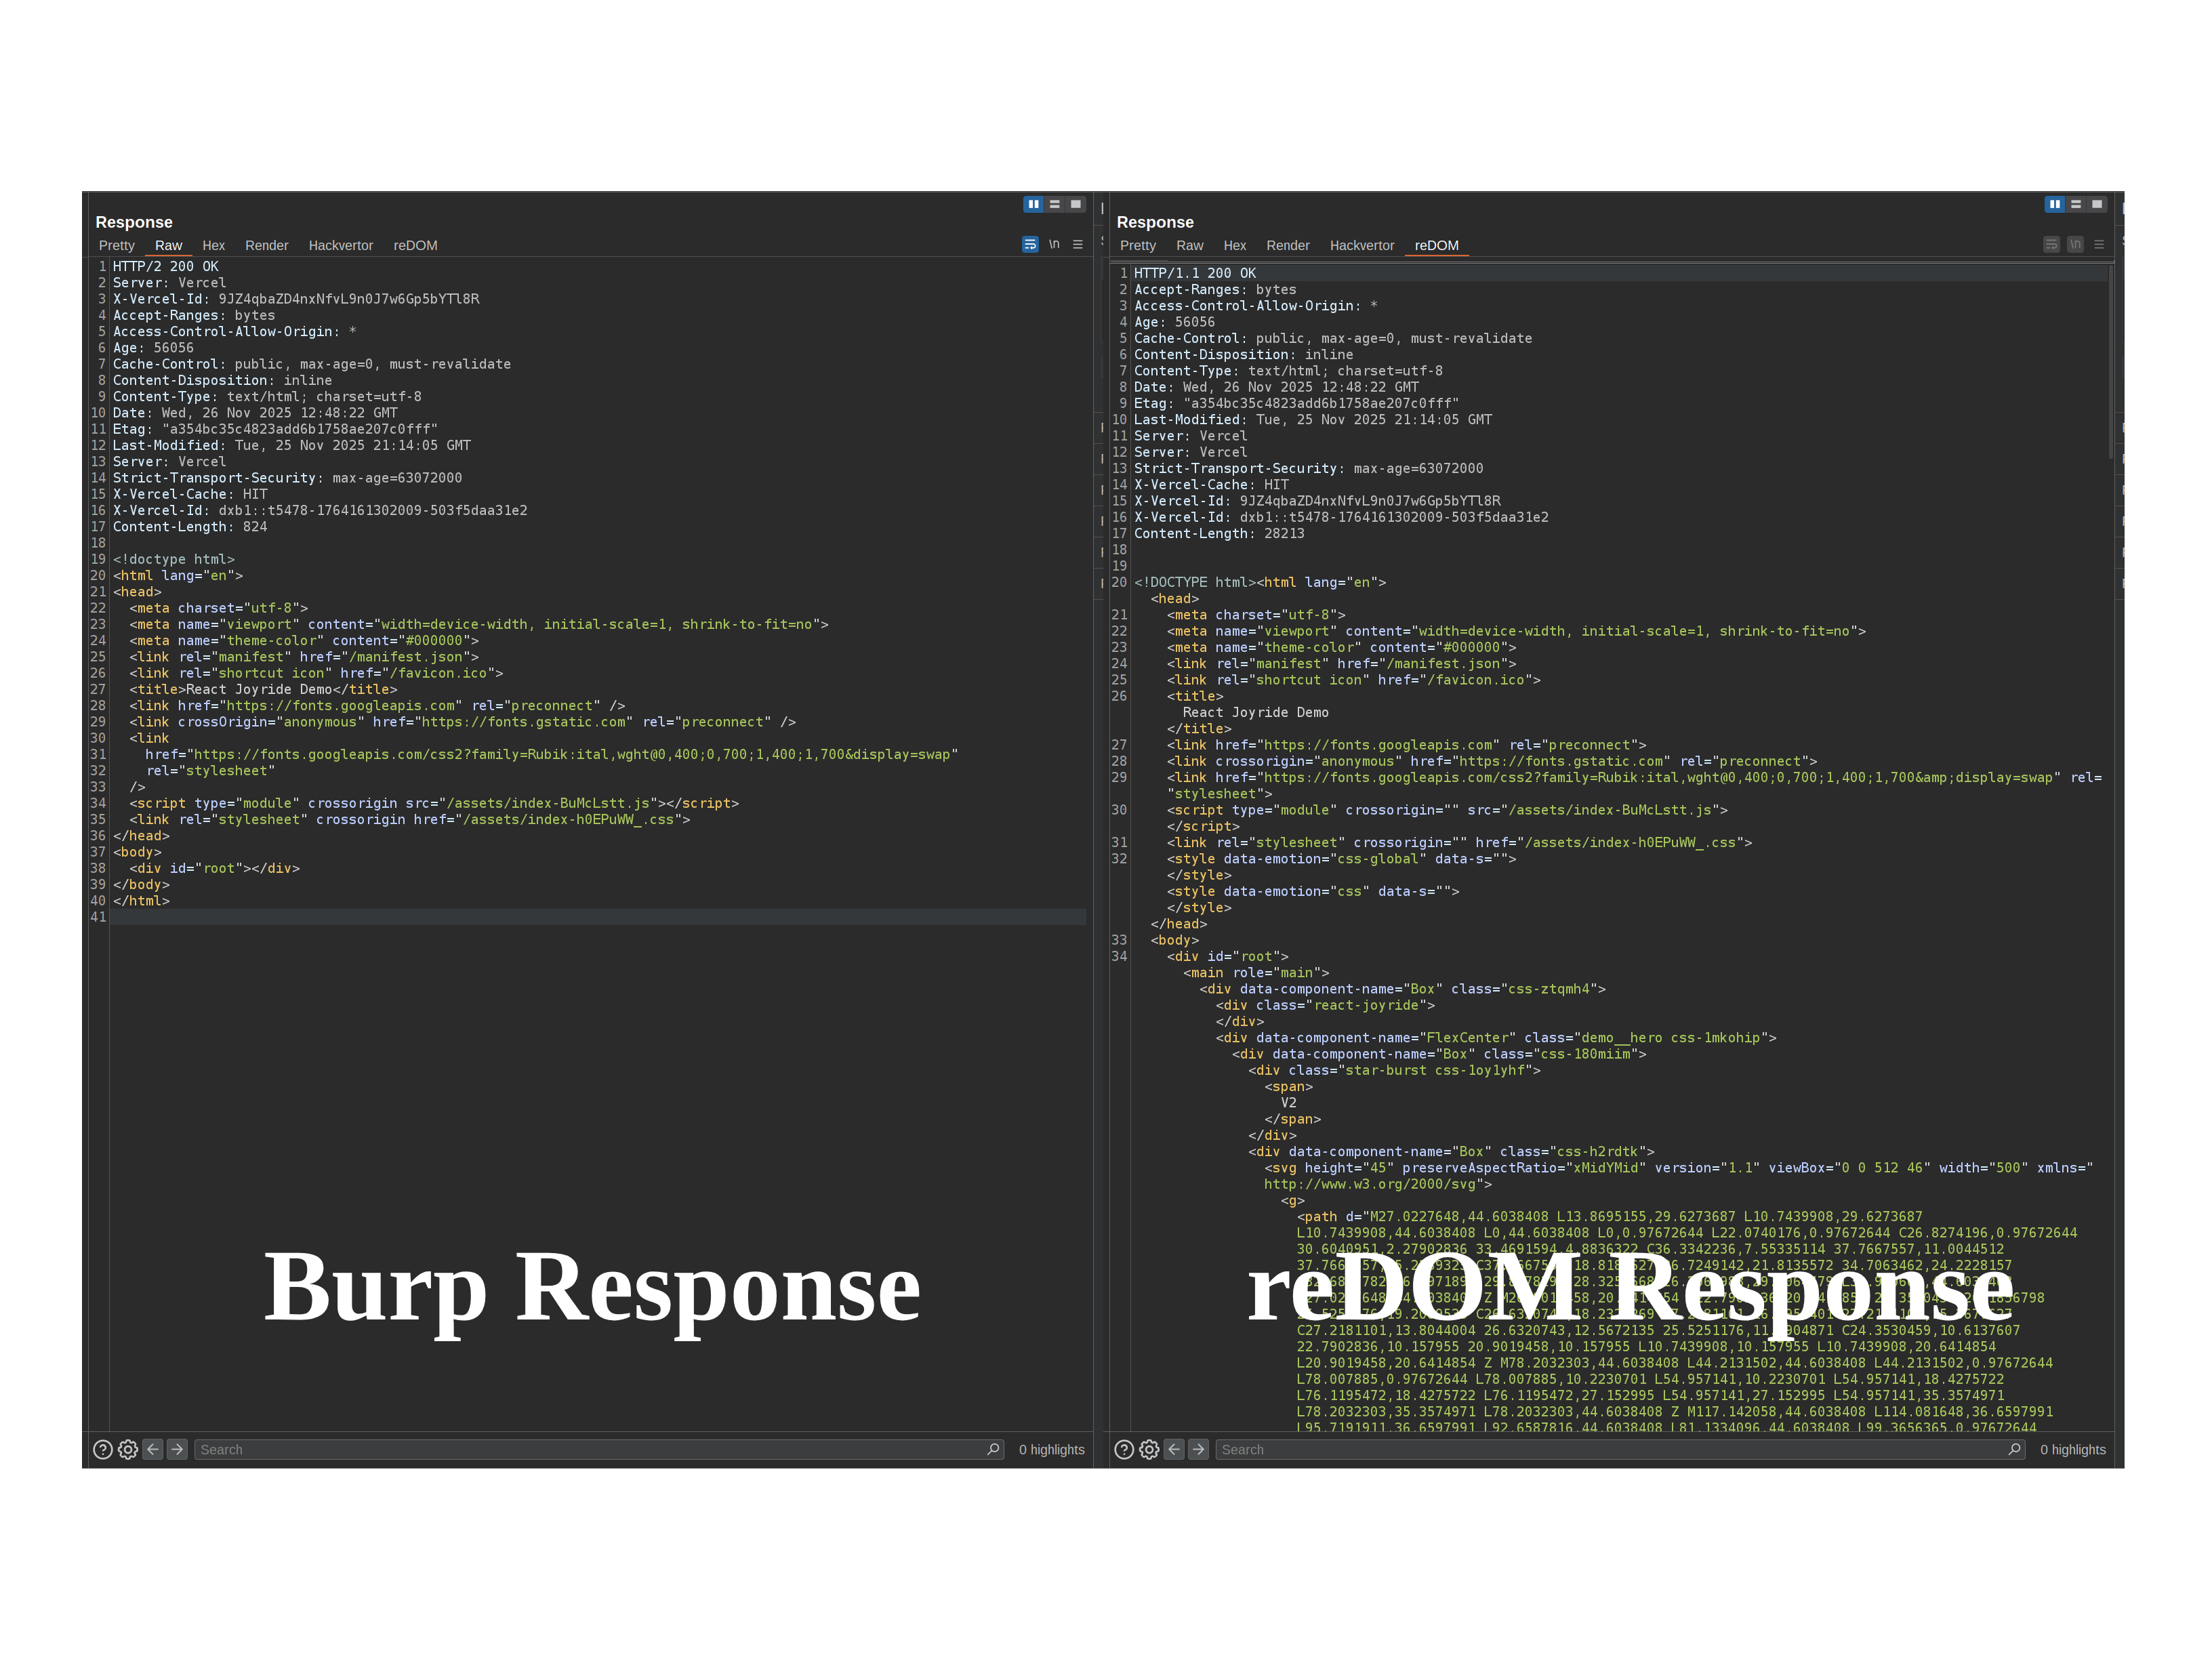 weirdmachine64/redom
Burp Suite 확장 프로그램으로, 전체 DOM 렌더링 기능을 Burp에 직접 제공하여 ReactJS, VueJS, Angular 등의 프레임워크로 구축된 최신 JavaScript 중심 애플리케이션의 효과적인 보안 테스트를 가능하게 합니다.
 zappaboy/vuln-scanner
보고서 생성 기능을 갖춘 취약점 평가 스캐너
 zilbonn/owasp-wstg-rag
ChromaDB 및 Claude Code용 MCP를 이용한 OWASP Web Security Testing Guide RAG 시스템
 bishopfox/snowpick
ServiceNow 인스턴스에서 유출되는 민감 데이터를 찾습니다.
 dinosn/gitlab-cve-2026-19478-lab
재현 가능한 A/B 랩 + GitLab CVE-2026-19478 / CVE-2026-19650 (GraphQL @gl_introduced)용 안전한 PoC
 m4xsec/apache-apisix-cve-2022-24112
Apache APISIX 원격 코드 실행 (CVE-2022-24112) 개념 증명 익스플로잇
 kamalx06/xxeripper
블랙박스 XXE 스캐너로, 통계적 베이스라이닝, 파서 핑거프린팅, OOB 확인을 통해 인밴드, 에러 기반, 블라인드 아웃오브밴드 주입을 탐지하며 SARIF 출력을 지원합니다.
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS 인증 없는 RCE + ..%2f 인증 우회를 통한 파일 읽기 (CVSS 10.0, KEV, Mirai ITW)
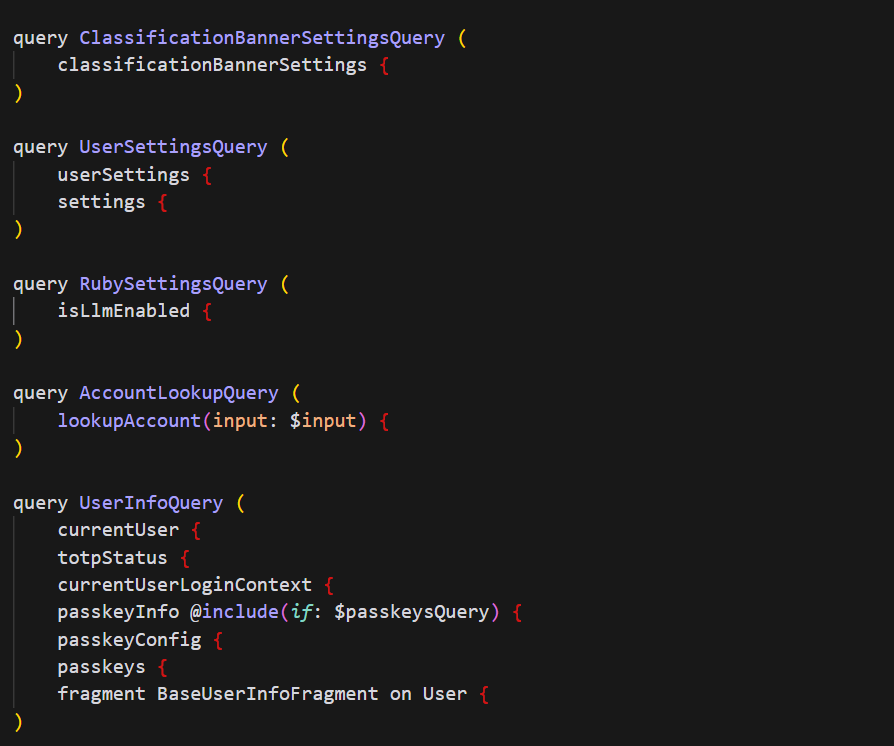 m19o/graphqlgrapper
보안 테스트 및 정찰을 위해 HTTP 요청 기록에서 GraphQL API 엔드포인트를 추출하고 수집하는 Burp Suite 확장 프로그램.
 infobyte/faraday_burp
Faraday에서 협업을 위한 Burp 확장 프로그램
 thoropass-public/area51
아웃오브밴드 발견을 위한 익스플로잇 서버. 타깃을 자신이 소유한 도메인으로 향하게 하라. 되돌아오는 모든 HTTP 요청과 모든 이메일은 당신이 통제하는 대시보드에 도착하며, 그 대가로 당신이 선택한 응답을 받는다.
 theqmaks/resolver
이 확장 프로그램은 인기 있는 CAPTCHA 해결 서비스를 BurpSuite에 통합하여 수동 개입 없이 다양한 유형의 CAPTCHA를 처리합니다.
 sn1r/mass-assigner
하나의 HTTP 요청에서 매개변수를 추출하여 다른 요청에 적용함으로써 대량 할당 취약점을 탐색하는 자동화 도구로, 사용자 정의 헤더, 메서드, 속도 제한 및 중첩 JSON을 지원합니다.