
 #1

 functori/argos/argos
의심스러운 작업 그래프의 분석 및 표현 (Analyse et Représentation des Graphes des Opérations Suspectes)
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 oisf/suricata
실시간 트래픽 검사, 침입 탐지 및 차단, 프로토콜 분석, 규칙 기반 위협 헌팅을 위한 오픈소스 네트워크 IDS/IPS/NSM 엔진입니다.
 online-ml/river
데이터 스트림에 대한 증분 학습을 위한 Python용 스트리밍 머신러닝 라이브러리로, 온라인 추정기, 드리프트 및 이상 탐지, 파이프라인, 메트릭, 내장 데이터셋을 제공합니다.
 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 activecm/rita
Real Intelligence Threat Analytics (RITA)는 네트워크 트래픽 분석을 통해 명령 및 제어 통신을 탐지하는 프레임워크입니다.
 dragon-lady/netward-standalone
소규모 HTTP 서비스를 위한 사용자 공간 봇 및 DDoS 방어
 antropos17/aegis
AI 에이전트를 위한 오픈소스 EDR. 110개의 에이전트 시그니처와 73개의 탐지 규칙으로 프로세스, 파일 접근, 네트워크 활동 및 행위 이상을 실시간으로 모니터링합니다. 로컬 전용이며 텔레메트리가 없습니다.
 pet-projects2845224/open-souce-soc
Fluent Bit와 Vector로 로그를 수집하고 정규화하며, Suricata와 OpenSearch를 통해 이상 징후를 탐지하고, Znuny에서 ITSM 인시던트 티켓을 자동으로 생성하는 오픈소스 SOC 랩입니다.
 owasp/agentic-evidence
에이전틱 AI 보안 증거를 위한 OWASP 참조 프로젝트: 에이전트 실행, 신원, 도구 호출, 권한 부여 결정을 조사 타임라인과 내보낼 수 있는 증거 번들로 상호 연관시킵니다.
 oyesanyf/oshoosiclaw
링-0 Windows 드라이버와 Linux eBPF 사전 실행 차단, YARA 탐지, MITRE ATT&CK 매핑, P2P 메시 위협 공유를 결합한 자율 Rust 엔드포인트 보안 에이전트.
 pavel-odintsov/fastnetmon
매우 빠른 DDoS 센서, sFlow/Netflow/IPFIX/SPAN 지원
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
 allinurl/goaccess
GoAccess는 *nix 시스템의 터미널 또는 브라우저를 통해 실행되는 실시간 웹 로그 분석기이자 대화형 뷰어입니다.
 yzhao062/pyod
표 형식, 시계열, 그래프, 텍스트, 이미지, 오디오 데이터에 걸친 이상 탐지를 위한 Python 라이브러리입니다. 60개 이상의 탐지기, 벤치마크 기반의 ADEngine 오케스트레이션, 그리고 AI 에이전트를 위한 에이전틱 워크플로우를 제공합니다.
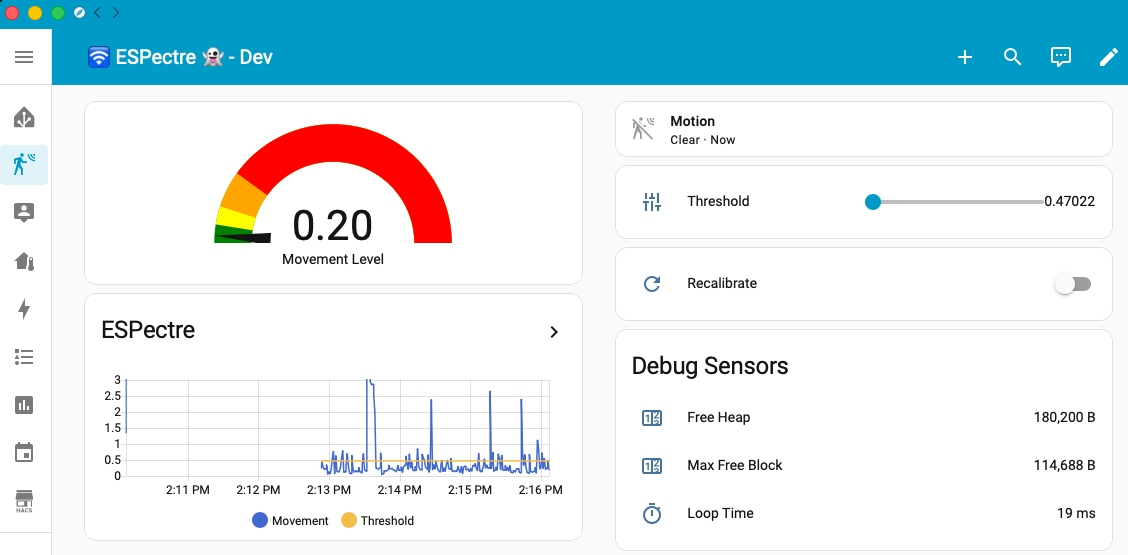 francescopace/espectre
ESPectre - Wi-Fi 스펙트럼 분석(CSI) 기반의 동작 감지 시스템, Home Assistant 통합 기능 포함.
 lethal-forensics/memprocfs-analyzer
Automates Windows memory forensics and DFIR workflows with MemProcFS: YARA/ClamAV scanning, process anomaly detection, and artifact/log extraction.






